Prise en charge des refus prédéfinis — Le système de clôture automatisé
Les réponses types de refus et les clôtures pour raisons de soutien
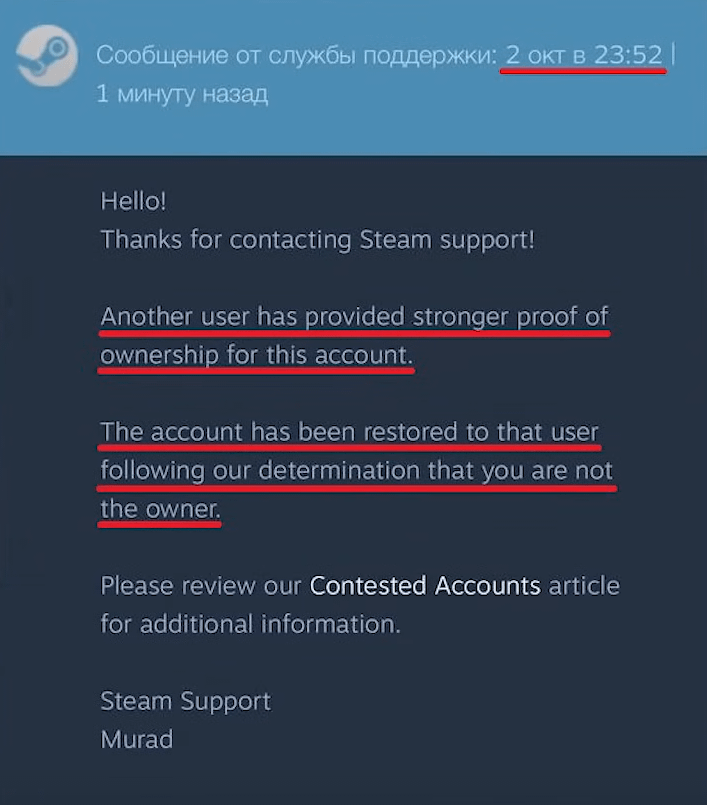
Ce référentiel rassemble des captures d'écran conservées sur 137 ainsi que des recours des victimes ayant fait l'objet d'un audit sur 1,505, détaillant le traitement automatisé des tickets d'assistance par Valve. Il démontre que lorsque des comptes sont piratés via une redirection OpenID ou la génération non autorisée de clés API, le service d'assistance de Steam recourt systématiquement à des réponses types standardisées sans mener d'enquête technique. En refusant catégoriquement la restauration d'objets ou la divulgation des traces d'audit, la plateforme fait porter l'entière responsabilité des failles structurelles d'authentification aux titulaires des comptes piratés.
← Retour au dossier de synthèse destiné aux dirigeantsValve affirme, dans ses communications marketing et sur les forums, qu’elle met en œuvre un dispositif de contrôle actif visant à protéger la sécurité des utilisateurs. Dans la pratique, les victimes de piratage de compte, d’arnaques par redirection de API et de vidage automatisé des stocks se heurtent à un système institutionnalisé de refus automatisé, fonctionnant par copier-coller, qui clôt les tickets sans aucune intervention humaine.
Toutes les captures d’écran sont issues de sources tierces. Les droits d’auteur et le contenu appartiennent à leurs auteurs et plateformes respectifs (utilisateurs de Reddit, auteurs de la communauté Steam, auteurs d’avis sur Trustpilot, X et auteurs de vidéos sur YouTube). Elles sont reproduites uniquement à des fins d’identification et de reportage d’intérêt public ; aucun droit de propriété n’est revendiqué. Chaque illustration renvoie vers sa source d’origine.
Preuves médico-légales : les trois piliers fondamentaux du refus de coopération
Confirmation de l'attaque « MitM » sur « The Roger Admission » : API
Dans la réponse au ticket n°1cp582i, Steam, « Roger », un membre de l'équipe d'assistance, reconnaît par écrit que des pirates annulent des transactions légitimes via API et les remplacent par des bots clones en quelques millisecondes, mais refuse de restaurer les objets et conseille à la victime de s'adresser à un « technicien informatique local ».
7-Day trading : maintien de la position, absence d'action
Une victime a fourni le SteamID64 des comptes du pirate informatique pendant la période de suspension des transactions sur 7-. Les membres du service d'assistance « Artem » et « Ilya » ont refusé de bloquer les objets volés, invoquant la rareté des objets virtuels, et ont clôturé le ticket à l'aide d'un modèle automatisé.
La rareté du marché face aux droits de propriété
La politique officielle de Valve en matière de restauration d'objets stipule explicitement que les objets ne sont pas restitués, car leur restauration « réduirait leur rareté et gonflerait l'économie, ce qui ferait baisser la valeur des objets sur le Marché communautaire ».
La première substitution commerciale répertoriée (22 mars 2018)
Exactement une semaine avant qu’Valve n’impose sa mesure controversée de « délai de refroidissement » d’une journée pour les échanges d’objets de « Counter-Strike » sur 7-, la communauté des échangeurs a découvert les premiers cas concrets de Steam API Web : exploitation d'une faille de redirection de requêtes. Les pirates ont détourné des sessions Web afin de générer une clé d'API non autorisée à l'adresse steamcommunity.com/dev/apikey sans confirmation FA de l'2, ce qui permet aux bots d'annuler et d'échanger des transactions en temps réel.
Pièces à conviction certifiées conformes
137 expositions · показано 137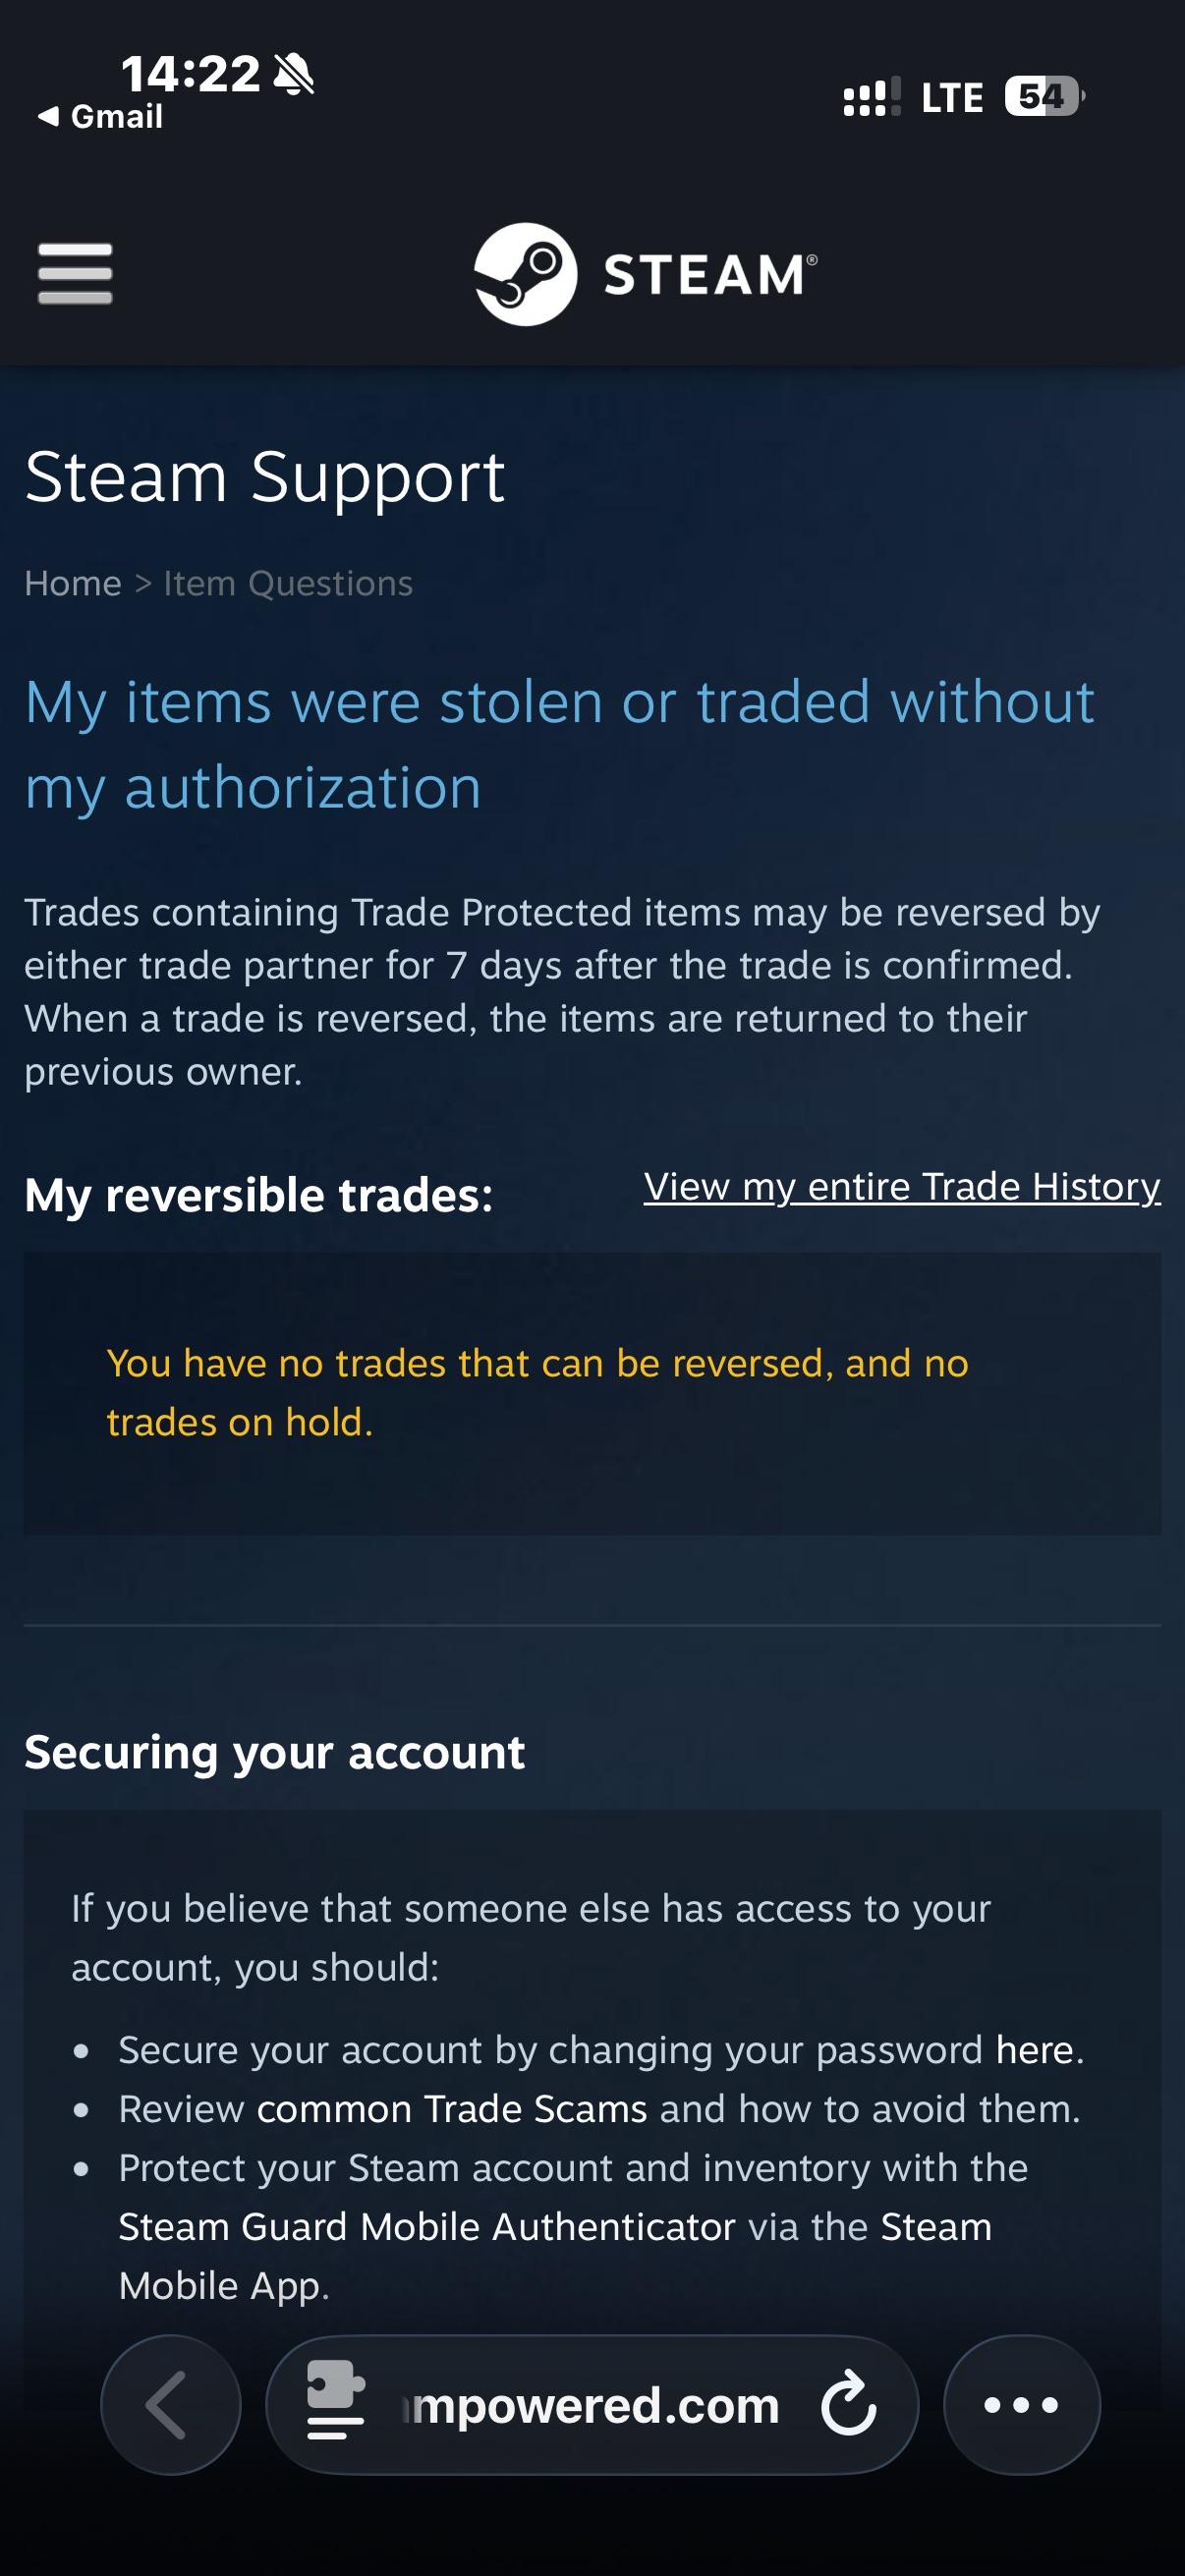
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit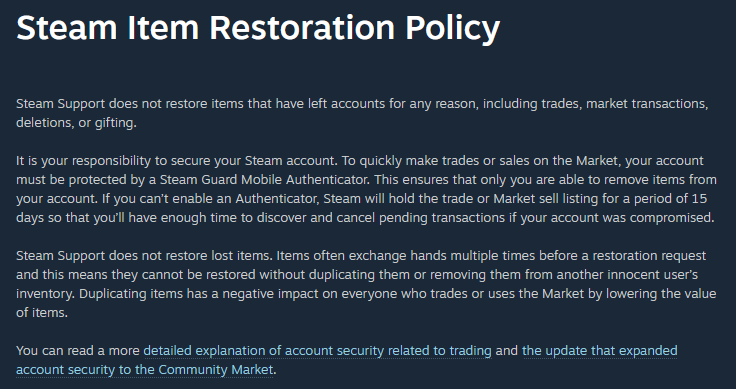
Was there case of someone getting back their items after scam ? : r/SteamScams
Source: Reddit
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit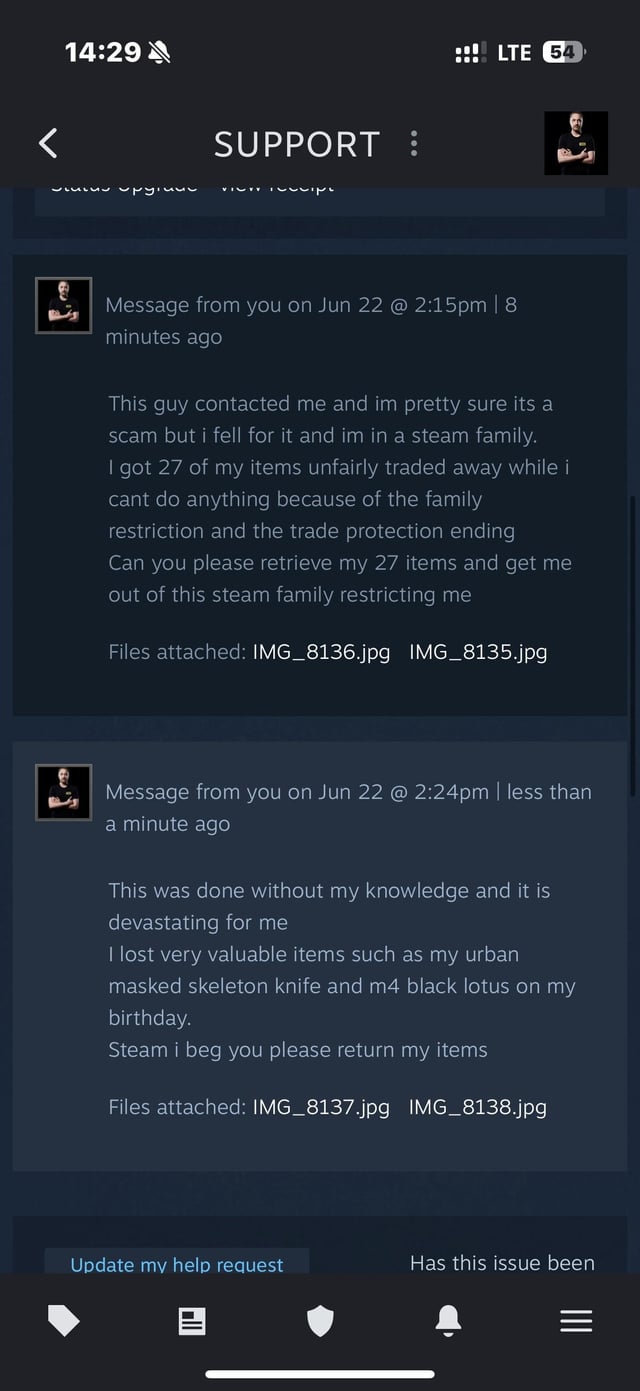
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit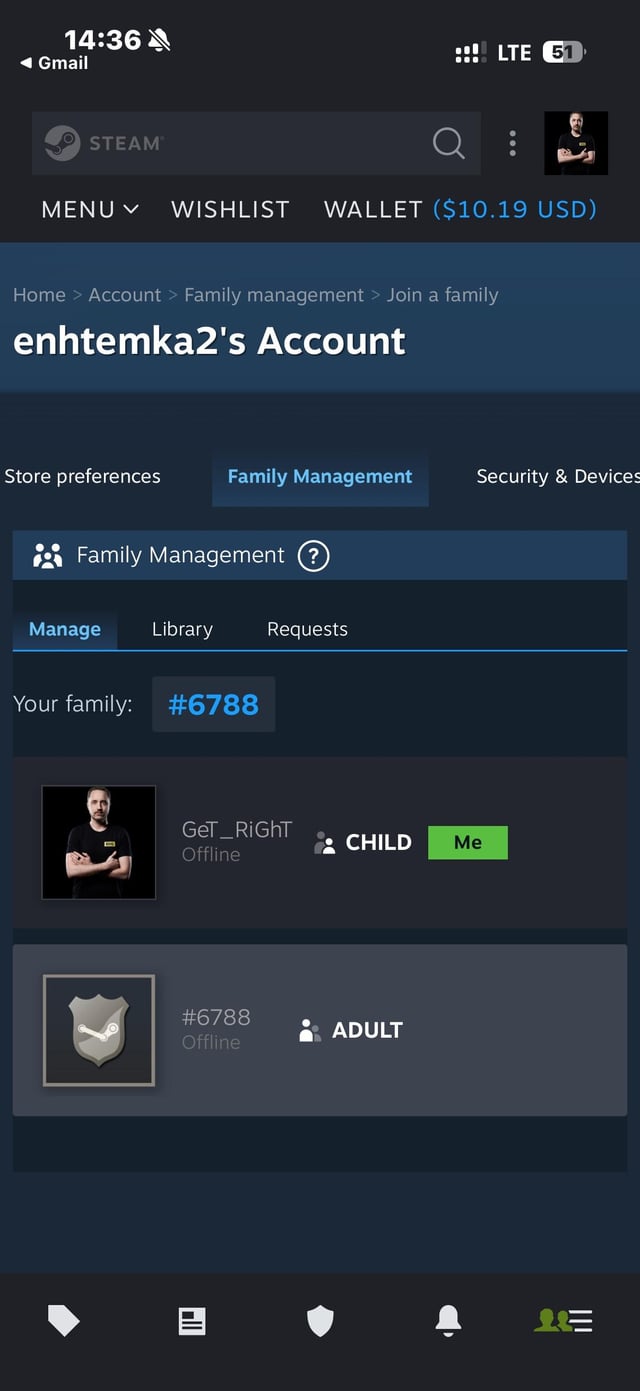
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit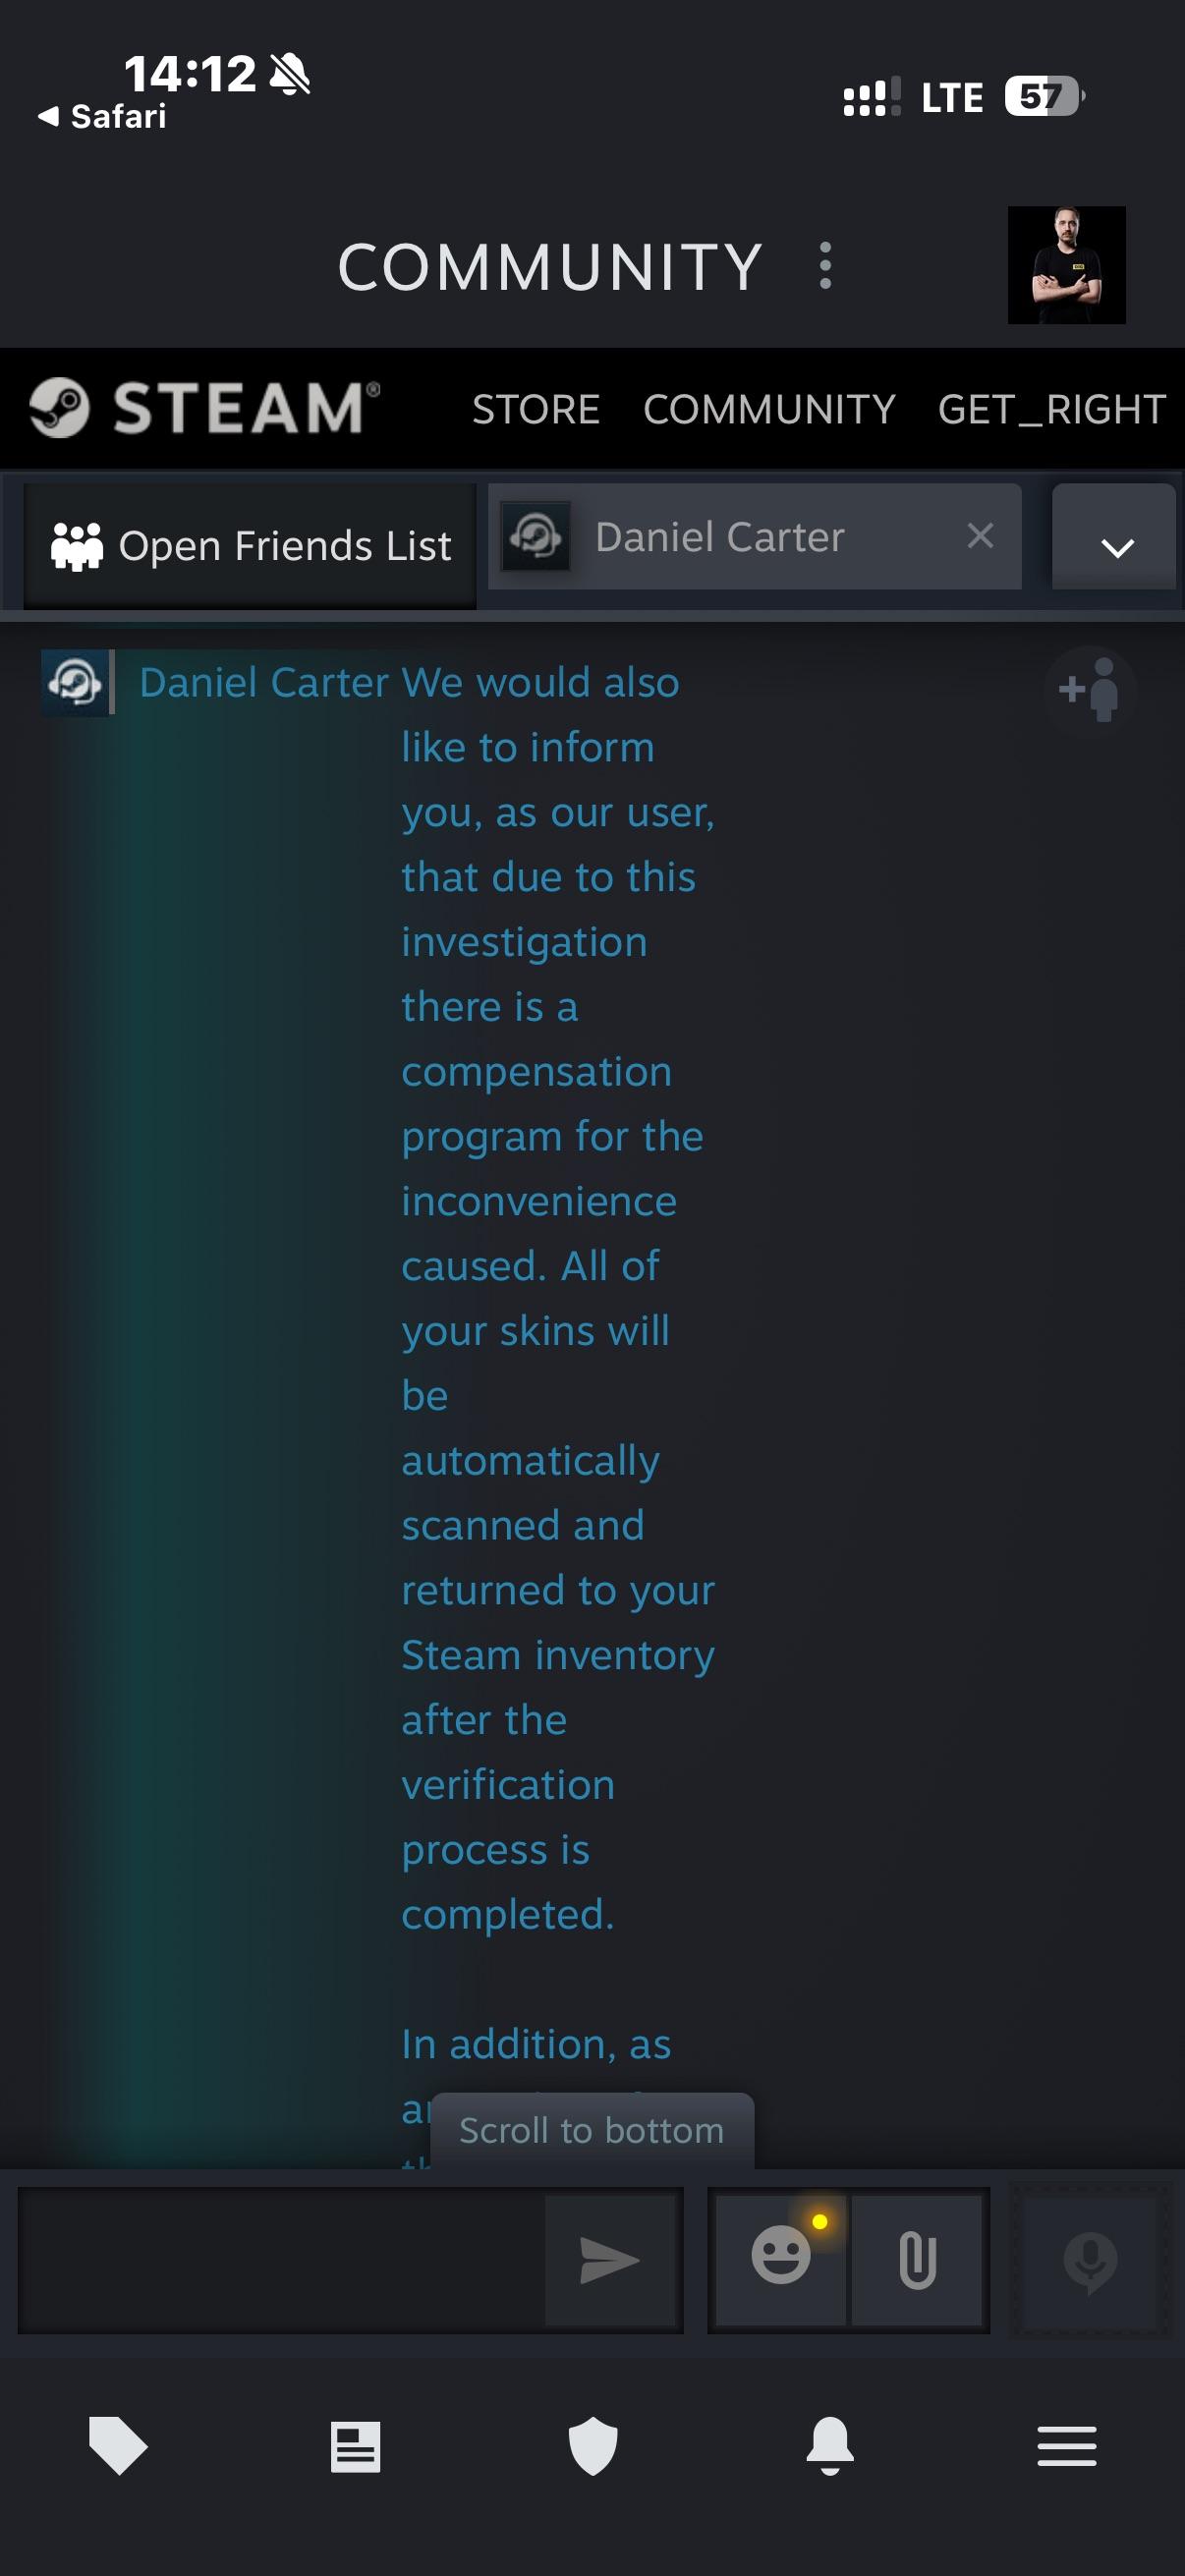
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit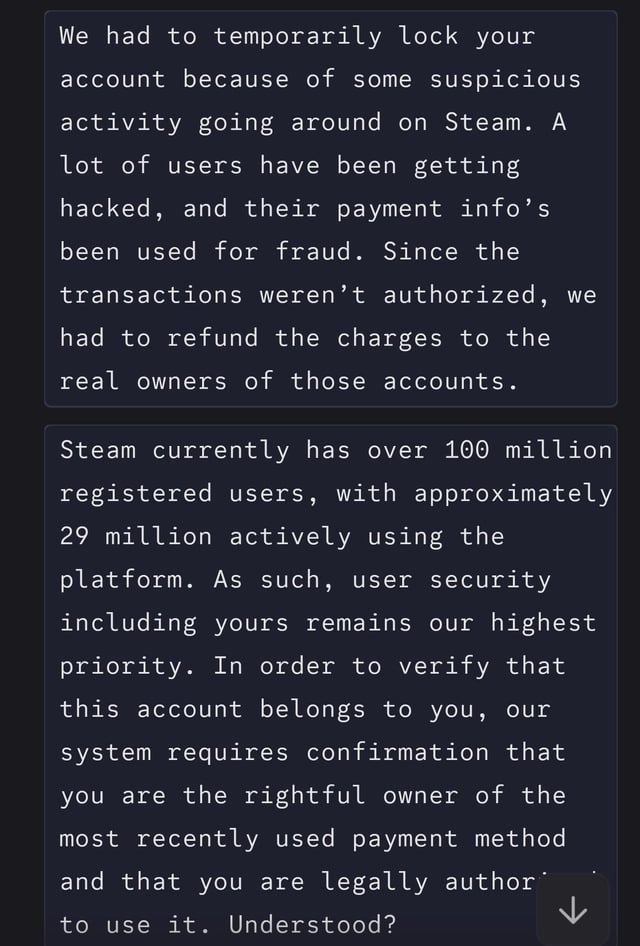
Is this normal with the Steam Support : r/Steam
Source: Reddit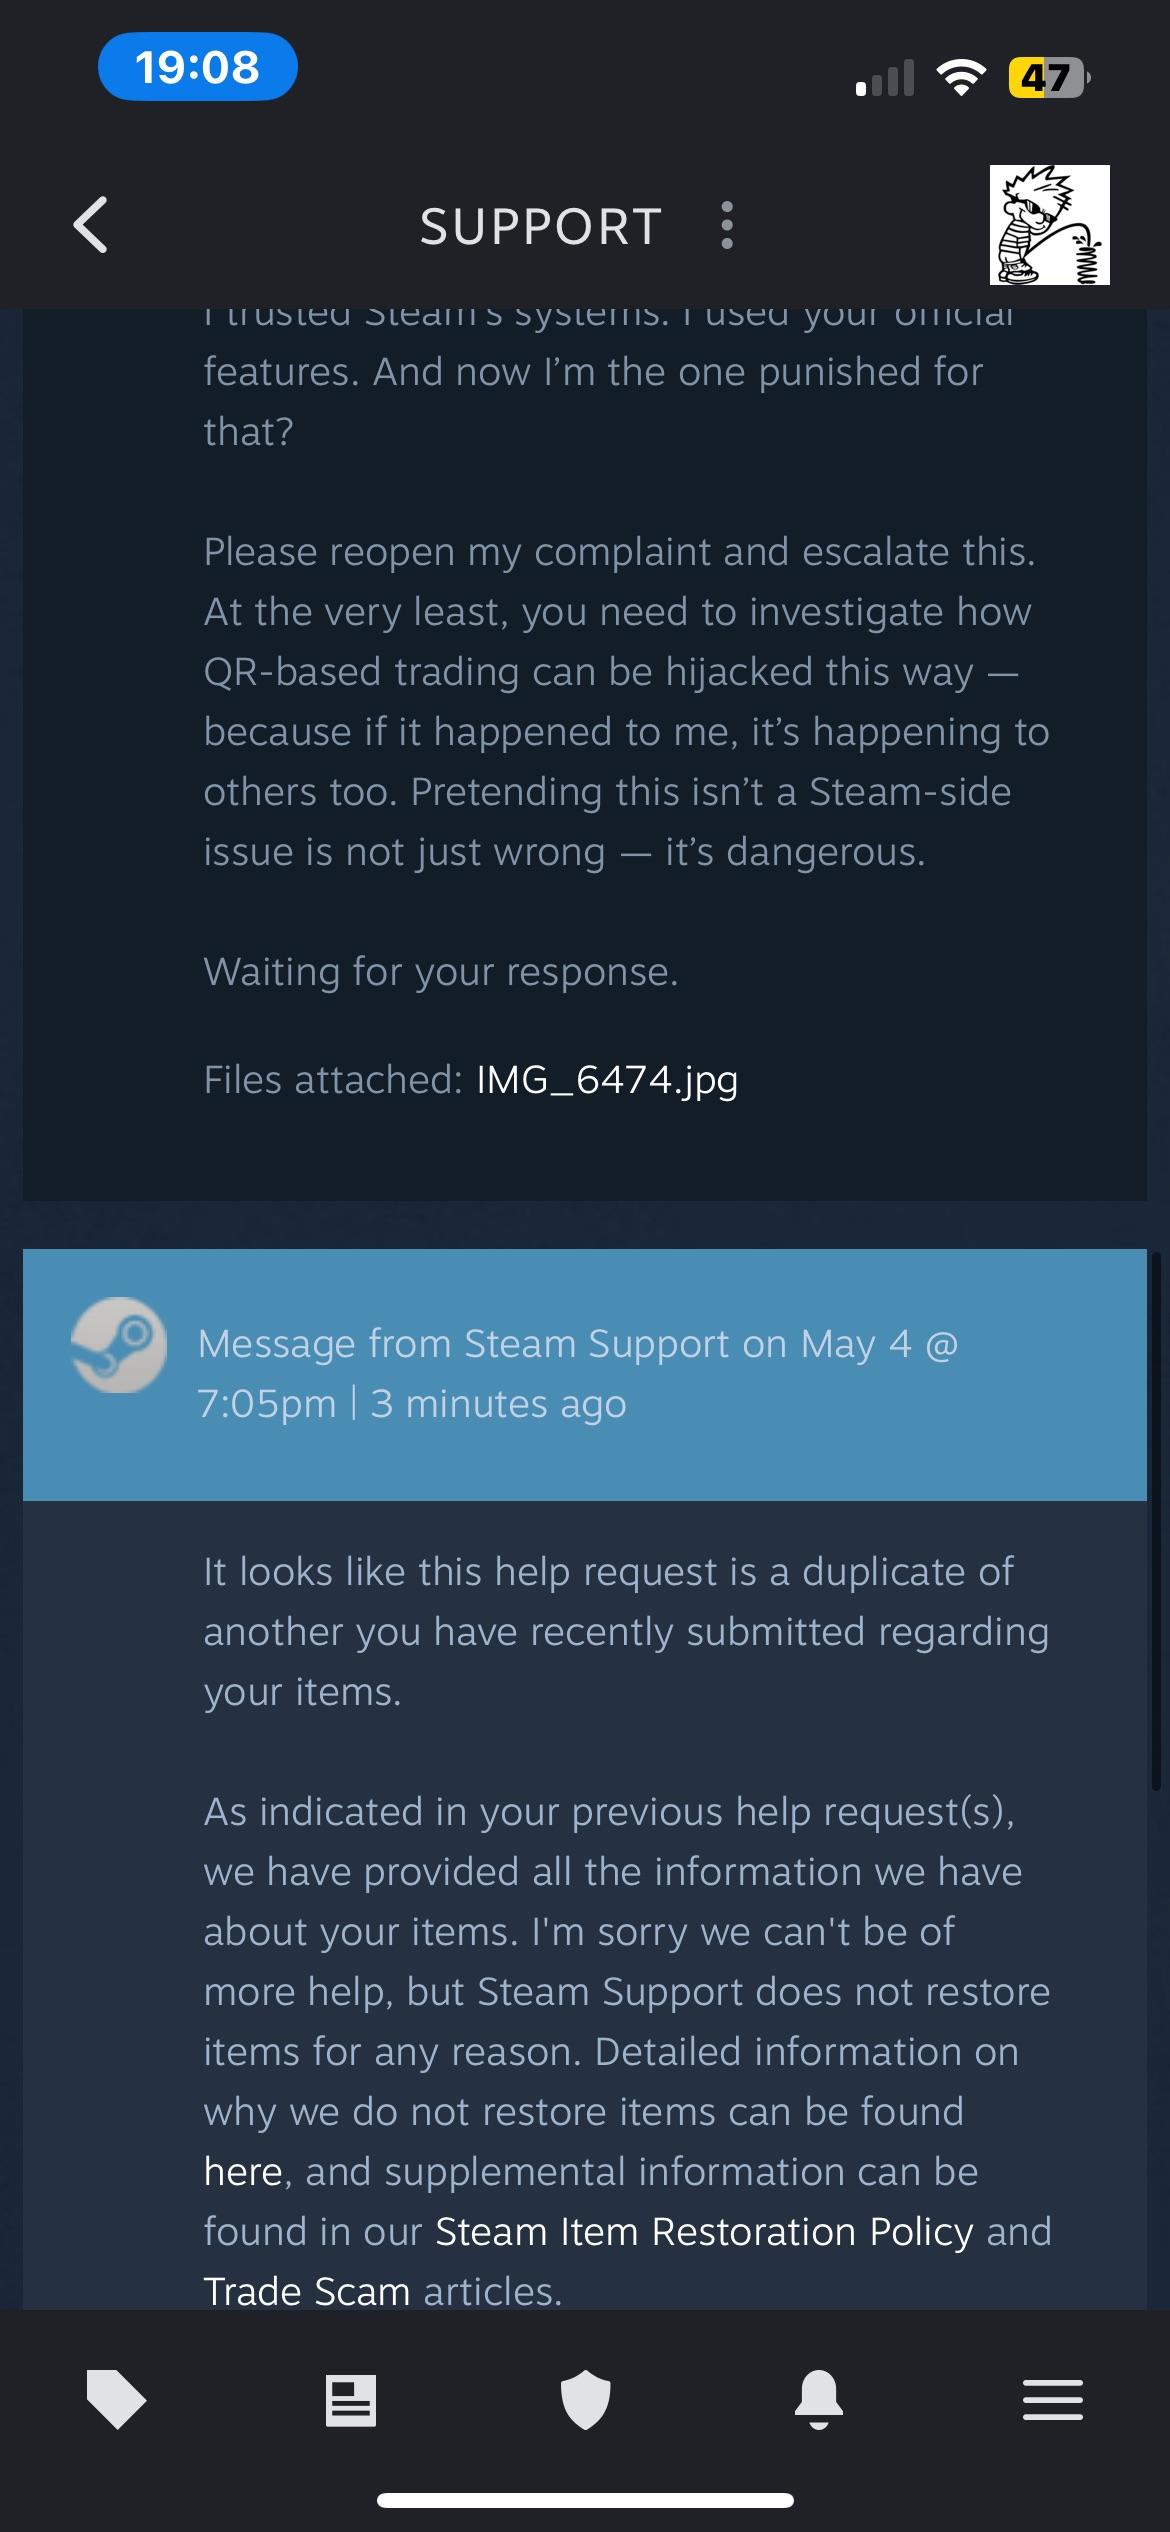
Steam Trade QR Scam – My Inventory Got Stolen and Support Closed My Ticket Without Helping : r/SteamScams
Source: Reddit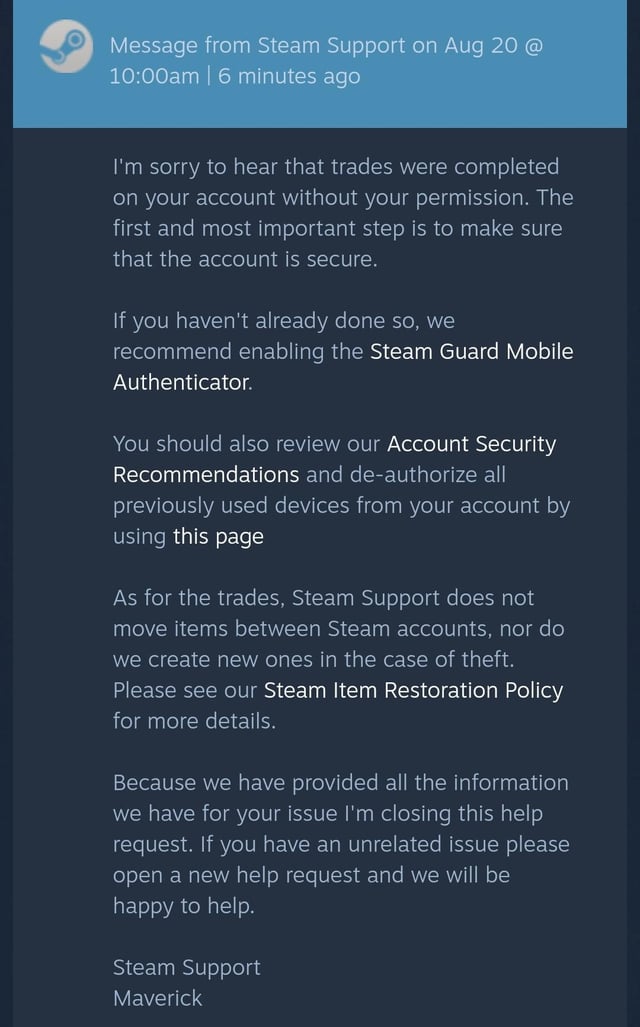
Hacked.. : r/cs2
Source: Reddit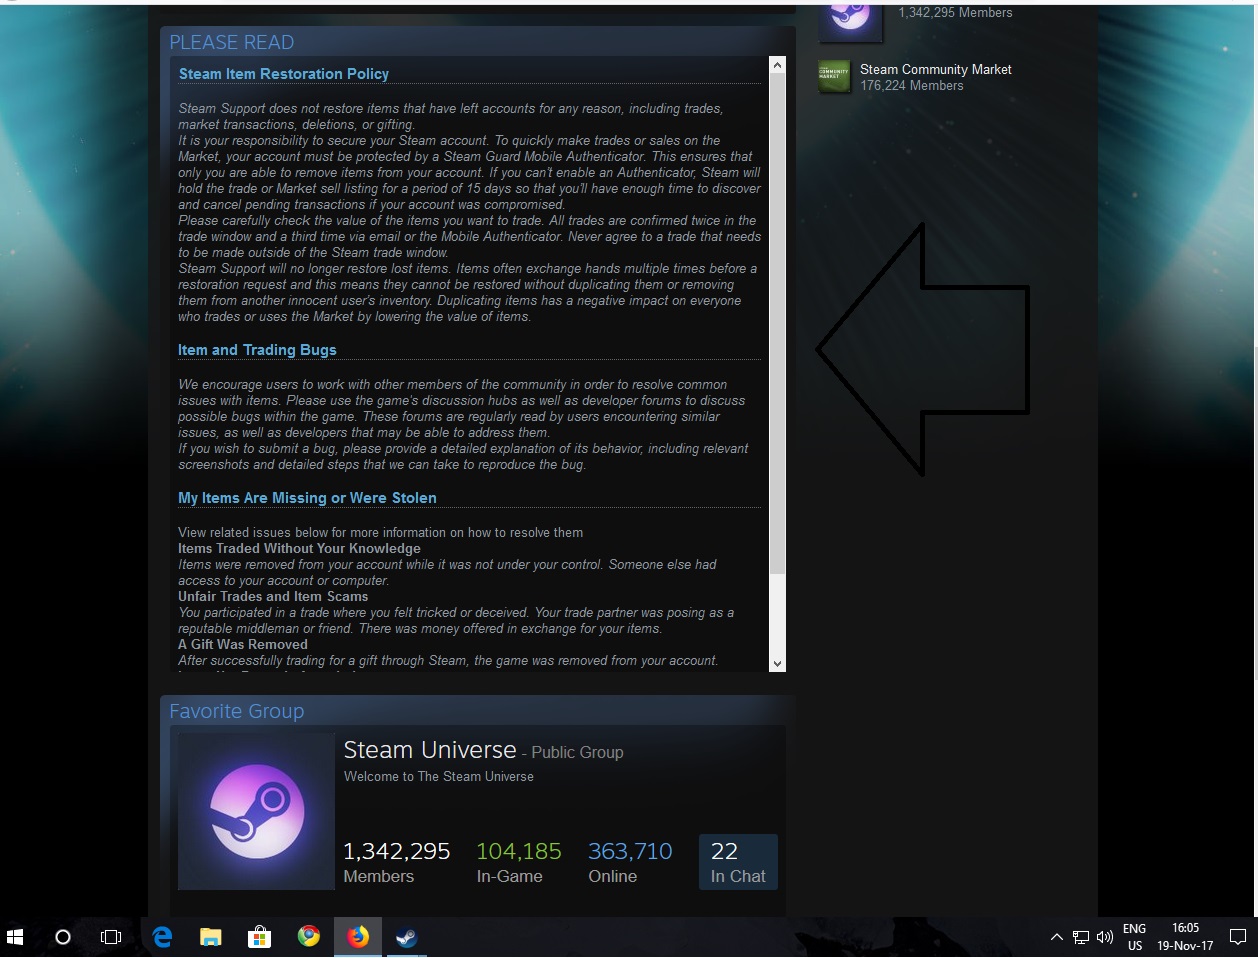
Steam 커뮤니티 :: 가이드 :: How to recognize a scammer
Source: Steam Community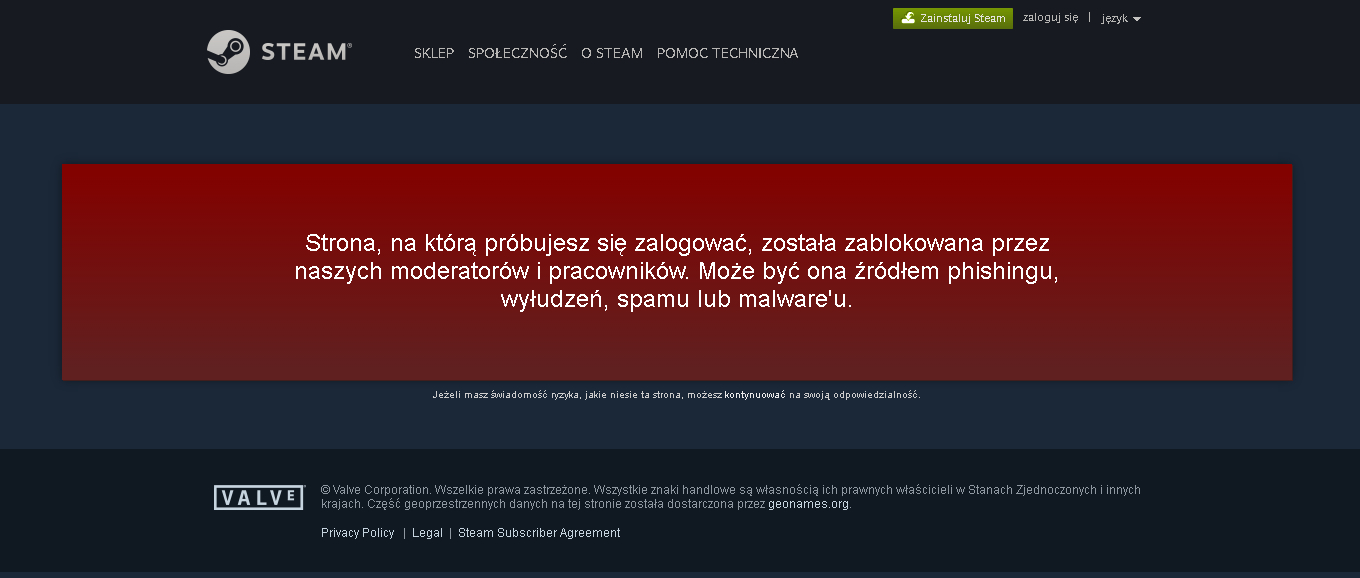
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community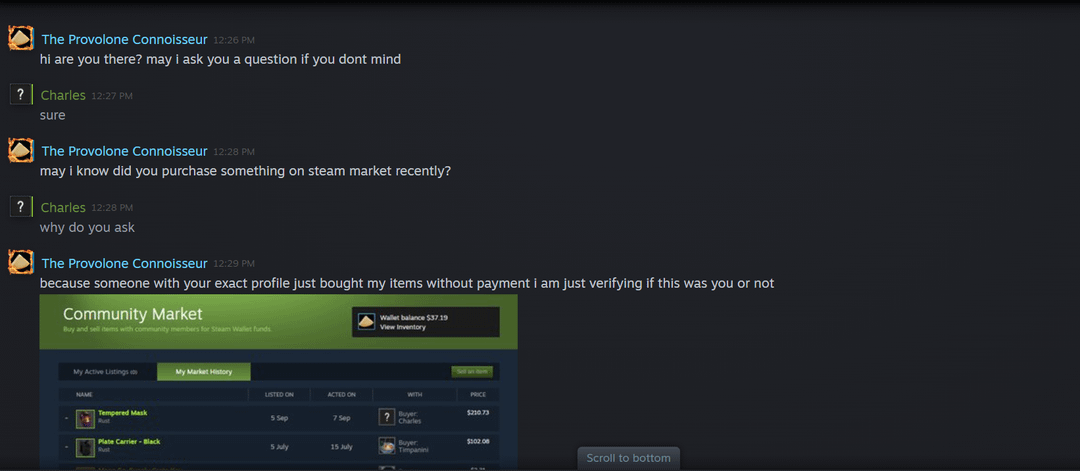
Fraud supposedly lol : r/Steam
Source: Reddit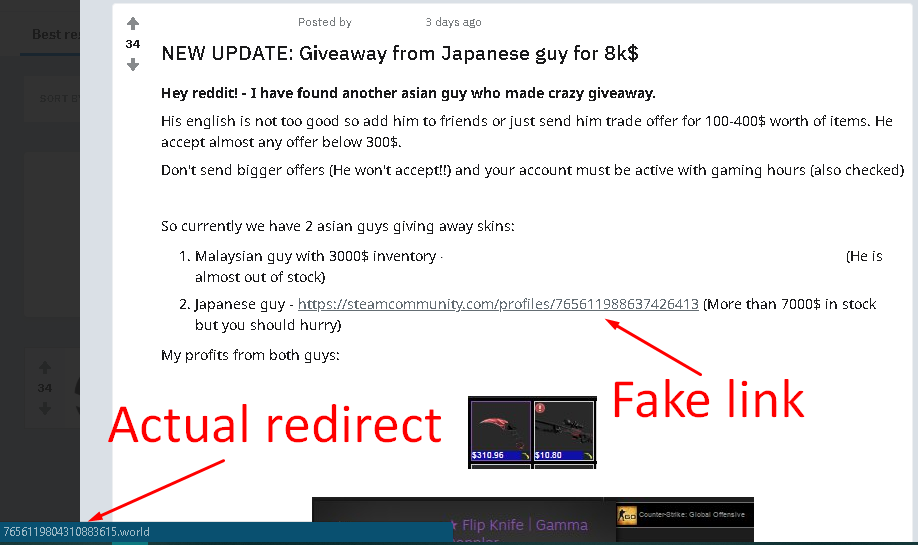
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community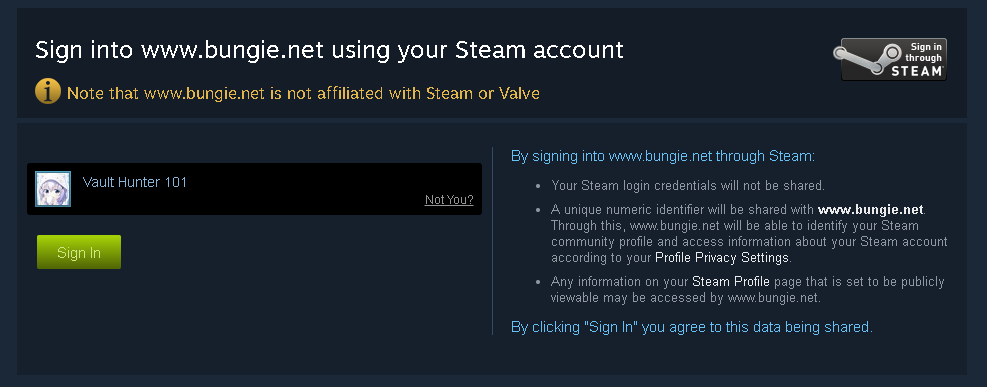
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community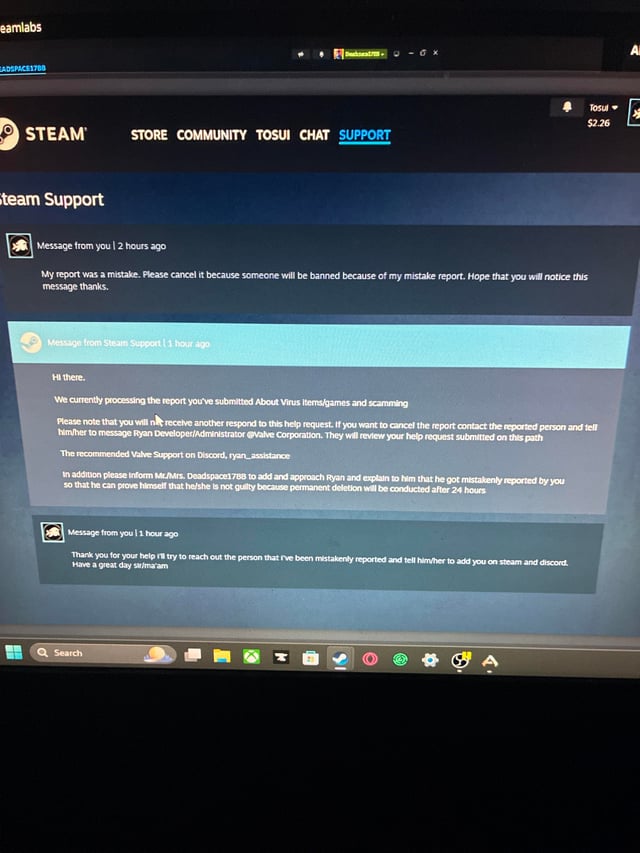
Reported by accident” : r/Steam
Source: Reddit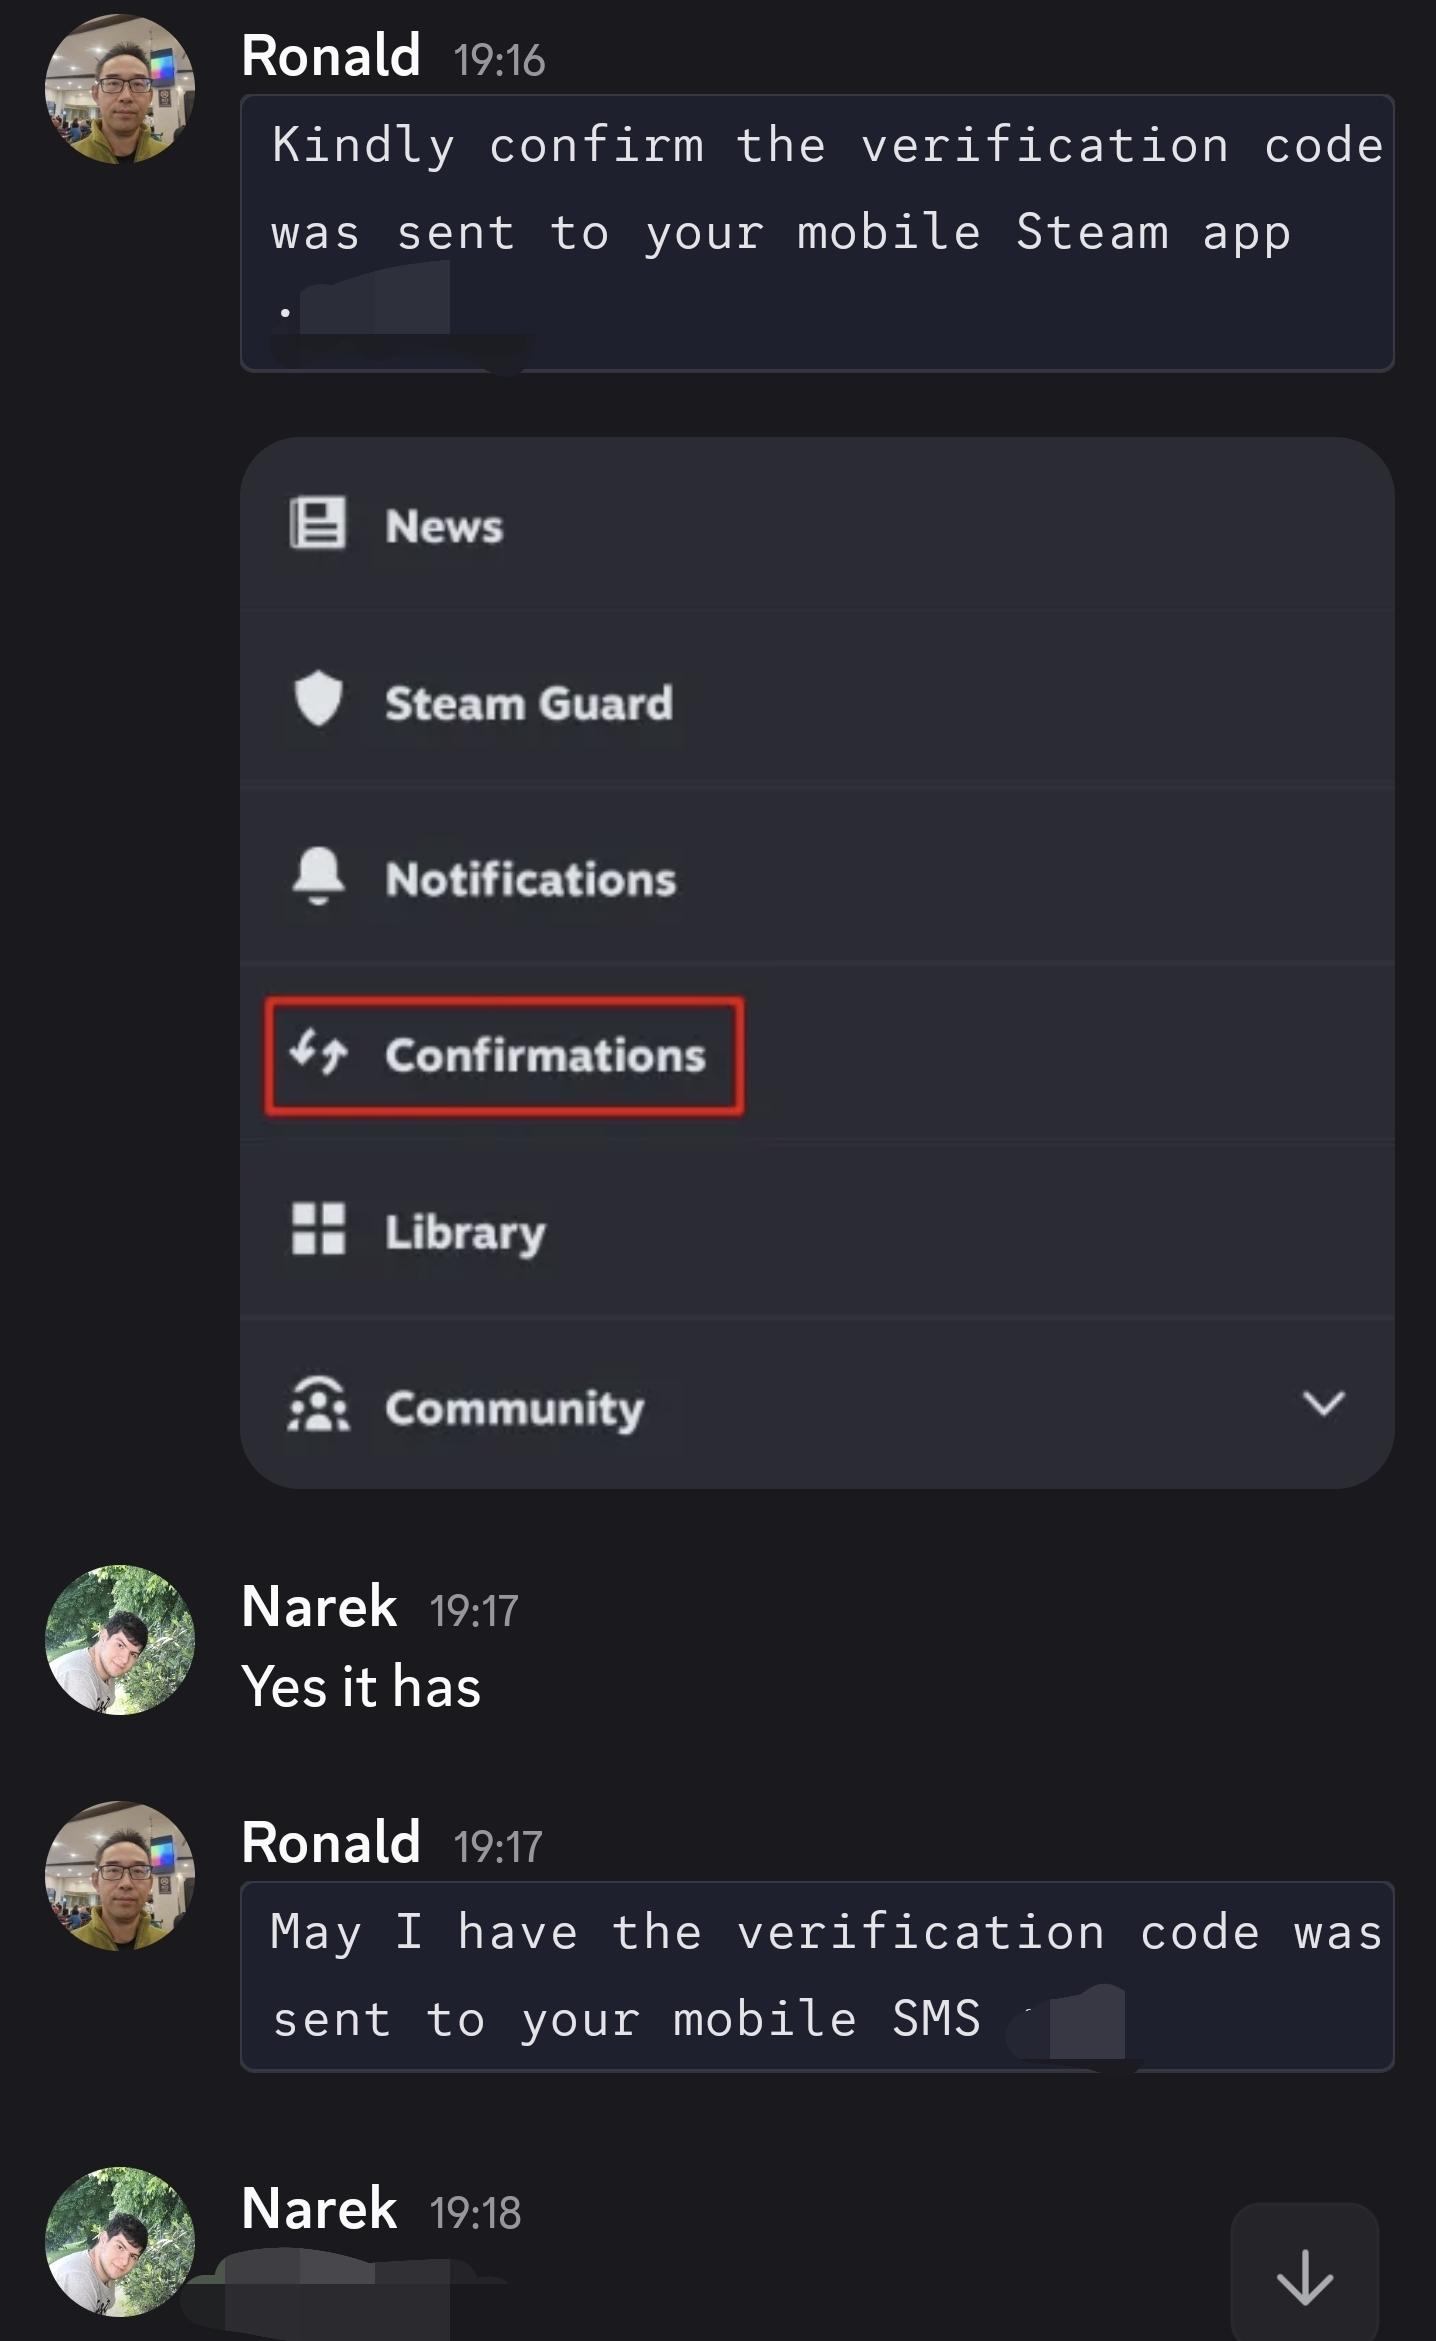
Is this normal with the Steam Support : r/Steam
Source: Reddit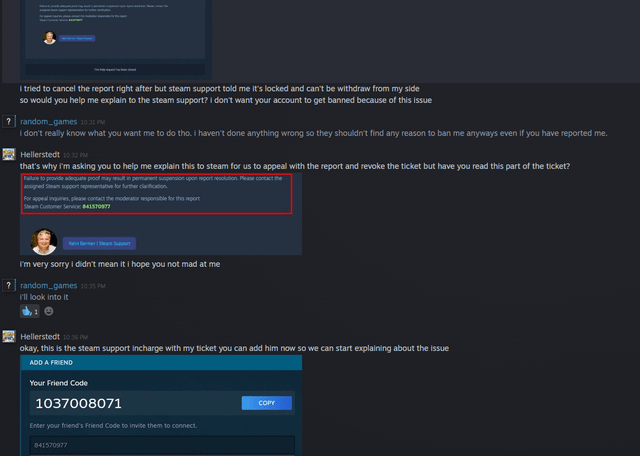
Is this a scam? i think so but i'm not 100% sure as they don't fit the stereotypical fake account theme : r/Steam
Source: Reddit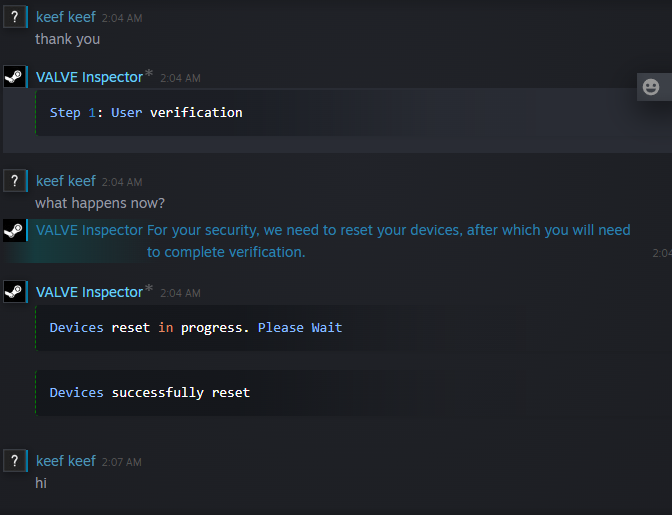
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit
Steam Account was hacked and hacker emptied my inventory :: Help and Tips
Source: Steam Community
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community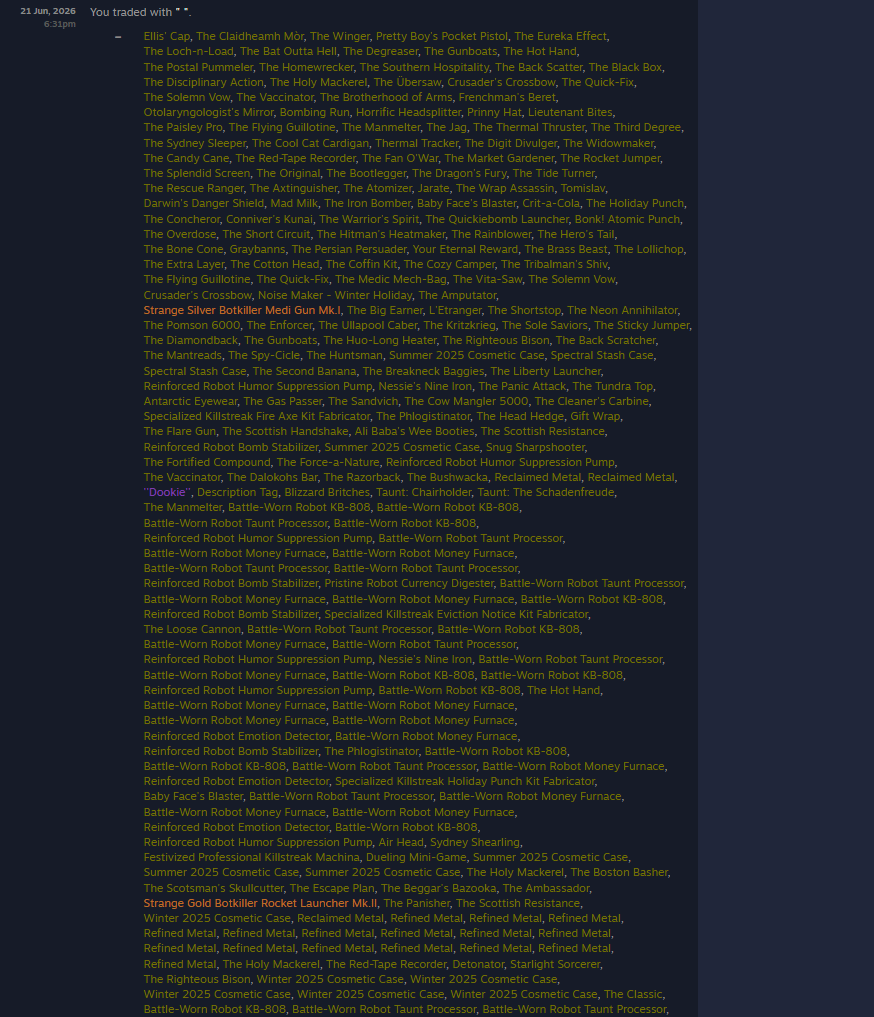
just got scammed, what can I do? : r/SteamScams
Source: Reddit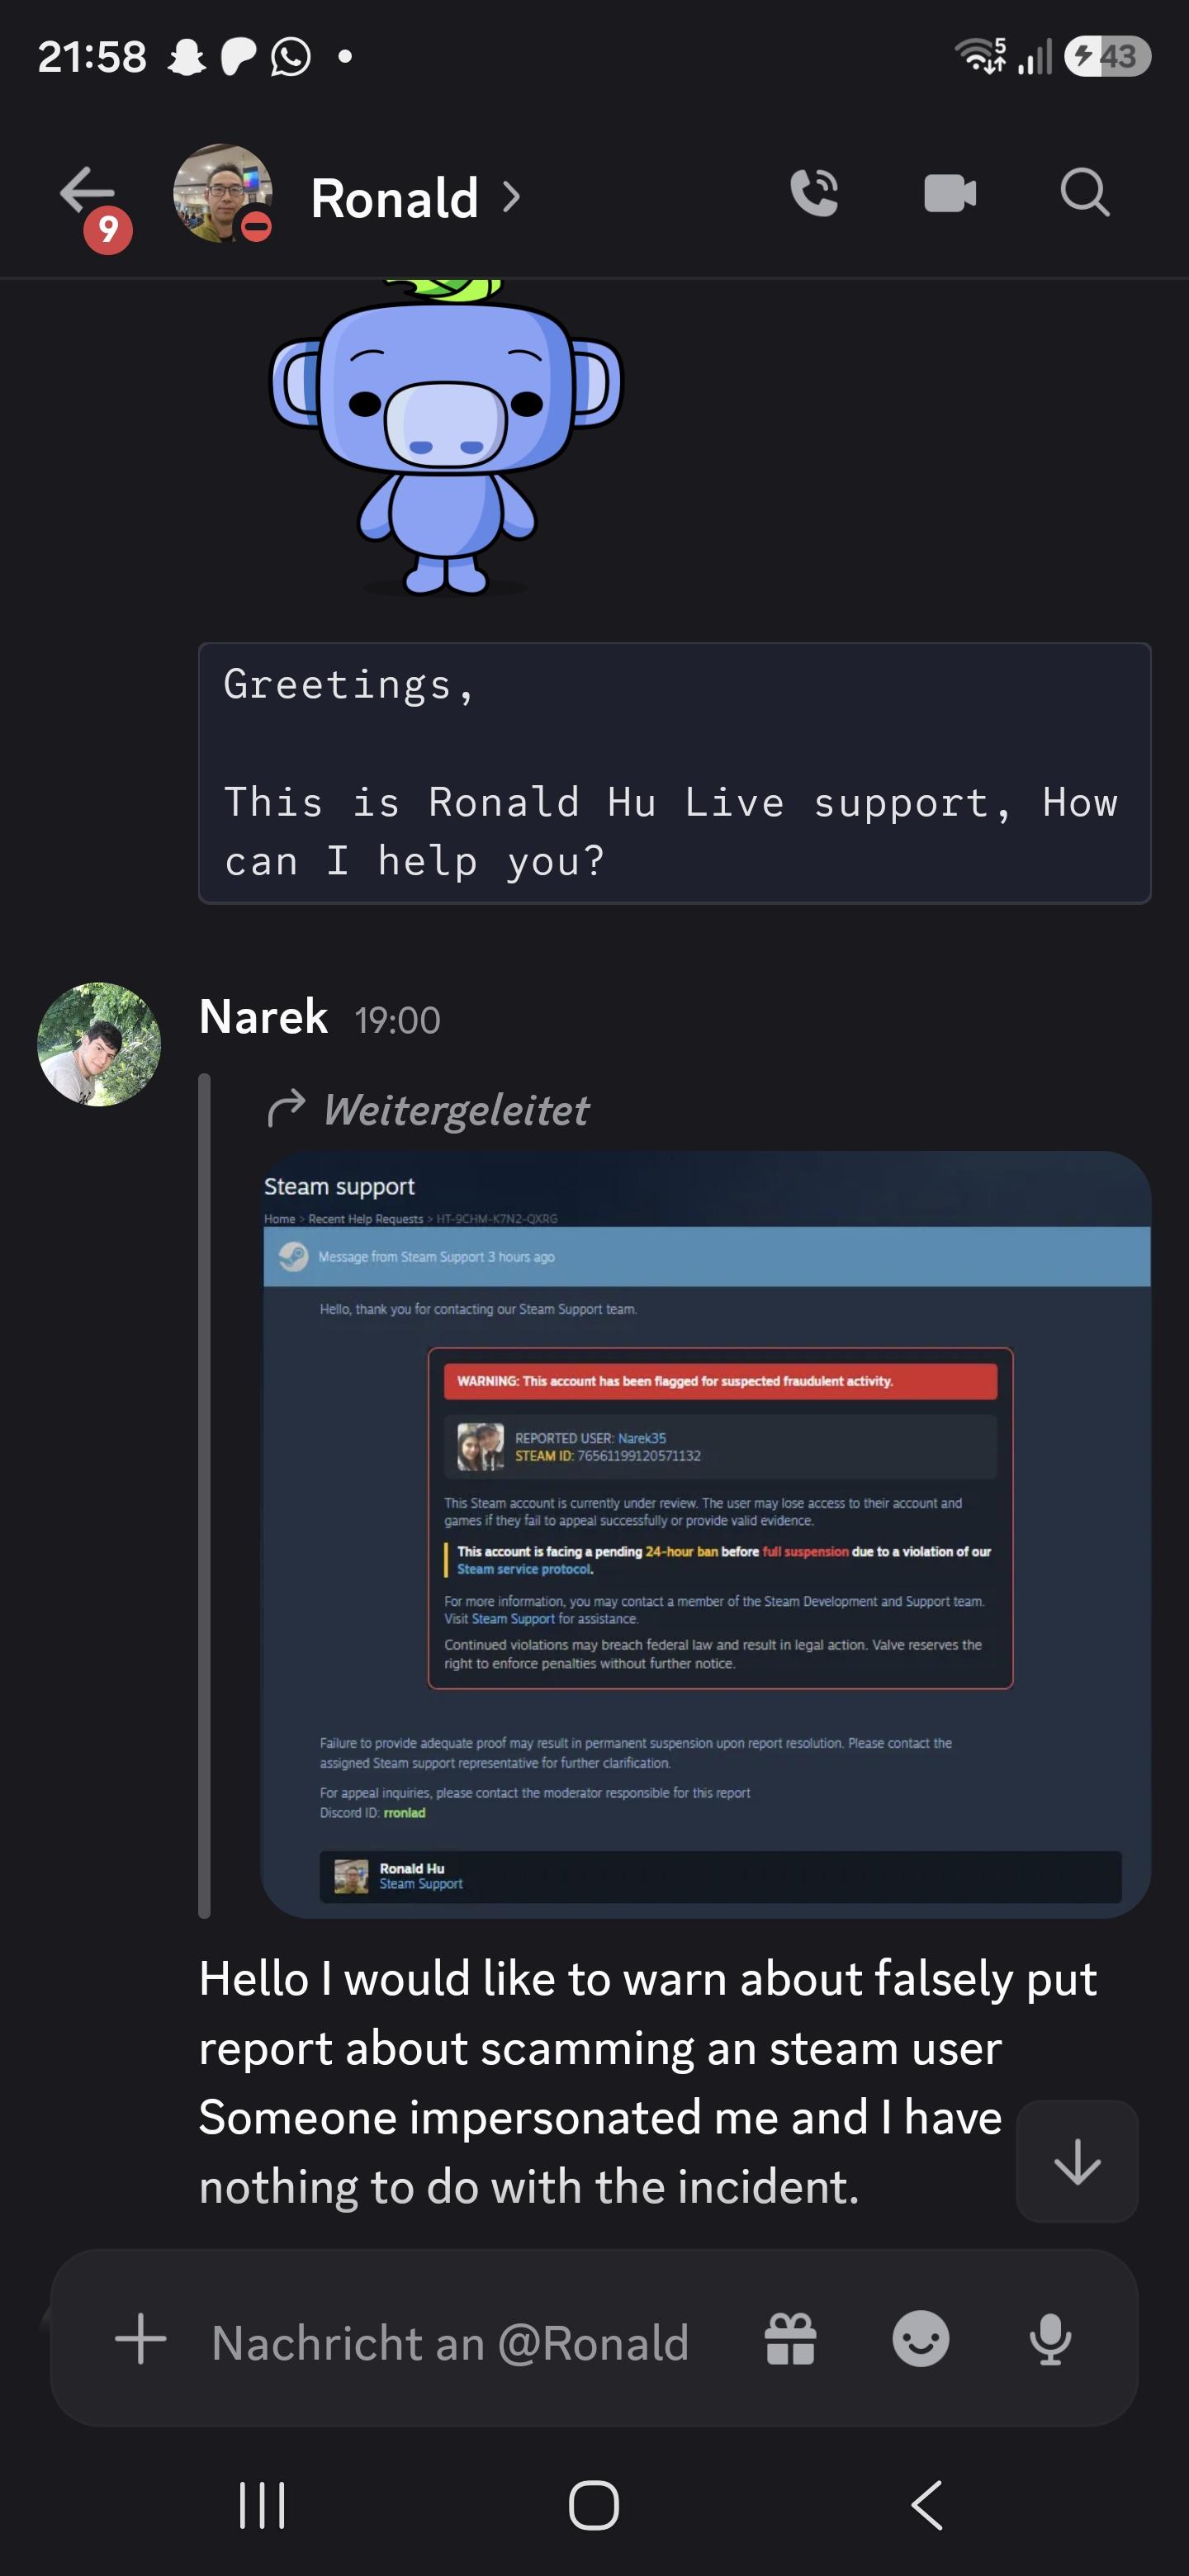
Is this normal with the Steam Support : r/Steam
Source: Reddit
Steam Topluluğu :: Rehber :: All scam methods explained!
Source: Steam Community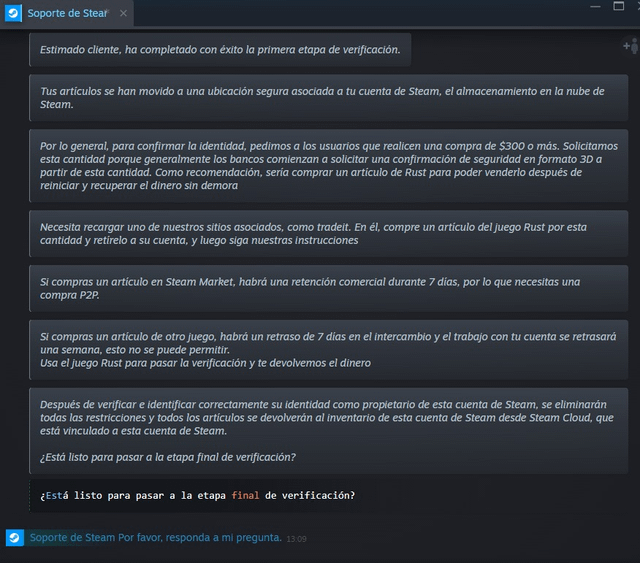
Title: My younger brother got scammed for 1500+ Dota 2 items) – need advice and warning : r/SteamScams
Source: Reddit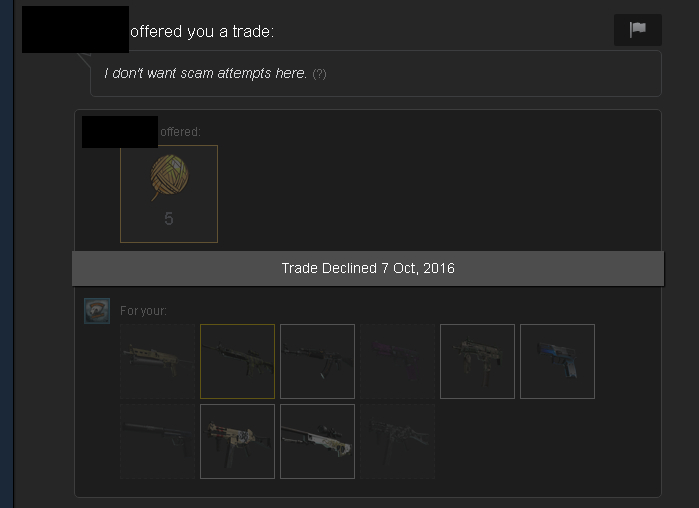
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community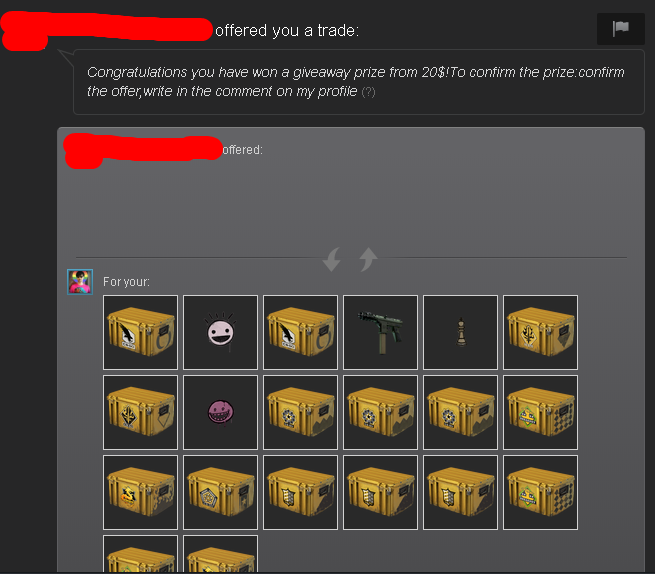
Steam-Community :: Guide :: All scam methods explained!
Source: Steam Community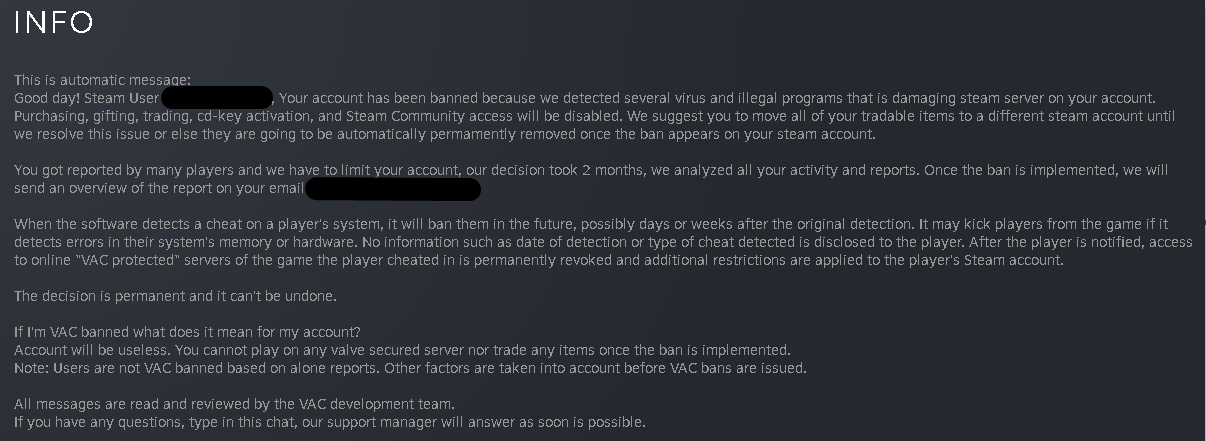
Steam-Community :: Guide :: All scam methods explained!
Source: Steam Community
Reported by accident” : r/Steam
Source: Reddit
Steam Reviews | Read Customer Service Reviews of store.steampowered.com | 4 of 13
Source: Trustpilot
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit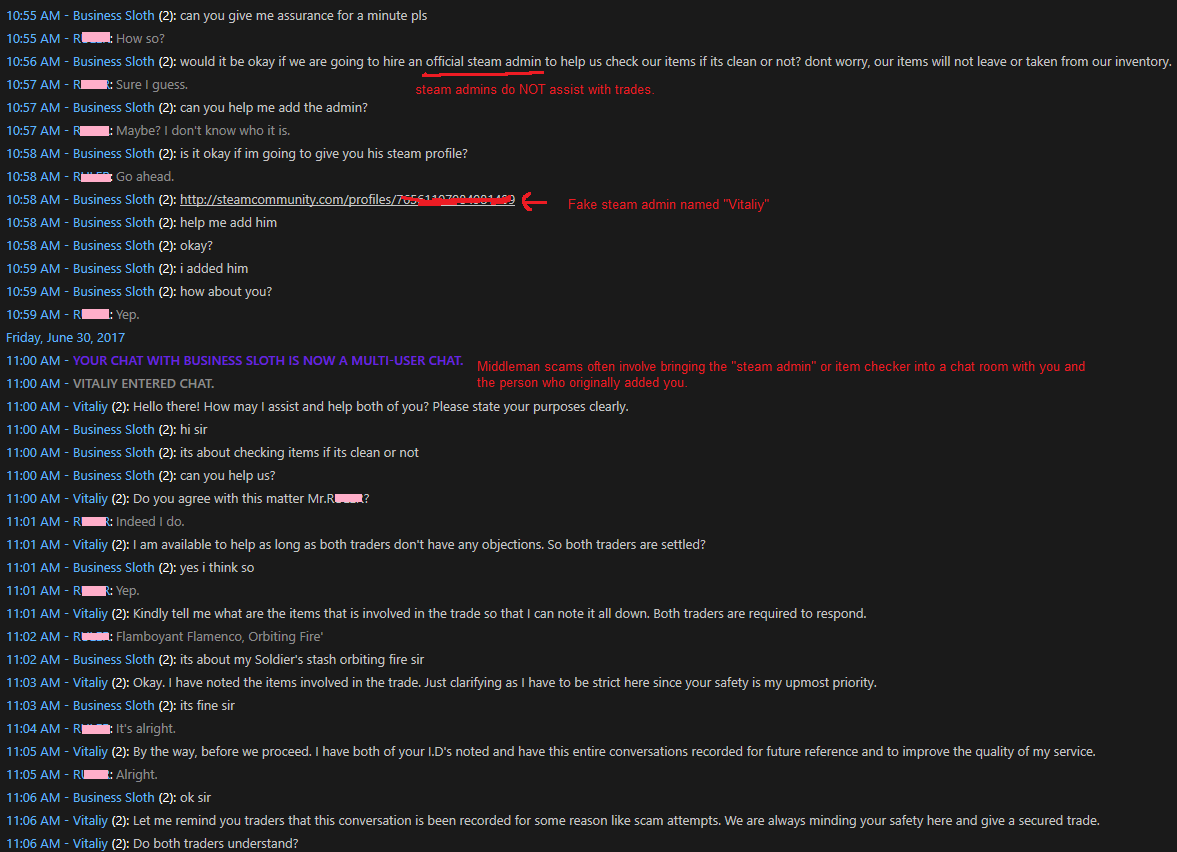
Steam Community :: Guide :: OP SKINS SCAM! Fake Bots! Fake Steam Admins! Fake Chrome Extensions! Item Checking!?
Source: Steam Community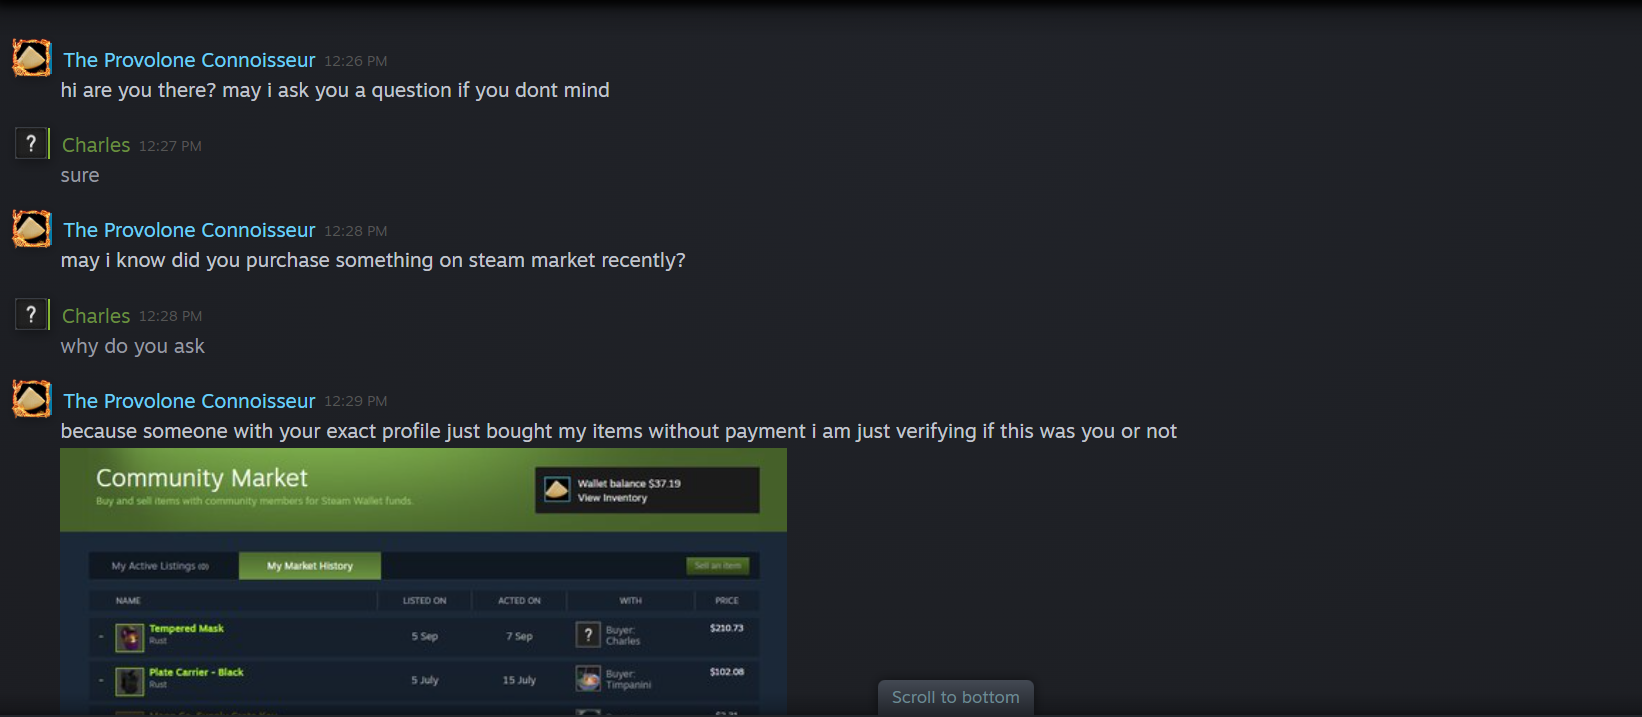
Fraud supposedly lol : r/Steam
Source: Reddit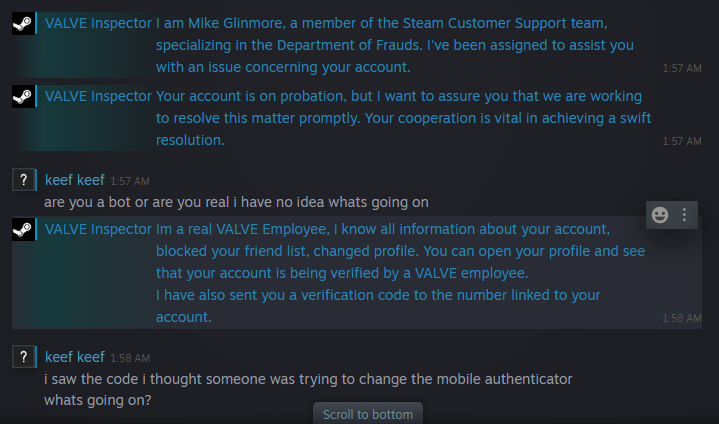
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit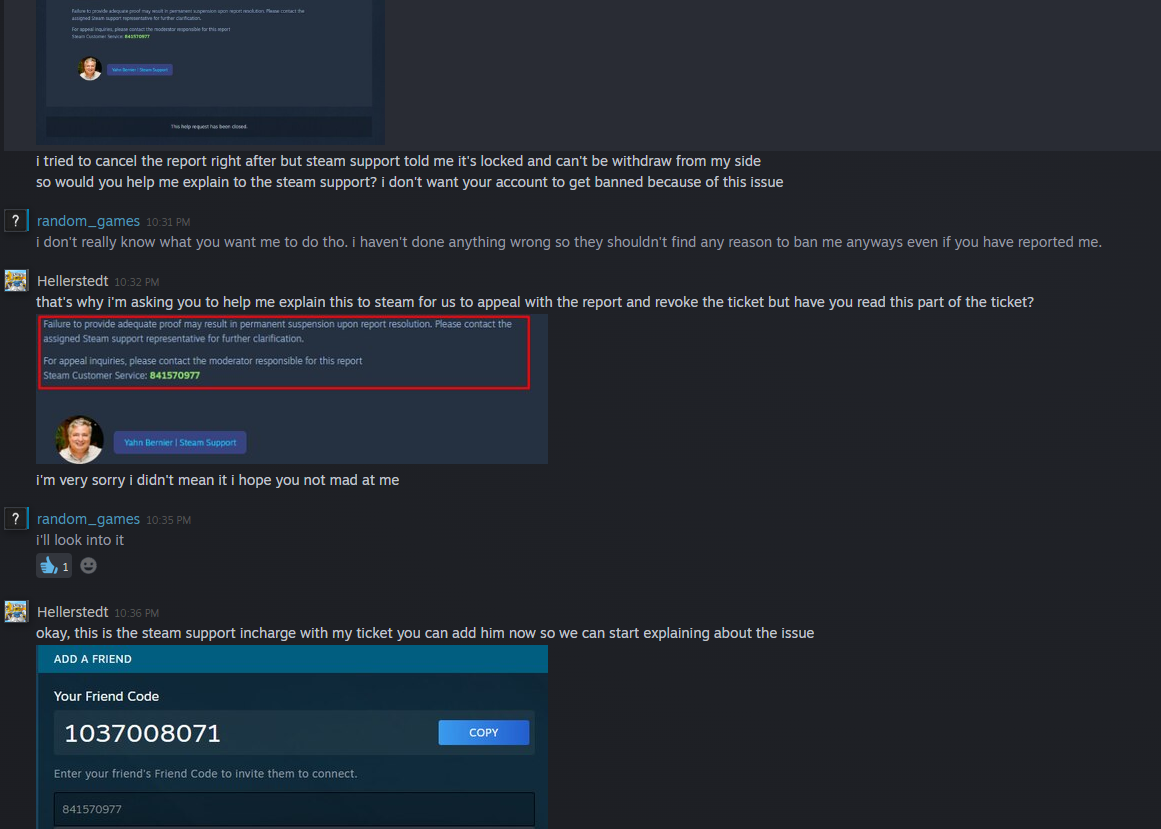
Is this a scam? i think so but i'm not 100% sure as they don't fit the stereotypical fake account theme : r/Steam
Source: Reddit
Reported by accident” : r/Steam
Source: Reddit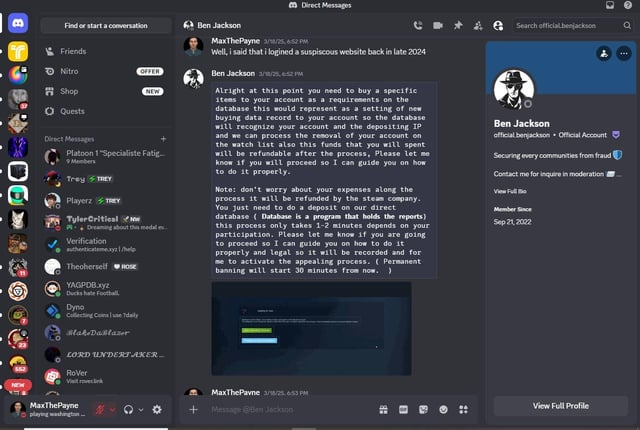
READ POST FIRST) question: was this thingy actually real? : r/Steam
Source: Reddit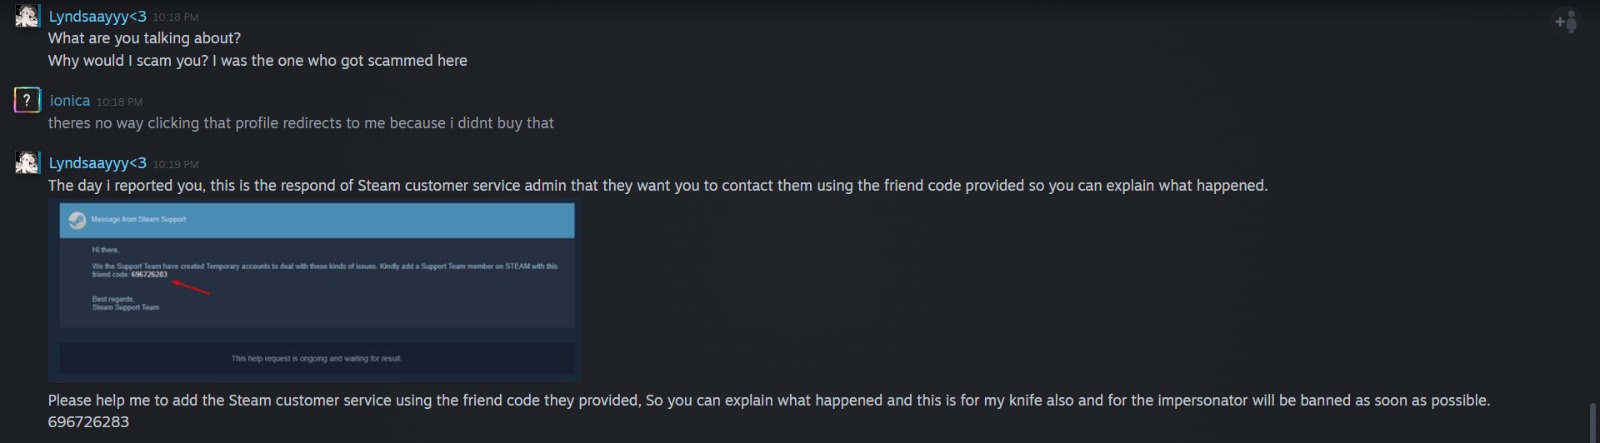
I actually took this seriously at first, then realized its just a scam : r/Steam
Source: Reddit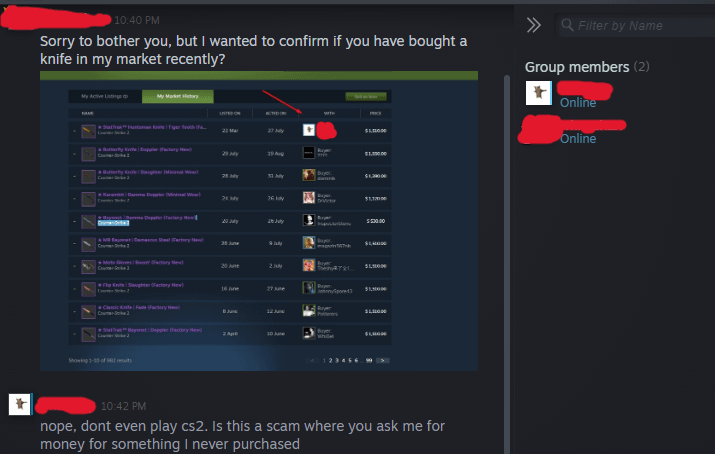
Is this a scam? : r/Steam
Source: Reddit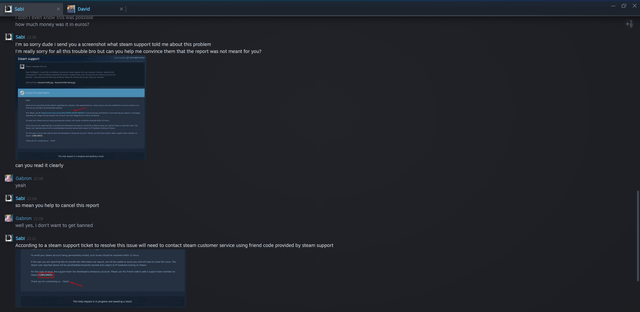
Scam? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit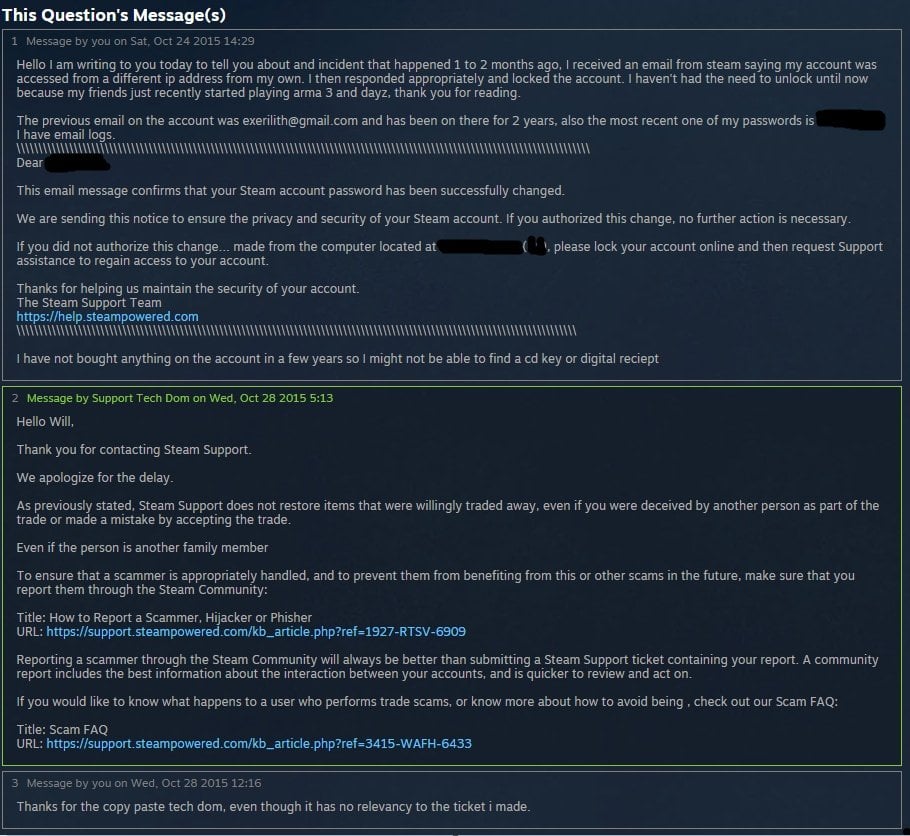
Kden : r/Steam
Source: Reddit
This is probably a scam isn't it? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
Confused about a possible scam? : r/Steam
Source: Reddit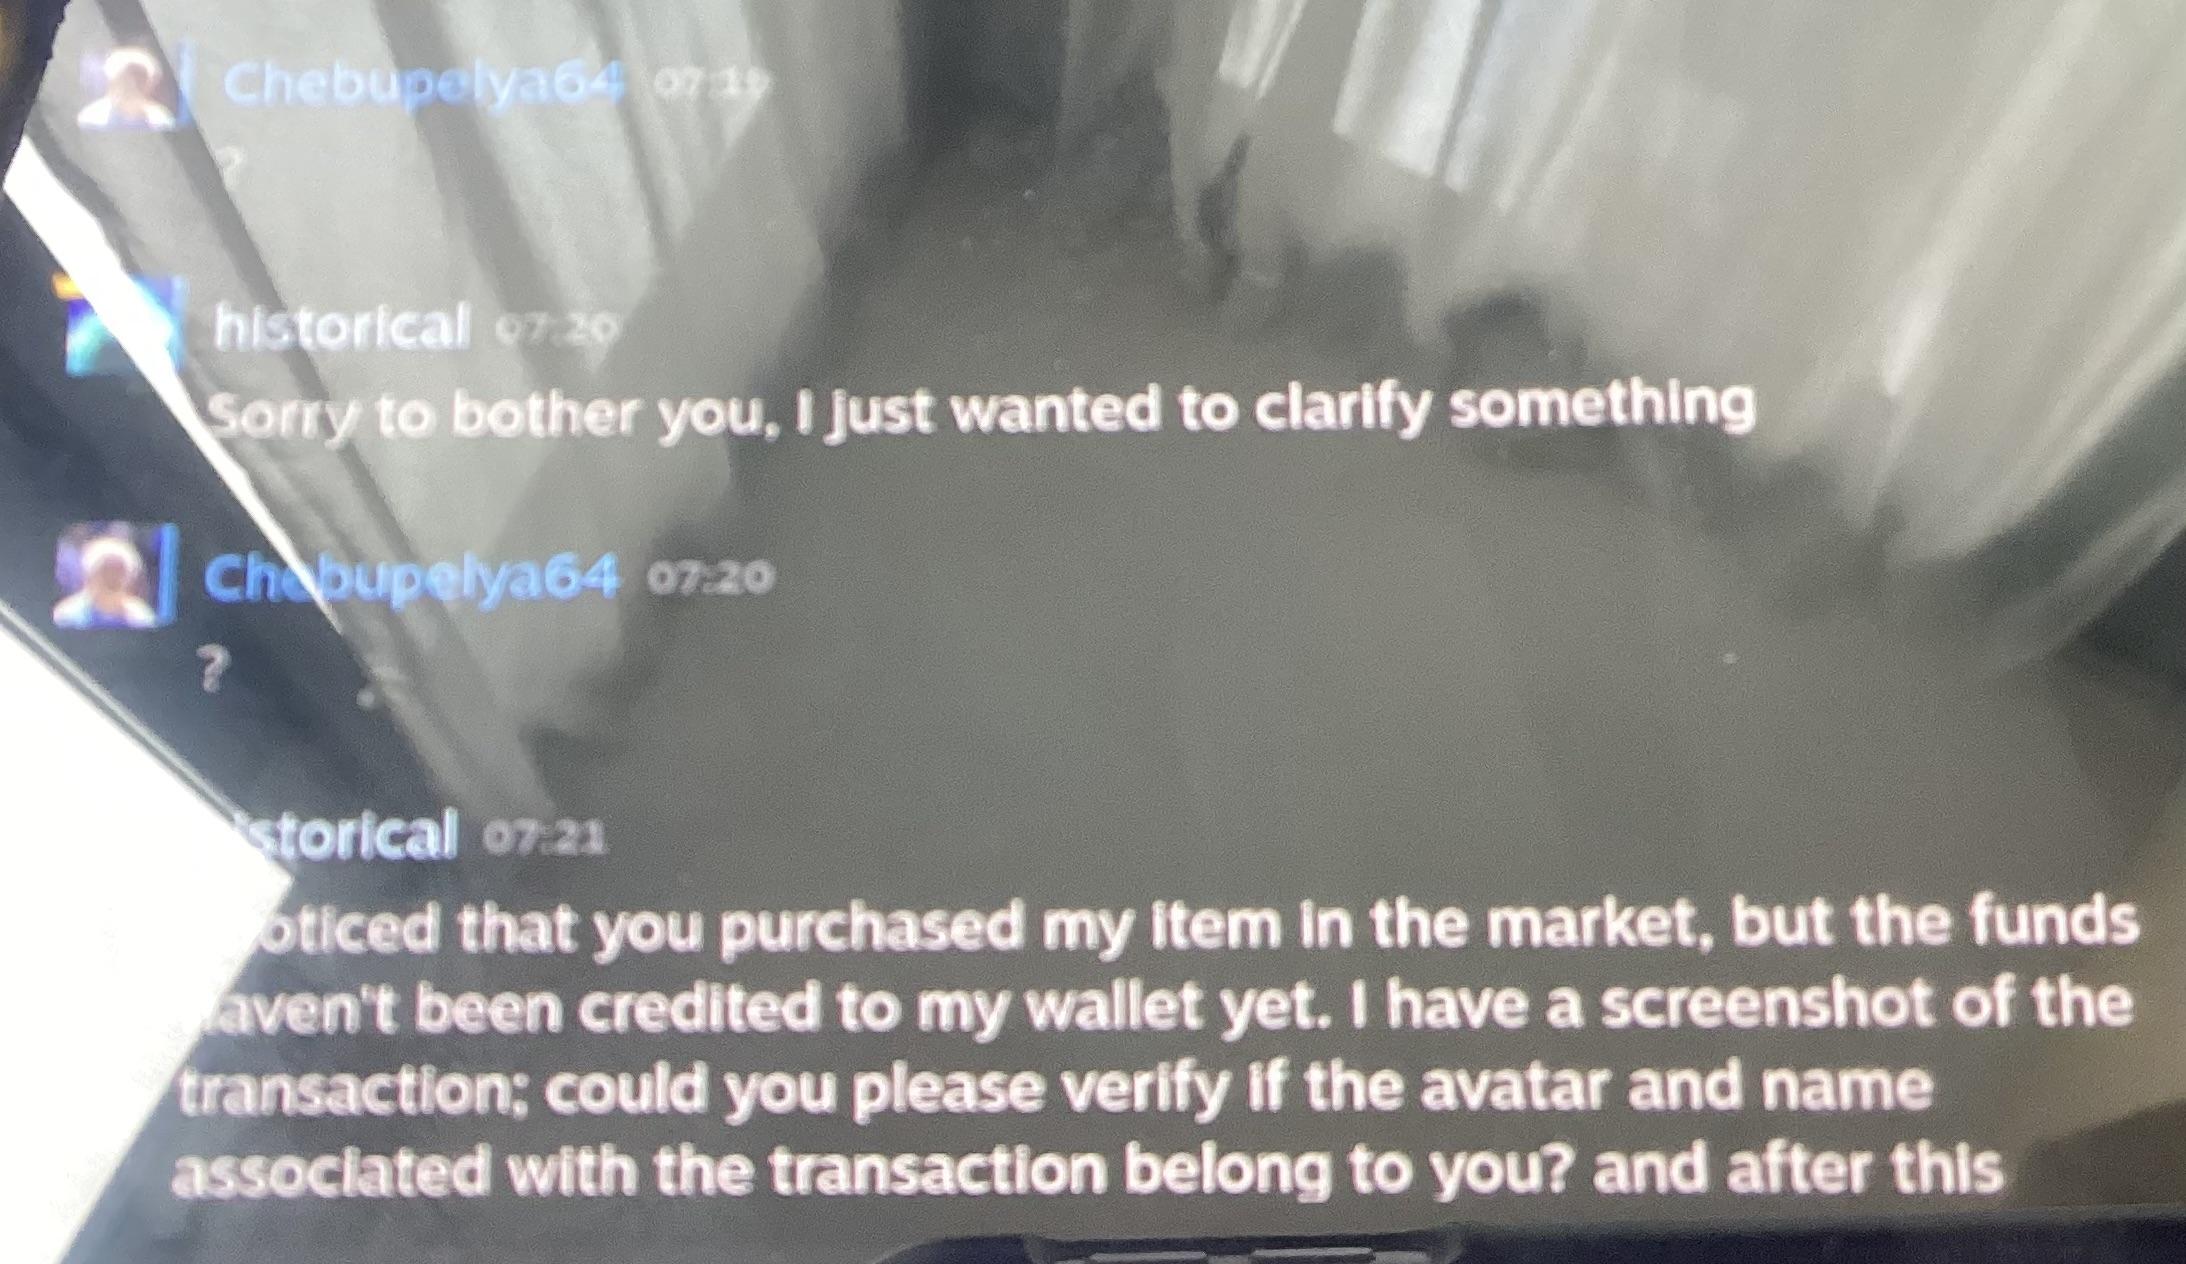
Scam… : r/Steam
Source: Reddit
Confused about a possible scam? : r/Steam
Source: Reddit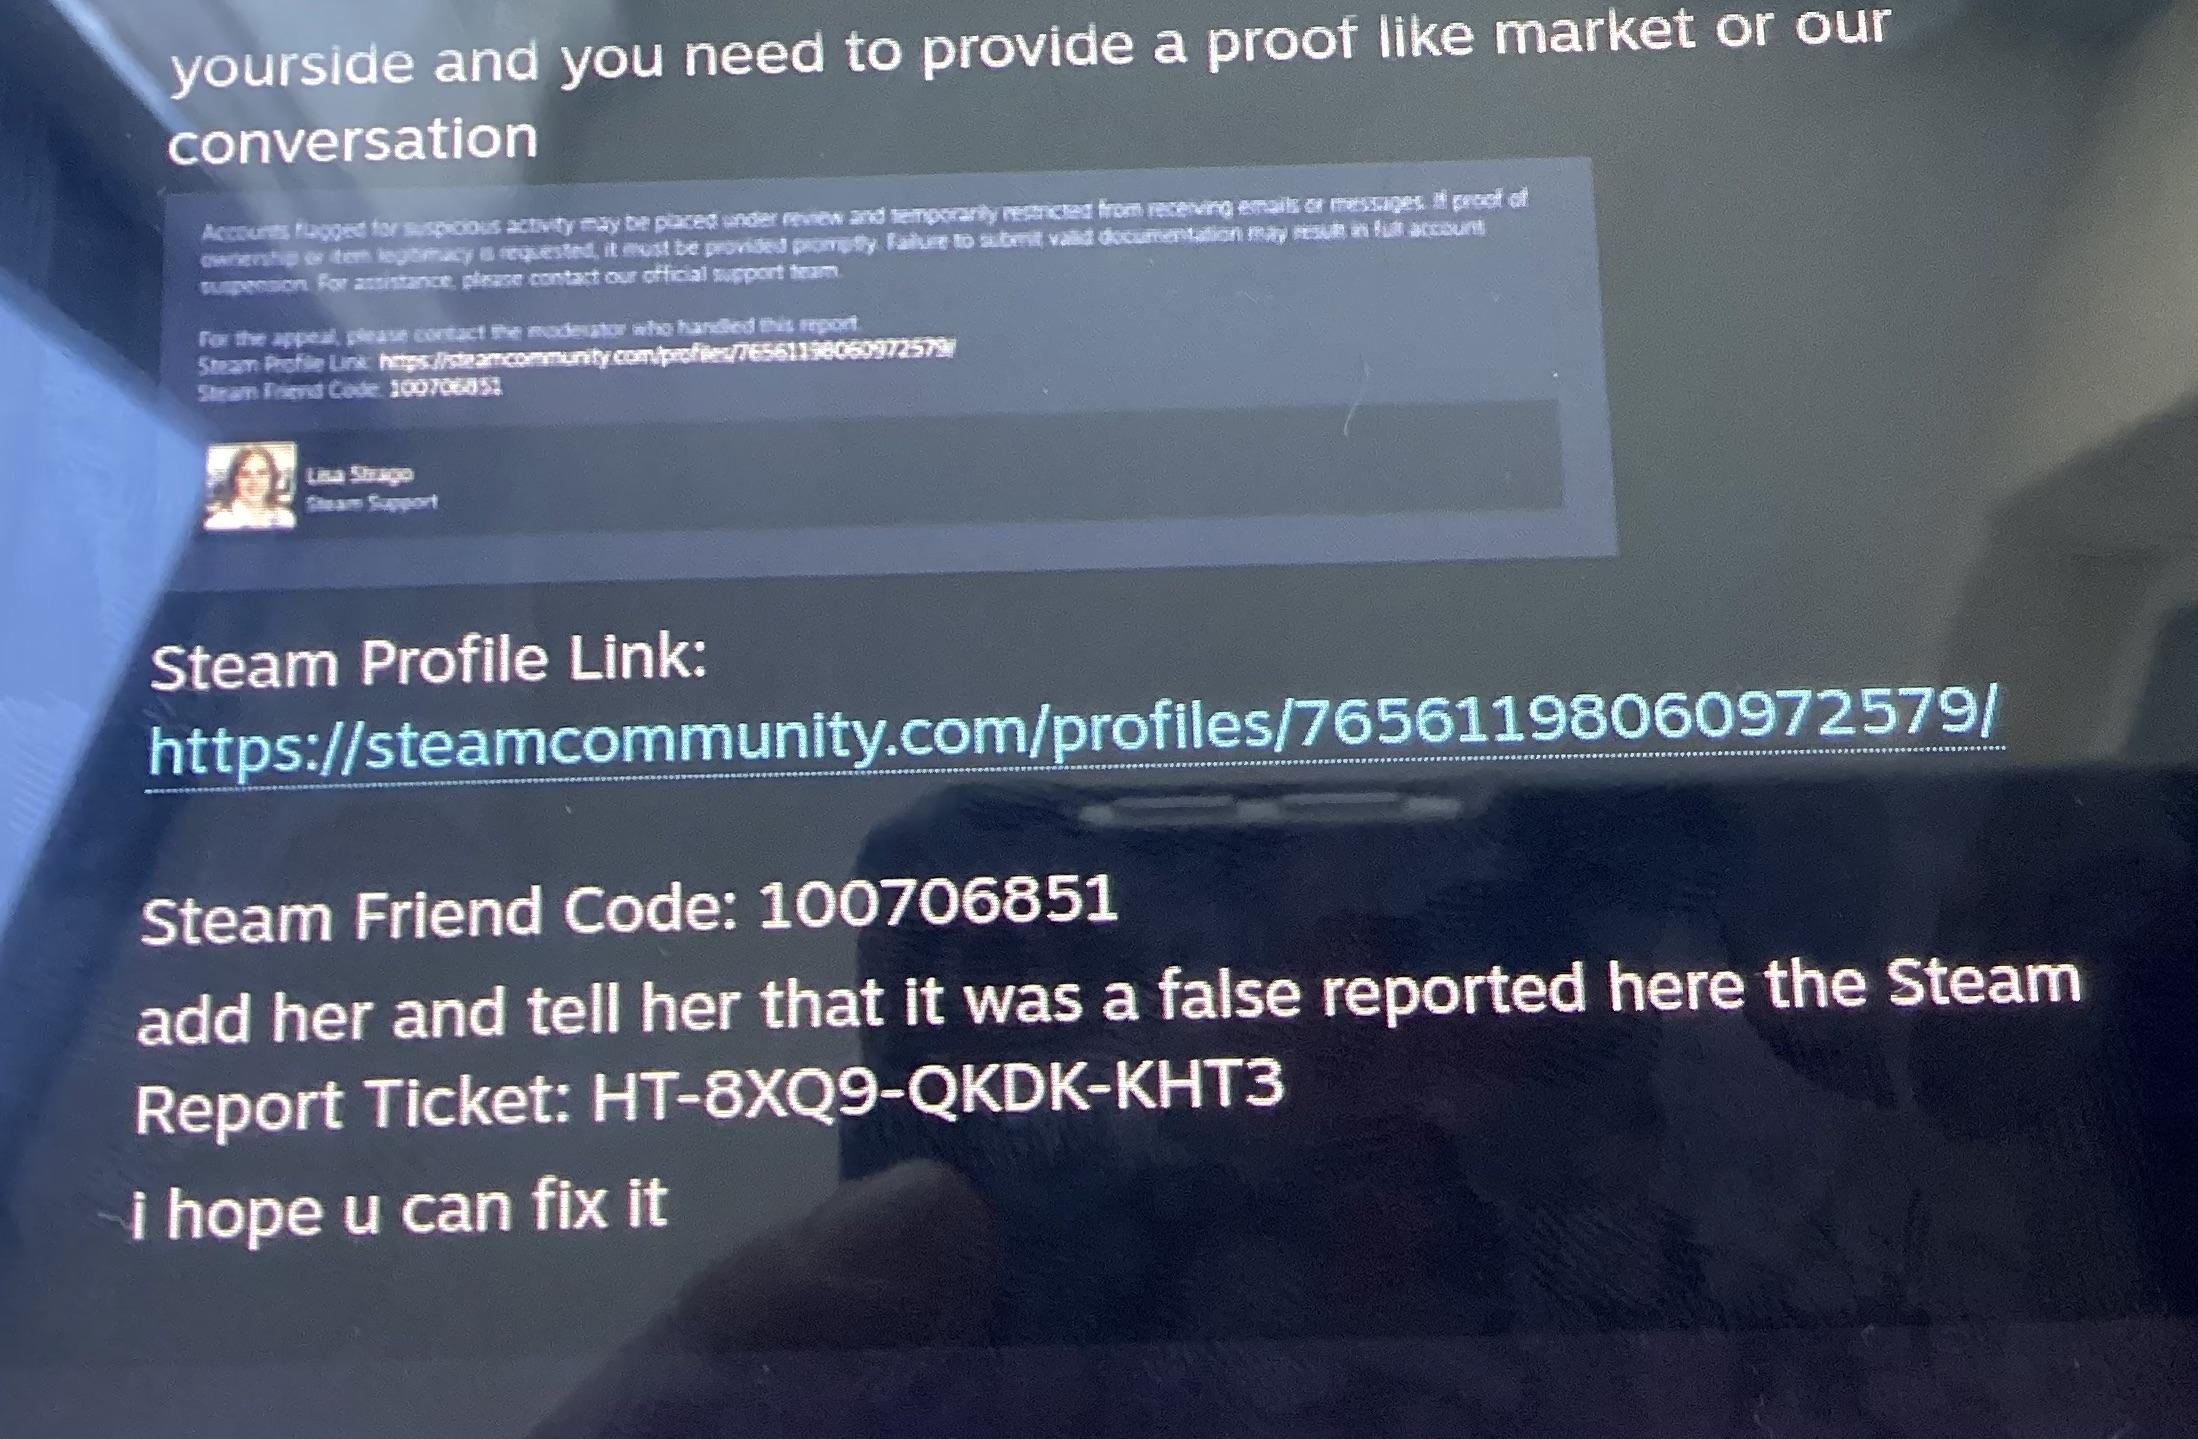
Scam… : r/Steam
Source: Reddit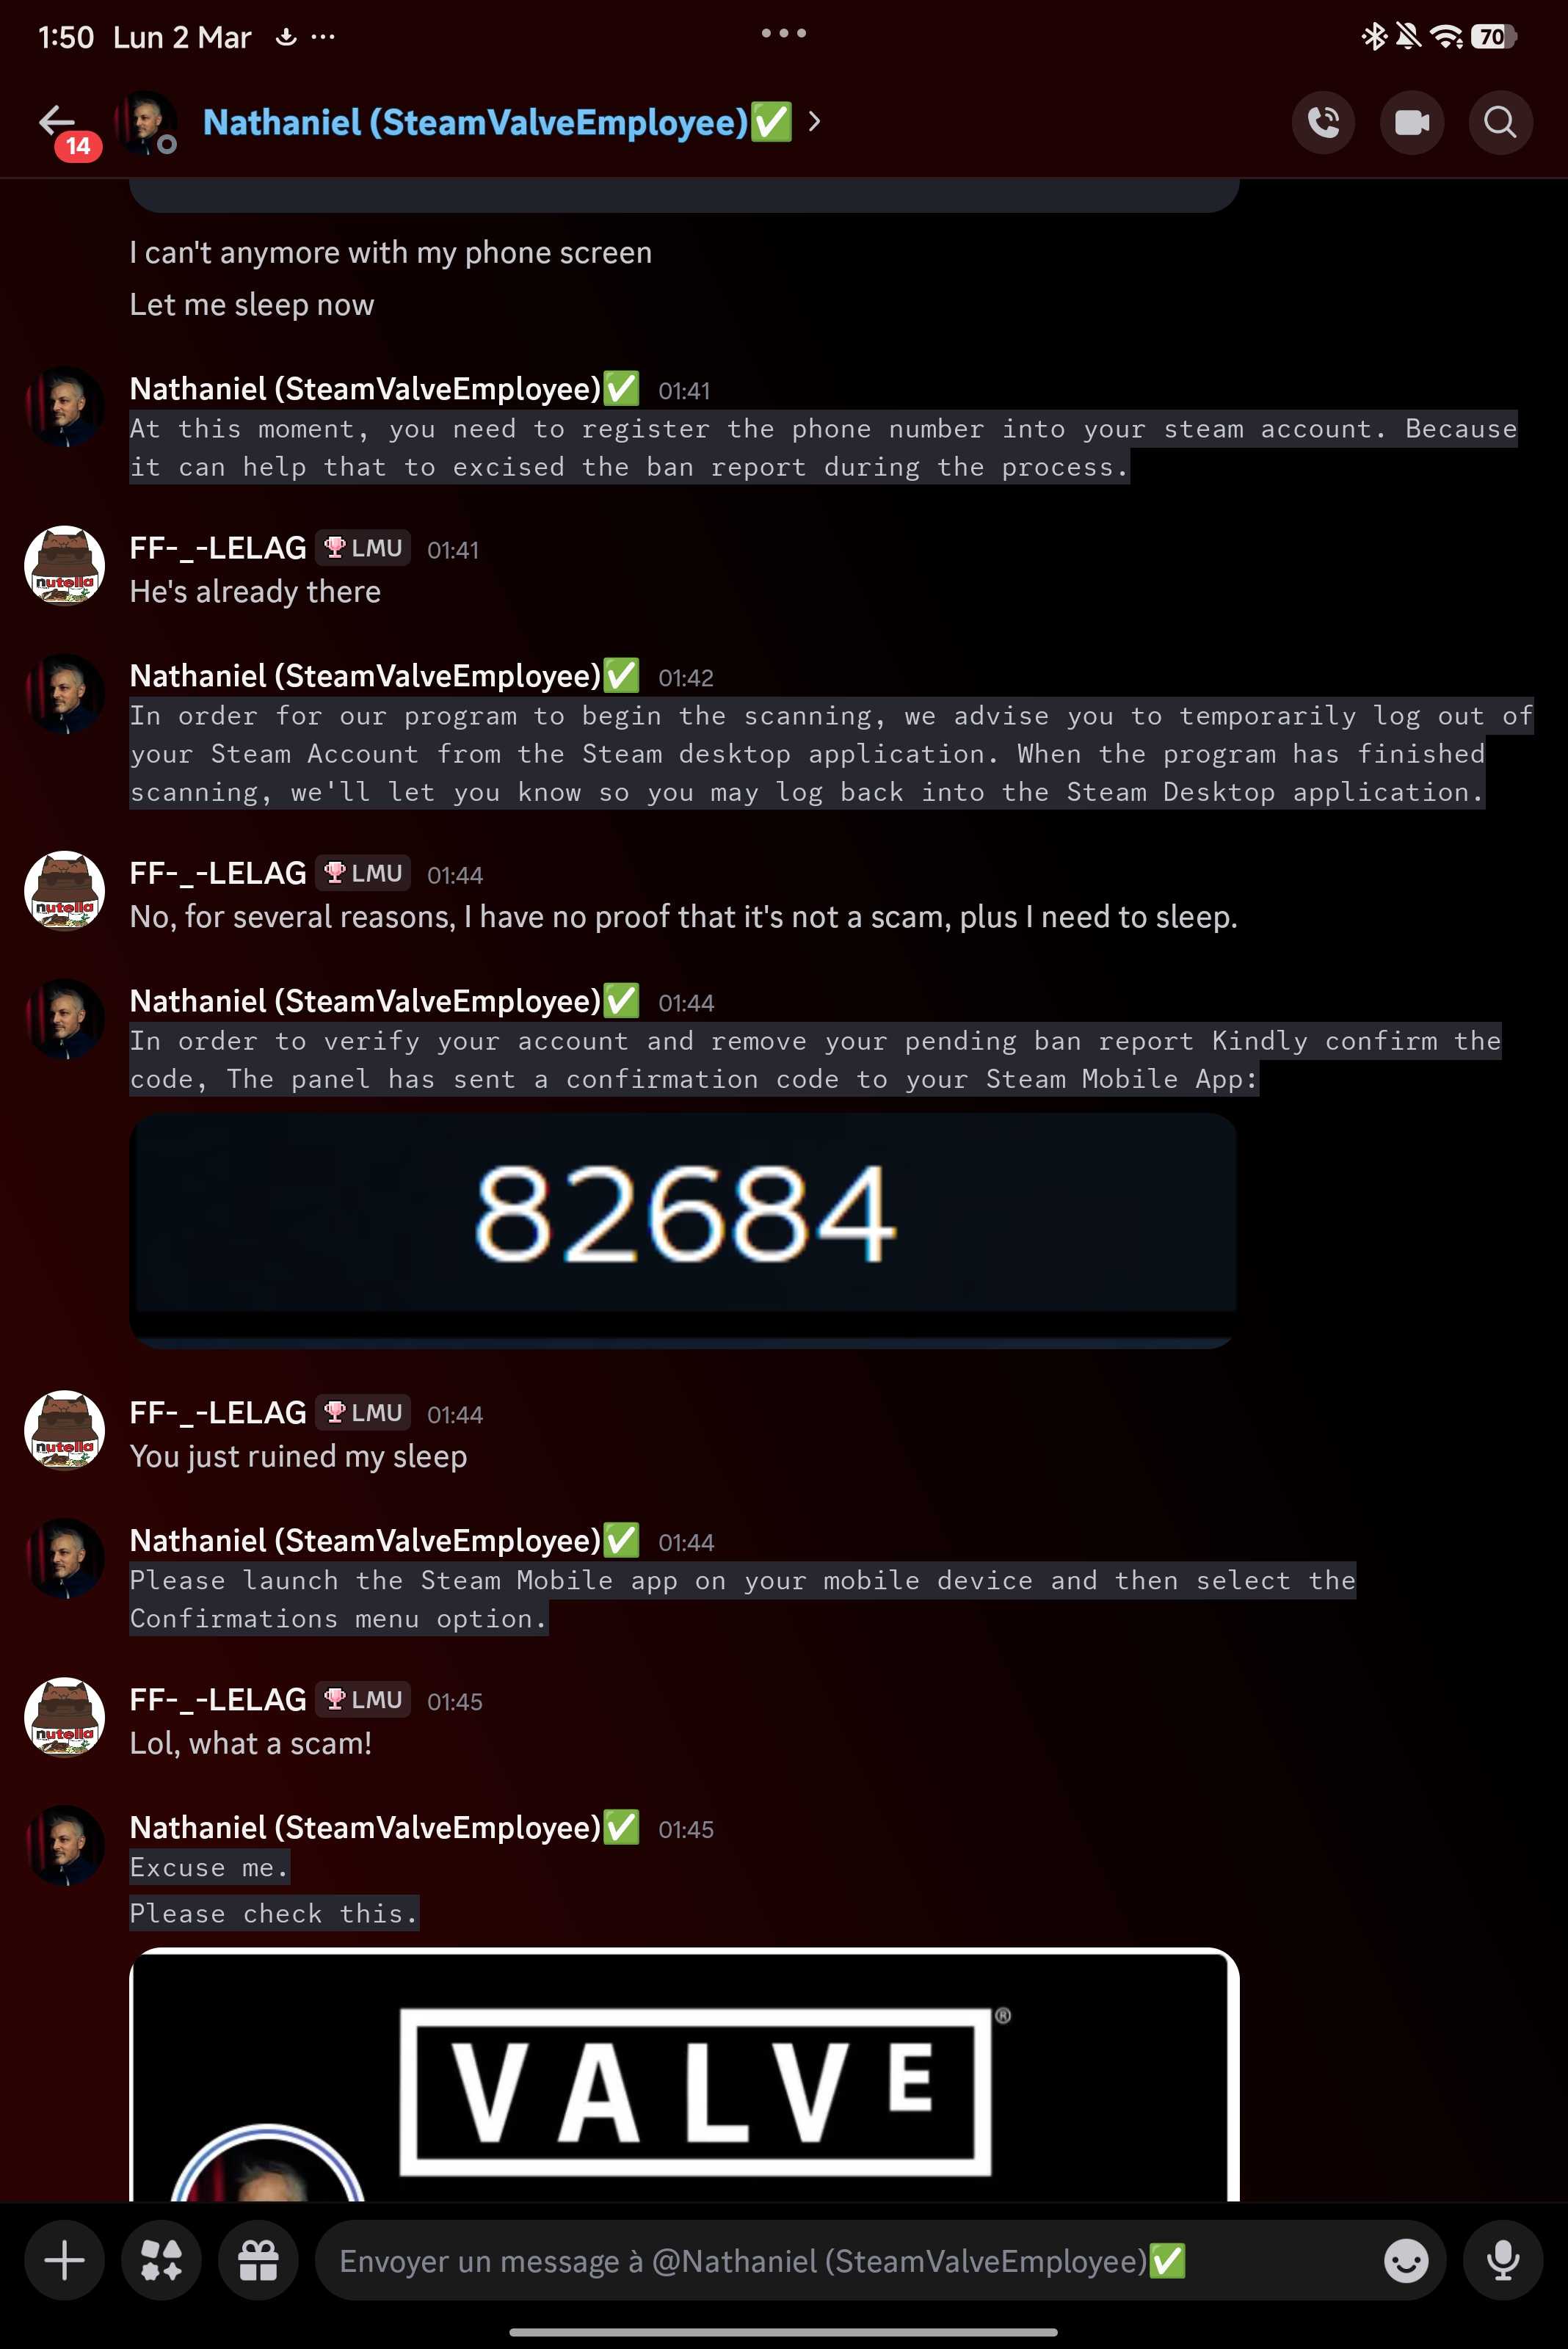
Was it a scam? : r/Steam
Source: Reddit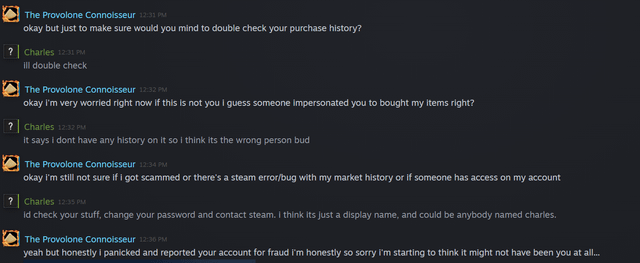
Fraud supposedly lol : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit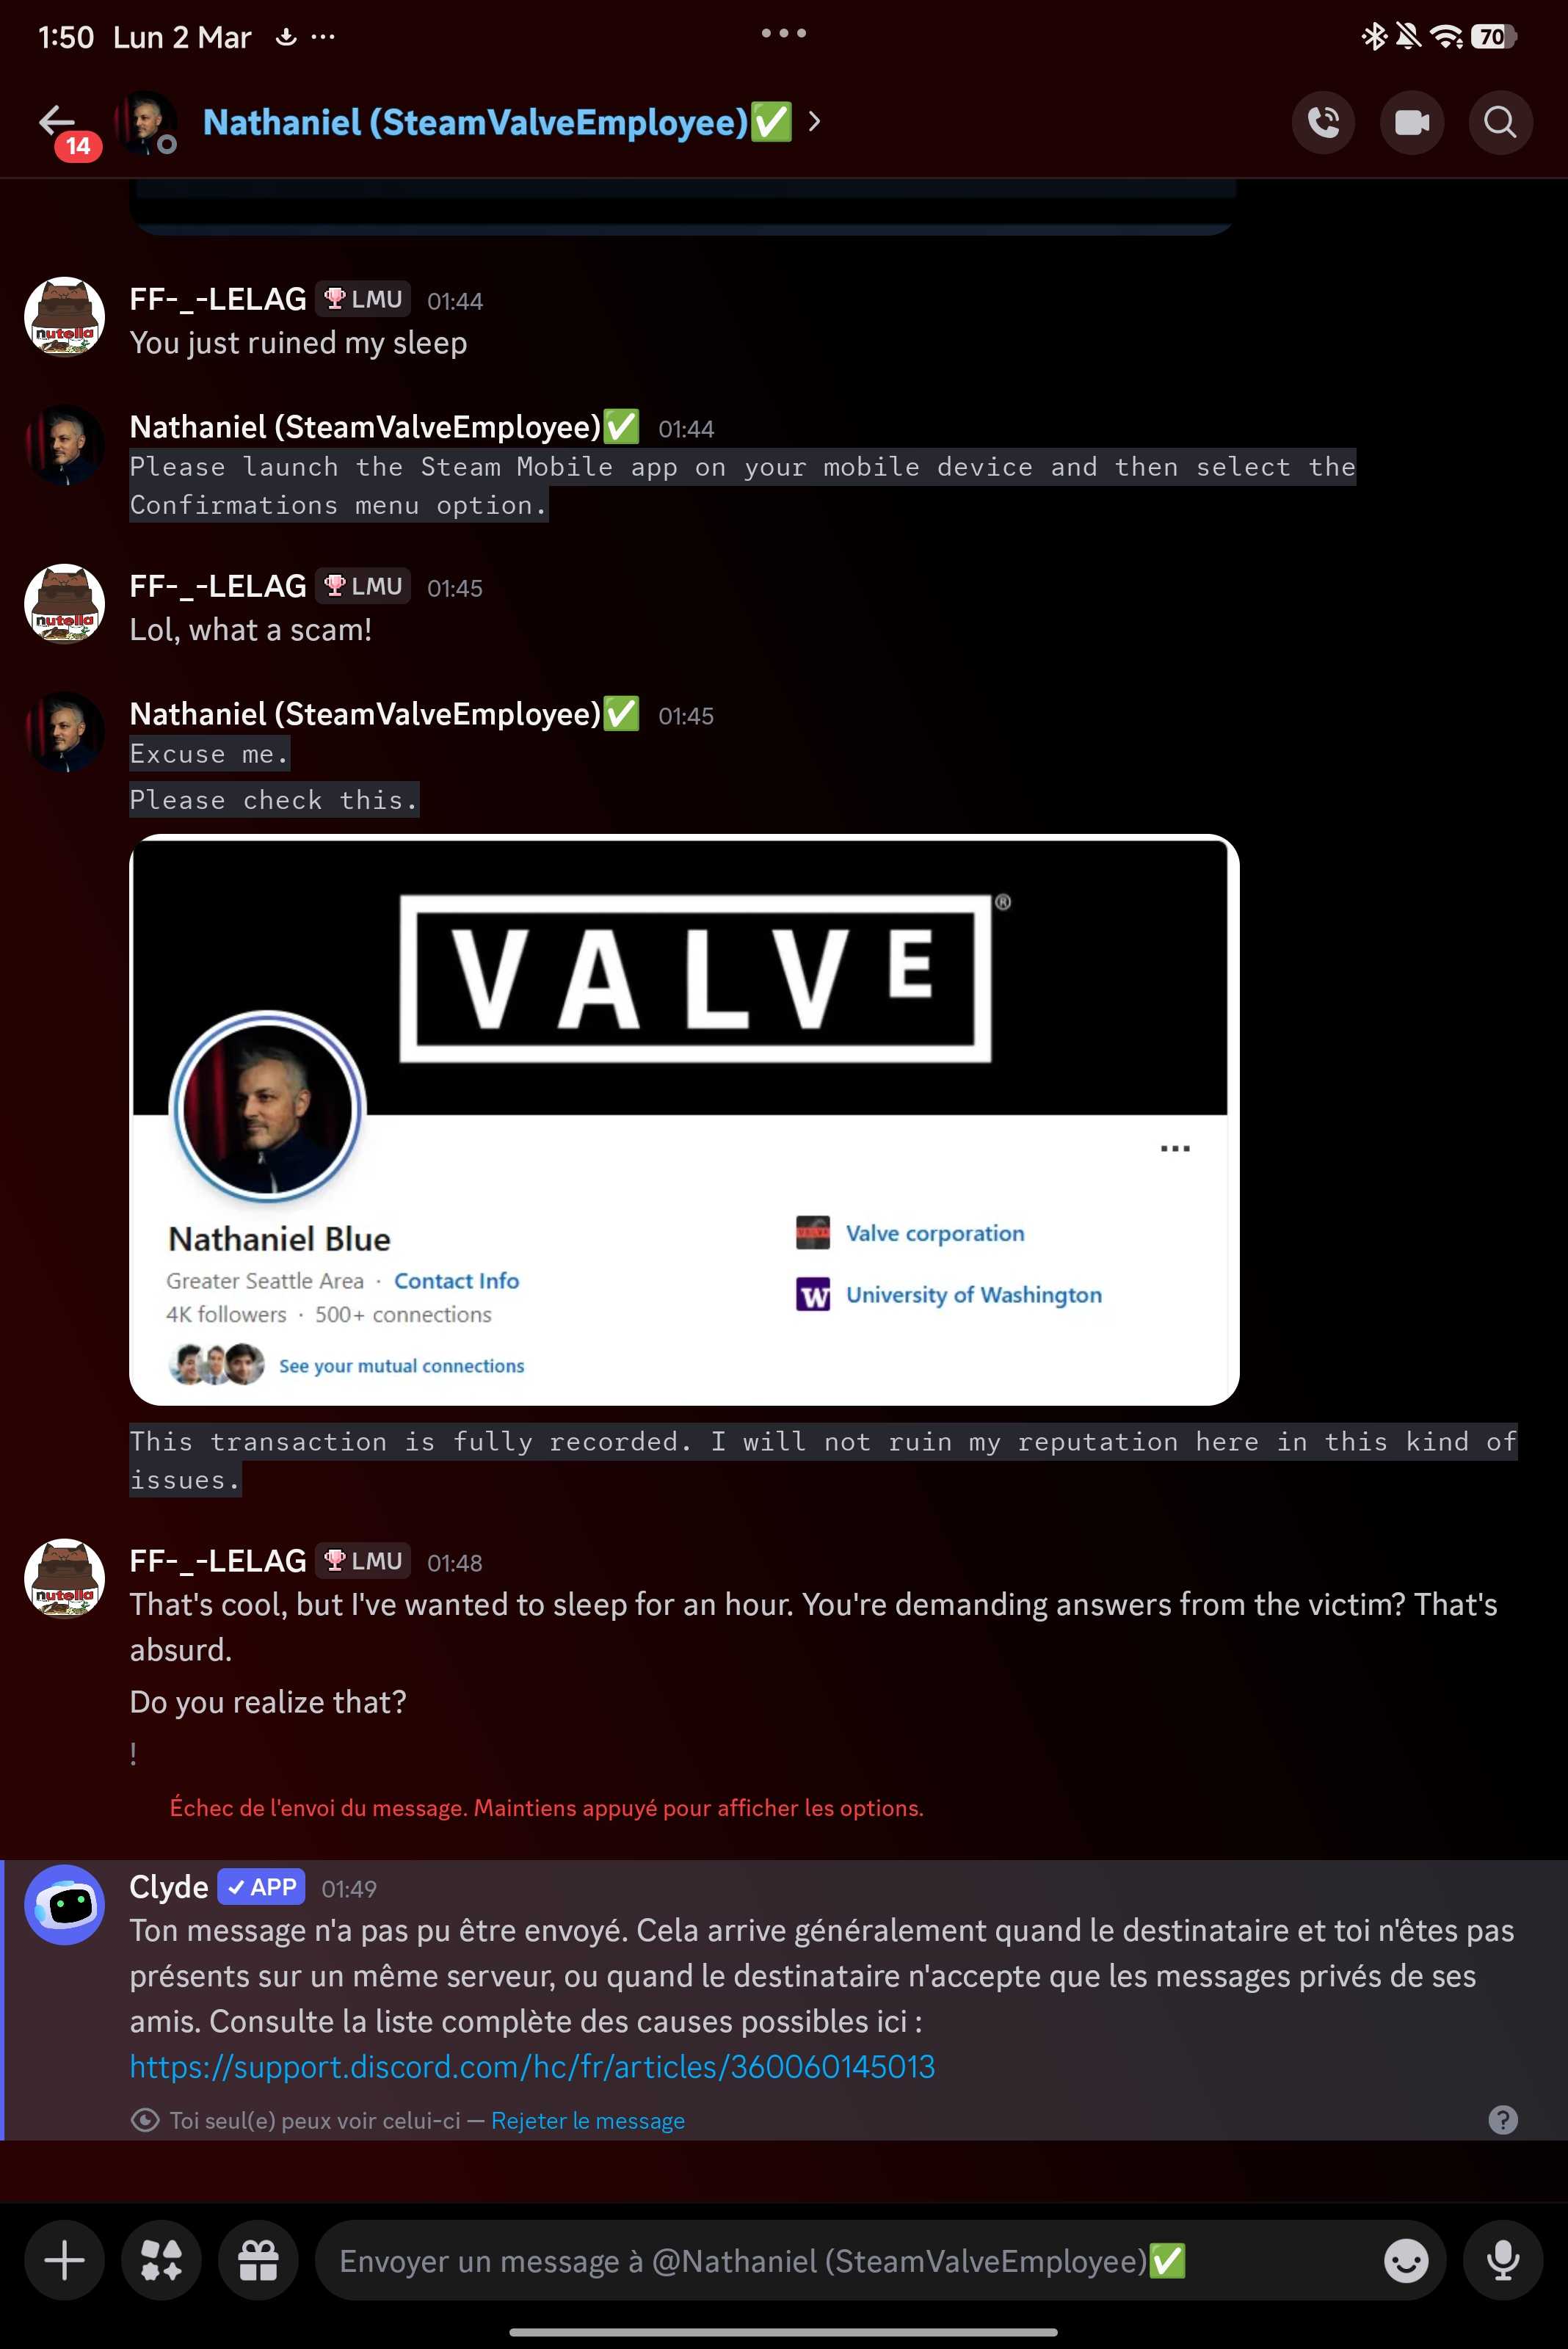
Was it a scam? : r/Steam
Source: Reddit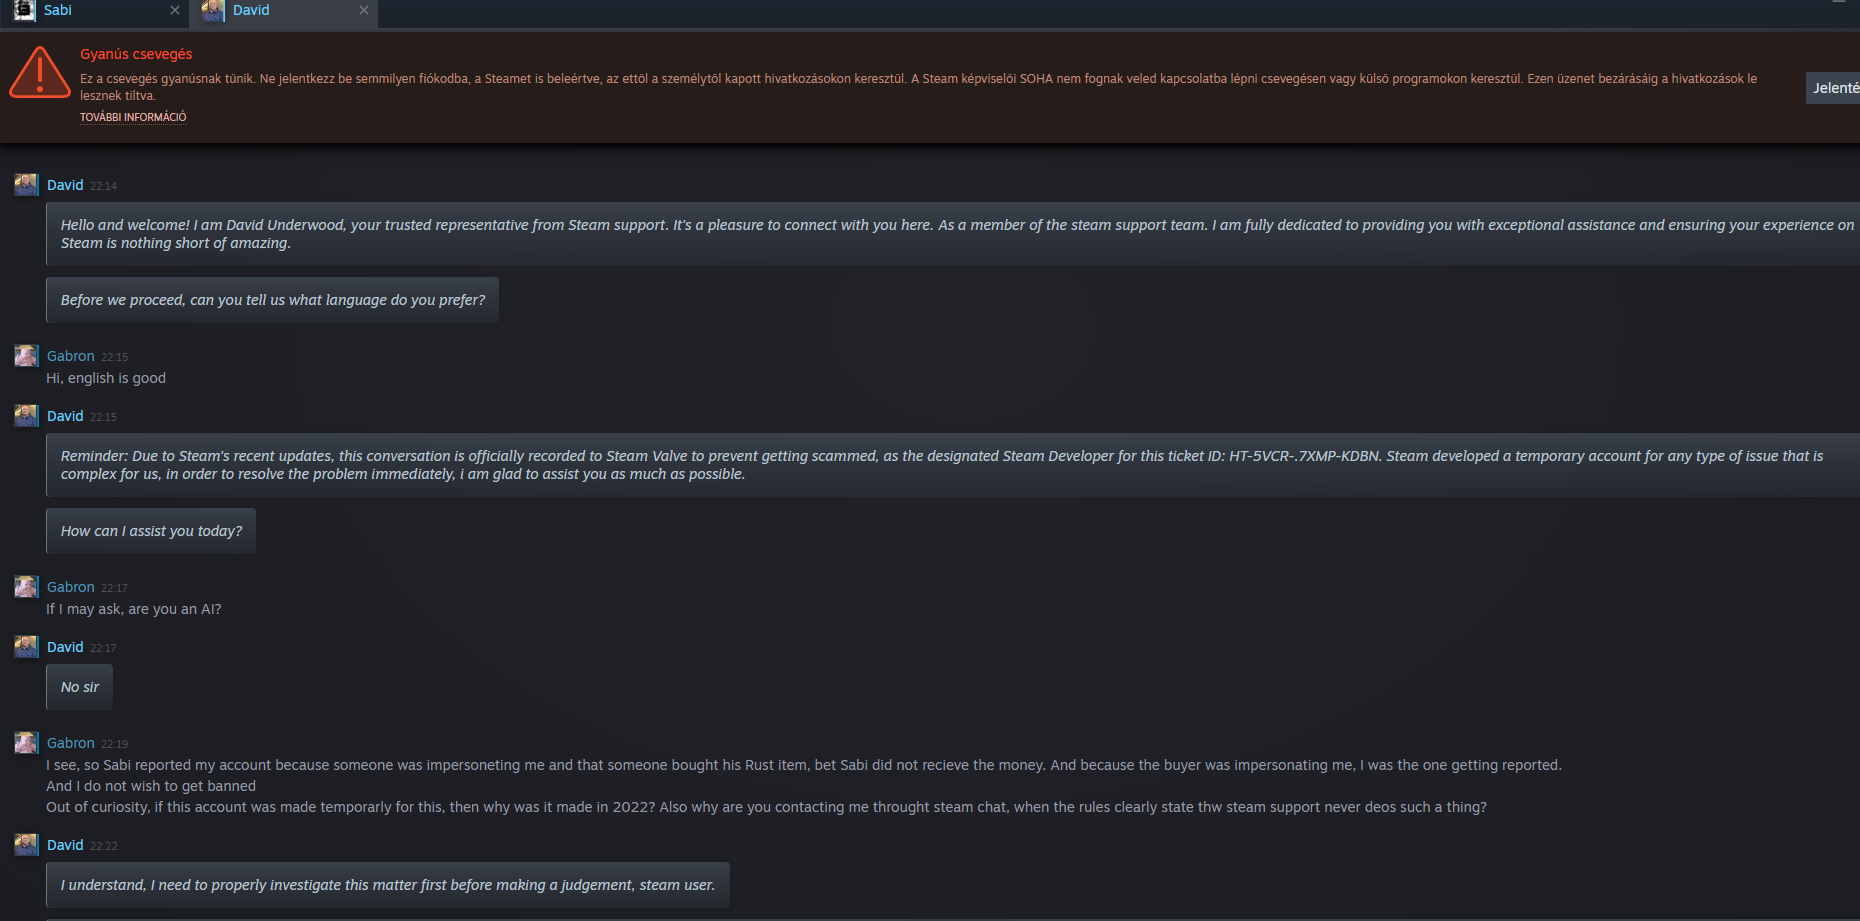
Scam? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit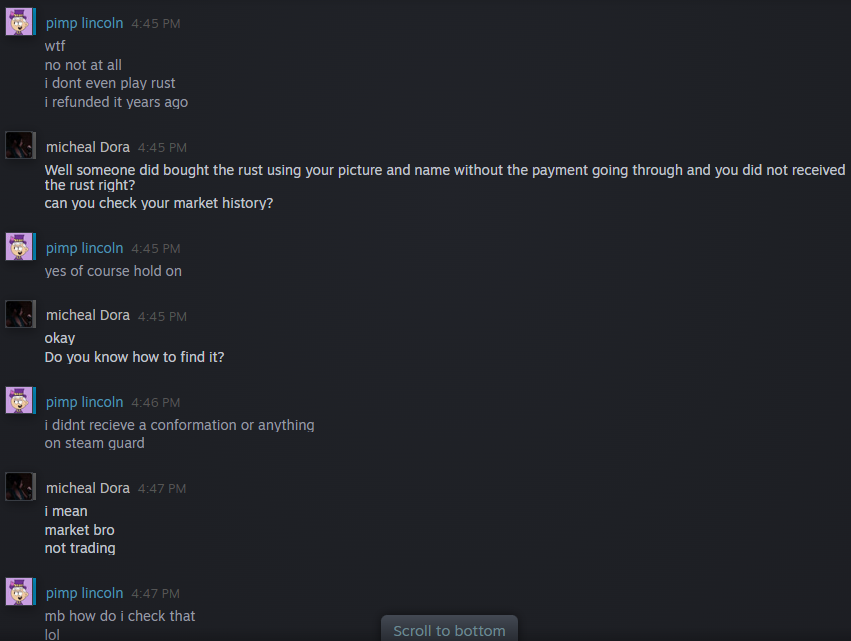
This has to be a scam, right? : r/Steam
Source: Reddit
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit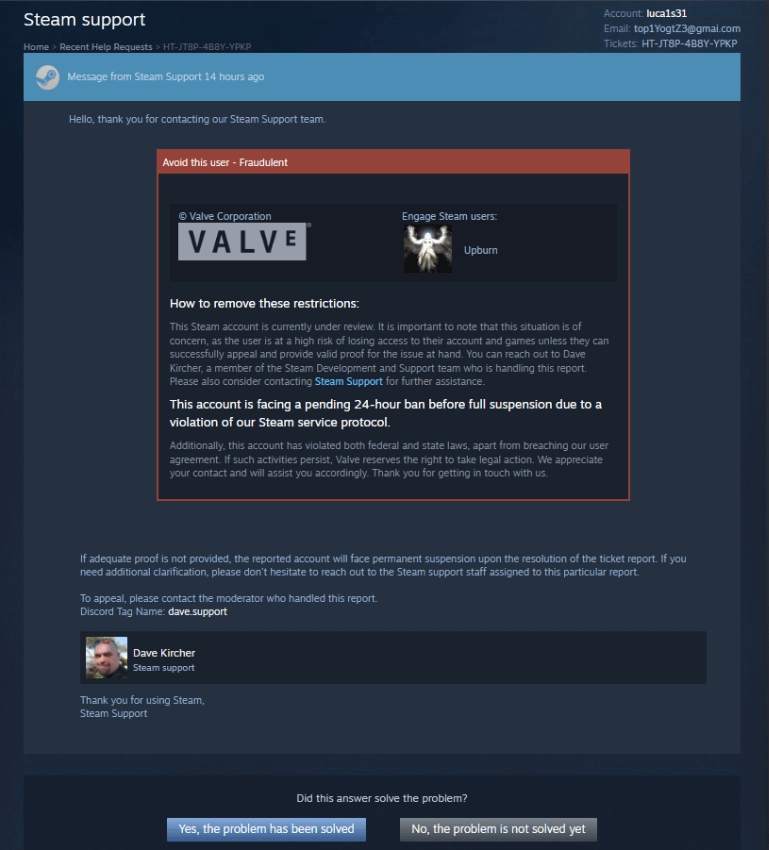
Scam attempts? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
I actually took this seriously at first, then realized its just a scam : r/Steam
Source: Reddit
Is this a scam? i think so but i'm not 100% sure as they don't fit the stereotypical fake account theme : r/Steam
Source: Reddit
Not Sure What to do at this point. Help? Details in Comments : r/Steam
Source: Reddit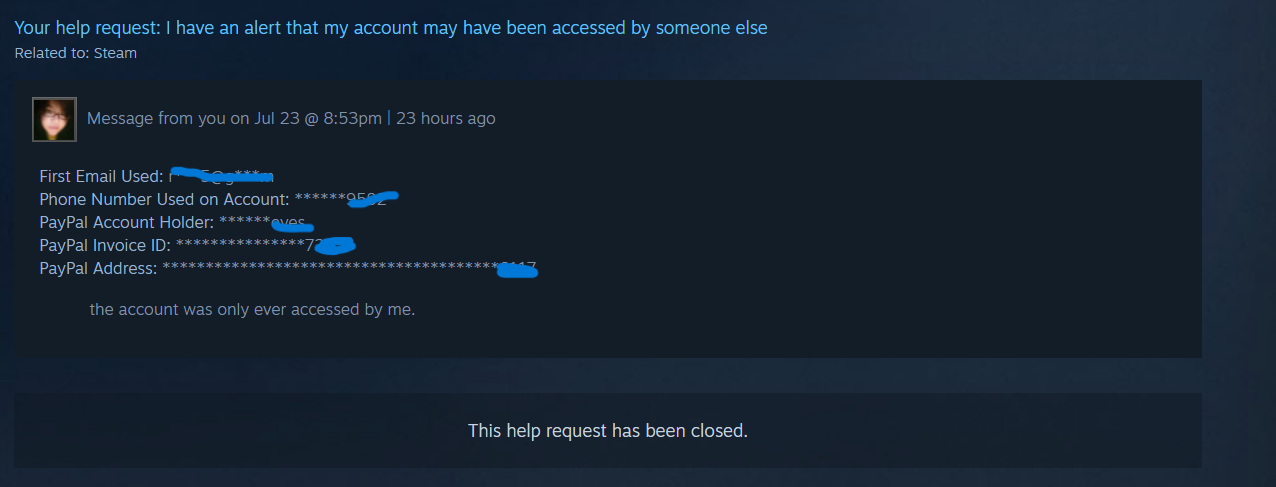
Not Sure What to do at this point. Help? Details in Comments : r/Steam
Source: Reddit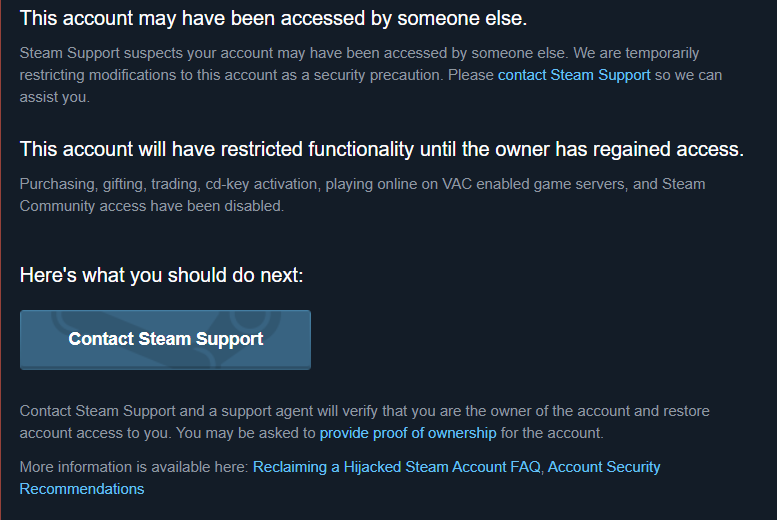
Not Sure What to do at this point. Help? Details in Comments : r/Steam
Source: Reddit
ive been getting these weird requests, any idea whats causing them and are they a breach attack? any help would be appreciated : r/Steam
Source: Reddit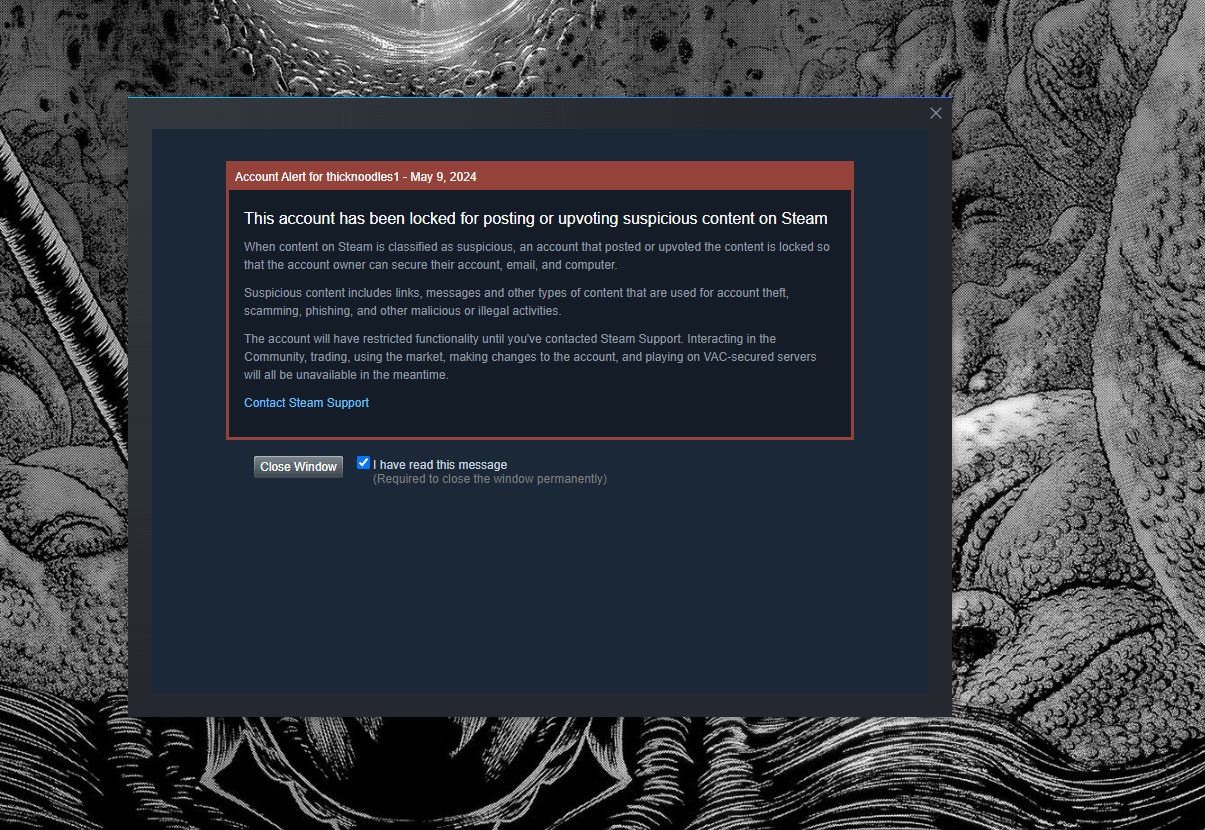
Should I be concerned about this? I've never posted or upvoted anything on Steam ever. : r/Steam
Source: Reddit
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit
Steam support coming through as always : r/Steam
Source: Reddit
My friend recently got his account stolen, he contacted steam support and they replied saying he needed to update the info on his ticket. When going to create or update a ticket the site is down and ...
Source: Reddit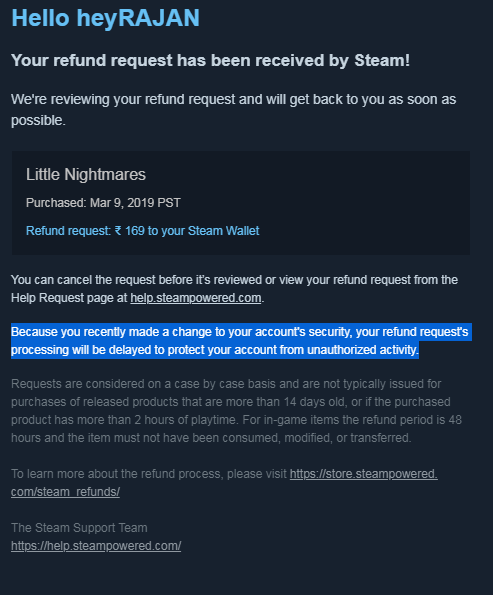
Can anyone tell me how long is it going to be on hold? *Read Selected Text : r/Steam
Source: Reddit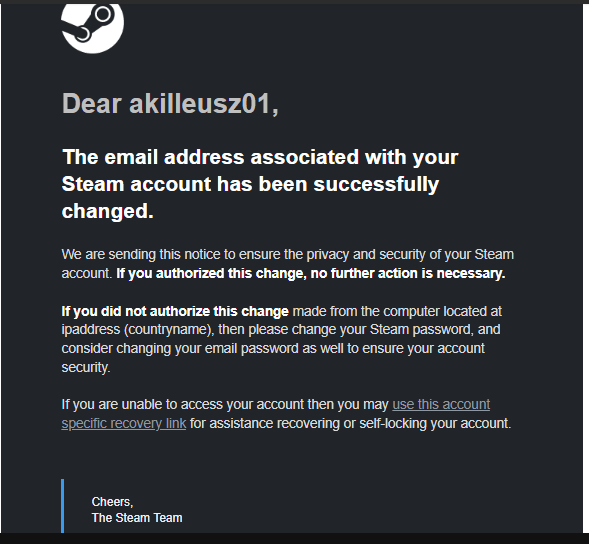
I got this email yesterday, is this legit? Also my email is the same and its still the old one : r/Steam
Source: Reddit
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit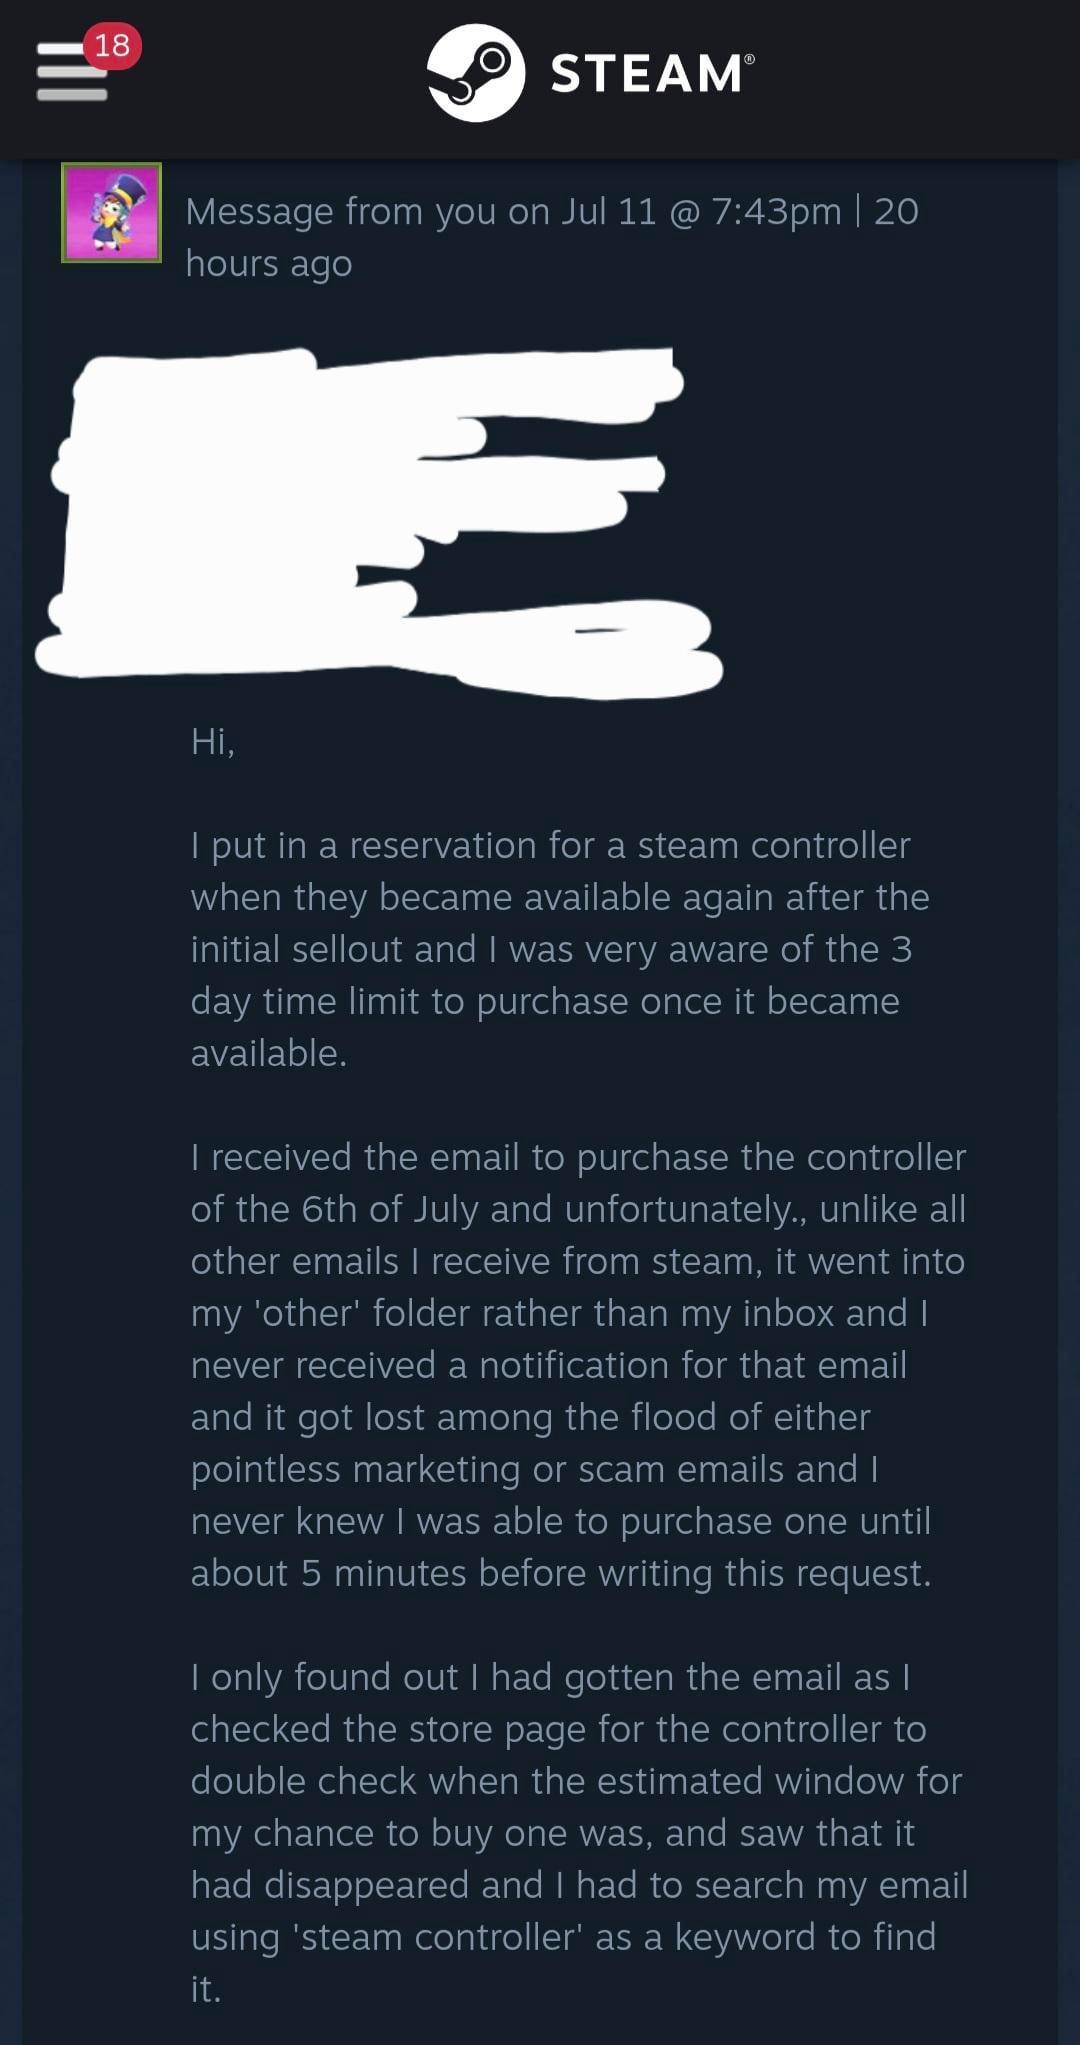
Steam support coming through as always : r/Steam
Source: Reddit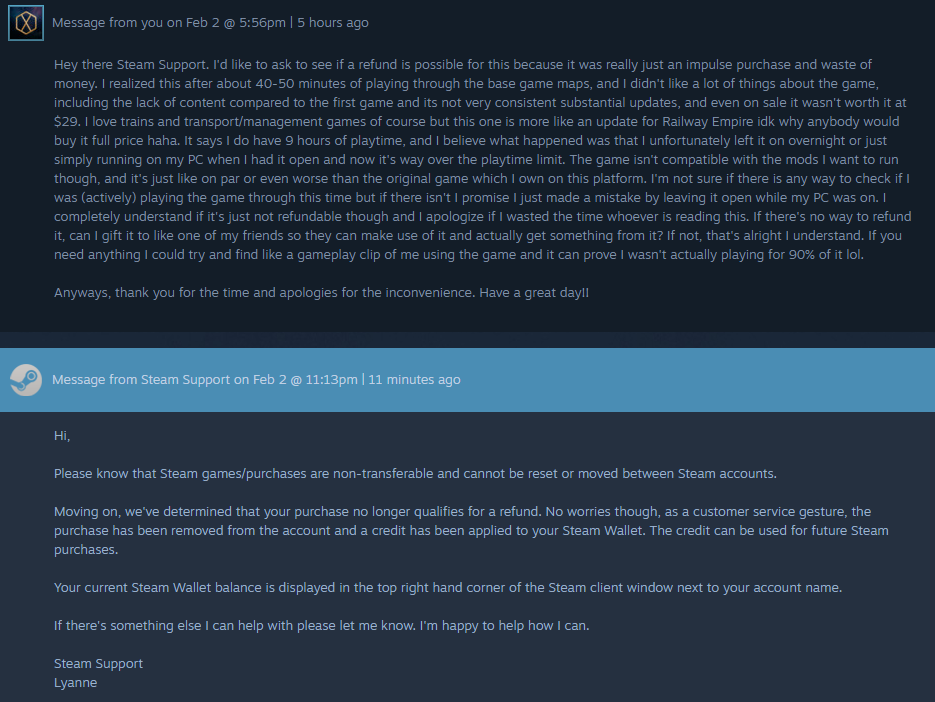
Steam Support is simply outstanding : r/Steam
Source: Reddit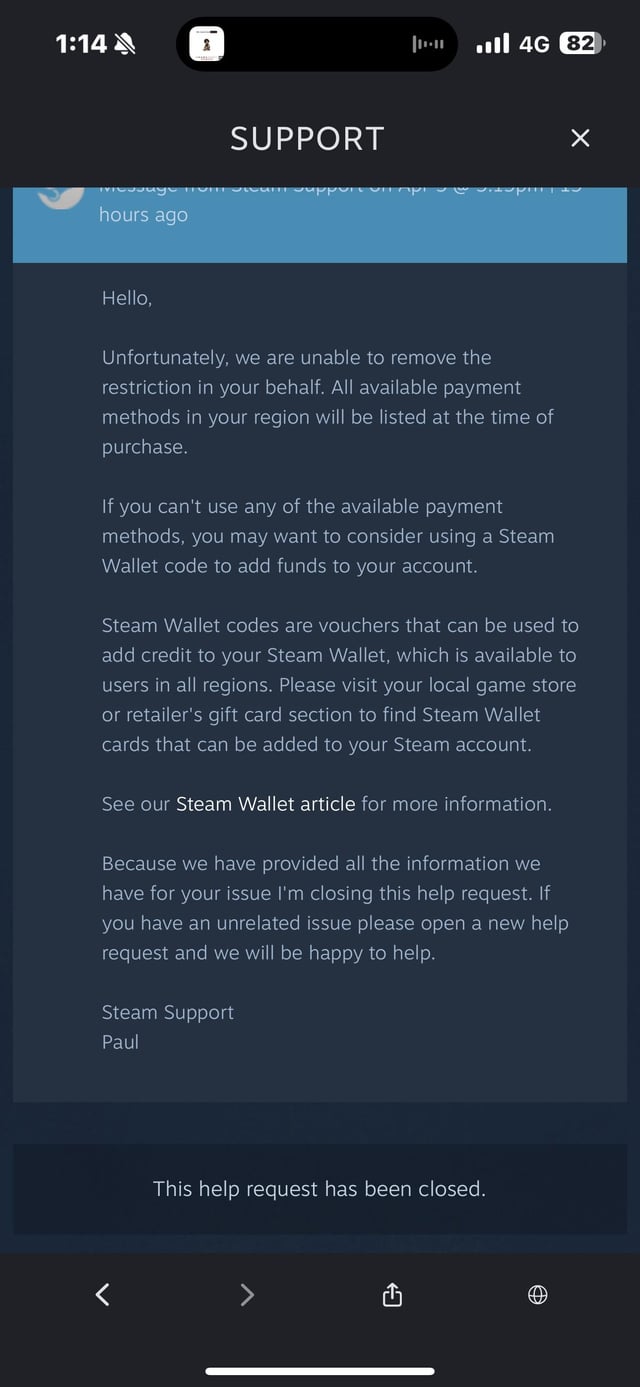
Hey anyone else faced this? : r/Steam
Source: Reddit
Wired Mail from Steam : r/Steam
Source: Reddit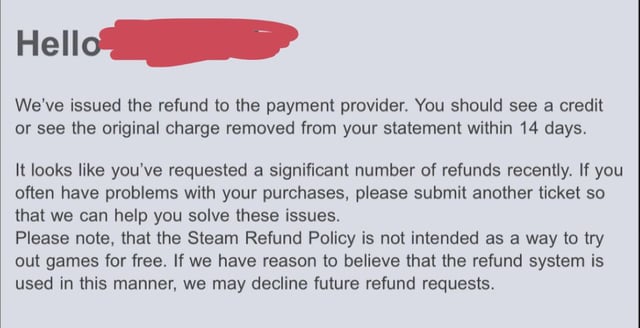
Has anyone actually had refund requests declined? : r/Steam
Source: Reddit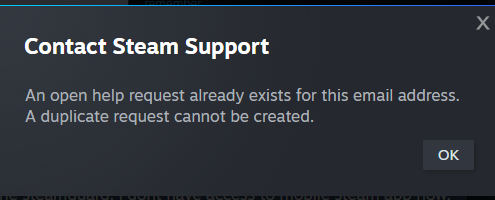
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit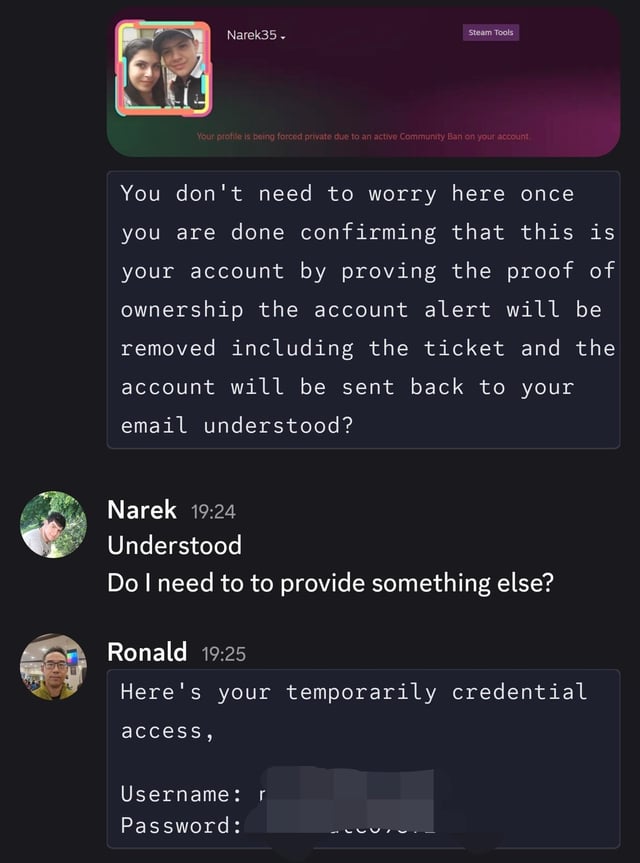
Is this normal with the Steam Support : r/Steam
Source: Reddit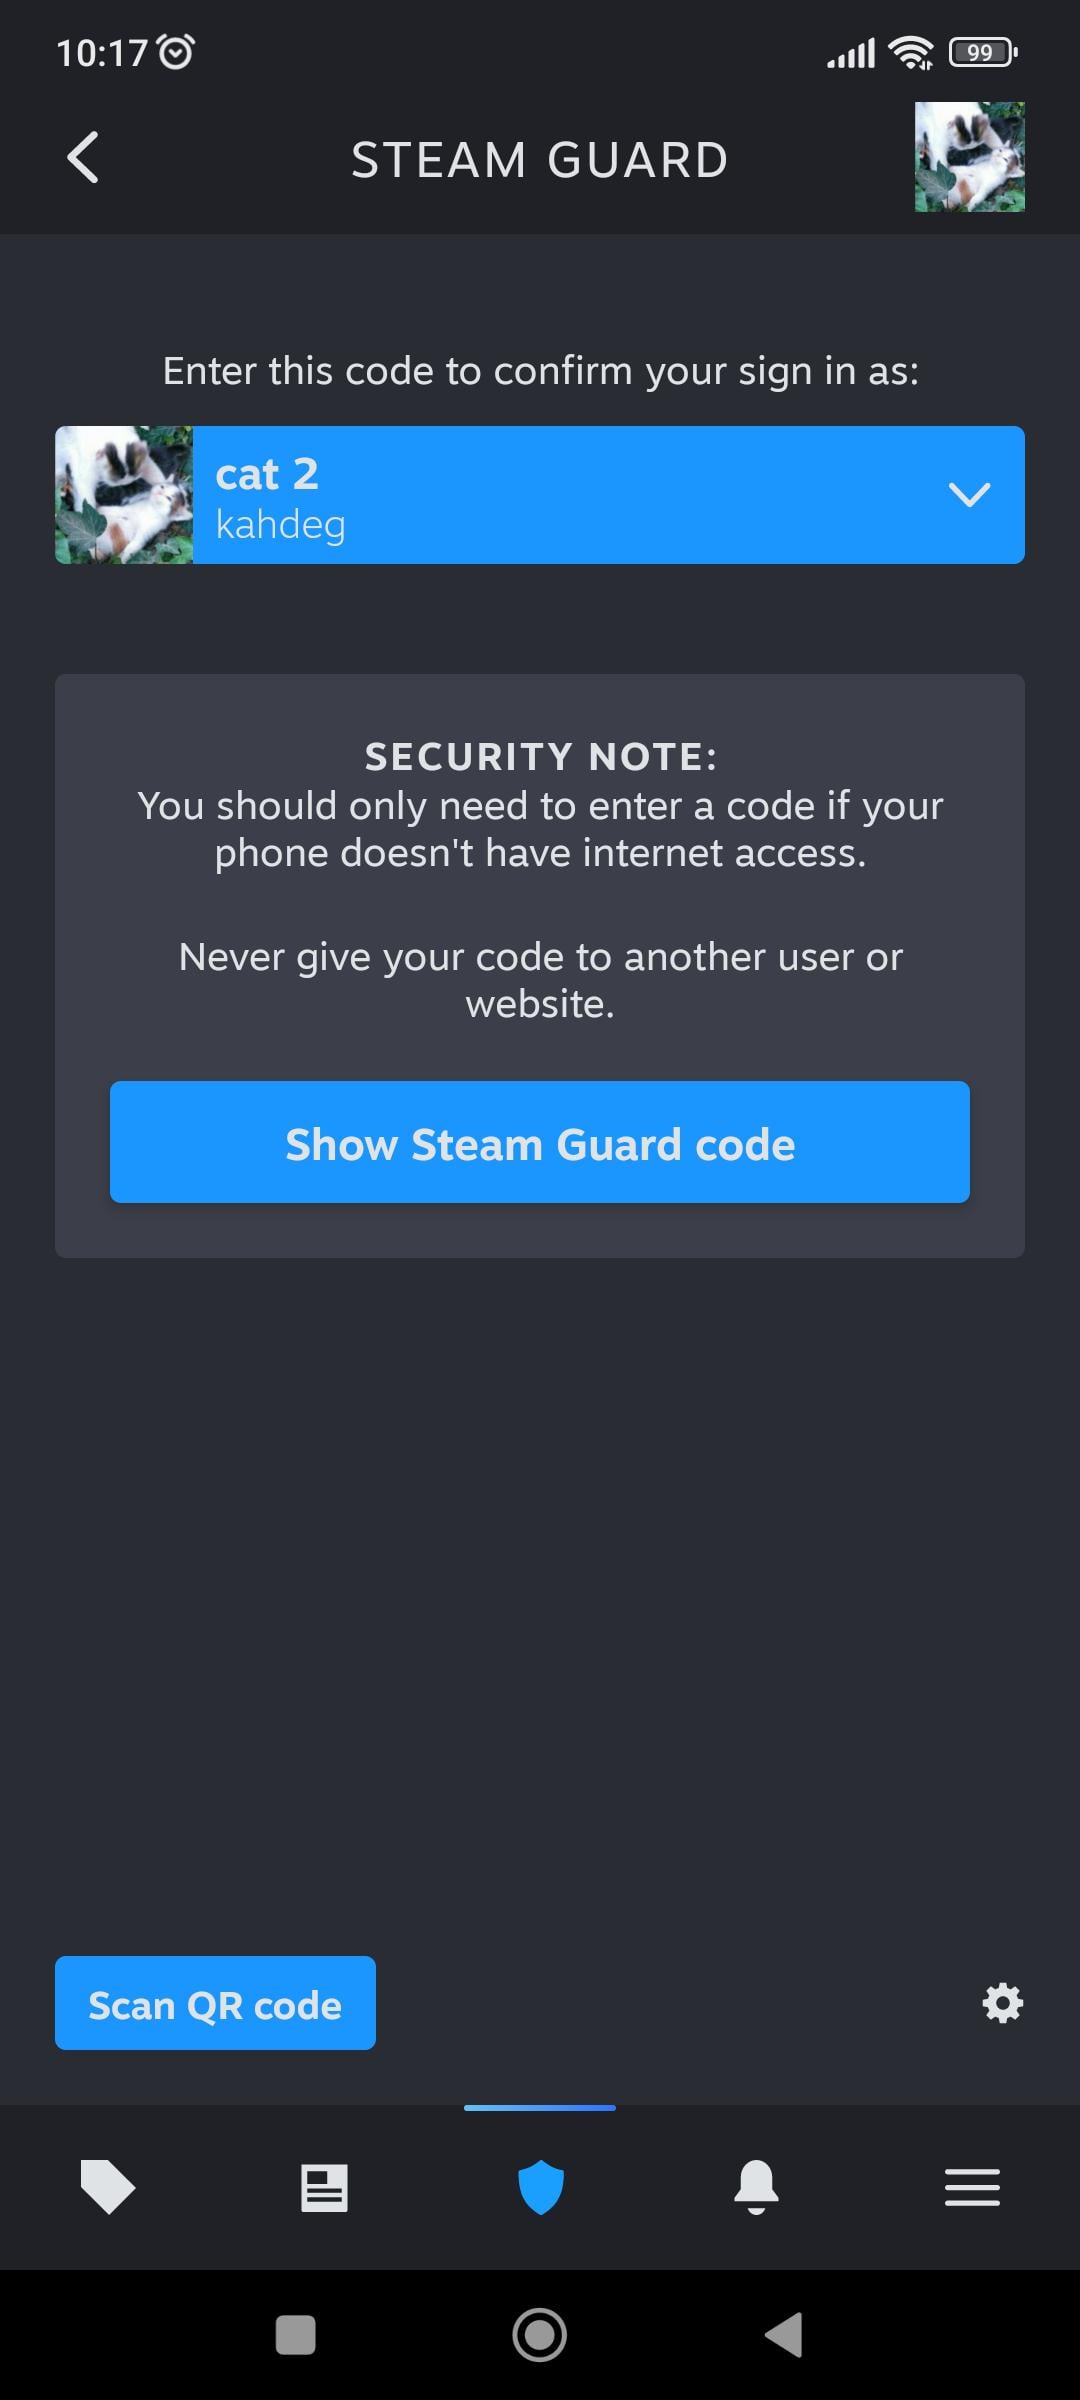
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit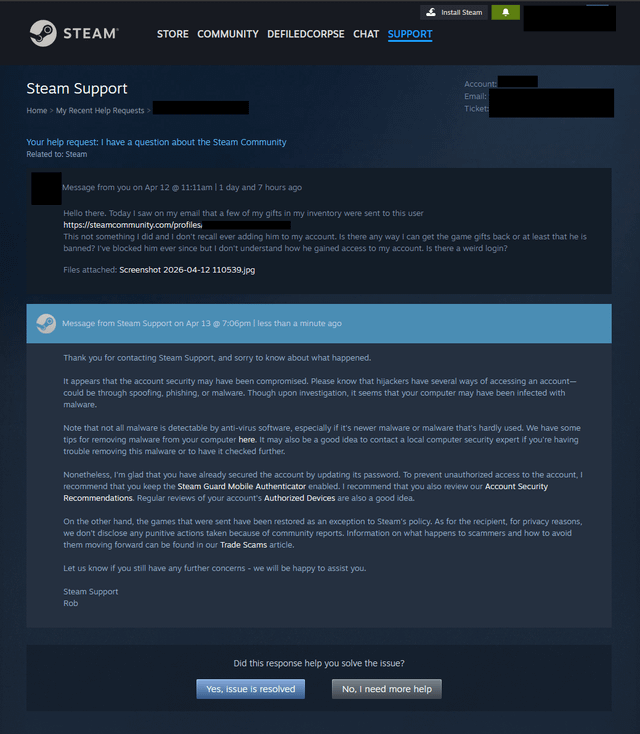
This is why Steam will always have me as a client : r/Steam
Source: Reddit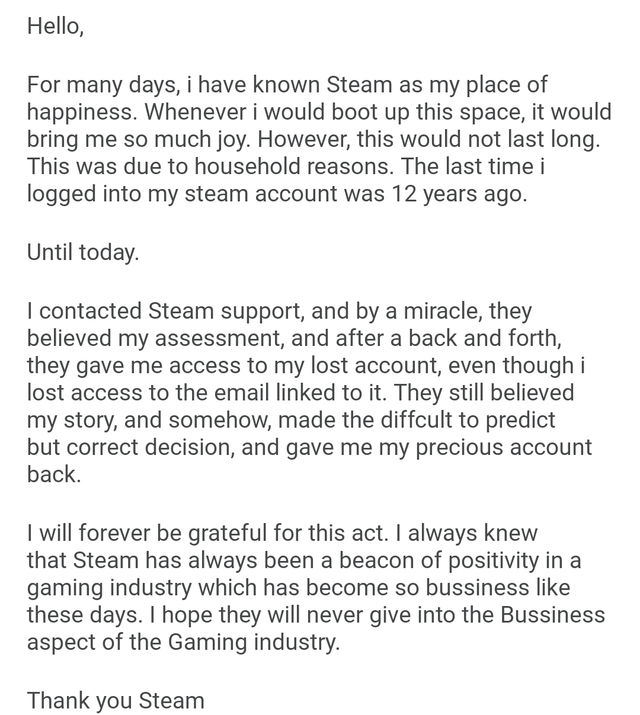
Steam did something for me, Which i will never forget : r/Steam
Source: Reddit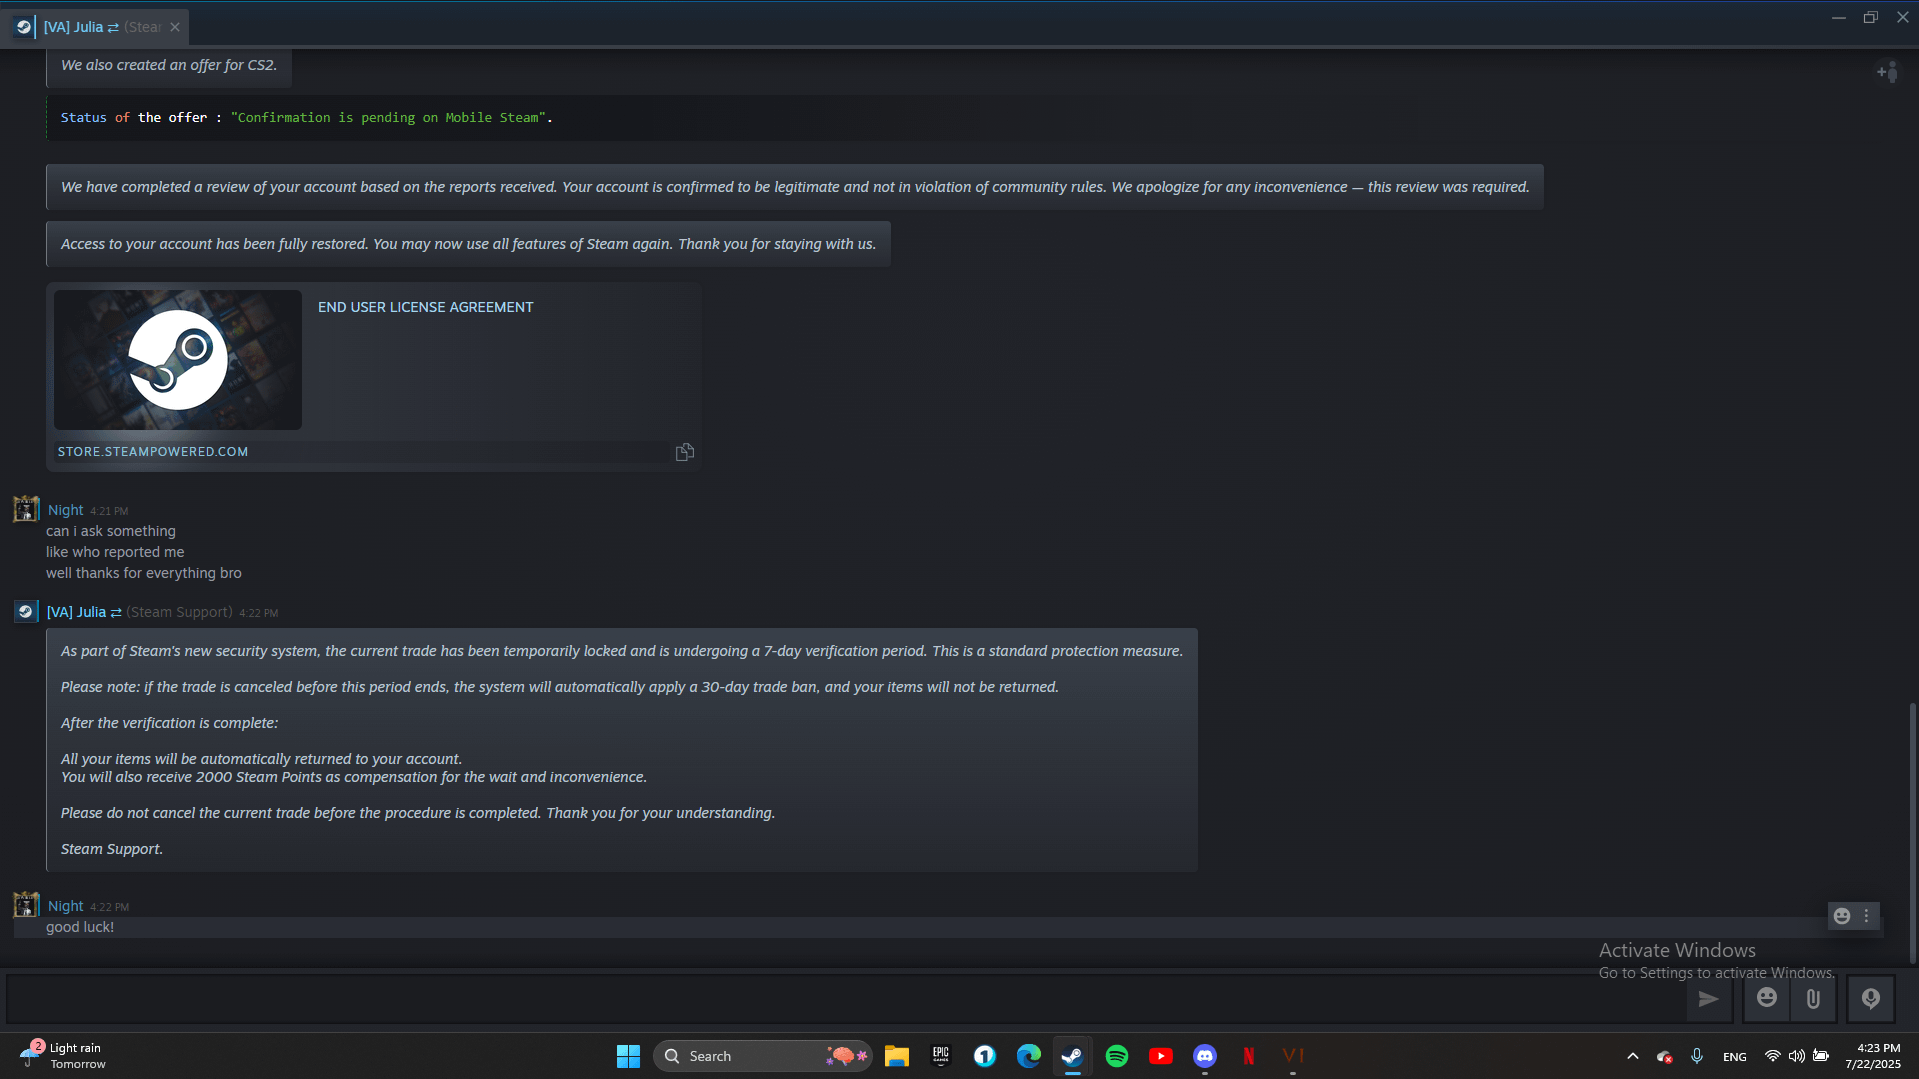
scam: [WARNING] Beware of Advanced Steam Support Scams – Don't Lose Your Items! : r/Steam
Source: Reddit
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit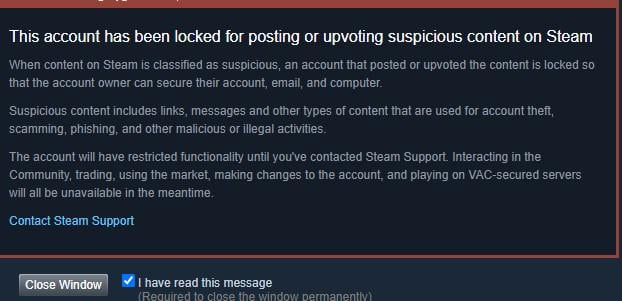
tf?, just got this message today, have not ever posted : r/Steam
Source: Reddit
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit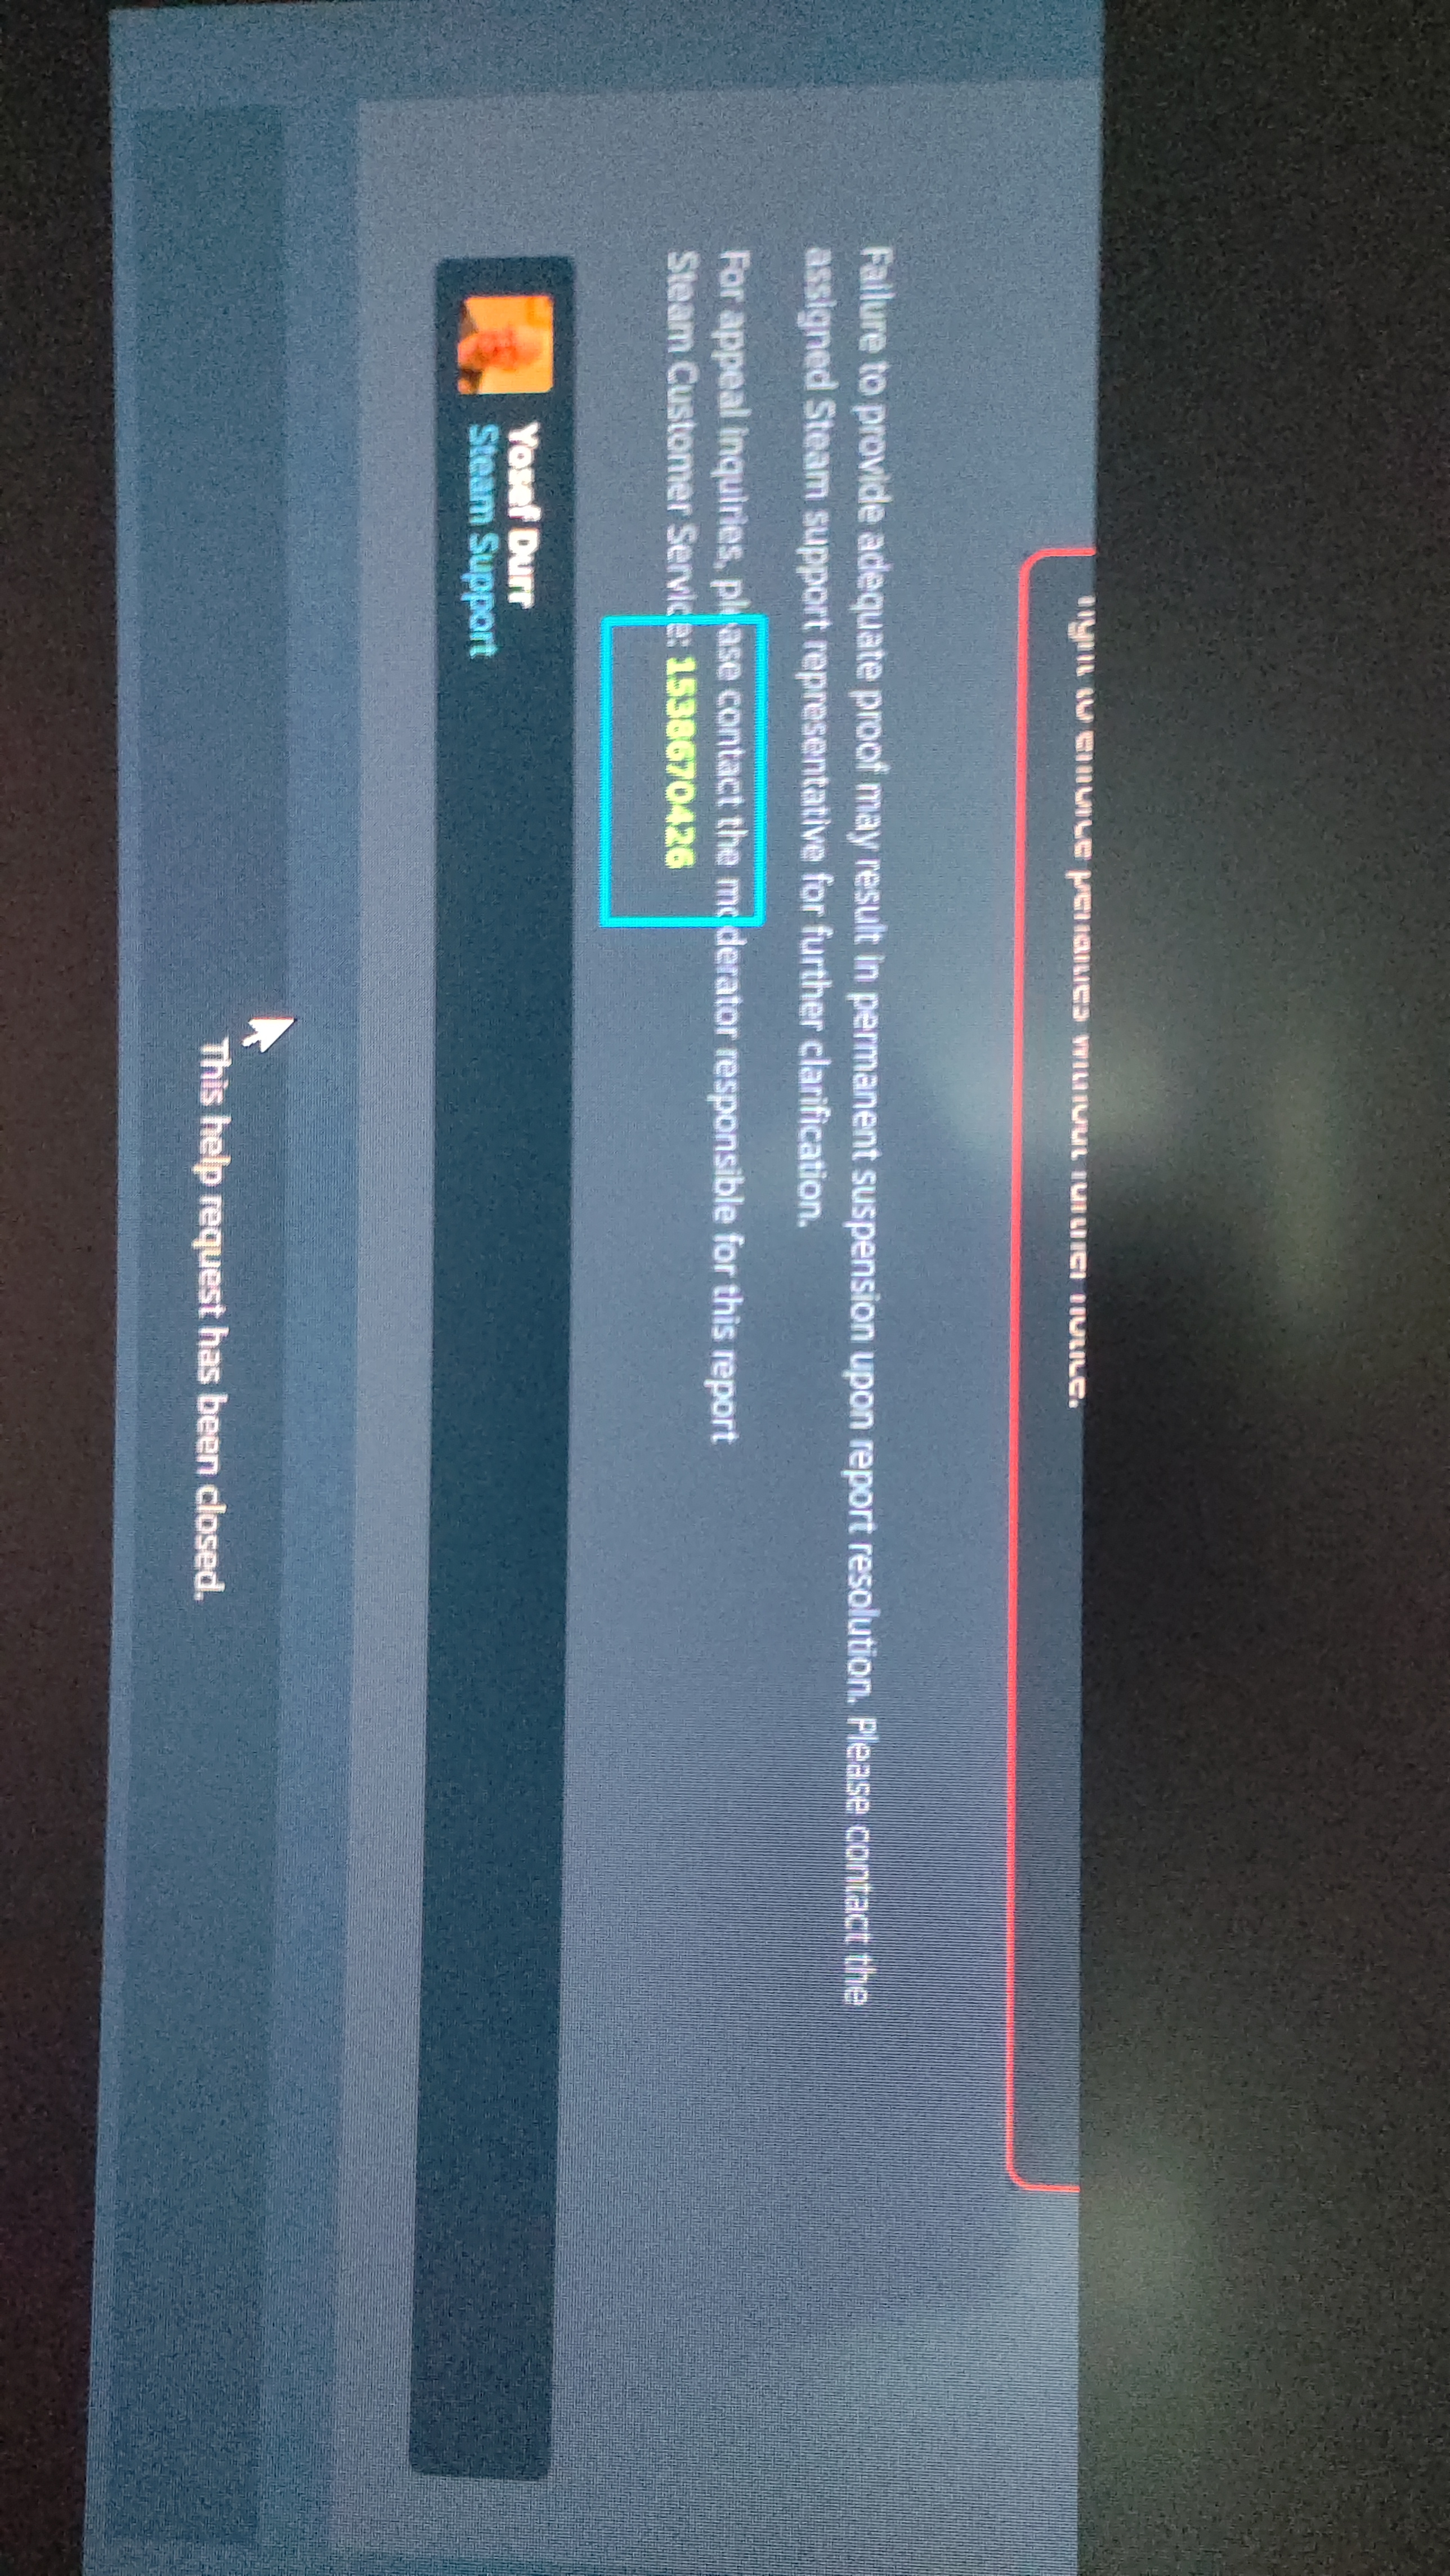
Props to Steam Support: Got my hacked account back in under 6 hours : r/Steam
Source: Reddit
Joining a family, where does this confirmation request get sent? : r/Steam
Source: Reddit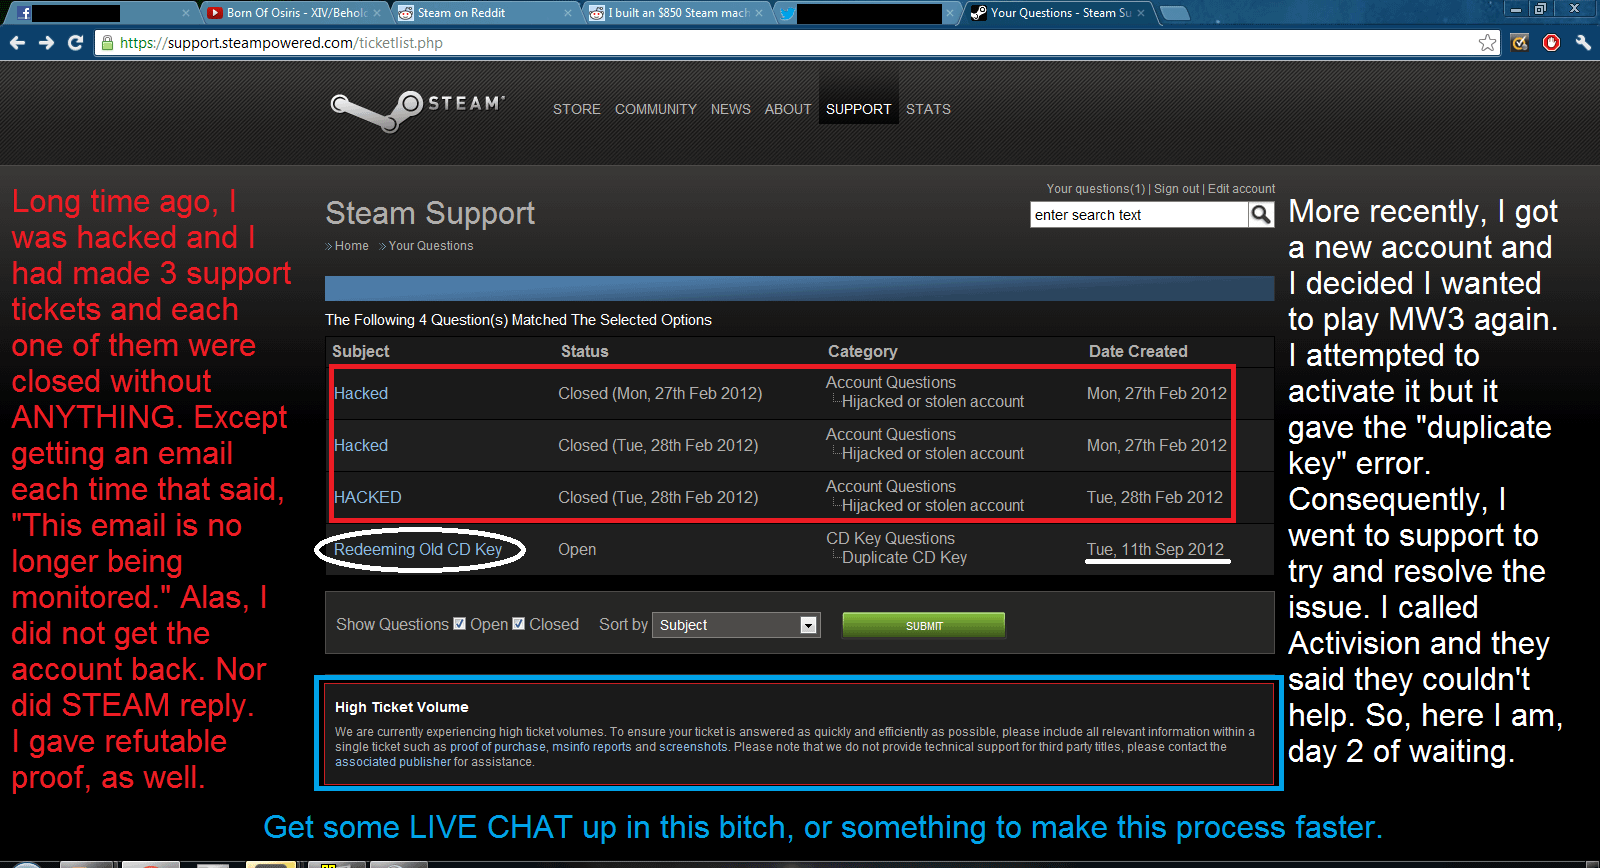
STEAM support is getting terrible. : r/Steam
Source: Reddit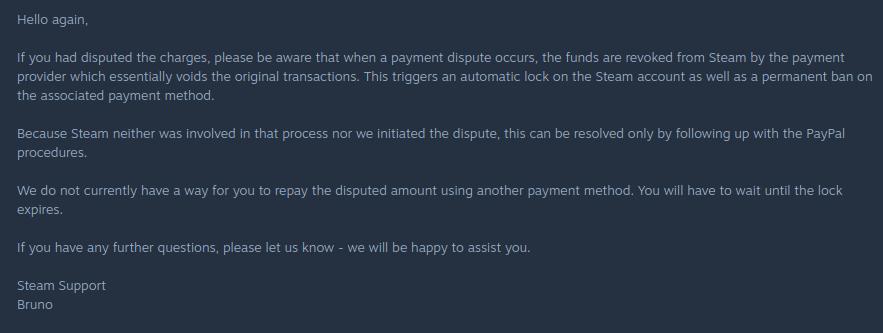
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit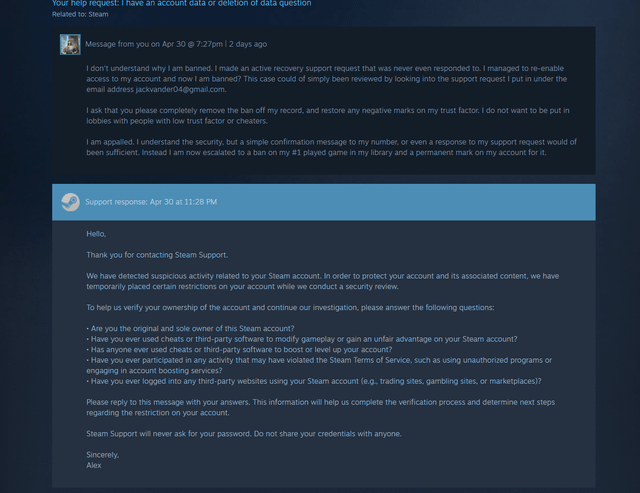
Steam Support Ticket Possibly Compromised ( HELP ) : r/cs2
Source: Reddit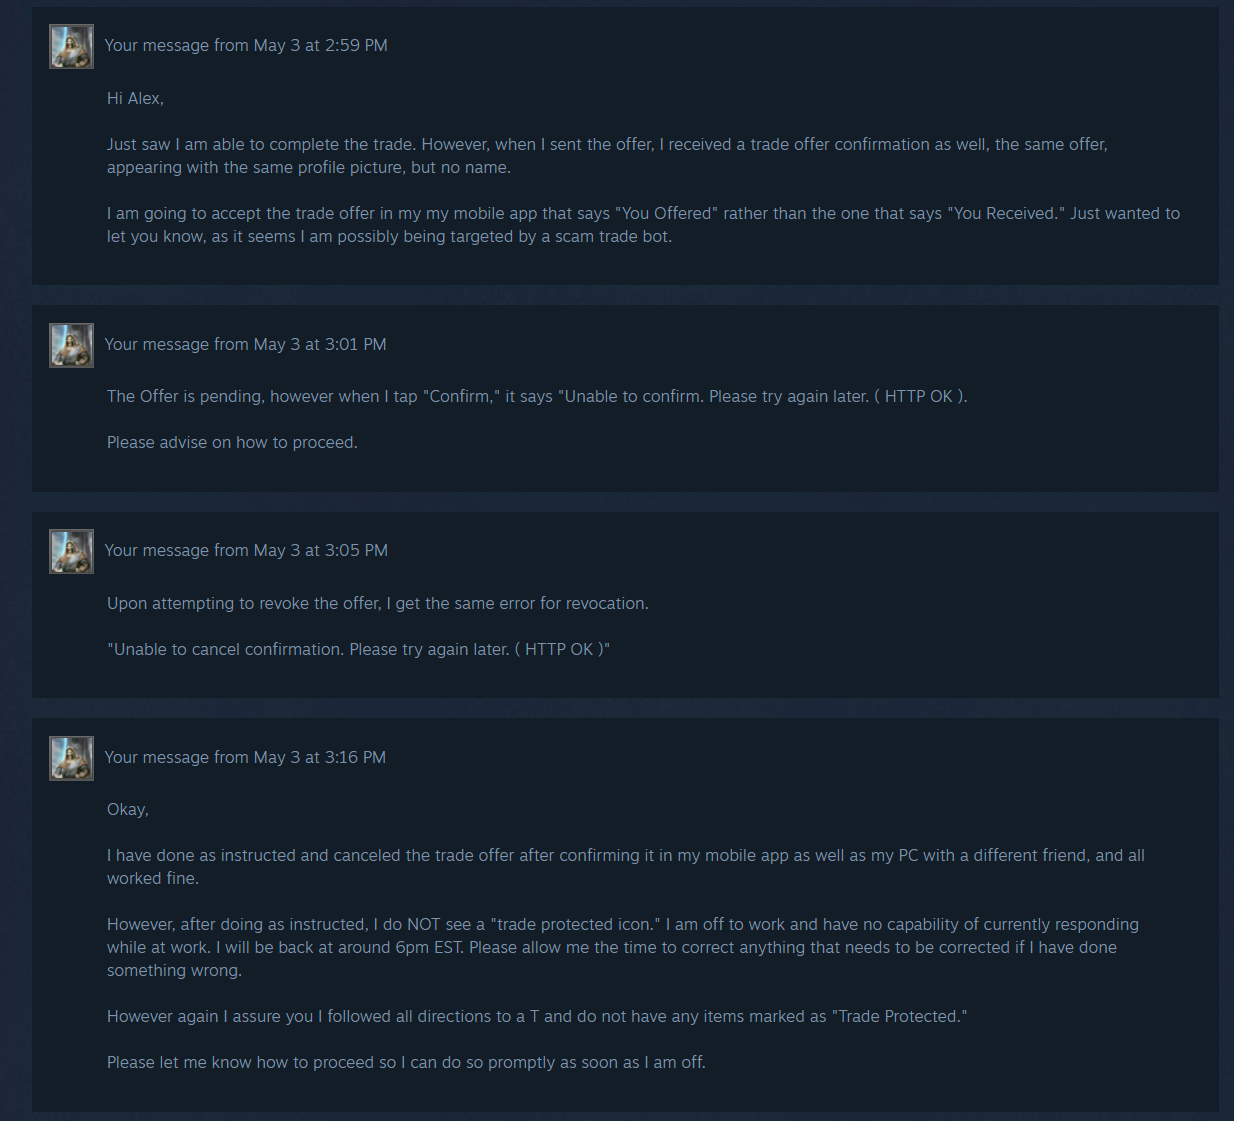
Steam Support Ticket Possibly Compromised ( HELP ) : r/cs2
Source: Reddit
Discord Steam Scam: Signs & What to Do
Source: VanishInbox
Welcome to Doll Town (@lifeindolltown) / X
Source: X
How To Contact Steam Support (Quick Tutorial)
Source: YouTube
Steam Community :: Guide :: YIIN Defense Of YIIK: A Postmodern Review; ABSOLUTE TRUTH
Source: Steam Community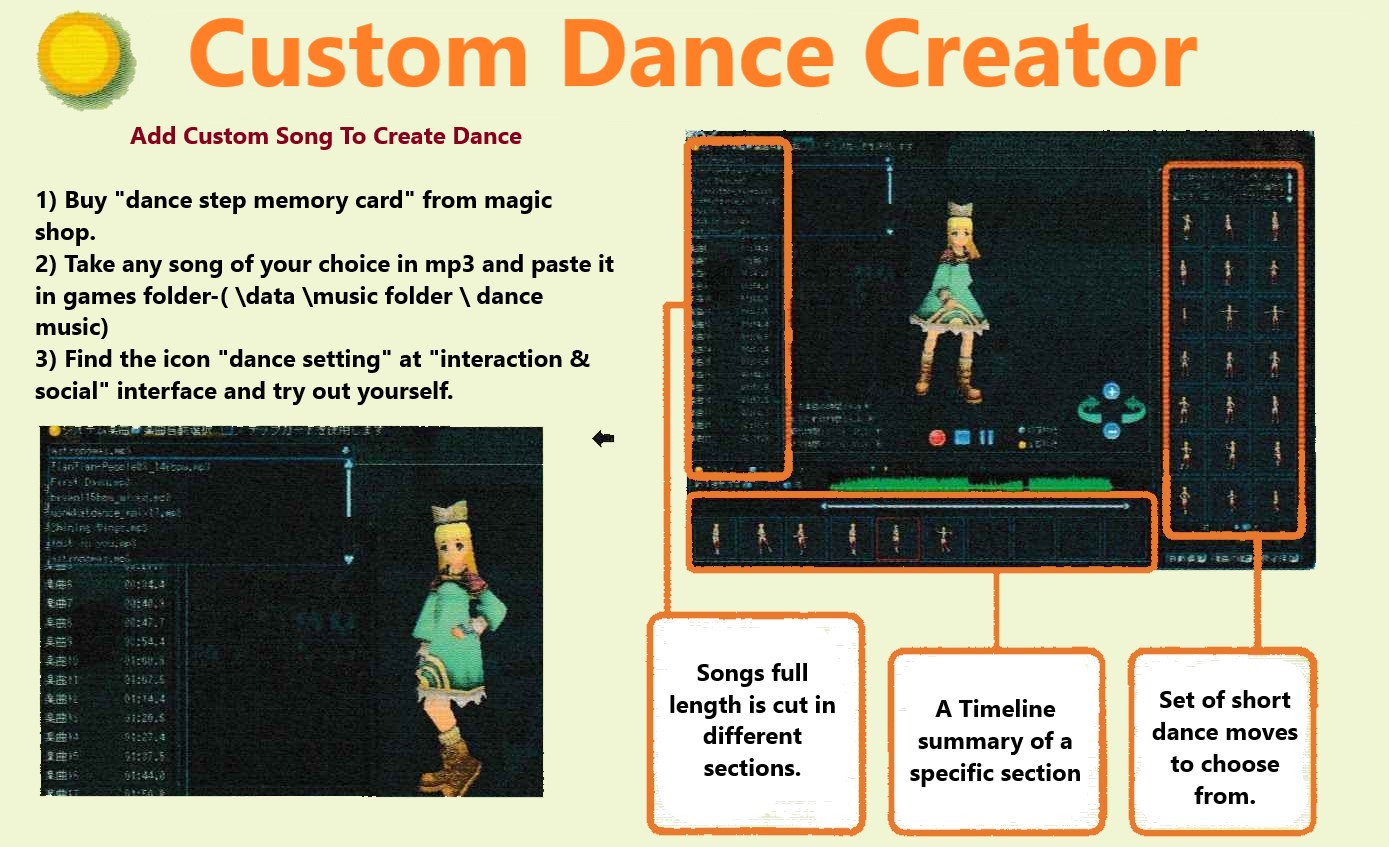
Steam Community :: Guide :: Road Map To Everything (still underway)
Source: Steam Community
Ladies and Gentlemen, you’re officially Welcome to Doll Town. 🤍, https://t.co/054pxvD0Uk
Source: X
Age Check Requirement to Chat Now Live Globally - Page 3 - Announcements - Developer Forum | Roblox
Source: Developer Forum | Roblox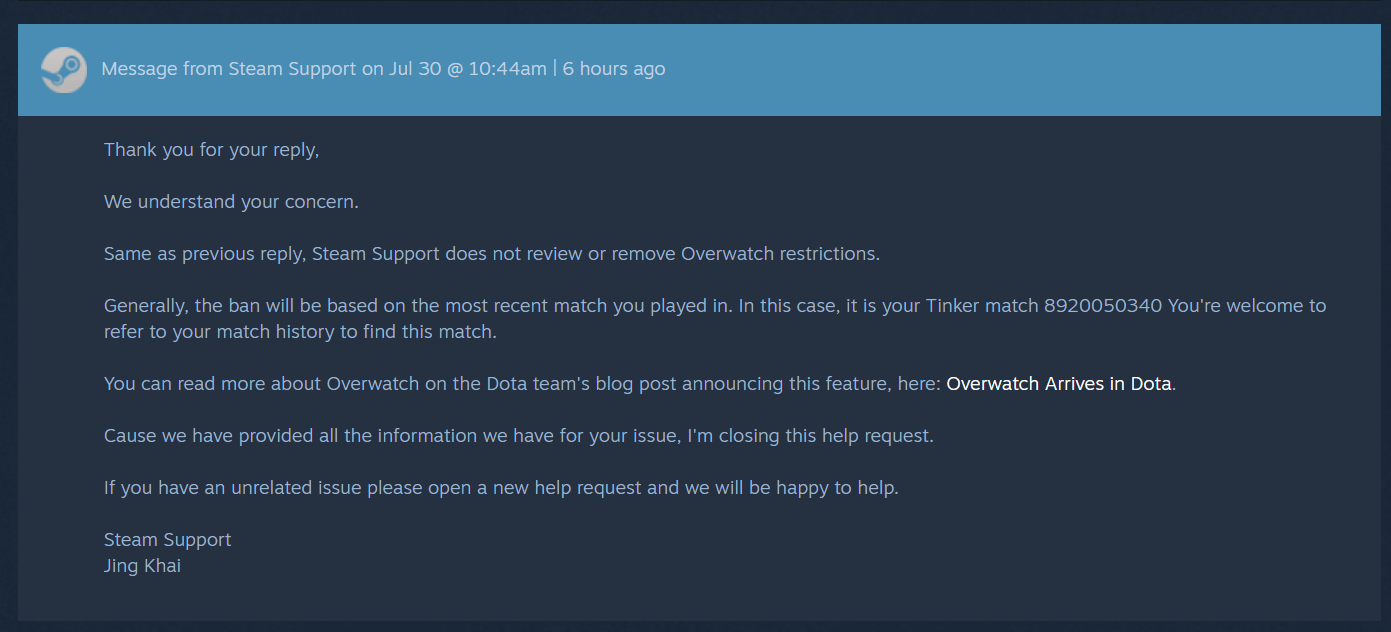
Part2 of: I got low priority after only 4 games. This time, Steam support provided me the match ID : r/DotA2
Source: Reddit
Steam Community :: Guide :: Murder at the Birch Tree Theater - Hint Guide
Source: Steam Community
Steam Community :: Guide :: Murder at the Birch Tree Theater - Hint Guide
Source: Steam Community
Steam Community :: Guide :: Murder at the Birch Tree Theater - Hint Guide
Source: Steam Community
The fights did last around 17 minutes each though... : r/CalamityMod
Source: Reddit
Steam Community :: Guide :: Murder at the Birch Tree Theater - Hint Guide
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
The Game Awards 2016 : r/Steam
Source: Reddit
Steam-fællesskab :: Guide :: Guide for Moon [2020 updated]
Source: Steam Community
Comunidade Steam :: Black Squad
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Steam-Community :: Guide :: Guide for Origins [2020 updated]
Source: Steam Community
Steam-fællesskab :: Guide :: Guide for Moon [2020 updated]
Source: Steam Community
Steam-fællesskab :: Guide :: Guide for Moon [2020 updated]
Source: Steam Community
Steam-fællesskab :: Guide :: Guide for Moon [2020 updated]
Source: Steam Community
Steam Community :: Guide :: General Tips and Hard to Find Information
Source: Steam Community
Steam-Community :: Guide :: Guide for Origins [2020 updated]
Source: Steam Community
Thoughts about the game (Spoiler heavy) :: True Fear: Forsaken Souls Part 2 Allgemeine Diskussionen
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Part2 of: I got low priority after only 4 games. This time, Steam support provided me the match ID : r/DotA2
Source: Reddit
Сообщество Steam :: Black Squad
Source: Steam Community
Crashing after certain enemies :: GRANDIA II HD Remaster General Discussions
Source: Steam Community
Сообщество Steam :: Black Squad
Source: Steam Community
Part2 of: I got low priority after only 4 games. This time, Steam support provided me the match ID : r/DotA2
Source: Reddit
Haunted Arcade bei Steam
Source: Steam
Steam Community :: Guide :: Card Tier List and Effectiveness
Source: Steam Community
Haunted Arcade bei Steam
Source: Steam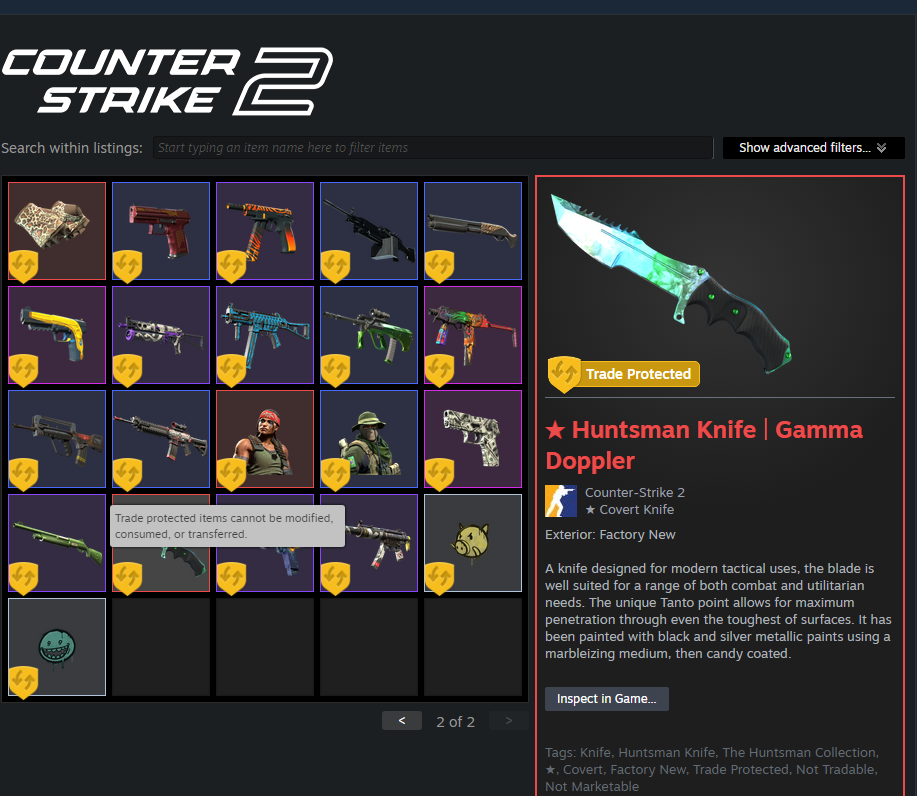
scam steam support nuked my cs2 inventory? : r/SteamScams
Source: Reddit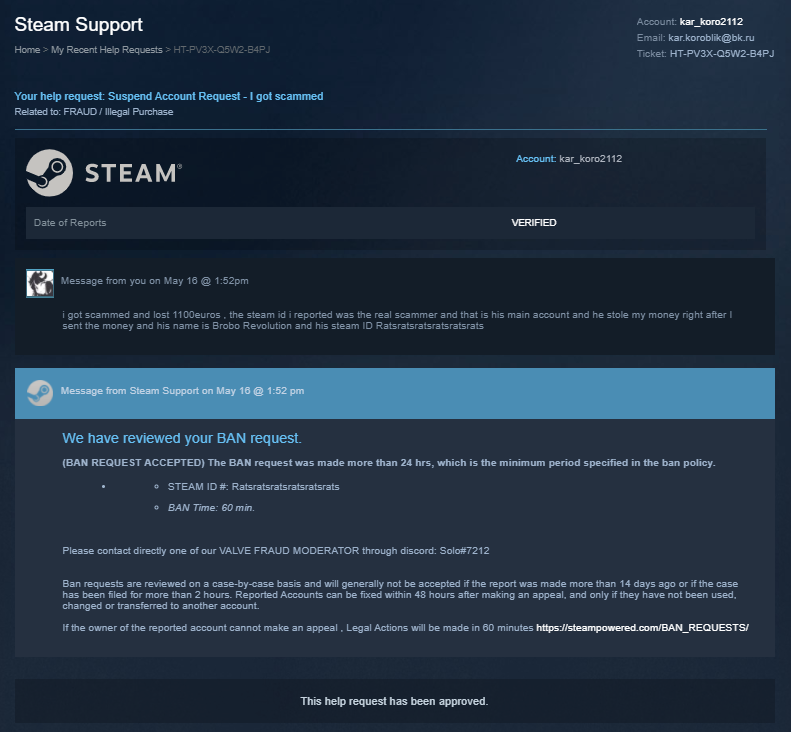
Is this a real message from steam support? : r/SteamScams
Source: Reddit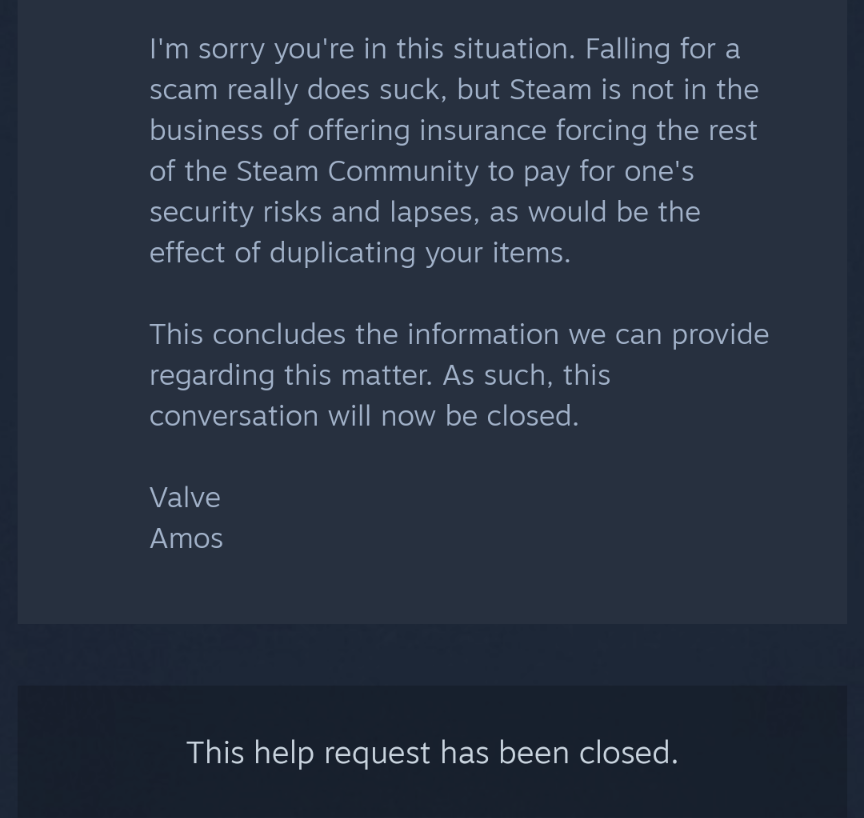
I was in contact with Steam Support for days because my account was hacked and they stole all of my items and this was their final response before closing my ticket after
Source: Reddit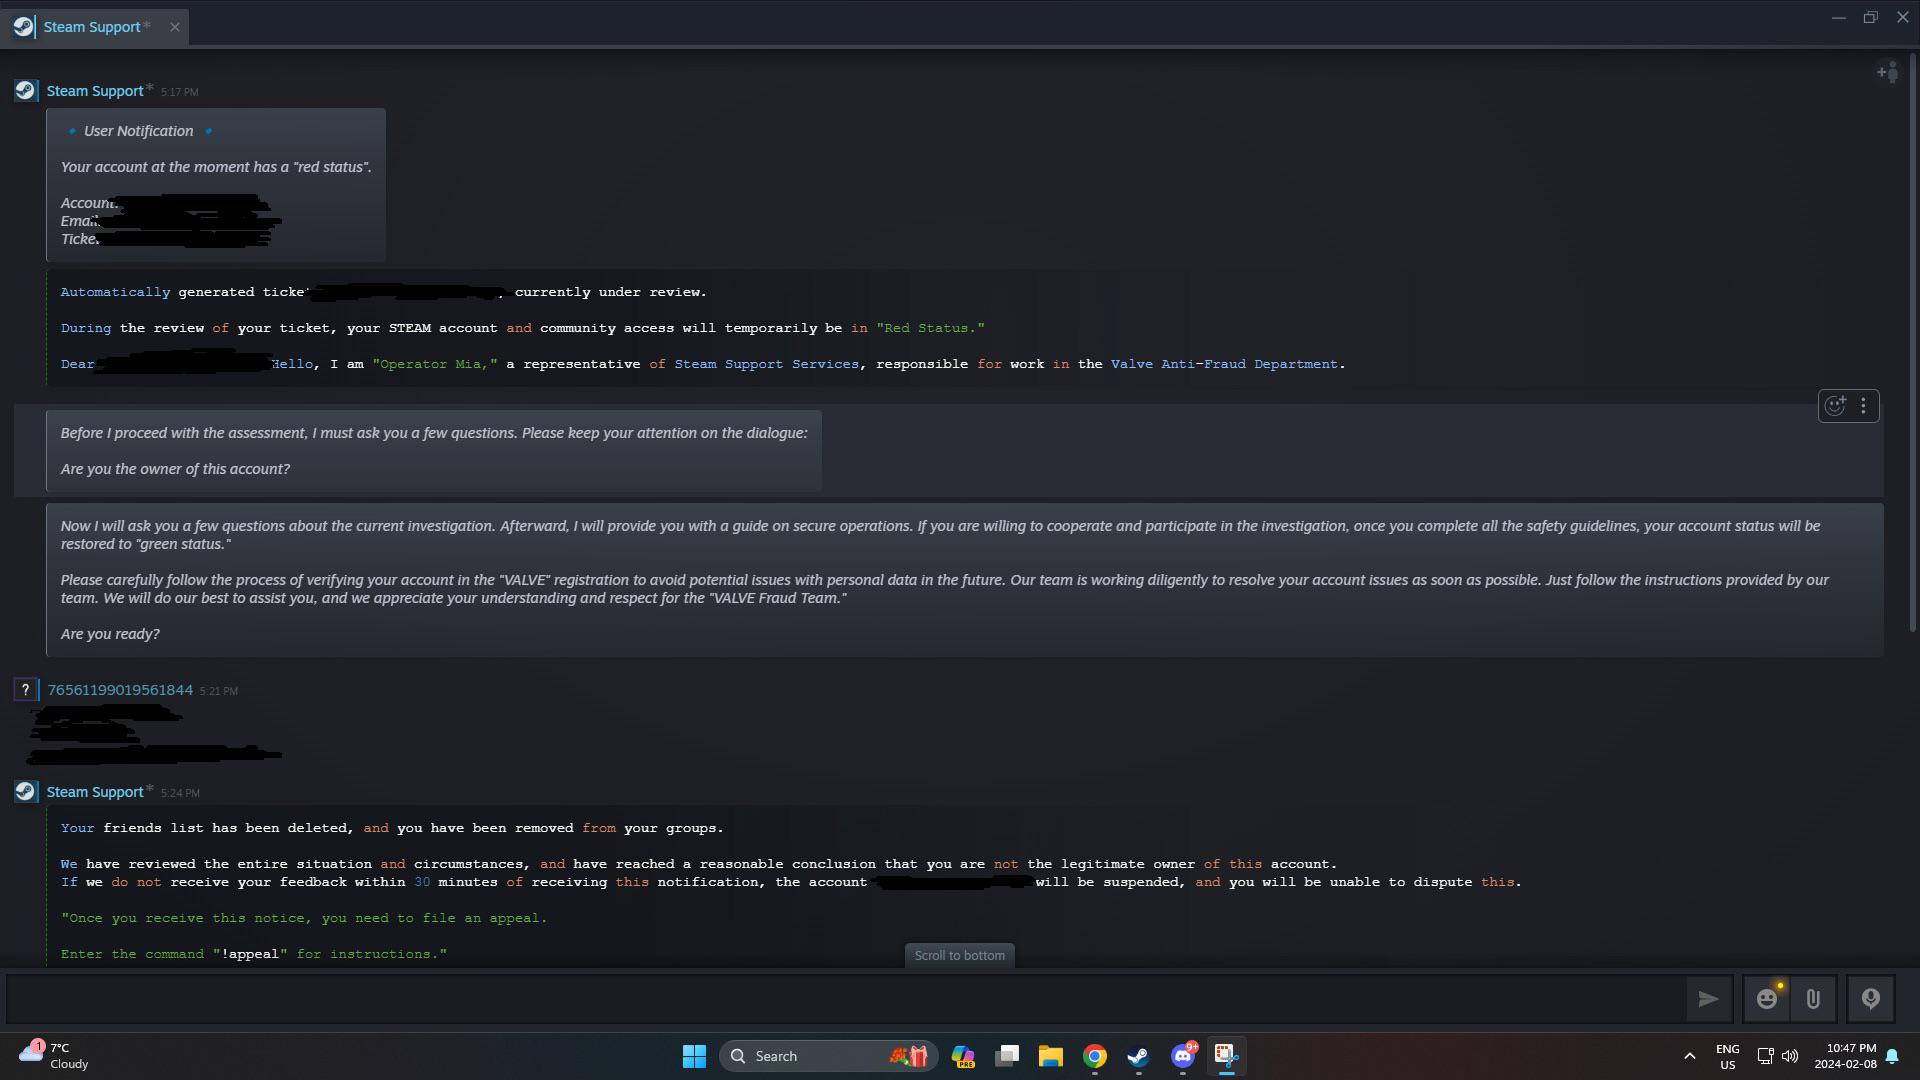
Real message from steam support? : r/SteamScams
Source: Reddit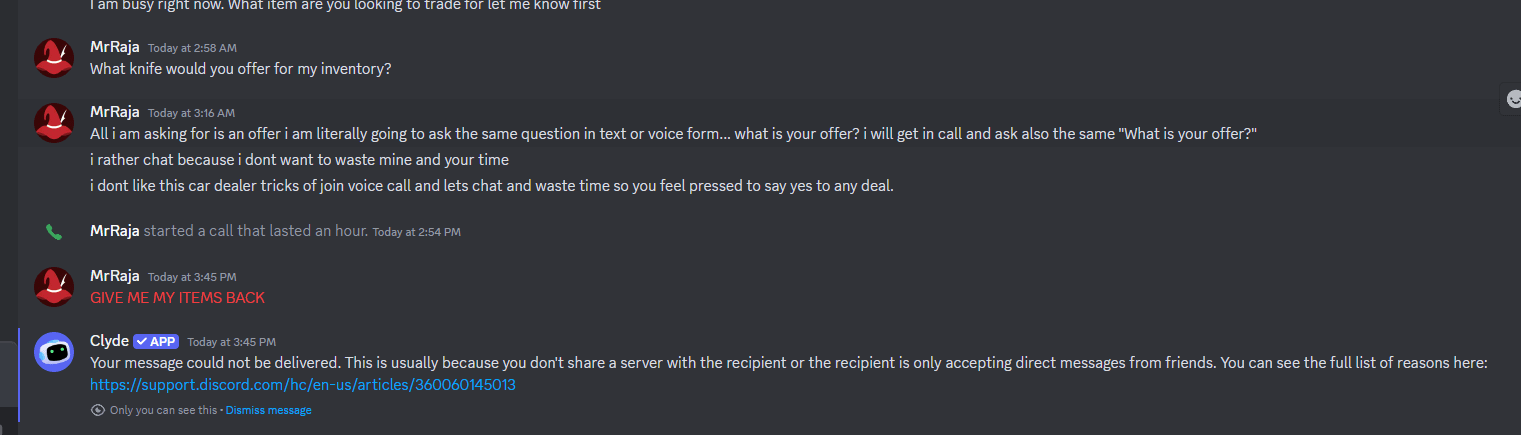
It finally happened to me... i lost my knife and many more items... I hope Steam Support returns them to me. : r/SteamScams
Source: Reddit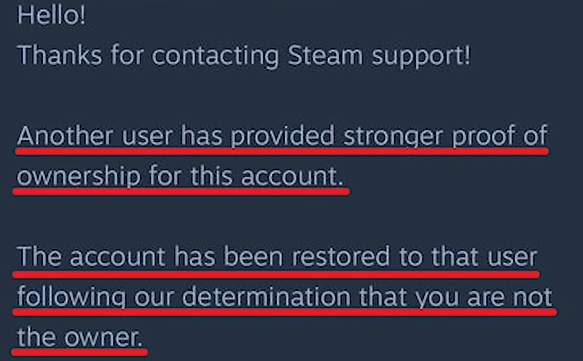
Steam support is stealing accounts again. : r/cs2
Source: Reddit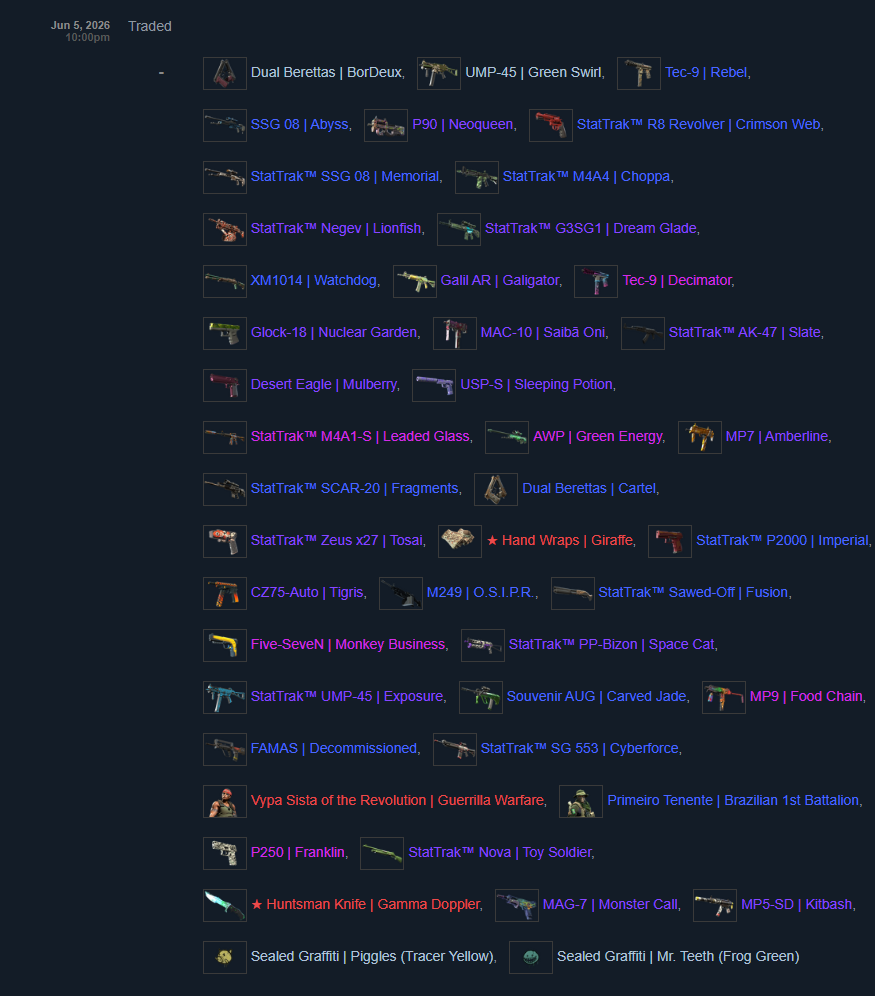
scam steam support nuked my cs2 inventory? : r/SteamScams
Source: Reddit