Supporto per i rifiuti in scatola — La macchina automatica per la chiusura
I rifiuti predefiniti e le chiusure per motivi di assistenza
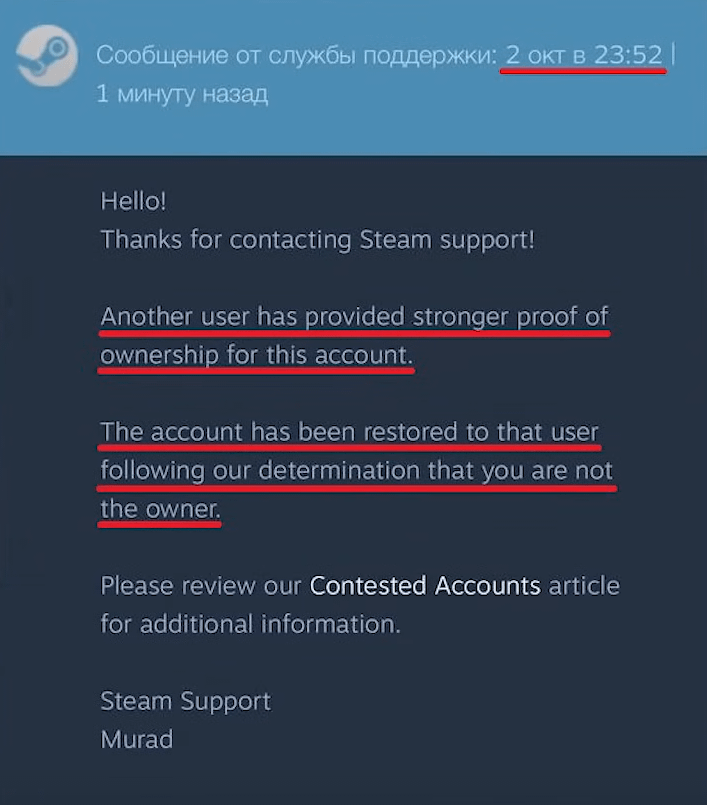
Questo repository documenta 137 screenshot originali conservati e 1,505 ricorsi delle vittime sottoposti a verifica, che descrivono in dettaglio la gestione automatizzata dei ticket di assistenza da parte di Valve. Ciò dimostra che, quando gli account vengono compromessi tramite reindirizzamento OpenID o generazione non autorizzata di chiavi API, l'assistenza di Steam ricorre sistematicamente a risposte standardizzate di rifiuto senza effettuare alcuna indagine tecnica. Rifiutando categoricamente il ripristino degli articoli o la divulgazione delle tracce di audit, la piattaforma trasferisce l'intera responsabilità per i difetti strutturali di autenticazione sui titolari degli account compromessi.
← Torna al briefing esecutivoValve afferma, nelle campagne di marketing e nei post sui forum, di applicare un regime di controllo attivo a tutela della sicurezza degli utenti. In pratica, le vittime di dirottamento degli account, di truffe di reindirizzamAPIo e di svuotamento automatico delle scorte si trovano di fronte a un sistema istituzionalizzato di rifiuto “copia-incolla” che chiude i ticket senza alcuna indagine da parte di un operatore umano.
Tutte le schermate sono immagini acquisite da terze parti. Il copyright e i contenuti rimangono di proprietà dei rispettivi autori e delle rispettive piattaforme (utenti di Reddit, autori della community Steam, recensori di Trustpilot, X e autori di post su YouTube). Sono riprodotte esclusivamente a scopo identificativo e di informazione di interesse pubblico; non viene rivendicata alcuna titolarità. Ogni immagine è collegata alla sua fonte primaria.
Prove forensi: i tre pilastri fondamentali del rifiuto di collaborazione
La confessione di Roger: confermata l’attacco MitM a API
Nella risposta al ticket n.1cp582i, Steam, il membro dello staff di assistenza “Roger” ammette per iscritto che gli hacker annullano transazioni legittime tramite API e le sostituiscono con bot clonati in pochi millisecondi, ma si rifiuta di ripristinare gli oggetti e invita la vittima a rivolgersi a un “tecnico informatico locale”.
7-Day trading: mantenere la posizione, non intervenire
Una vittima ha fornito lo SteamID64 degli account dell'hacker durante il periodo di sospensione delle operazioni di trading giornaliero di "7-". I membri del team di assistenza "Artem" e "Ilya" si sono rifiutati di bloccare gli oggetti rubati, adducendo come motivazione la scarsità degli oggetti virtuali, e hanno chiuso il ticket con un messaggio standard automatizzato.
Scarsità di mercato rispetto ai diritti di proprietà
La politica ufficiale di Valve in materia di ripristino degli oggetti stabilisce esplicitamente che gli oggetti non vengono restituiti poiché il loro ripristino "ridurrebbe la loro scarsità e gonfierebbe l'economia, abbassando il valore degli oggetti sul Mercato della Comunità".
La prima sostituzione commerciale di cui si abbia traccia (22 marzo 2018)
Esattamente una settimana prima che Valve imponesse la sua controversa "7-" (sospensione di 24 ore per gli scambi giornalieri) sugli oggetti di Counter-Strike, la comunità degli scambiatori ha scoperto i primi casi concreti di Steam Exploit di reindirizzamento del traffico sul sito API. Gli autori dell'attacco hanno dirottato delle sessioni web per generare una chiave non autorizzata API all'indirizzo steamcommunity.com/dev/apikey senza la conferma da parte di Mobile 2FA, consentendo ai bot di annullare e sostituire le operazioni in tempo reale.
Prove documentali verificate
137 mostre · in programma137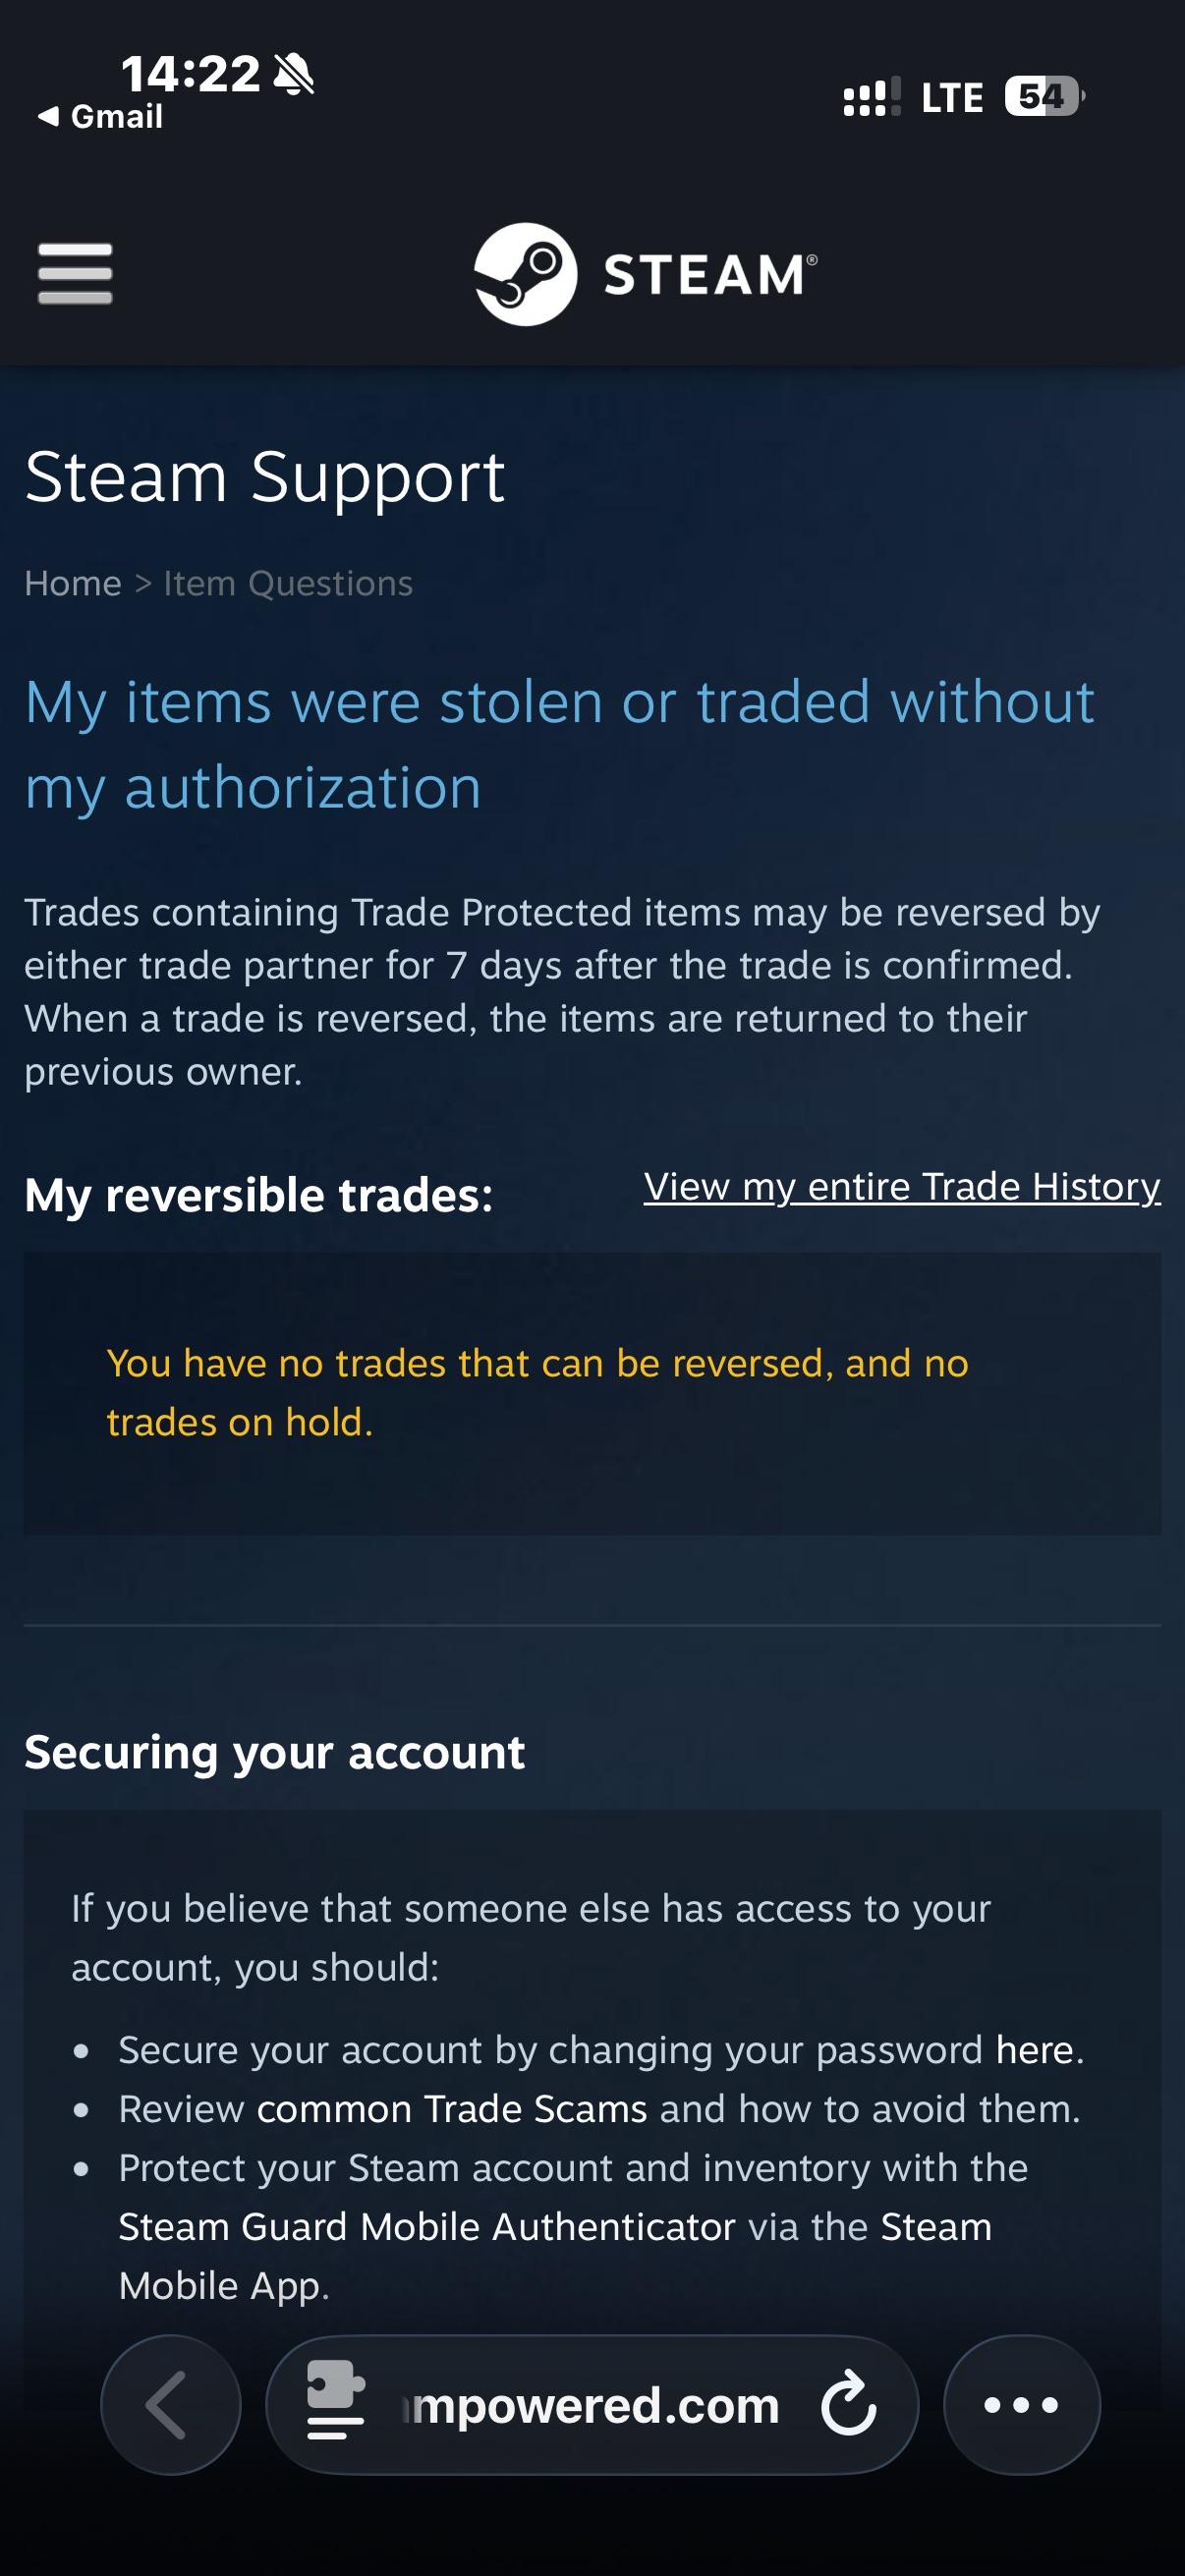
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit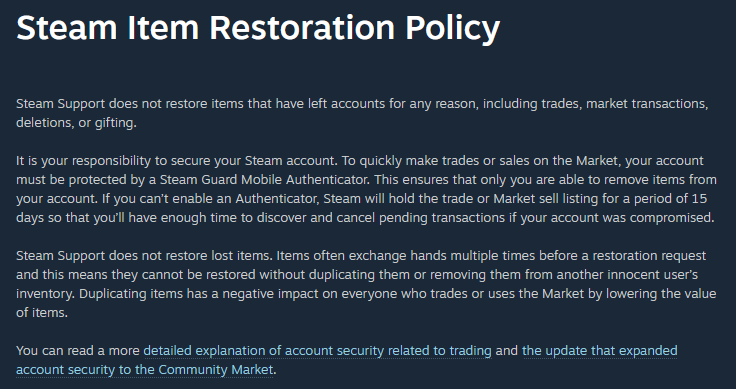
Was there case of someone getting back their items after scam ? : r/SteamScams
Source: Reddit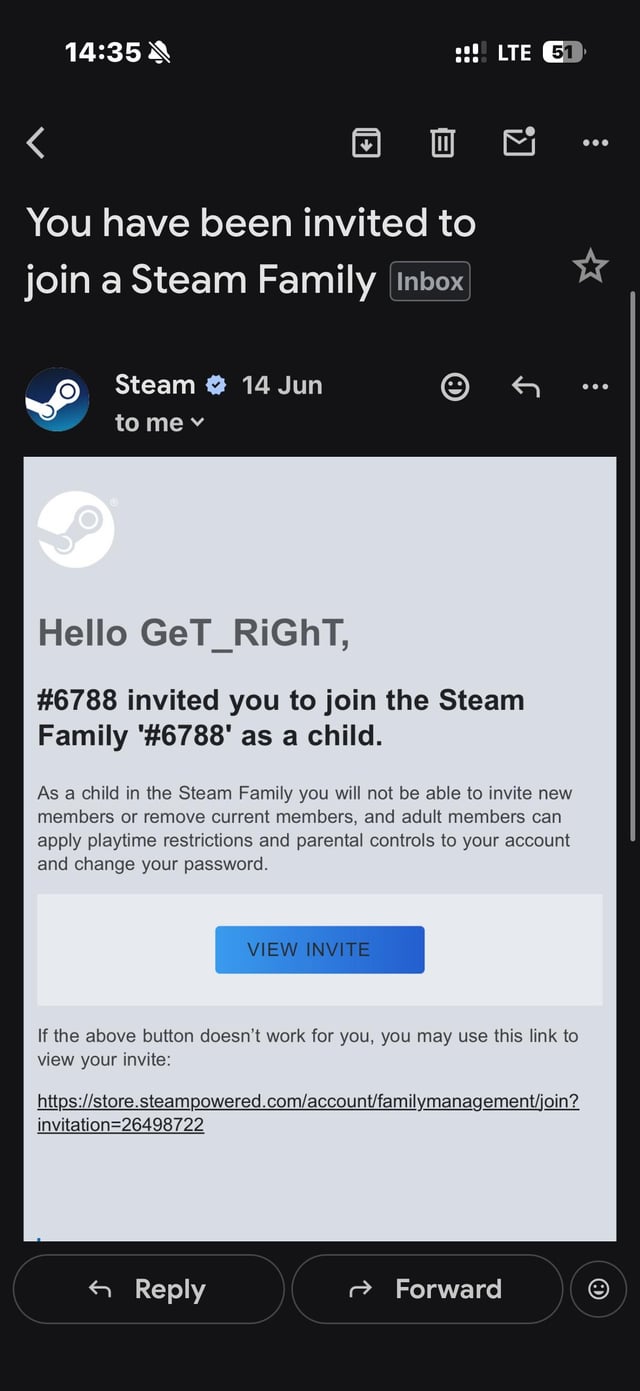
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit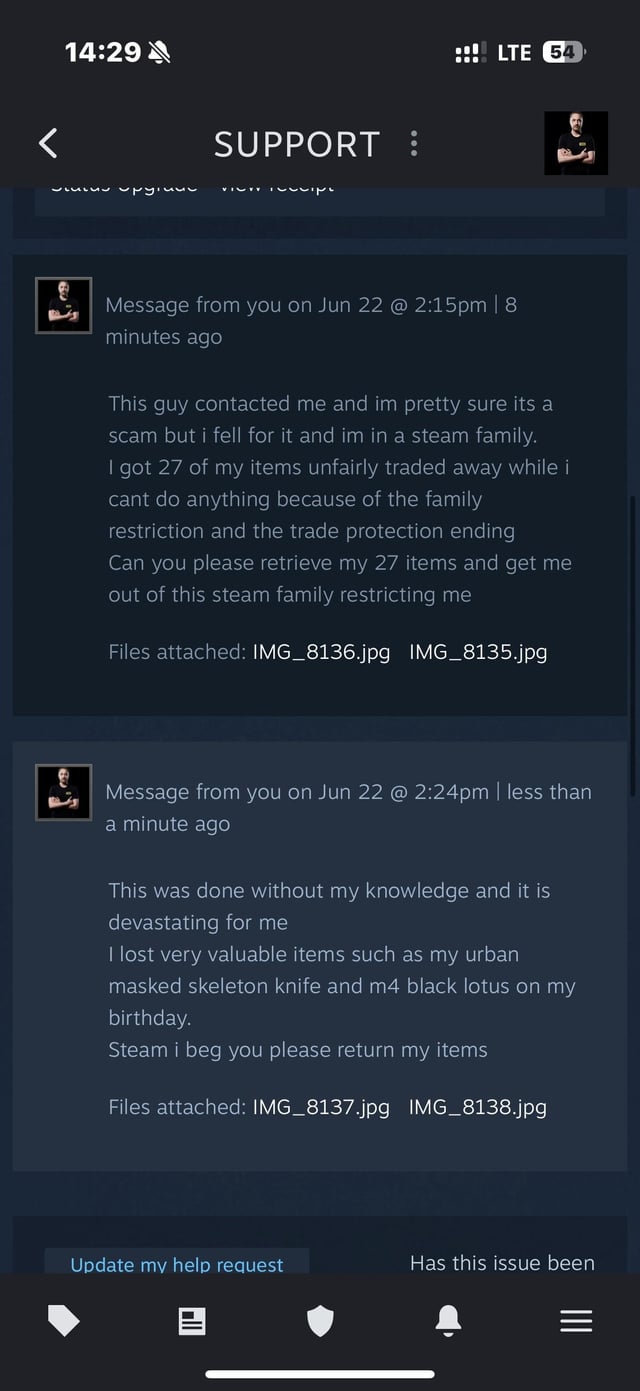
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit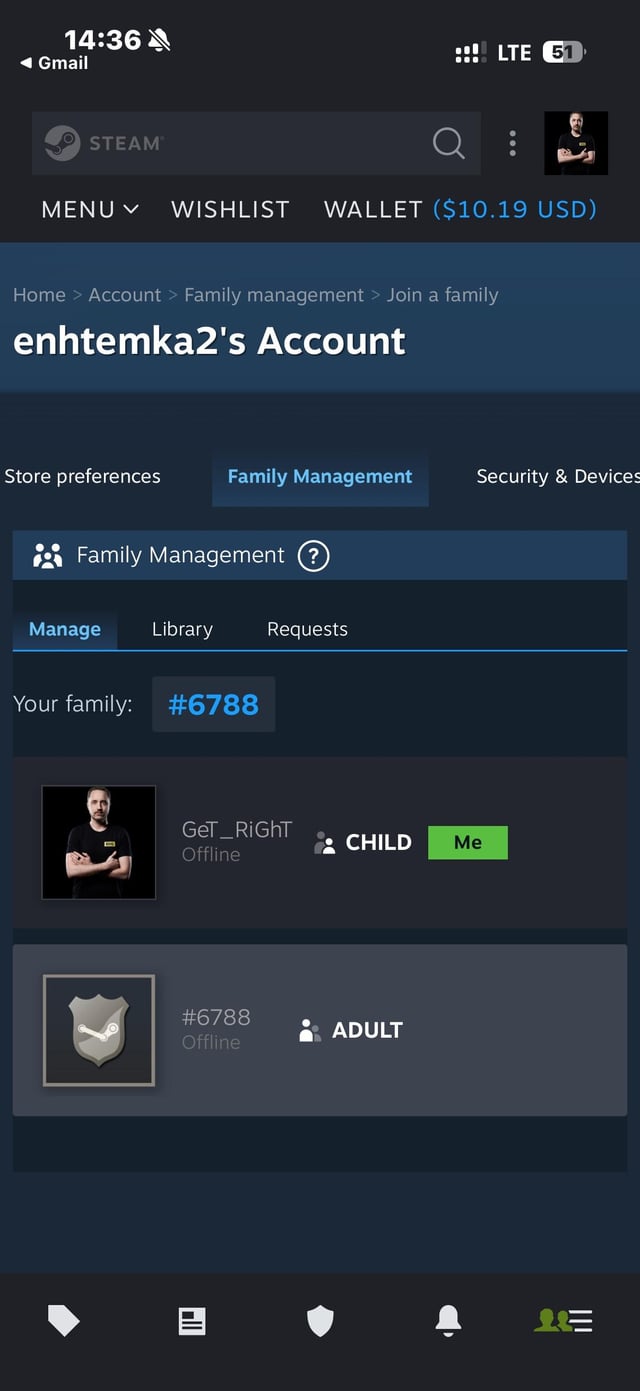
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit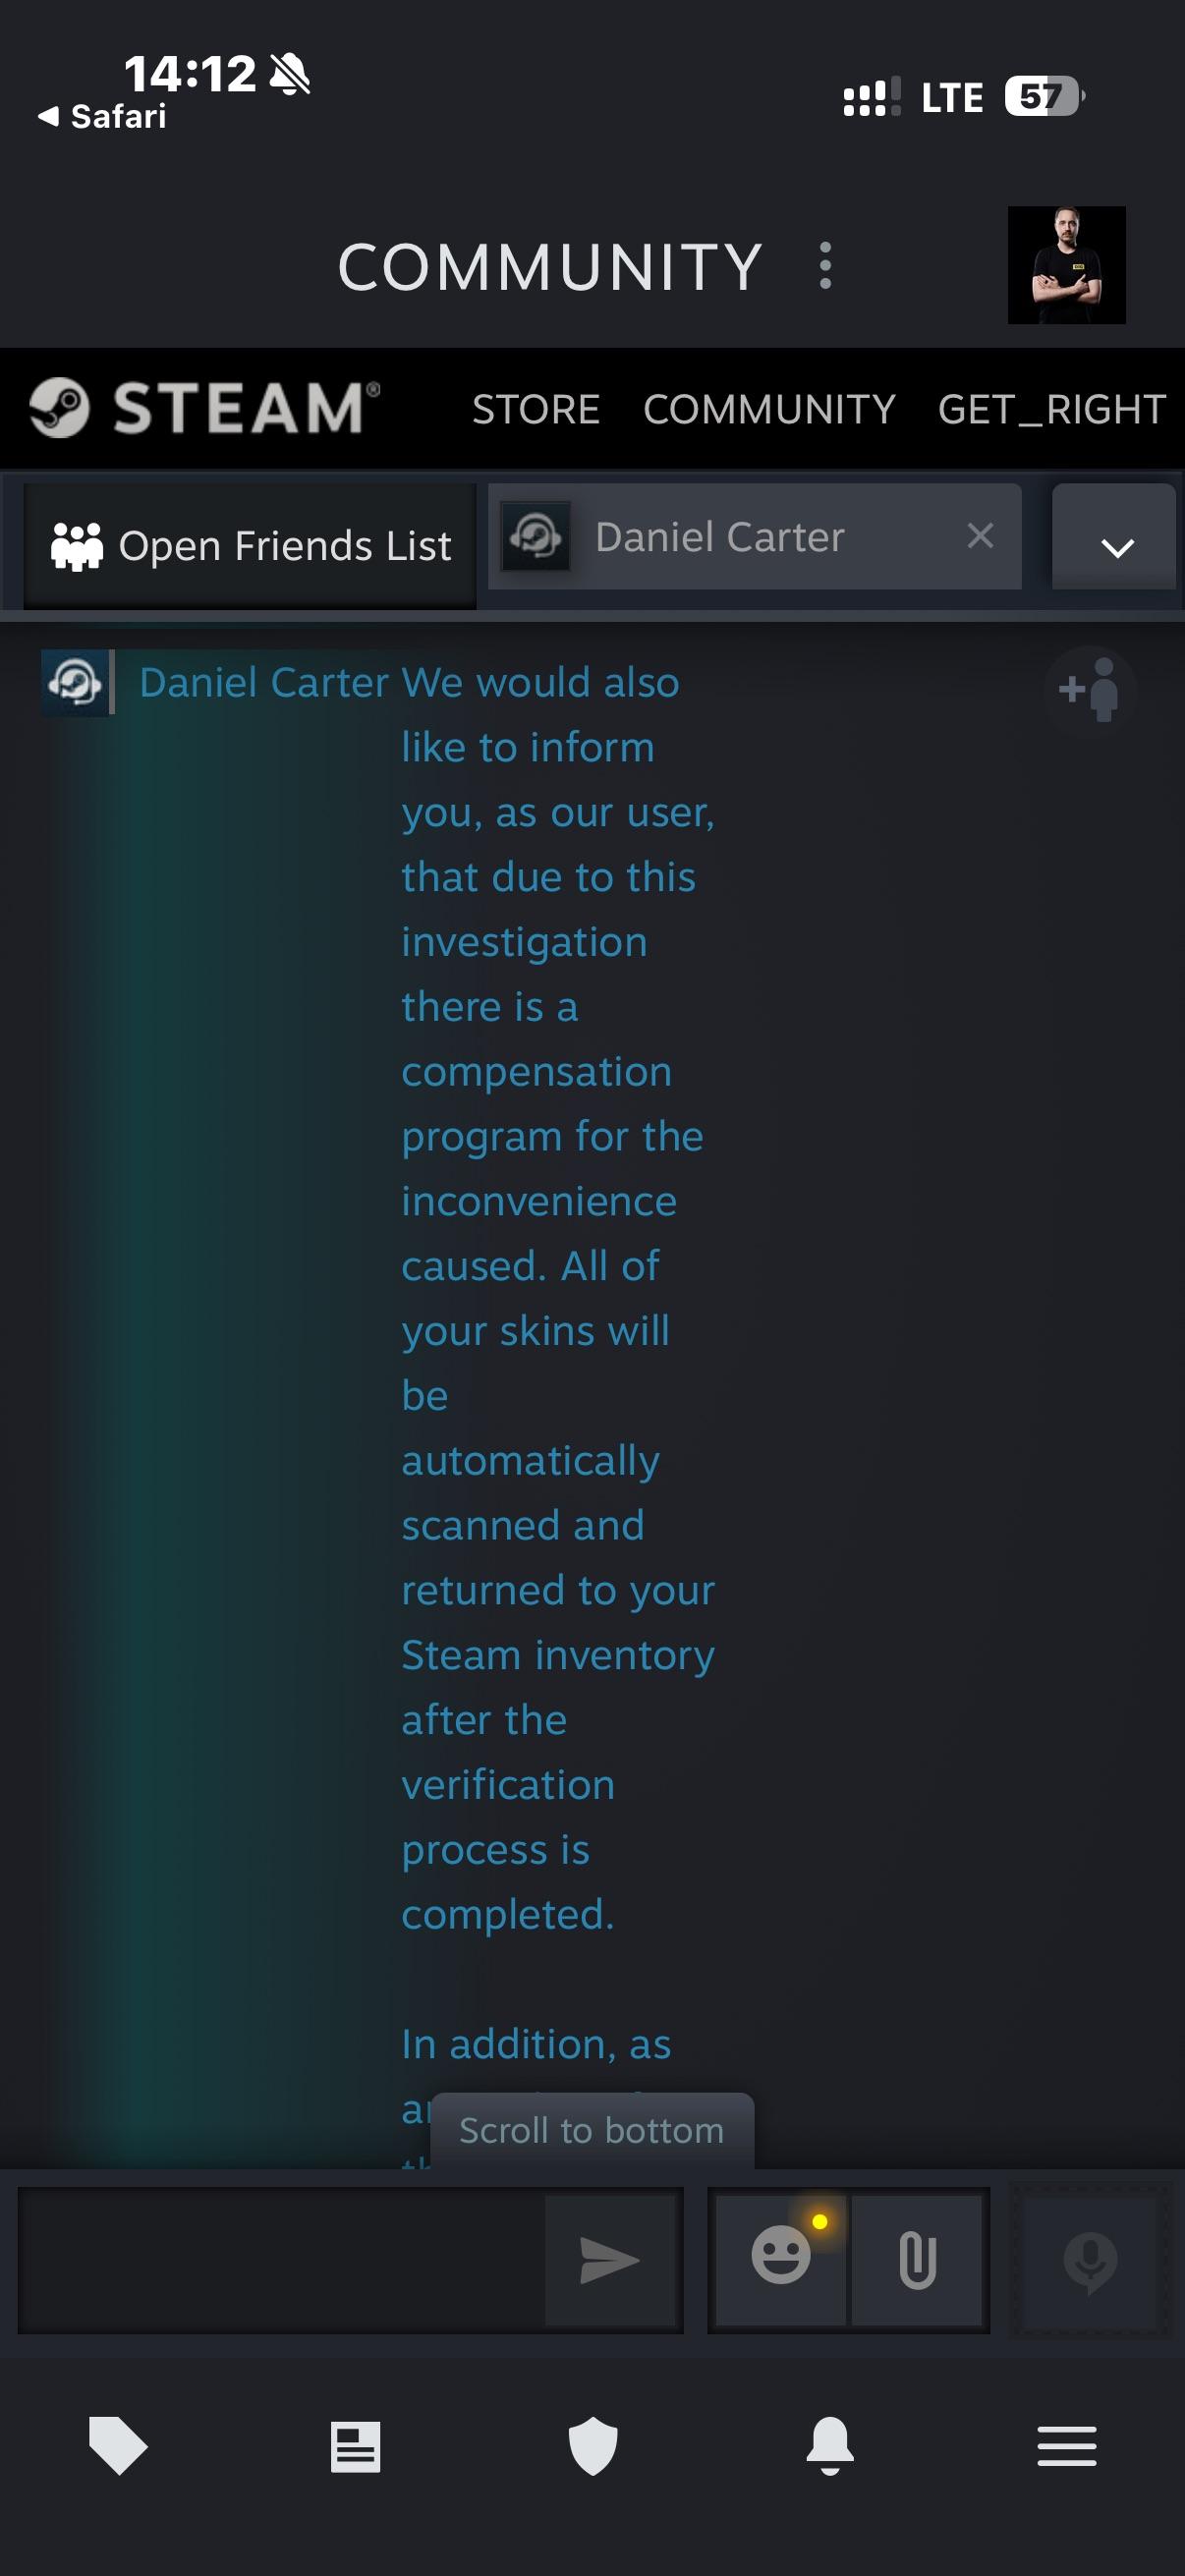
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit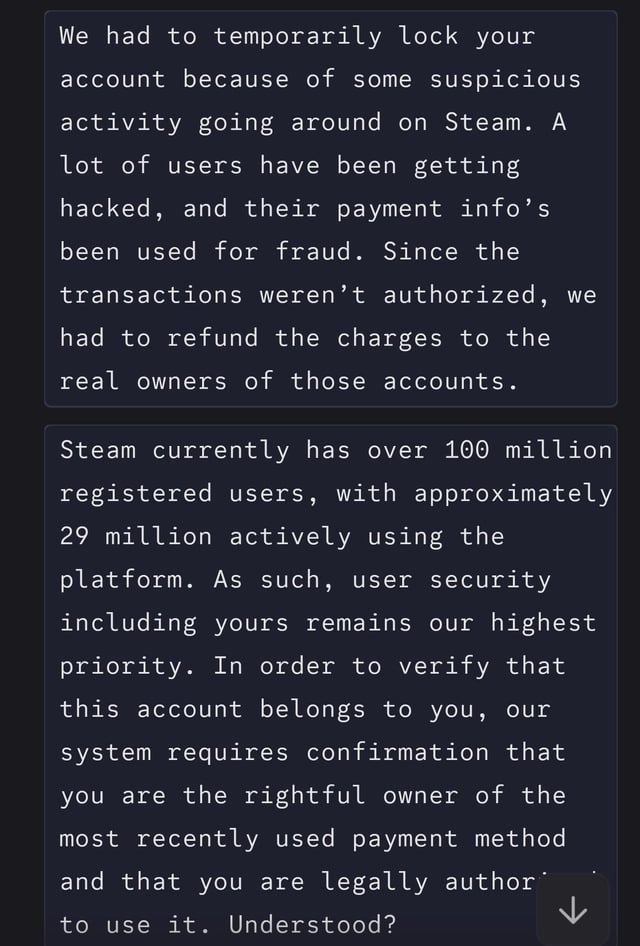
Is this normal with the Steam Support : r/Steam
Source: Reddit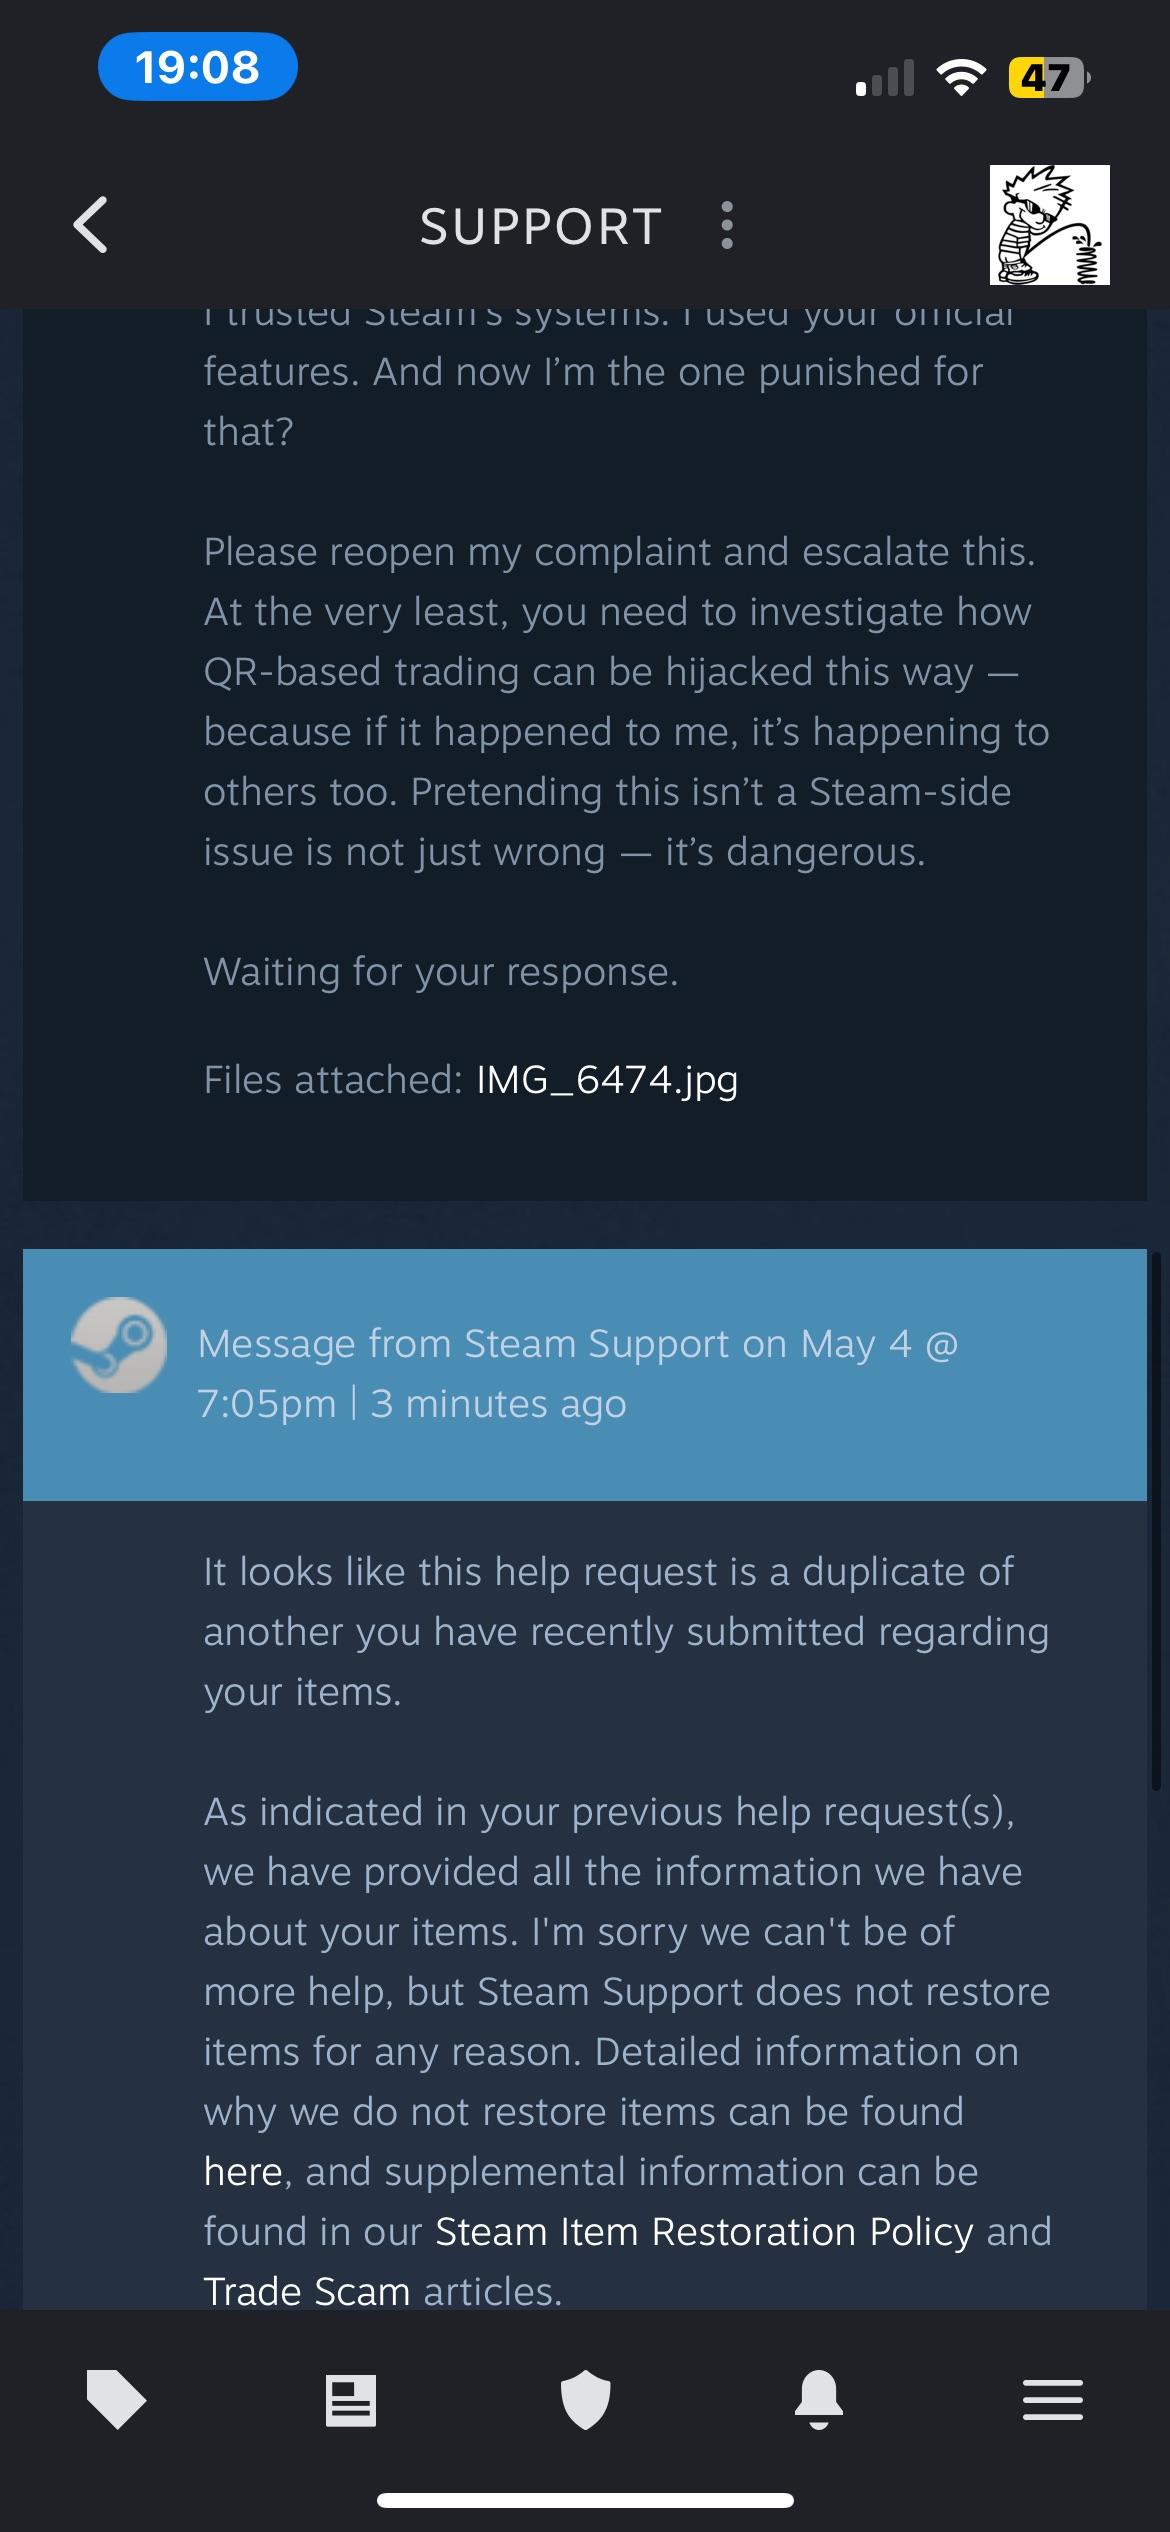
Steam Trade QR Scam – My Inventory Got Stolen and Support Closed My Ticket Without Helping : r/SteamScams
Source: Reddit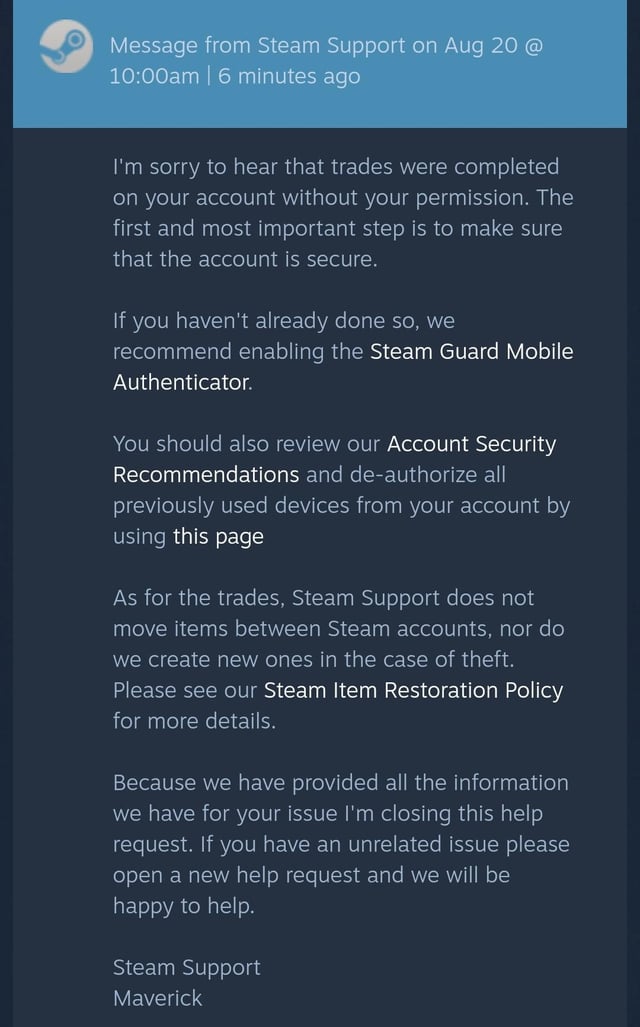
Hacked.. : r/cs2
Source: Reddit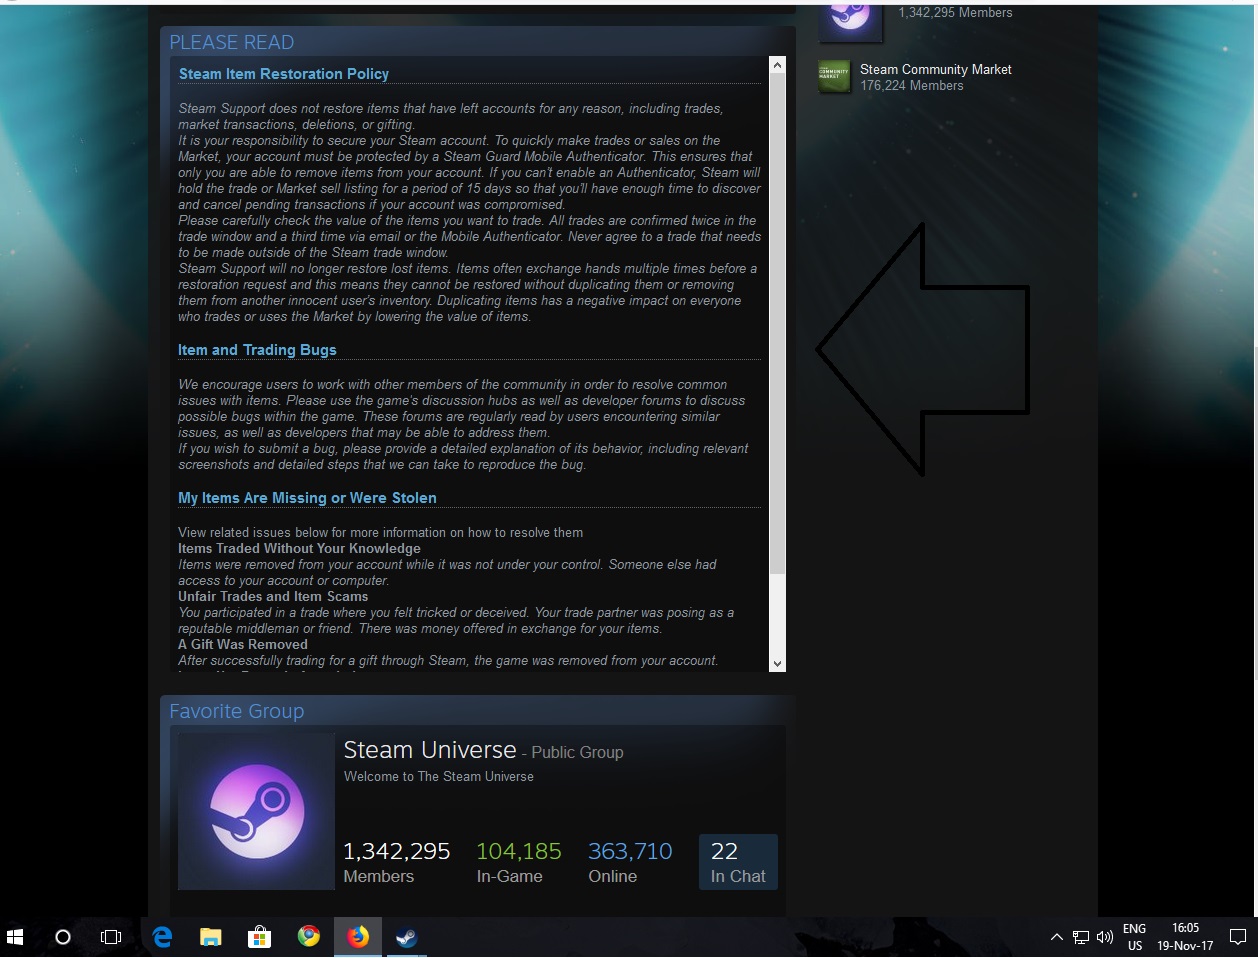
Steam 커뮤니티 :: 가이드 :: How to recognize a scammer
Source: Steam Community
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community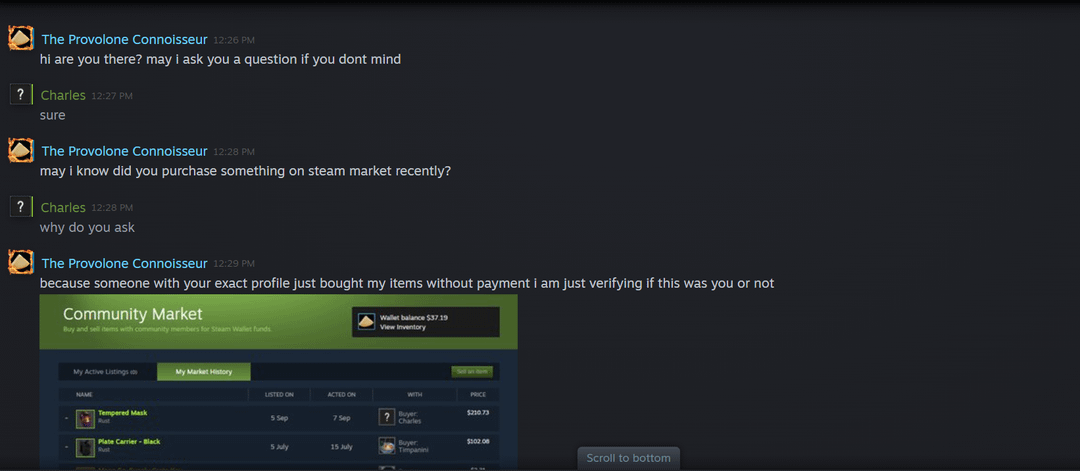
Fraud supposedly lol : r/Steam
Source: Reddit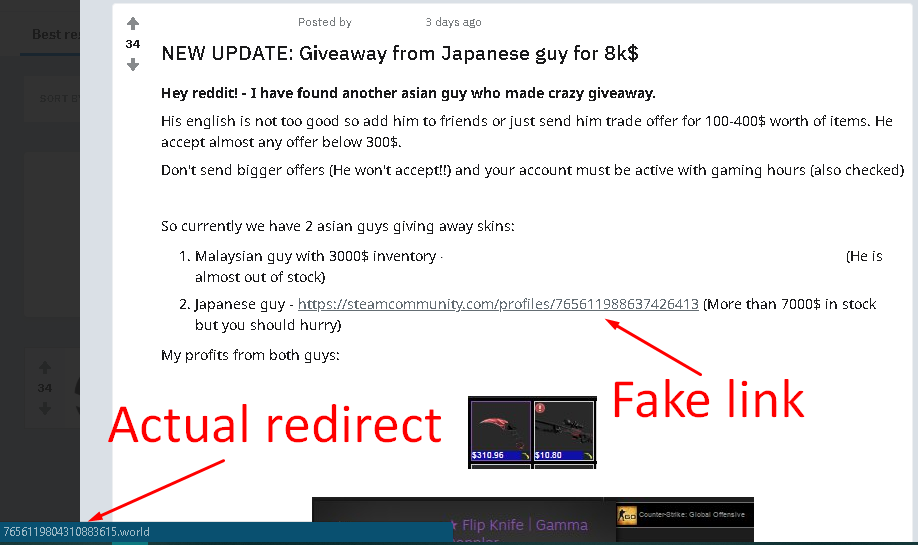
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community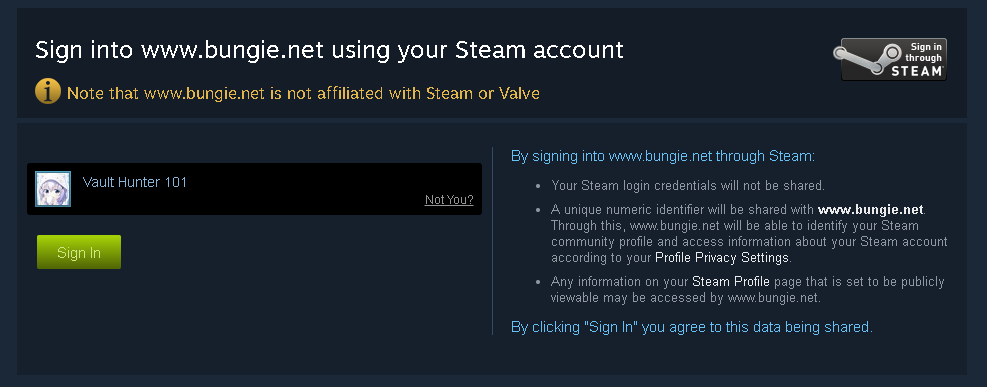
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community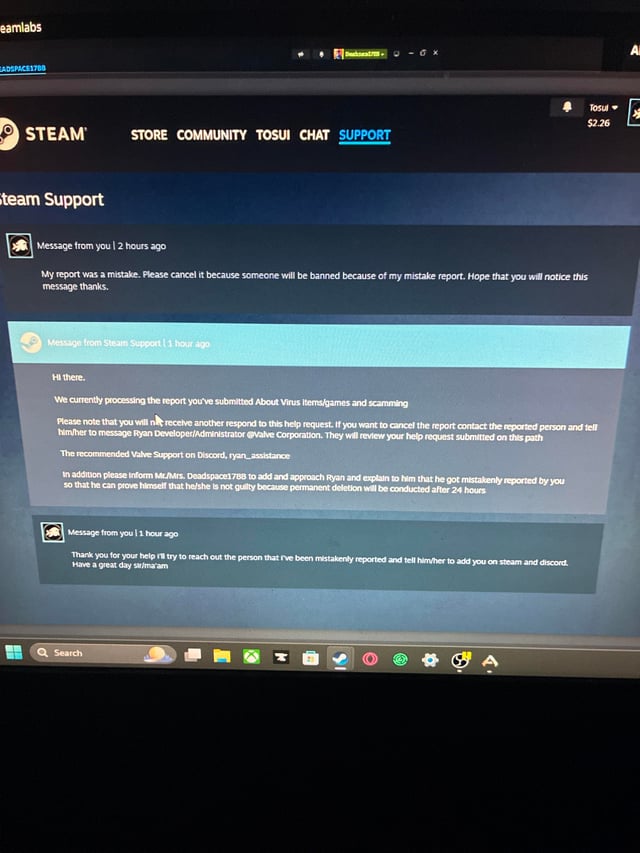
Reported by accident” : r/Steam
Source: Reddit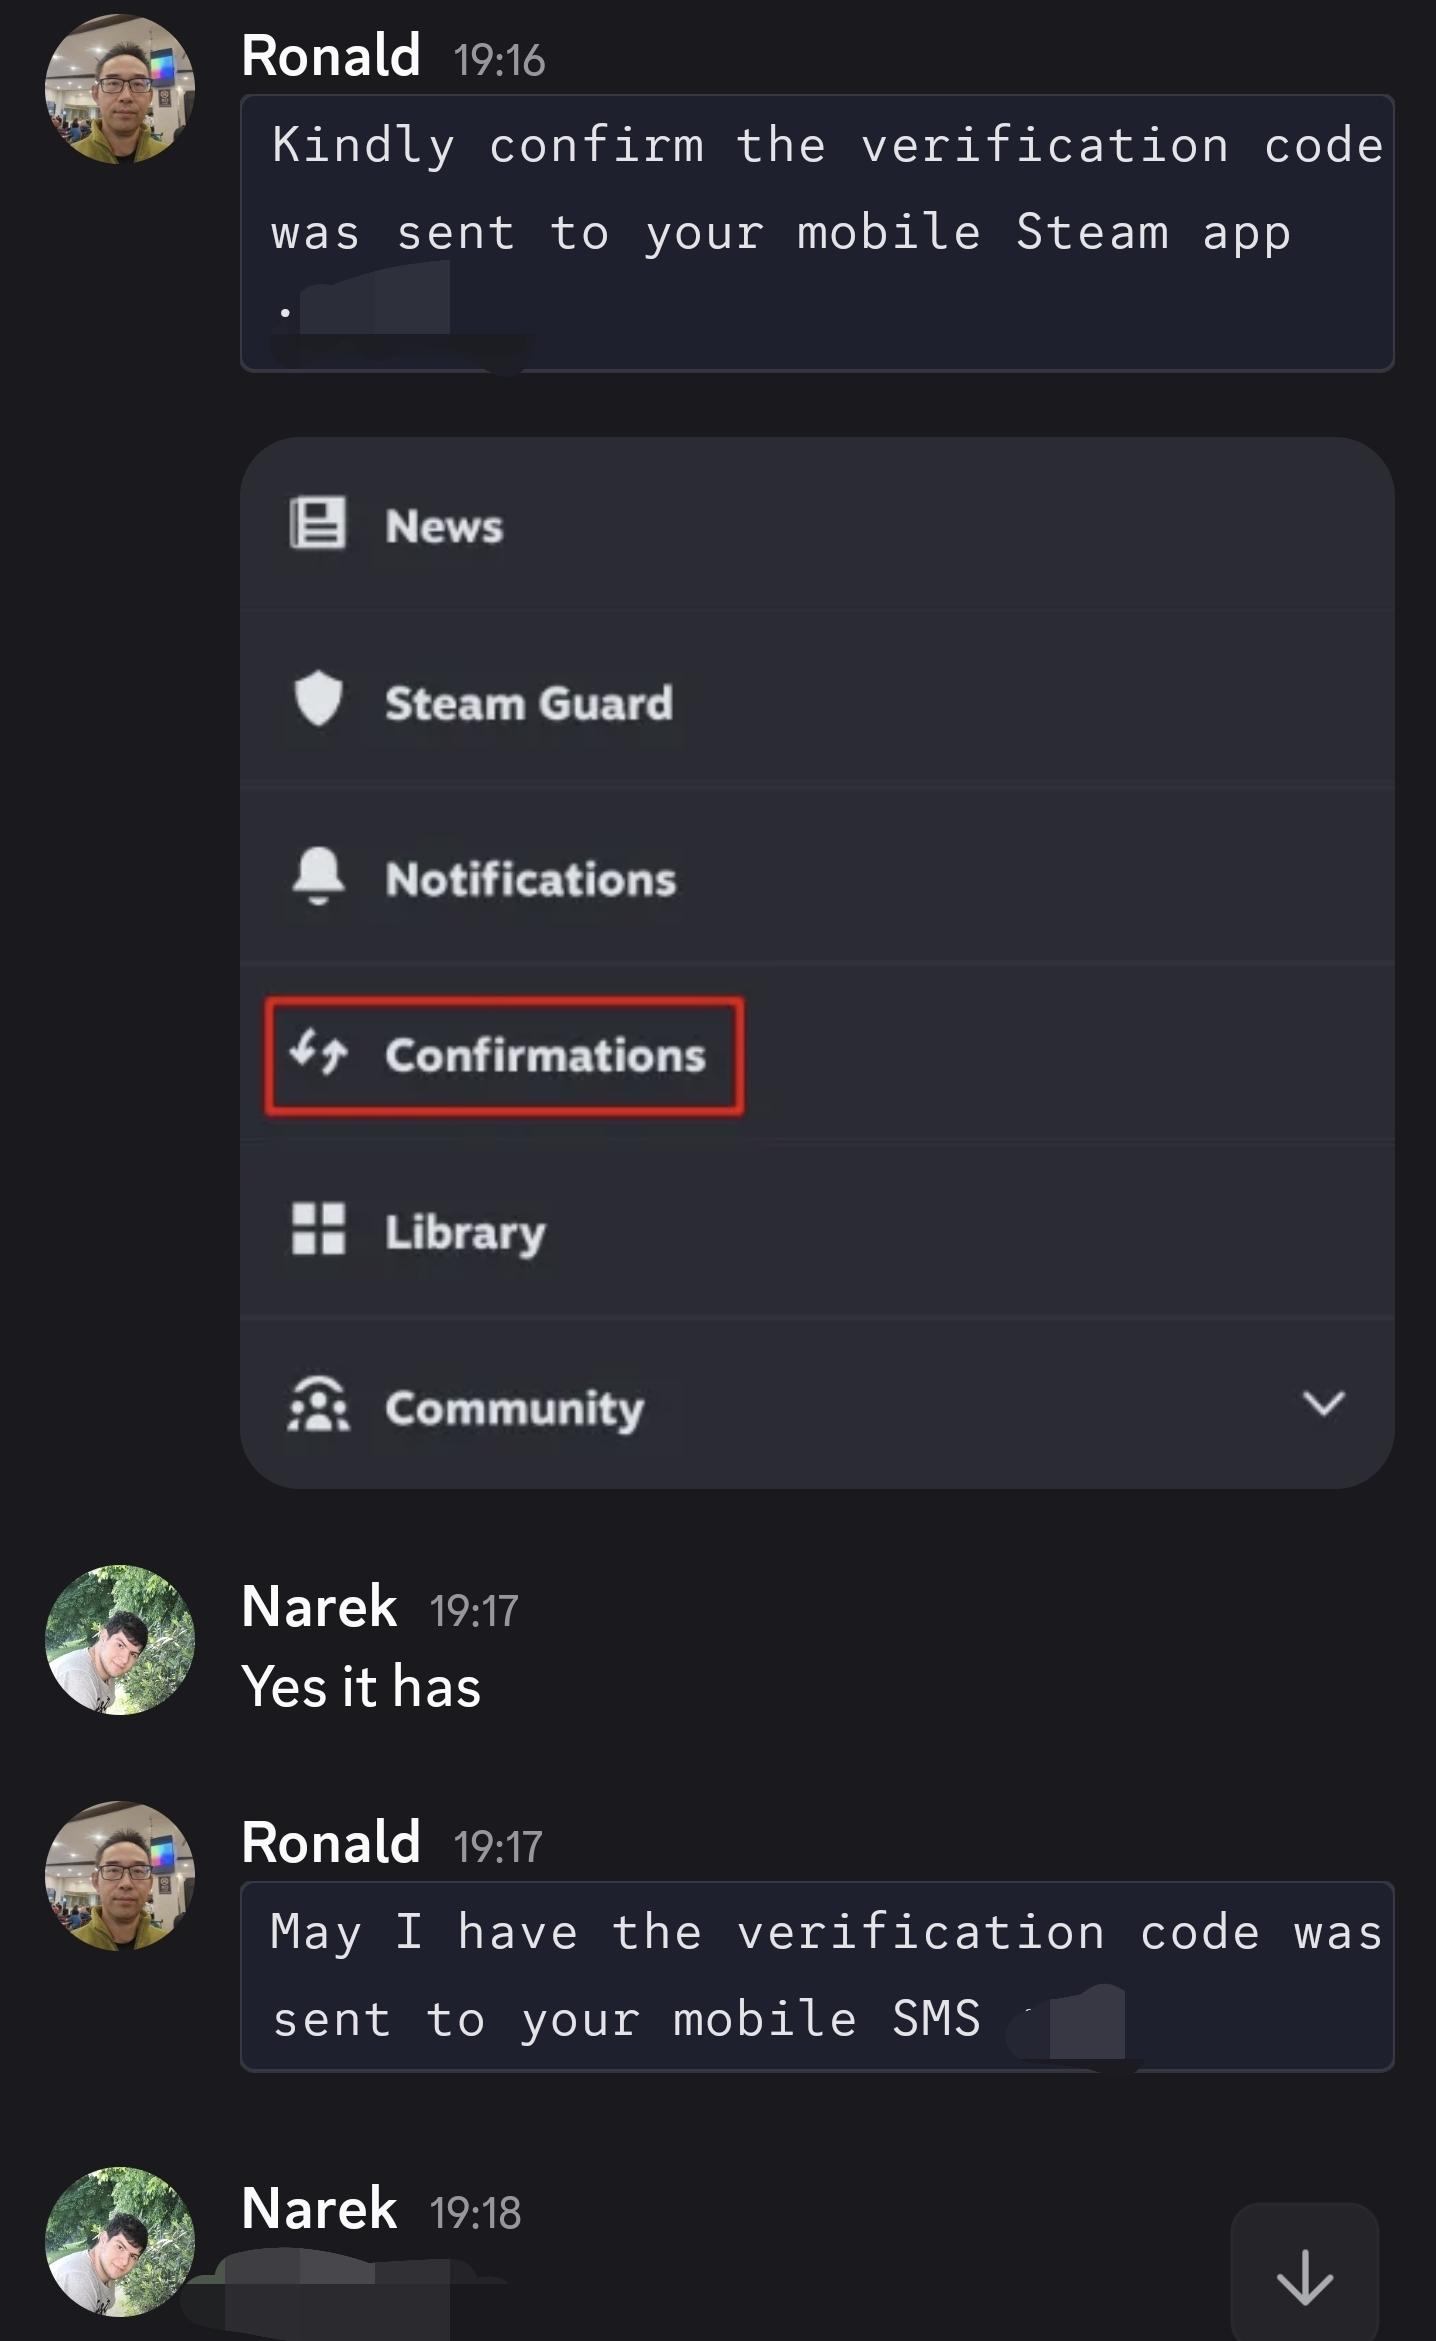
Is this normal with the Steam Support : r/Steam
Source: Reddit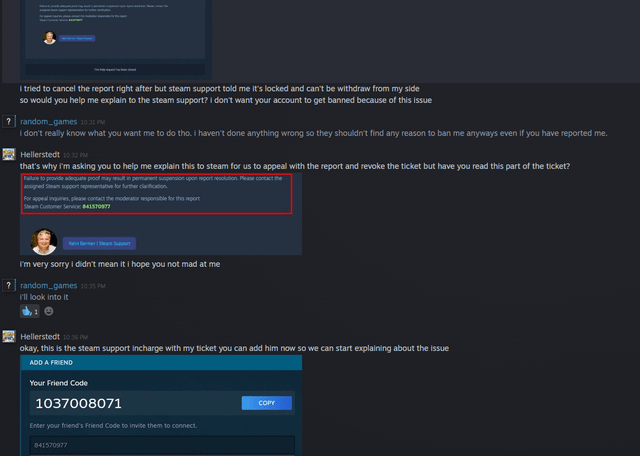
Is this a scam? i think so but i'm not 100% sure as they don't fit the stereotypical fake account theme : r/Steam
Source: Reddit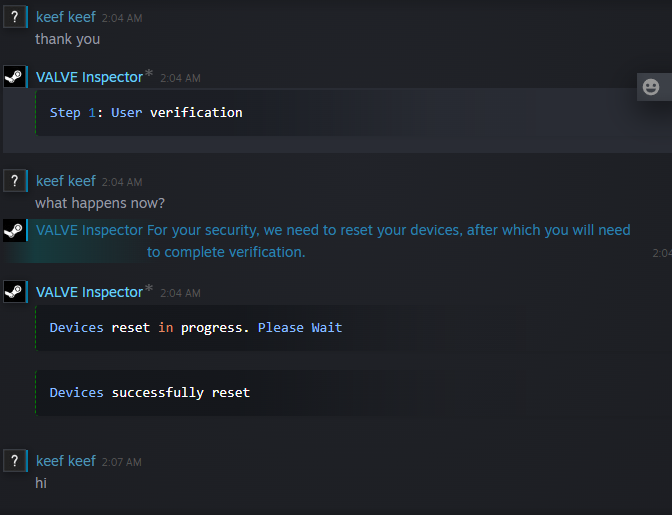
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit
Steam Account was hacked and hacker emptied my inventory :: Help and Tips
Source: Steam Community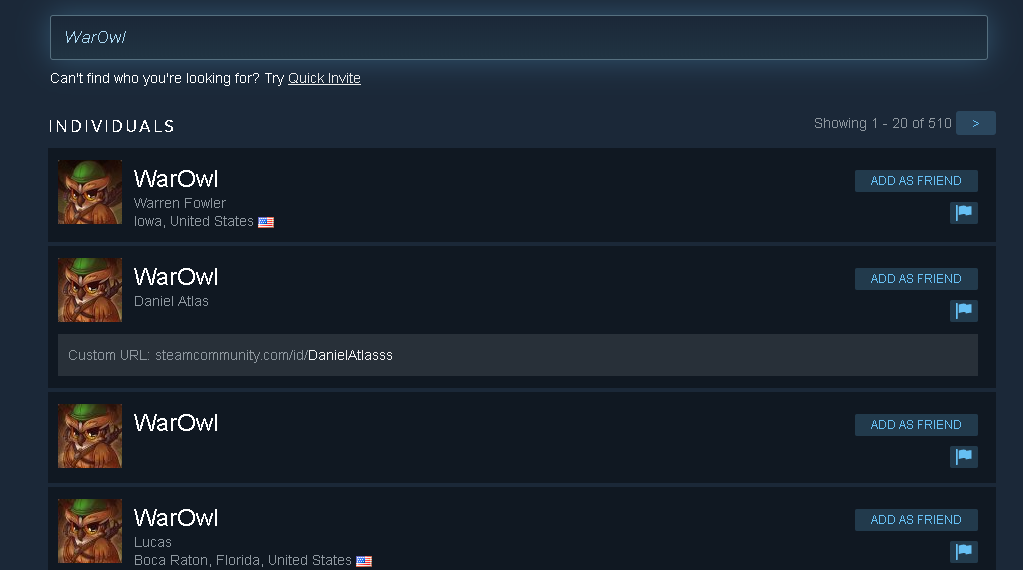
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community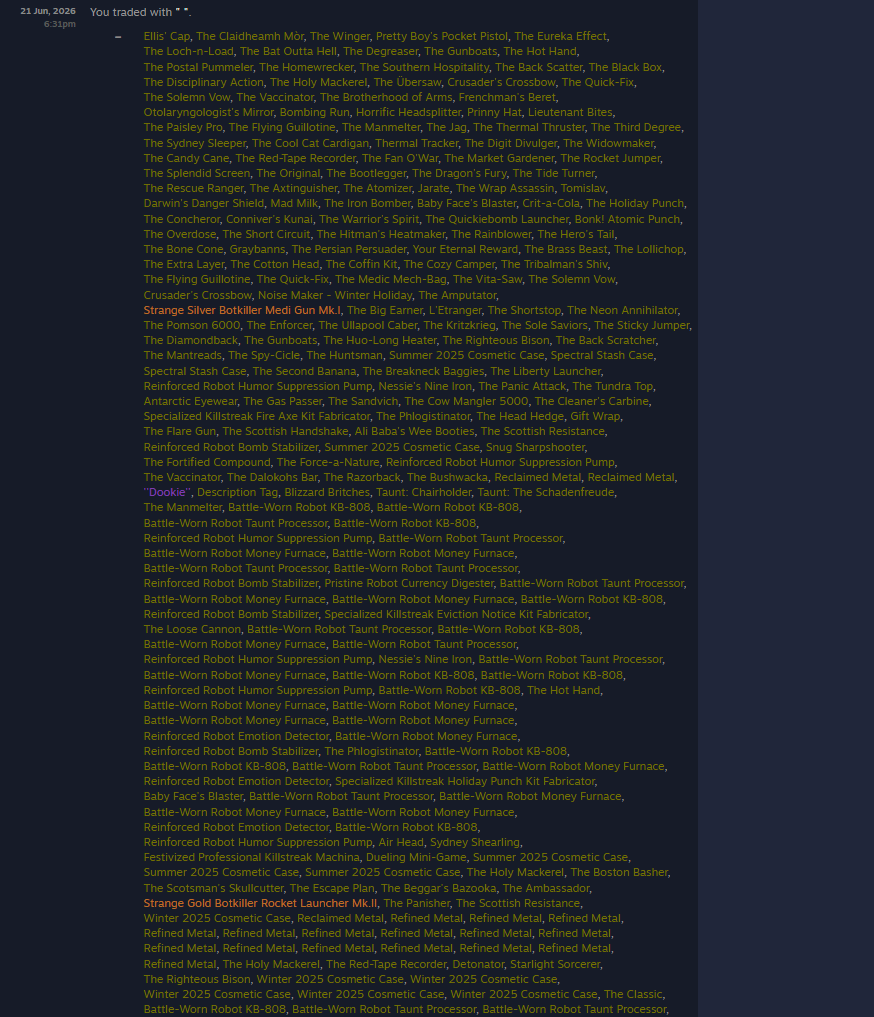
just got scammed, what can I do? : r/SteamScams
Source: Reddit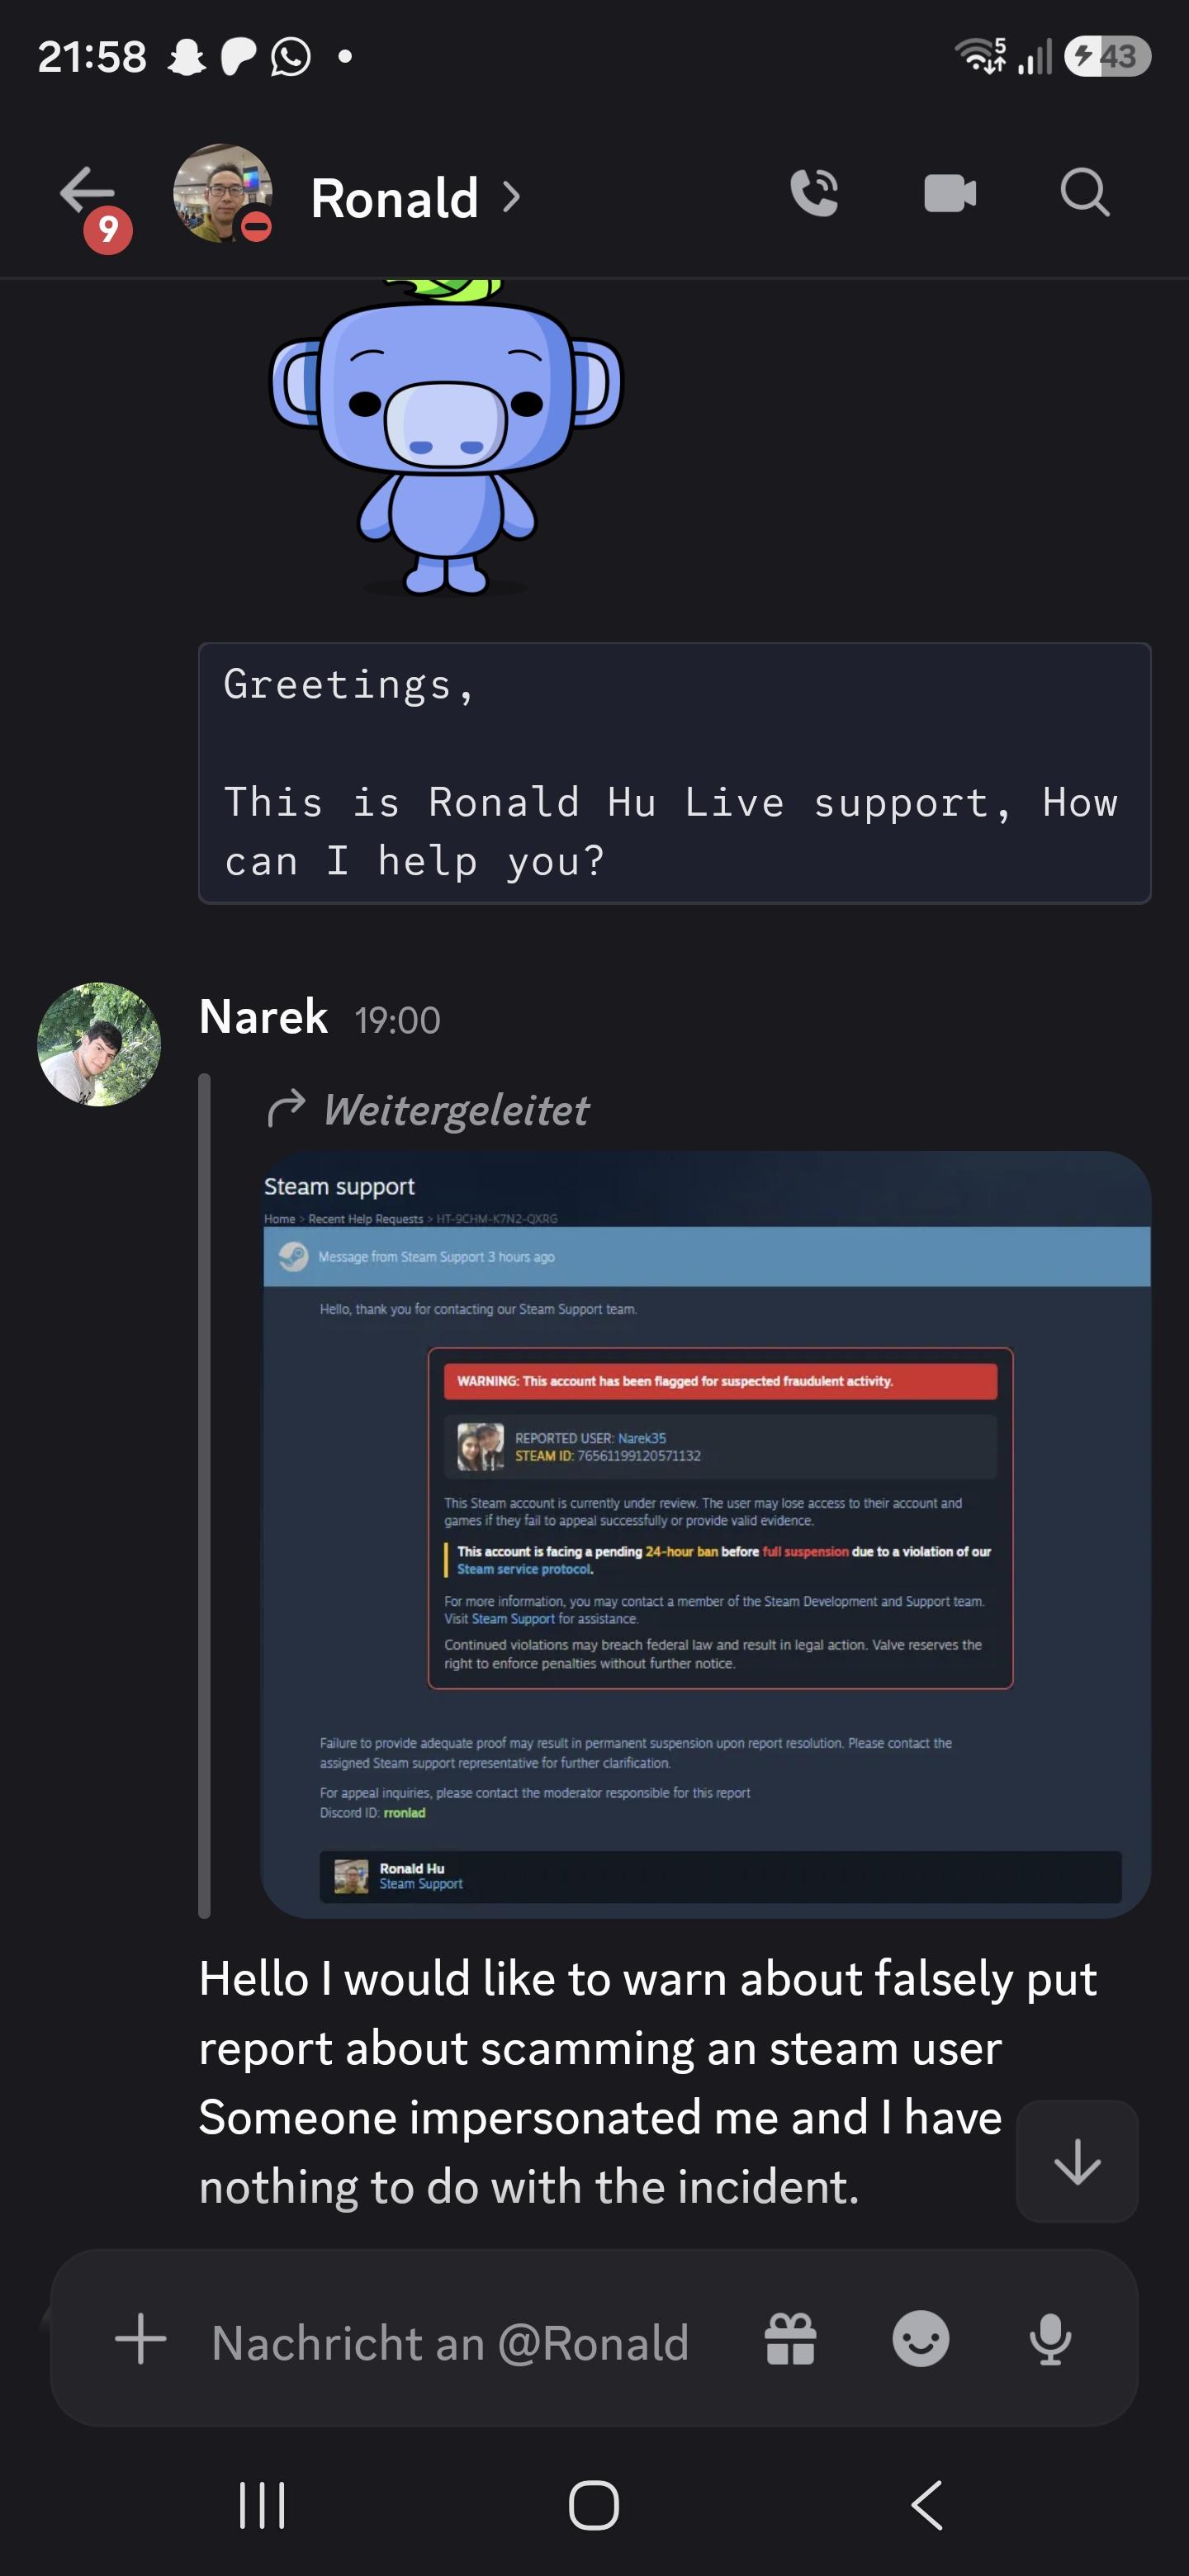
Is this normal with the Steam Support : r/Steam
Source: Reddit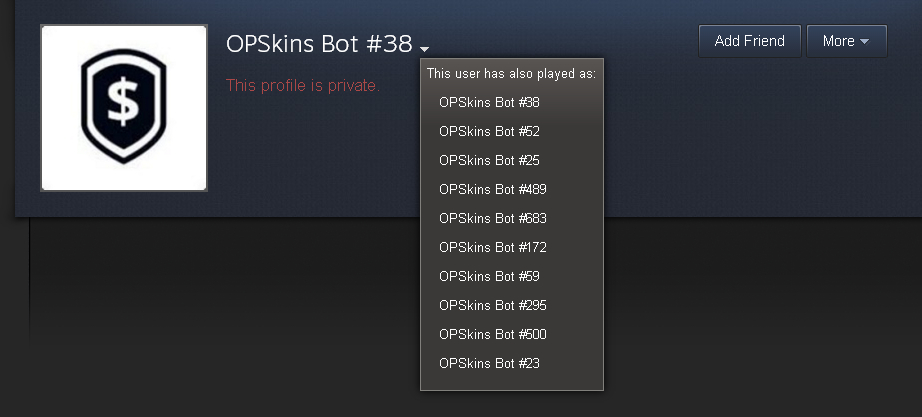
Steam Topluluğu :: Rehber :: All scam methods explained!
Source: Steam Community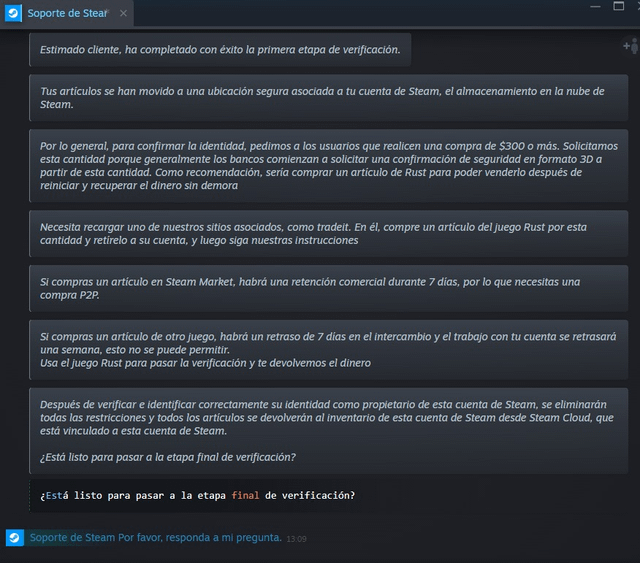
Title: My younger brother got scammed for 1500+ Dota 2 items) – need advice and warning : r/SteamScams
Source: Reddit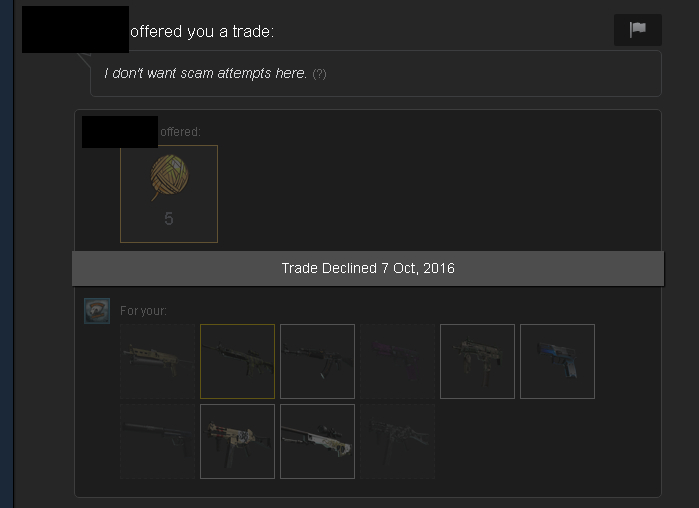
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community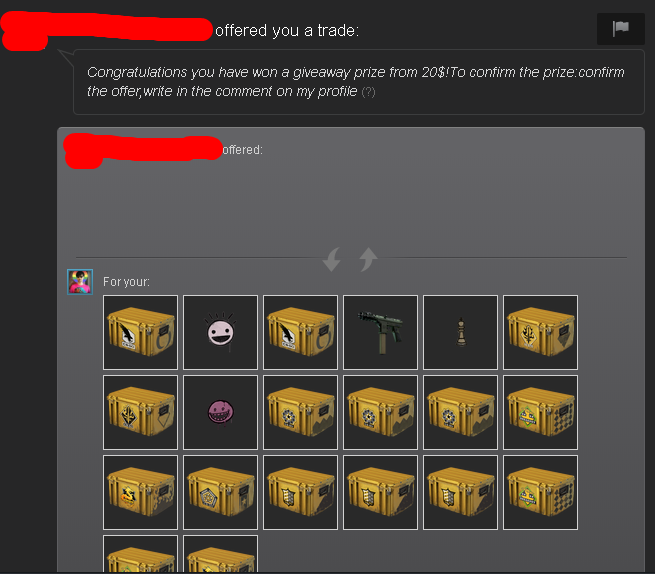
Steam-Community :: Guide :: All scam methods explained!
Source: Steam Community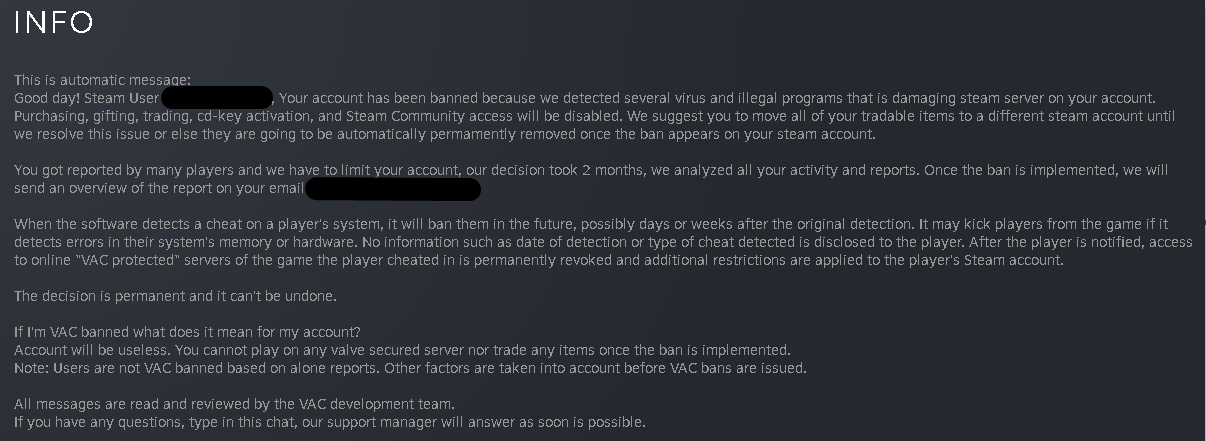
Steam-Community :: Guide :: All scam methods explained!
Source: Steam Community
Reported by accident” : r/Steam
Source: Reddit
Steam Reviews | Read Customer Service Reviews of store.steampowered.com | 4 of 13
Source: Trustpilot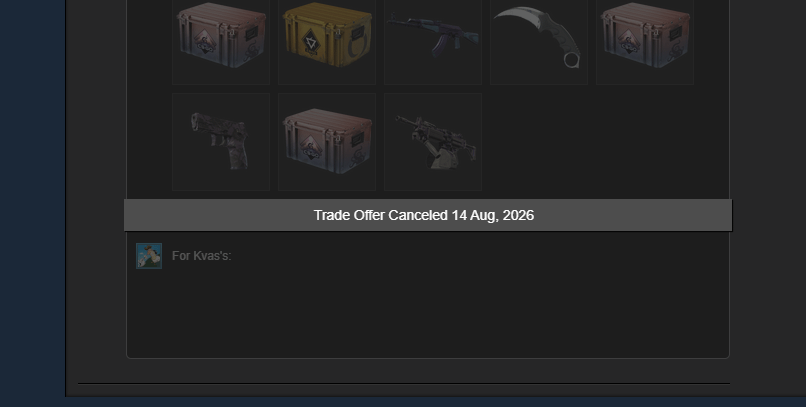
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit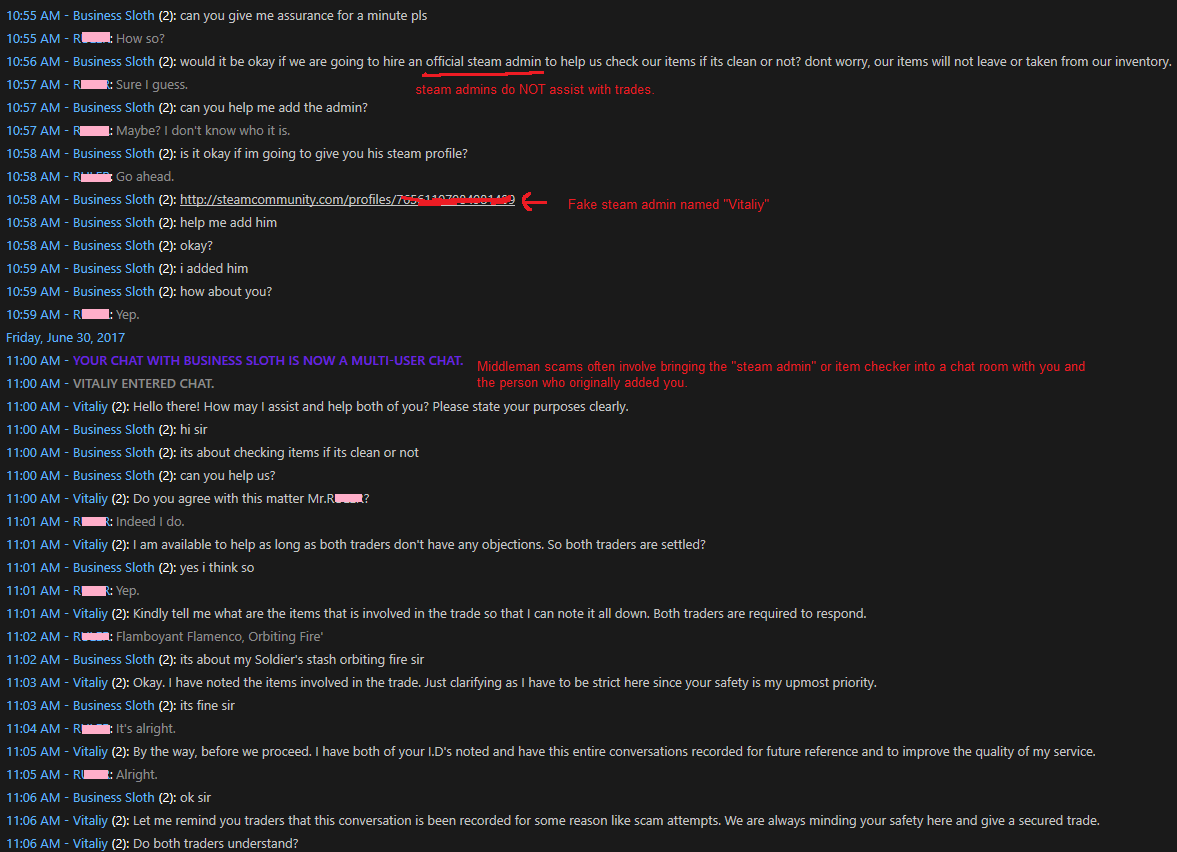
Steam Community :: Guide :: OP SKINS SCAM! Fake Bots! Fake Steam Admins! Fake Chrome Extensions! Item Checking!?
Source: Steam Community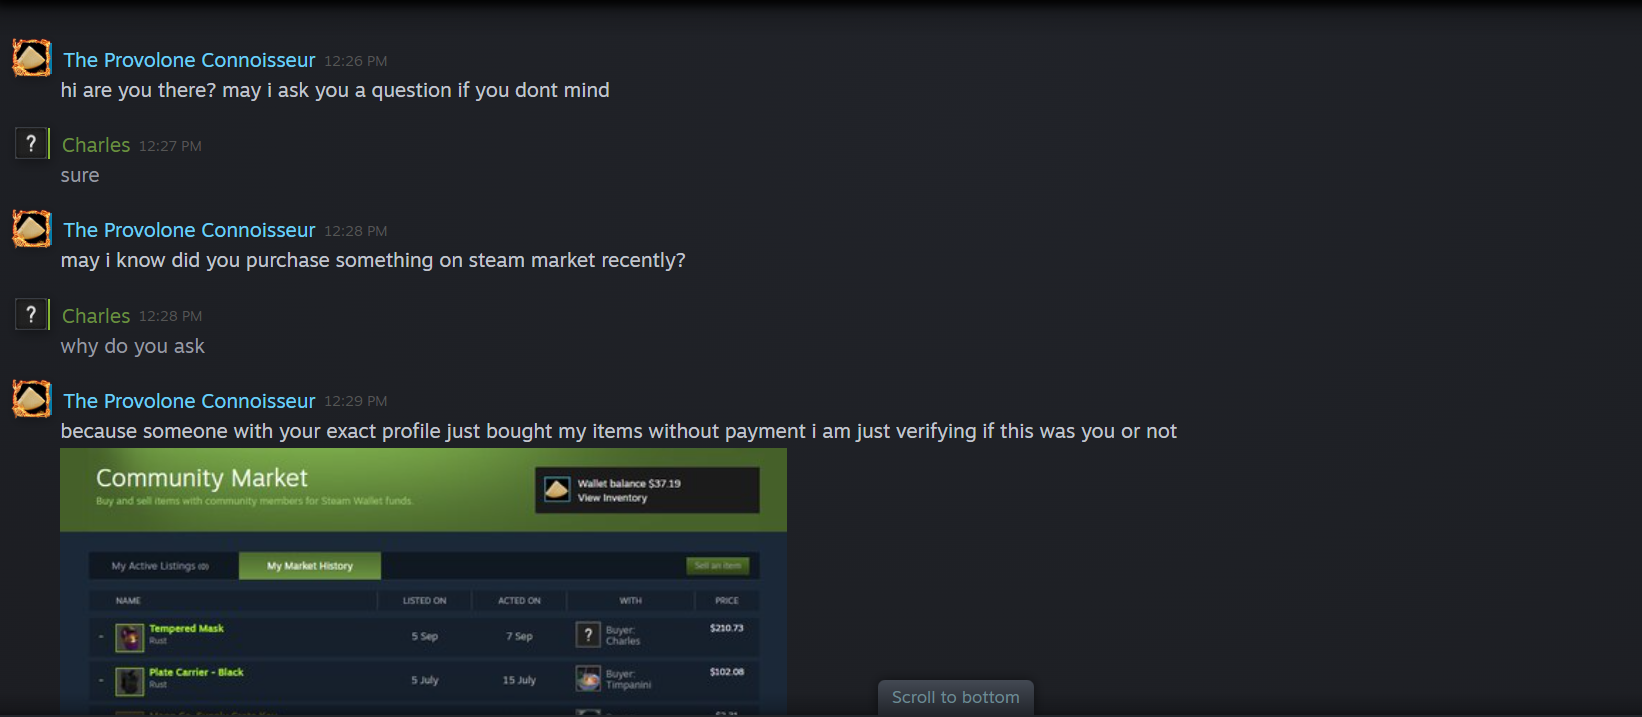
Fraud supposedly lol : r/Steam
Source: Reddit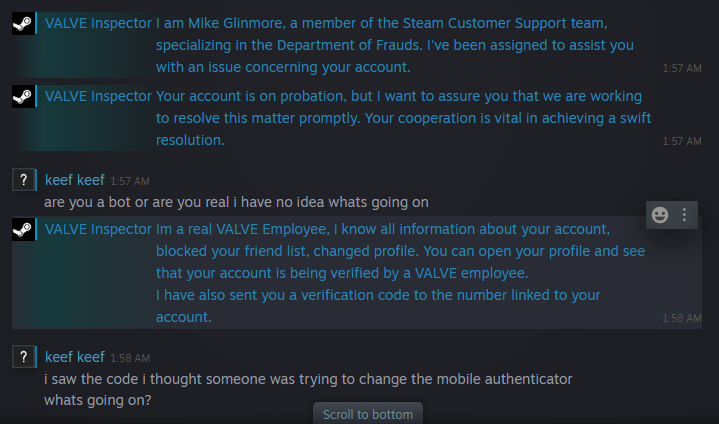
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit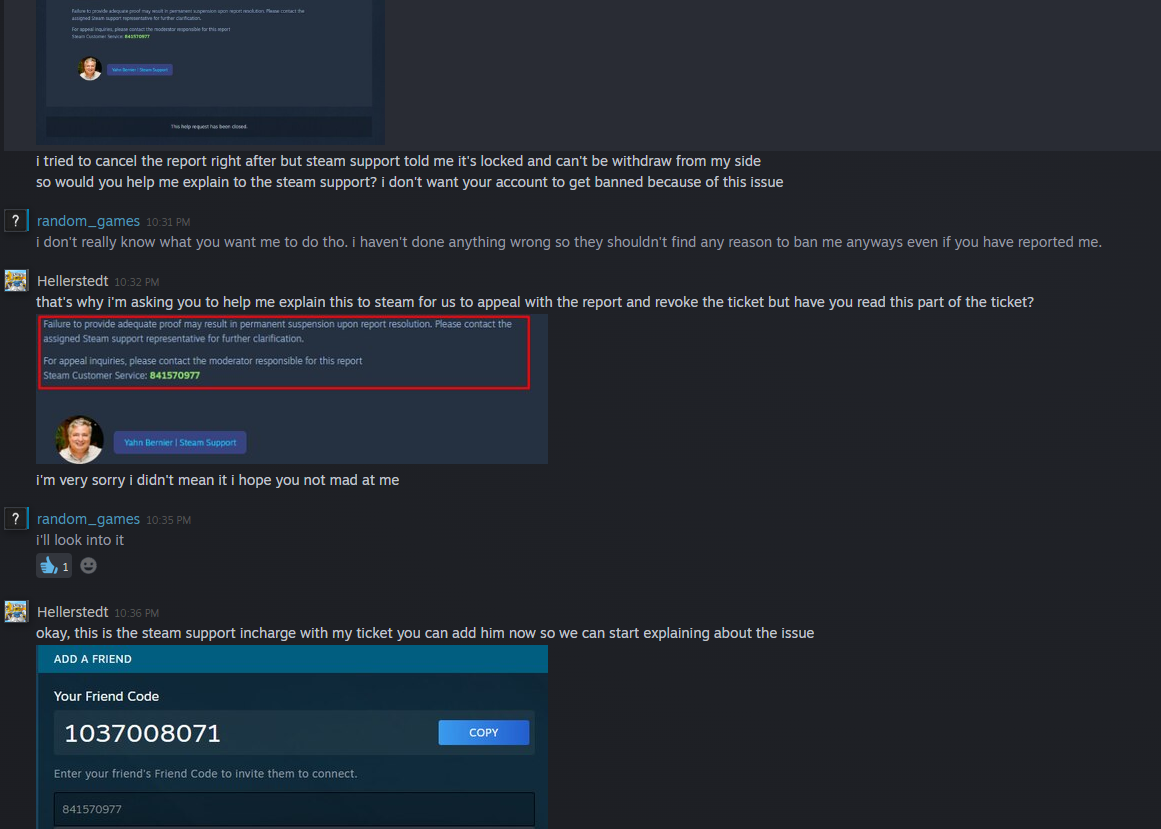
Is this a scam? i think so but i'm not 100% sure as they don't fit the stereotypical fake account theme : r/Steam
Source: Reddit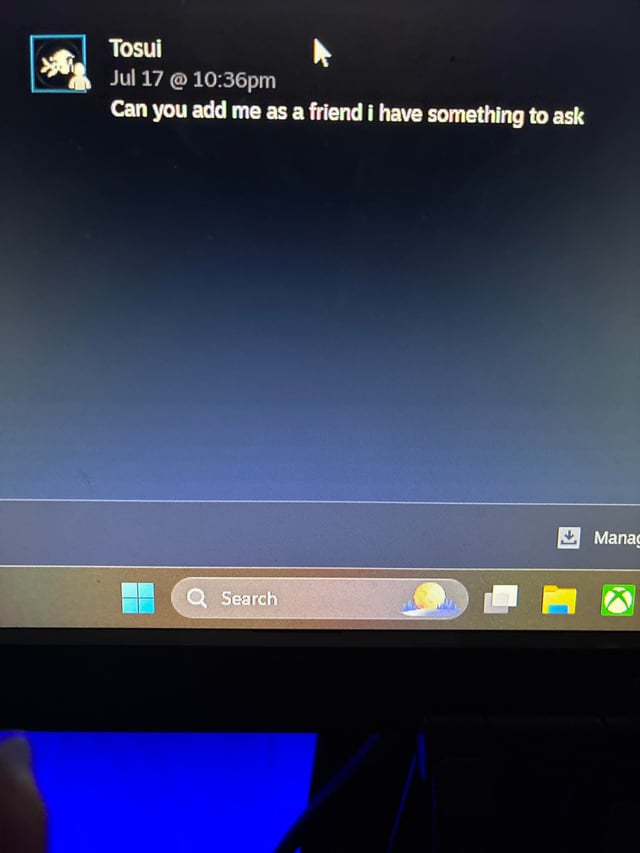
Reported by accident” : r/Steam
Source: Reddit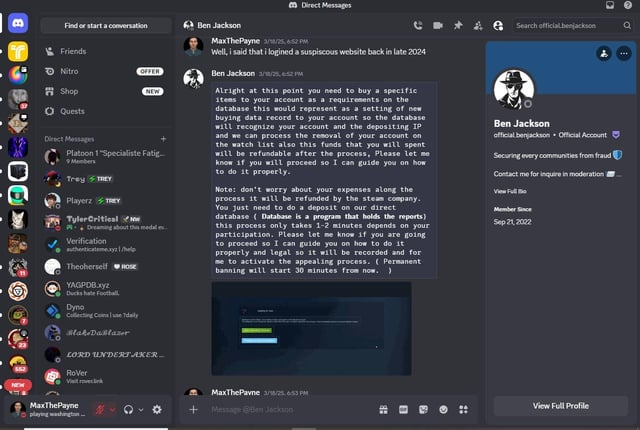
READ POST FIRST) question: was this thingy actually real? : r/Steam
Source: Reddit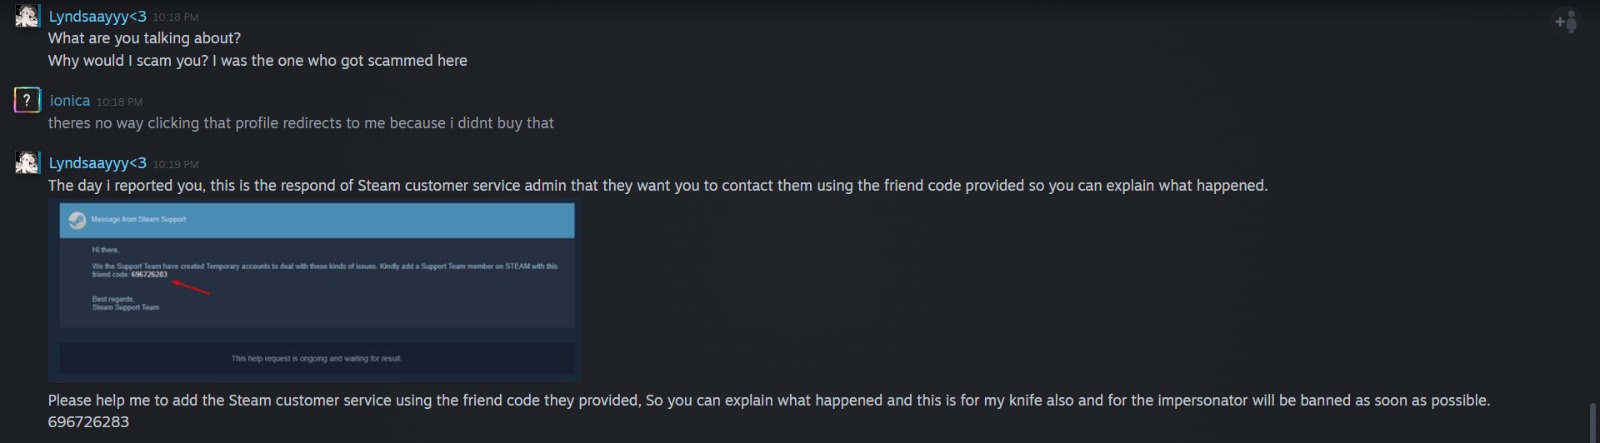
I actually took this seriously at first, then realized its just a scam : r/Steam
Source: Reddit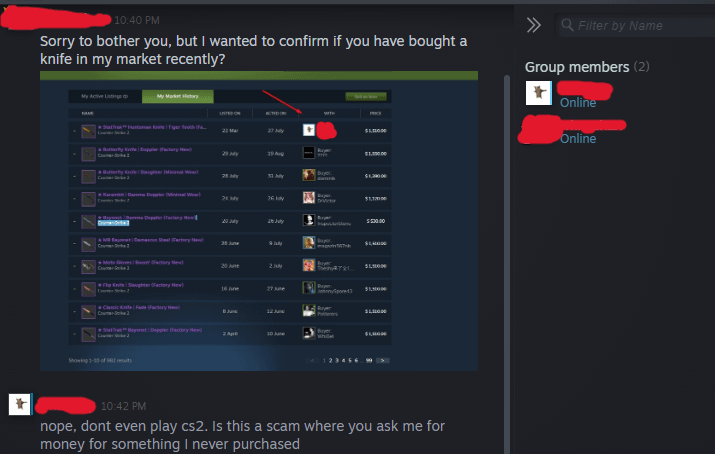
Is this a scam? : r/Steam
Source: Reddit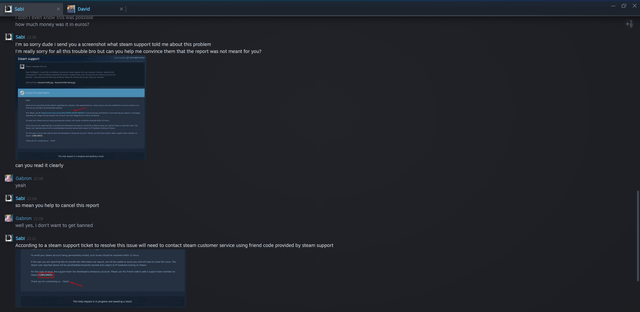
Scam? : r/Steam
Source: Reddit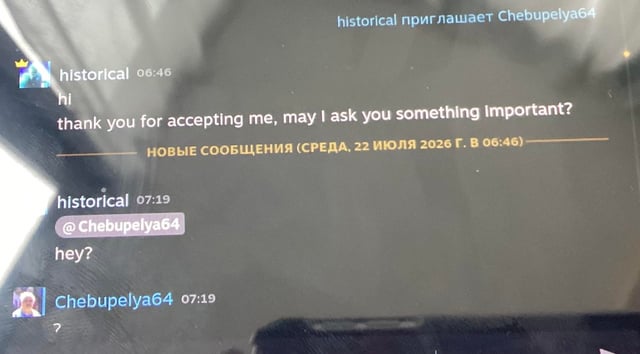
Scam… : r/Steam
Source: Reddit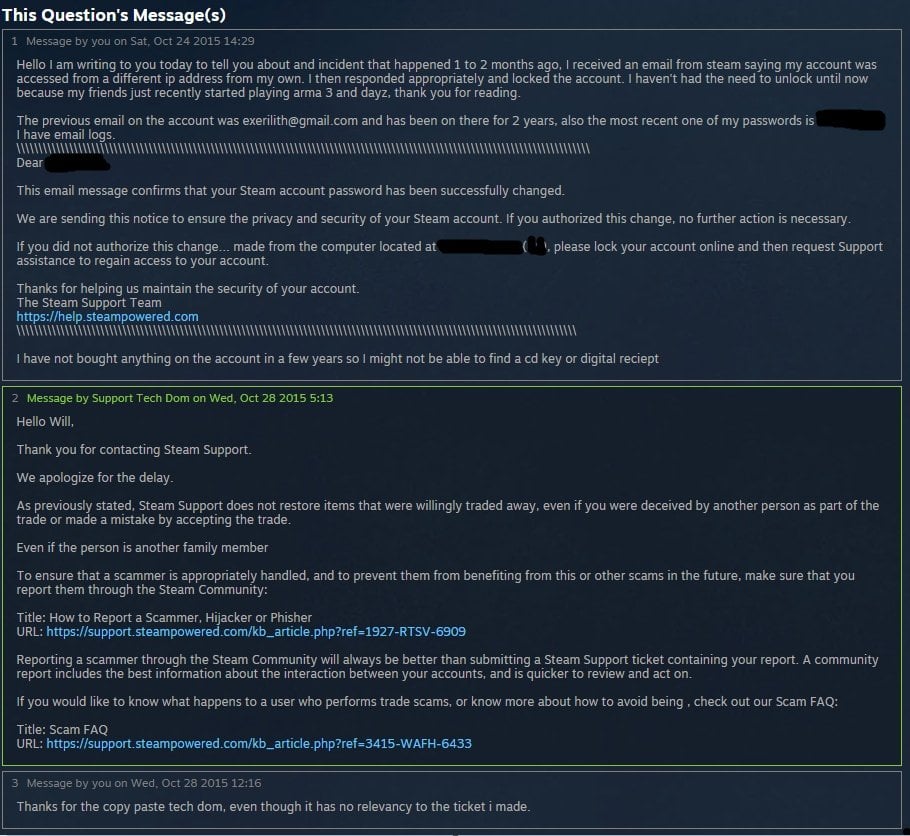
Kden : r/Steam
Source: Reddit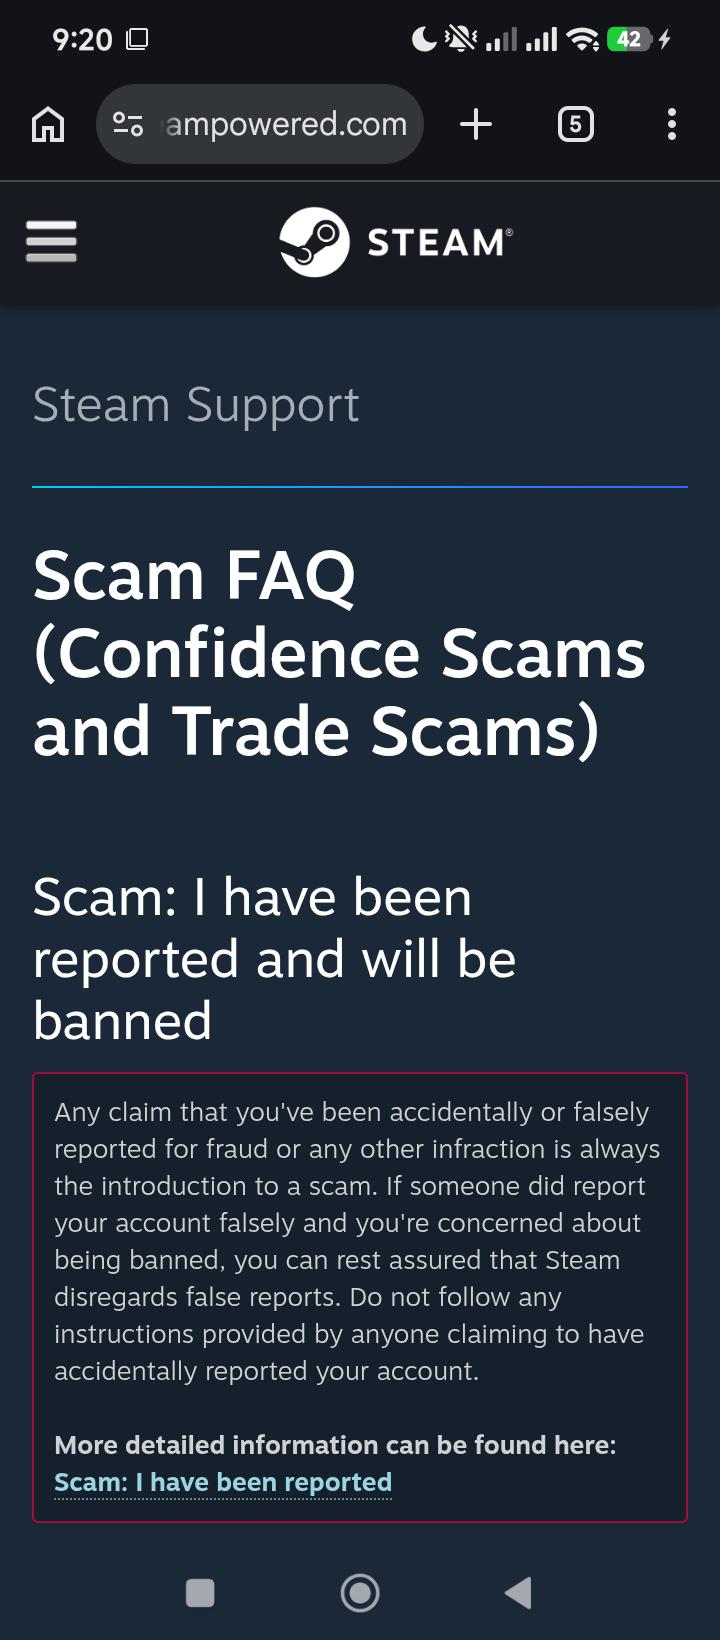
This is probably a scam isn't it? : r/Steam
Source: Reddit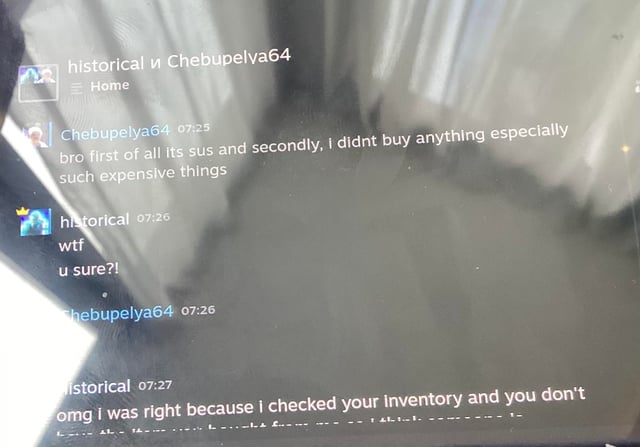
Scam… : r/Steam
Source: Reddit
Confused about a possible scam? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
Confused about a possible scam? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit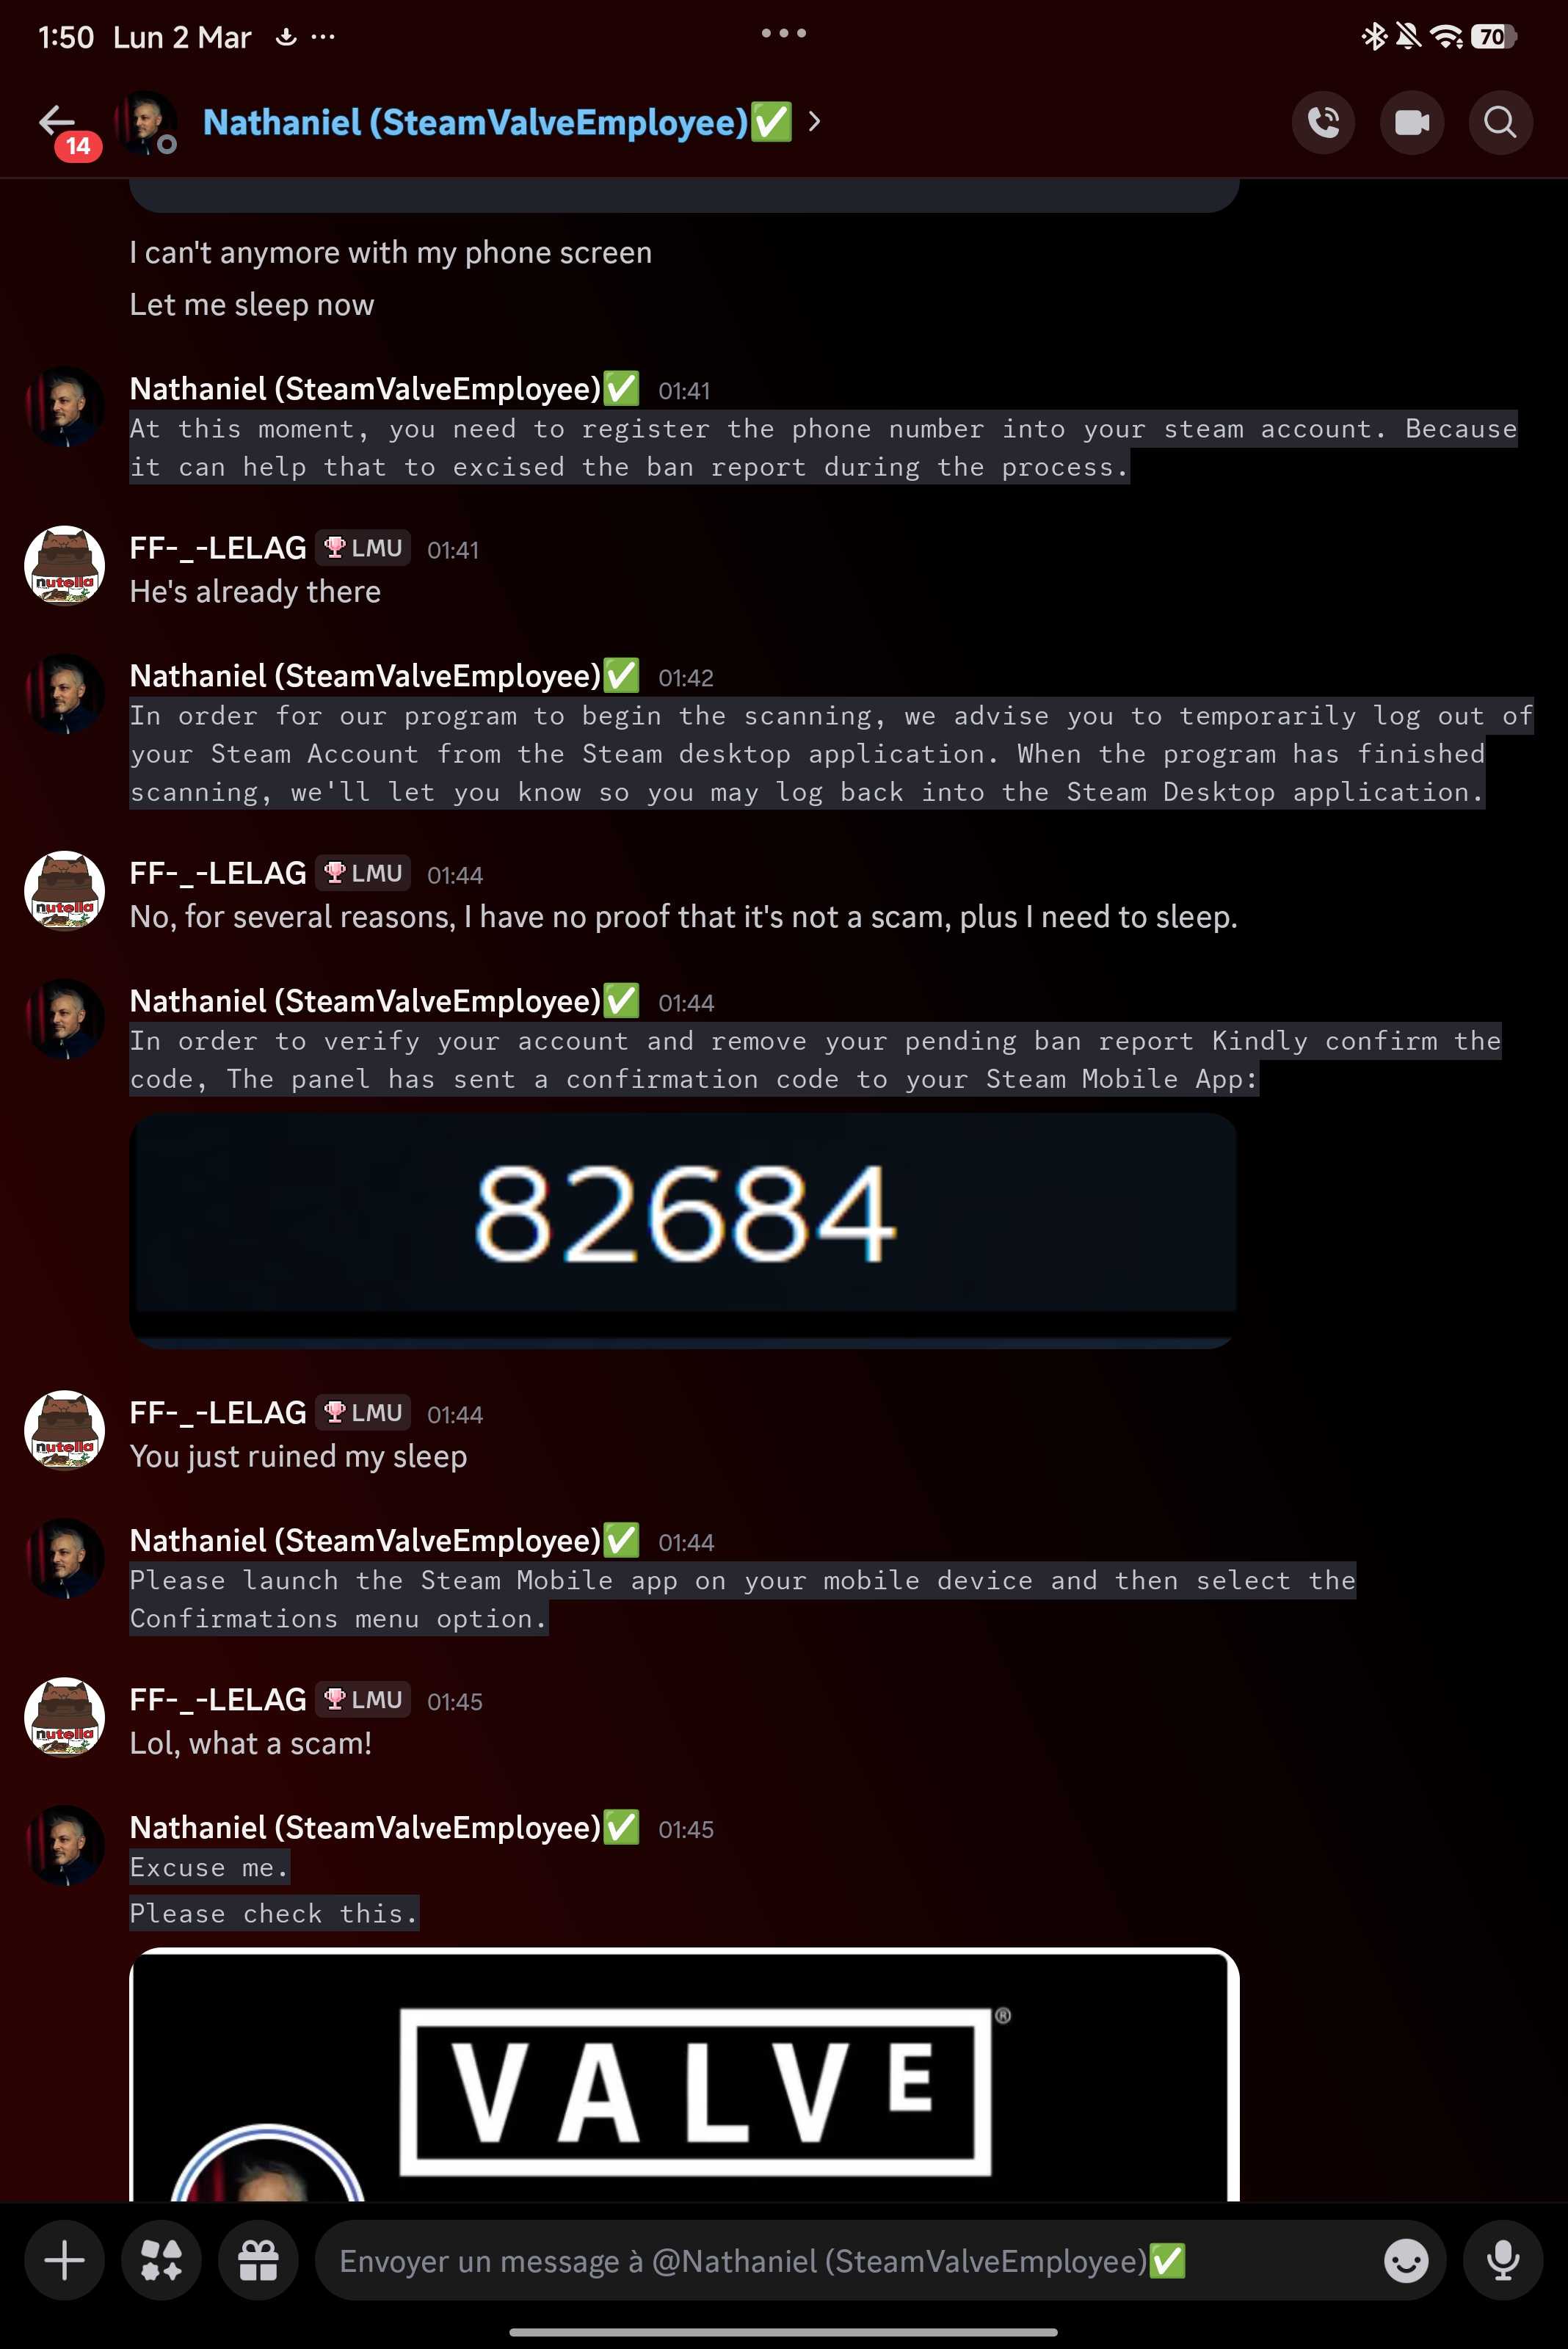
Was it a scam? : r/Steam
Source: Reddit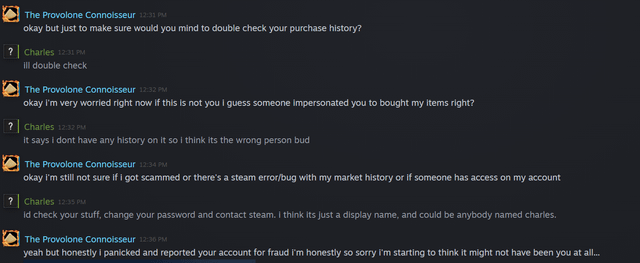
Fraud supposedly lol : r/Steam
Source: Reddit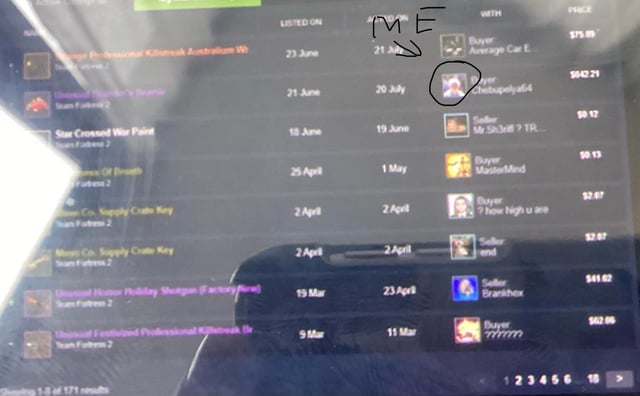
Scam… : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit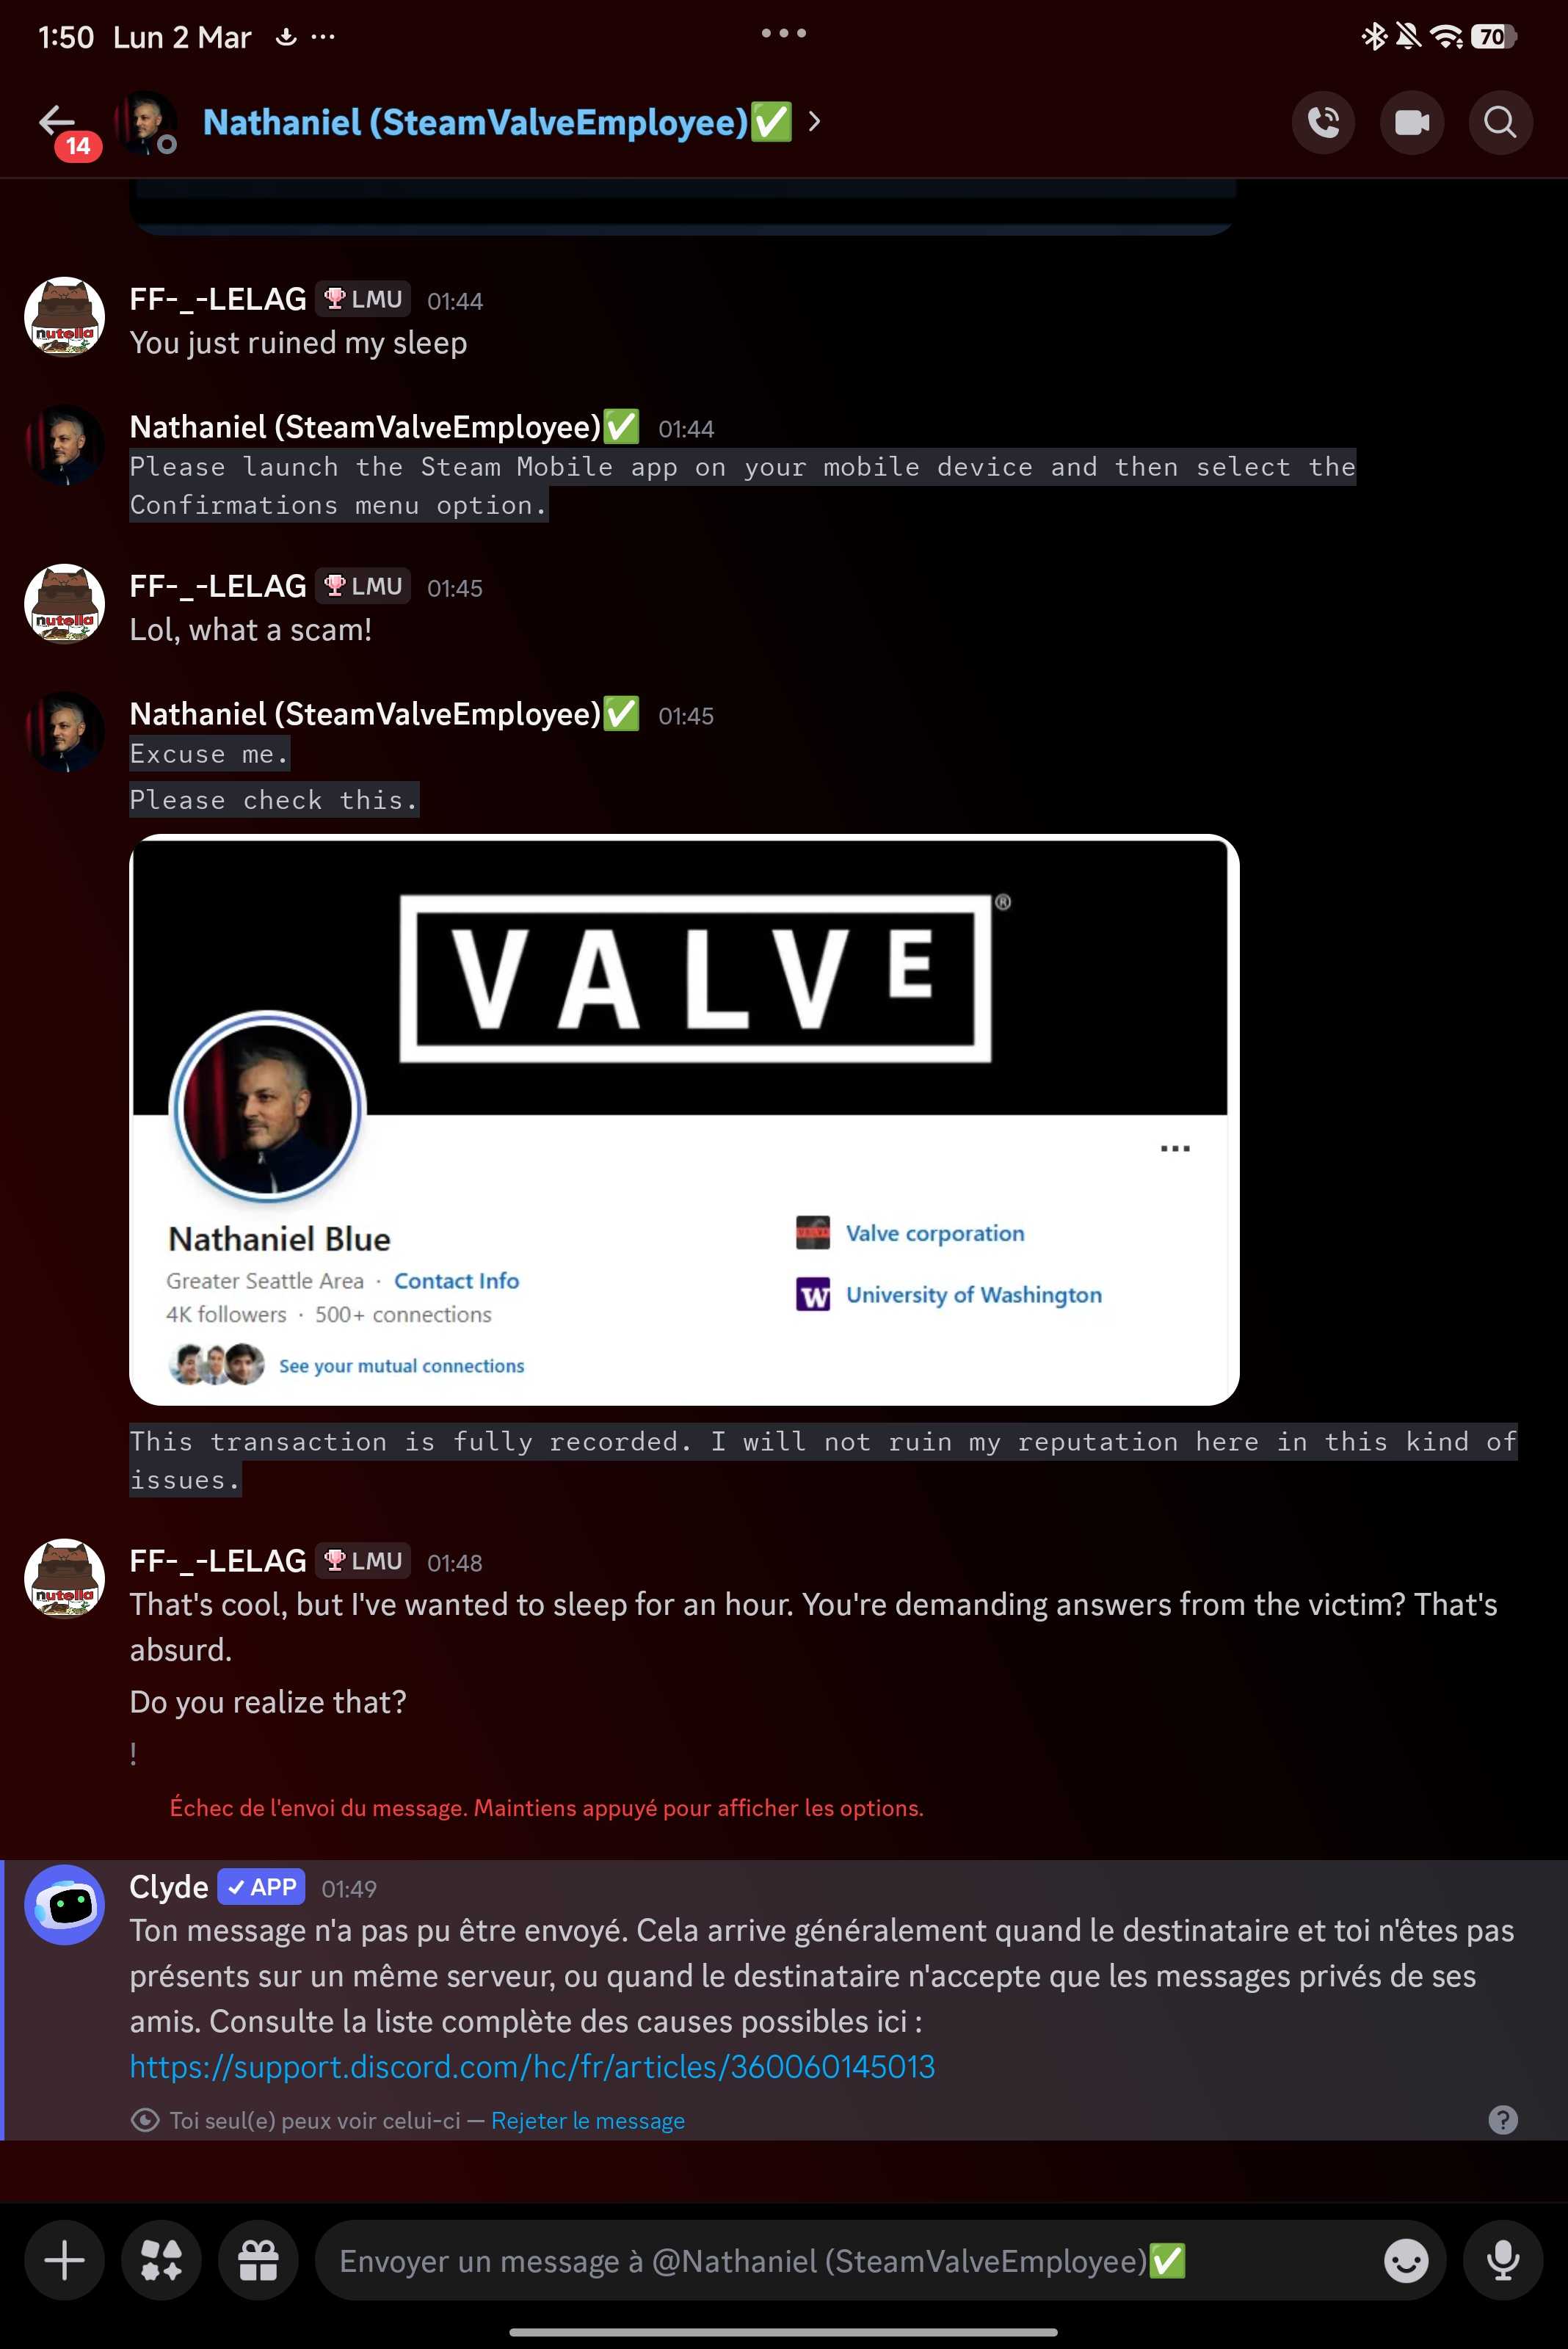
Was it a scam? : r/Steam
Source: Reddit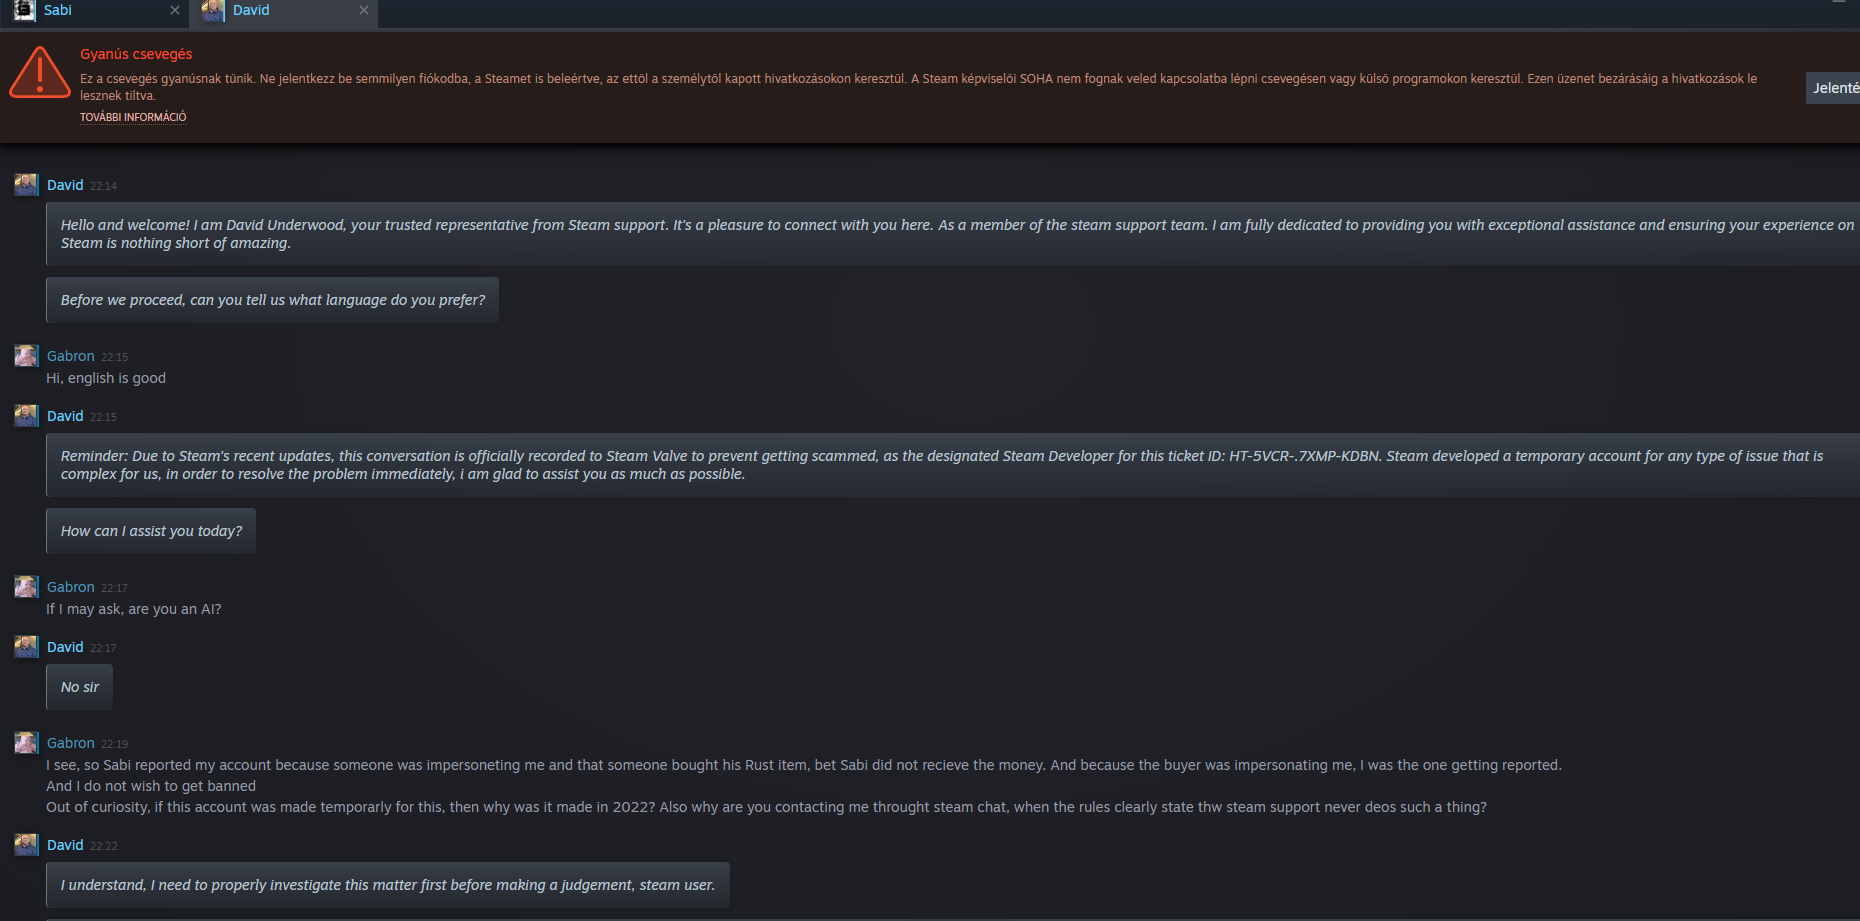
Scam? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit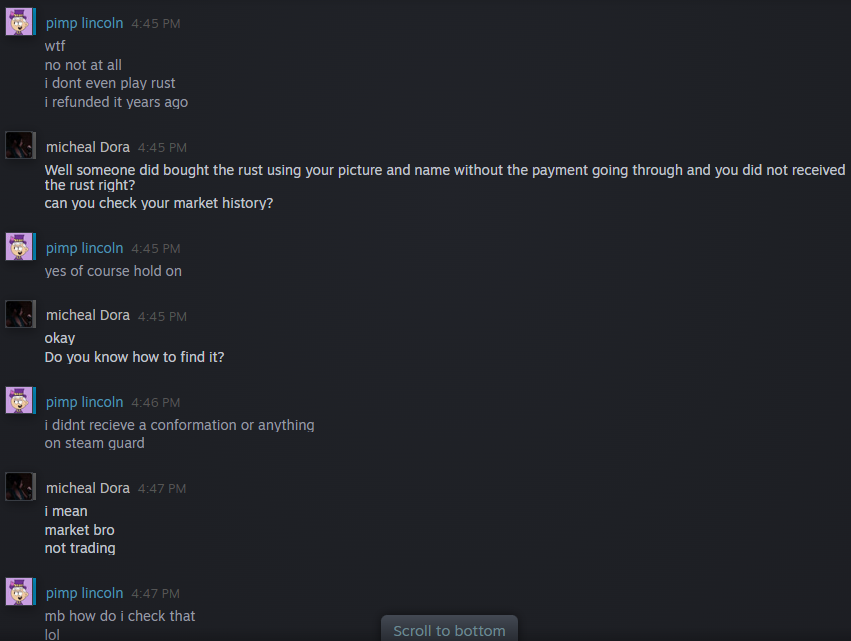
This has to be a scam, right? : r/Steam
Source: Reddit
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit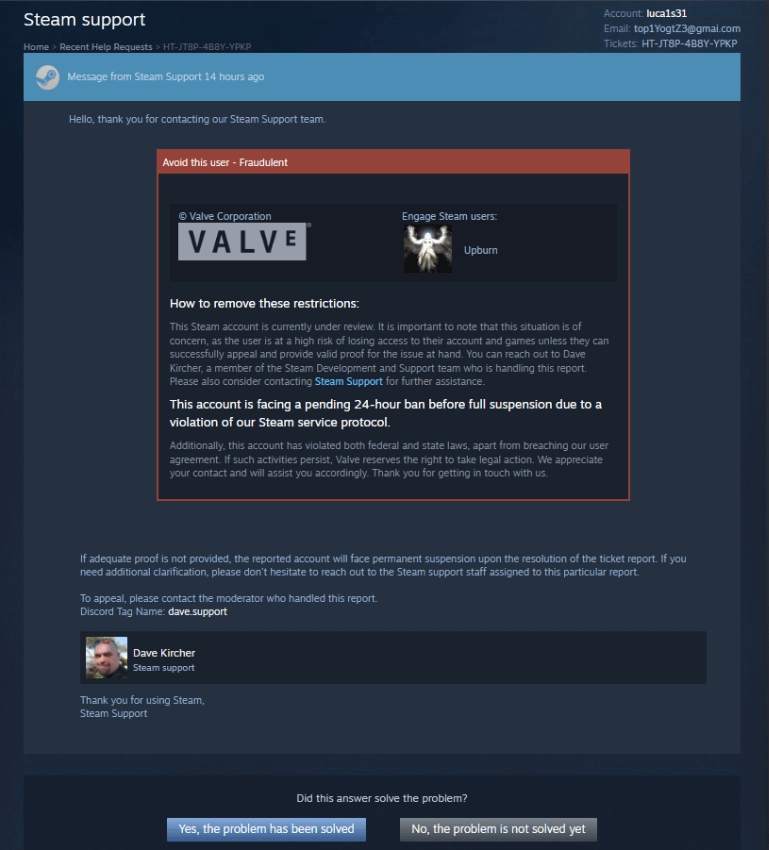
Scam attempts? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
I actually took this seriously at first, then realized its just a scam : r/Steam
Source: Reddit
Is this a scam? i think so but i'm not 100% sure as they don't fit the stereotypical fake account theme : r/Steam
Source: Reddit
Not Sure What to do at this point. Help? Details in Comments : r/Steam
Source: Reddit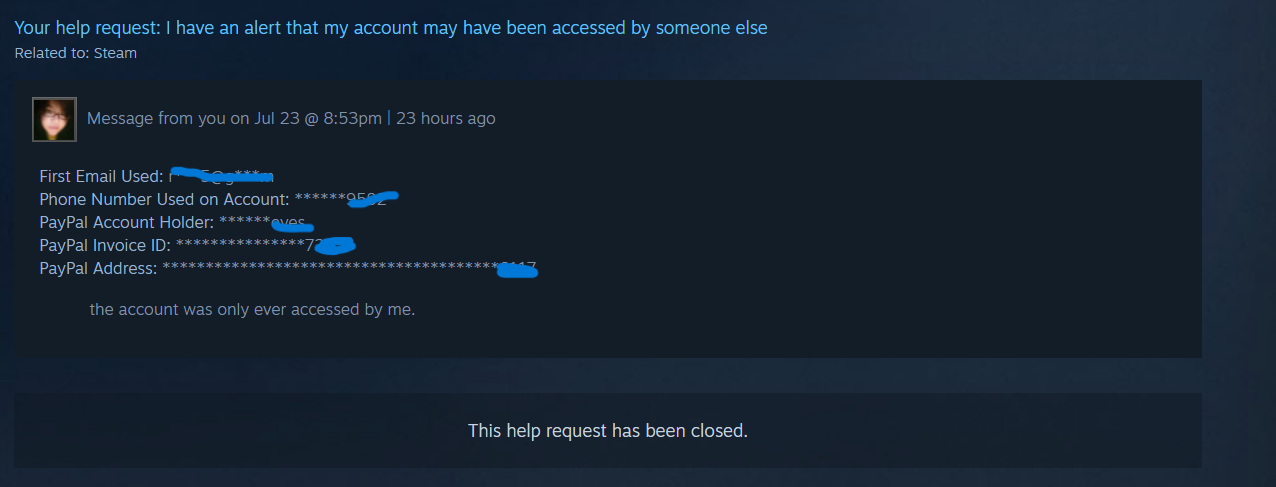
Not Sure What to do at this point. Help? Details in Comments : r/Steam
Source: Reddit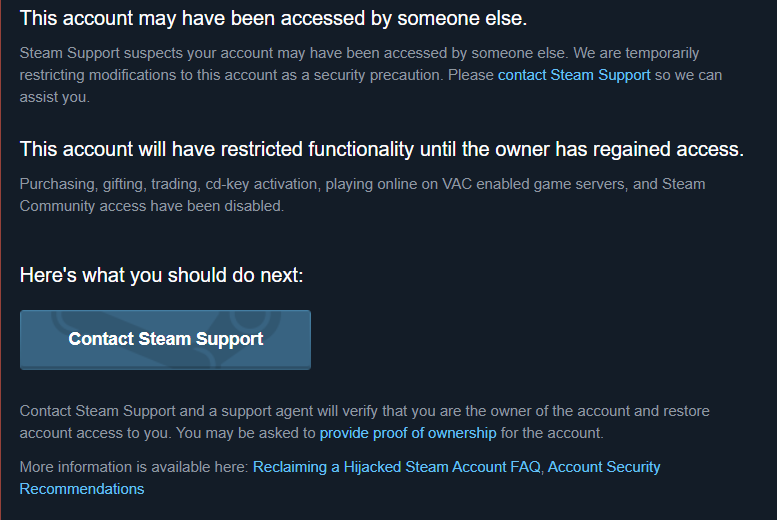
Not Sure What to do at this point. Help? Details in Comments : r/Steam
Source: Reddit
ive been getting these weird requests, any idea whats causing them and are they a breach attack? any help would be appreciated : r/Steam
Source: Reddit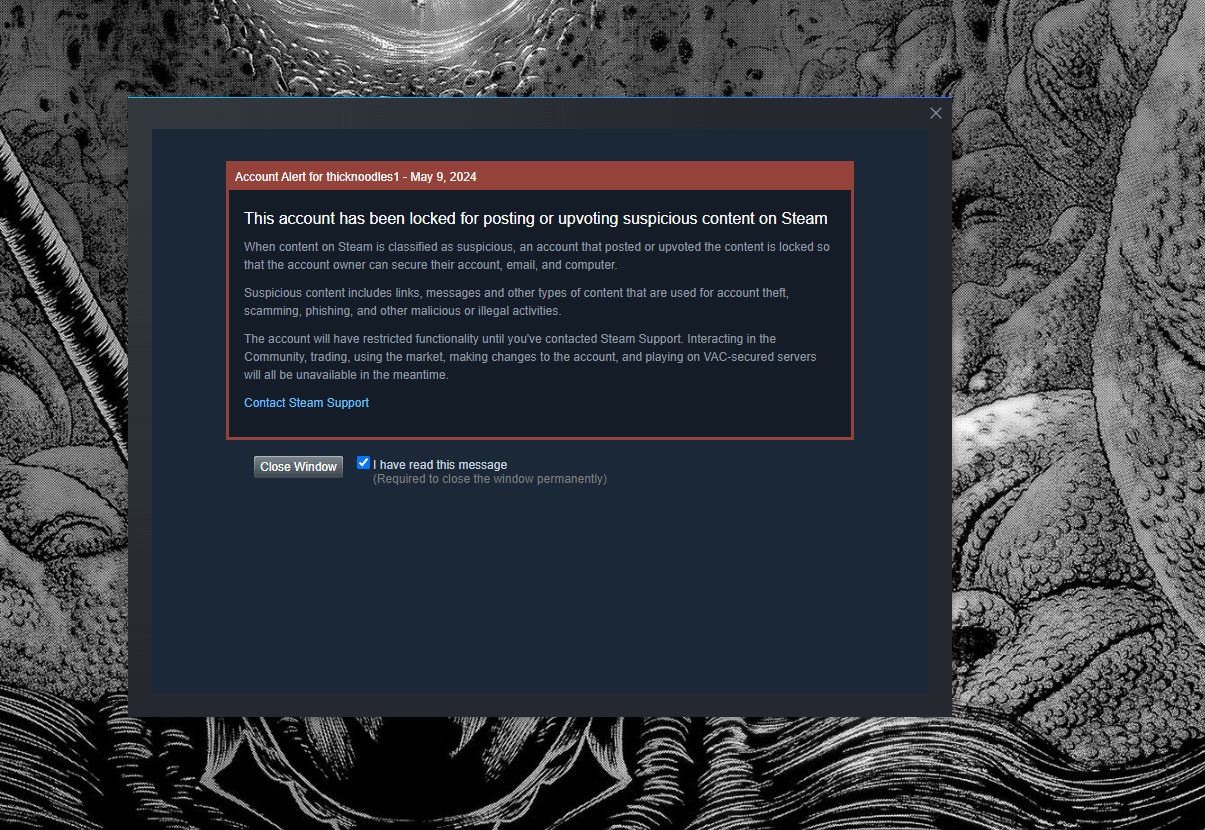
Should I be concerned about this? I've never posted or upvoted anything on Steam ever. : r/Steam
Source: Reddit
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit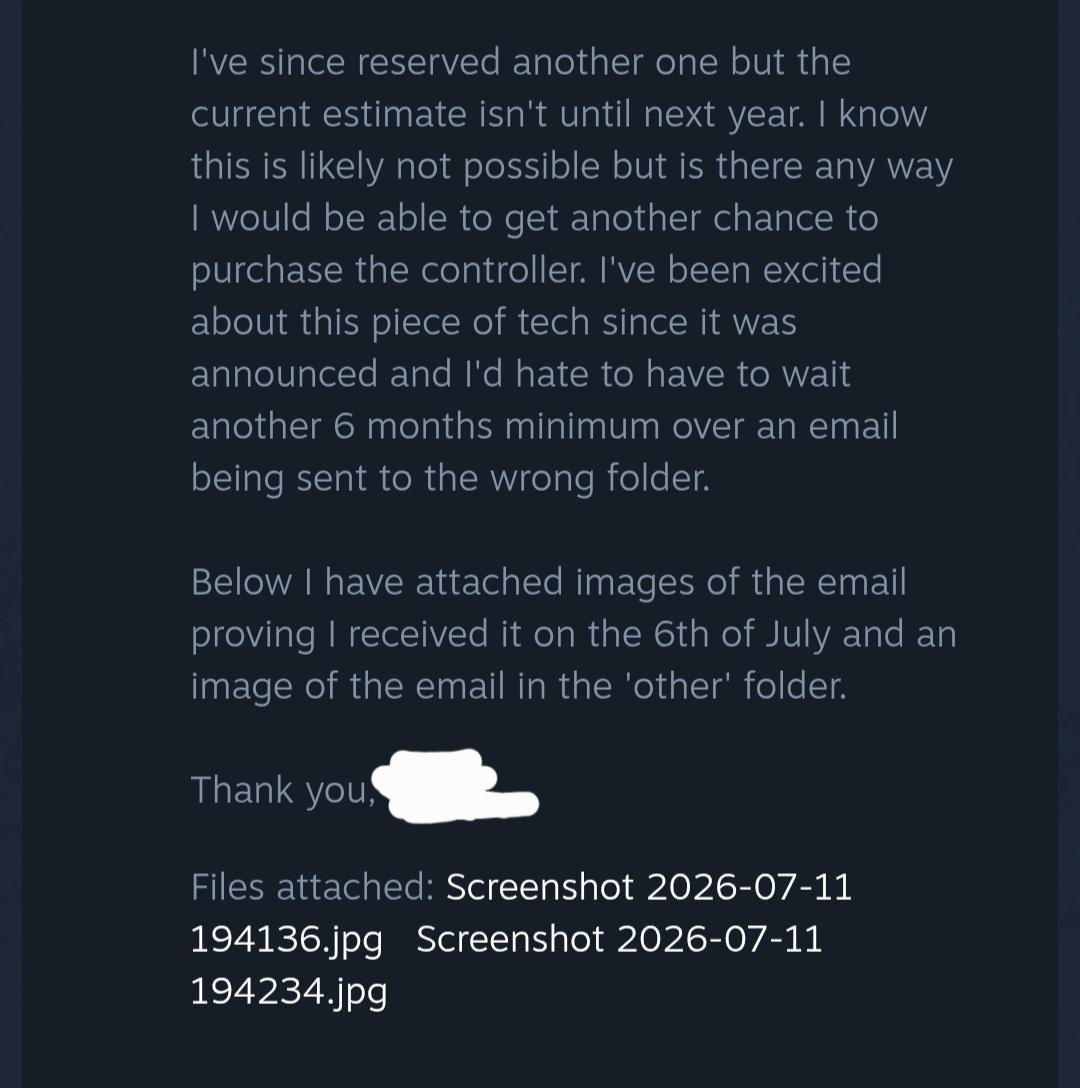
Steam support coming through as always : r/Steam
Source: Reddit
My friend recently got his account stolen, he contacted steam support and they replied saying he needed to update the info on his ticket. When going to create or update a ticket the site is down and ...
Source: Reddit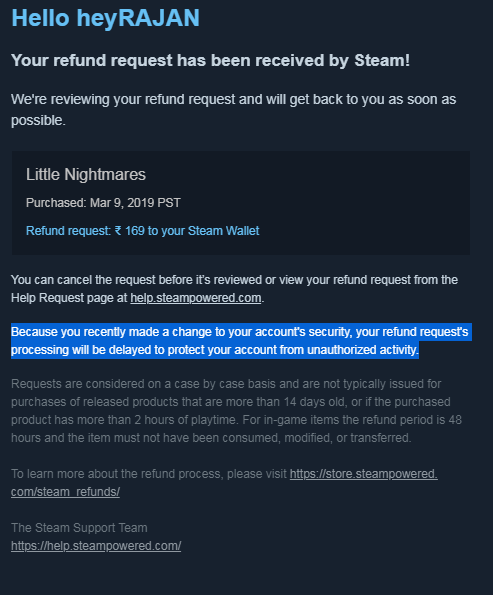
Can anyone tell me how long is it going to be on hold? *Read Selected Text : r/Steam
Source: Reddit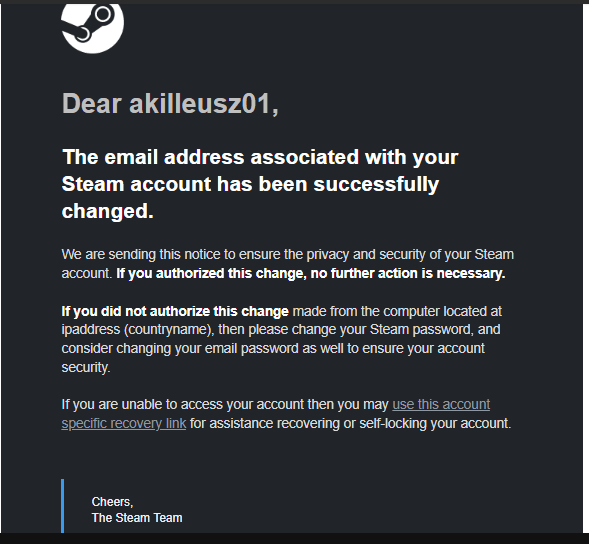
I got this email yesterday, is this legit? Also my email is the same and its still the old one : r/Steam
Source: Reddit
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit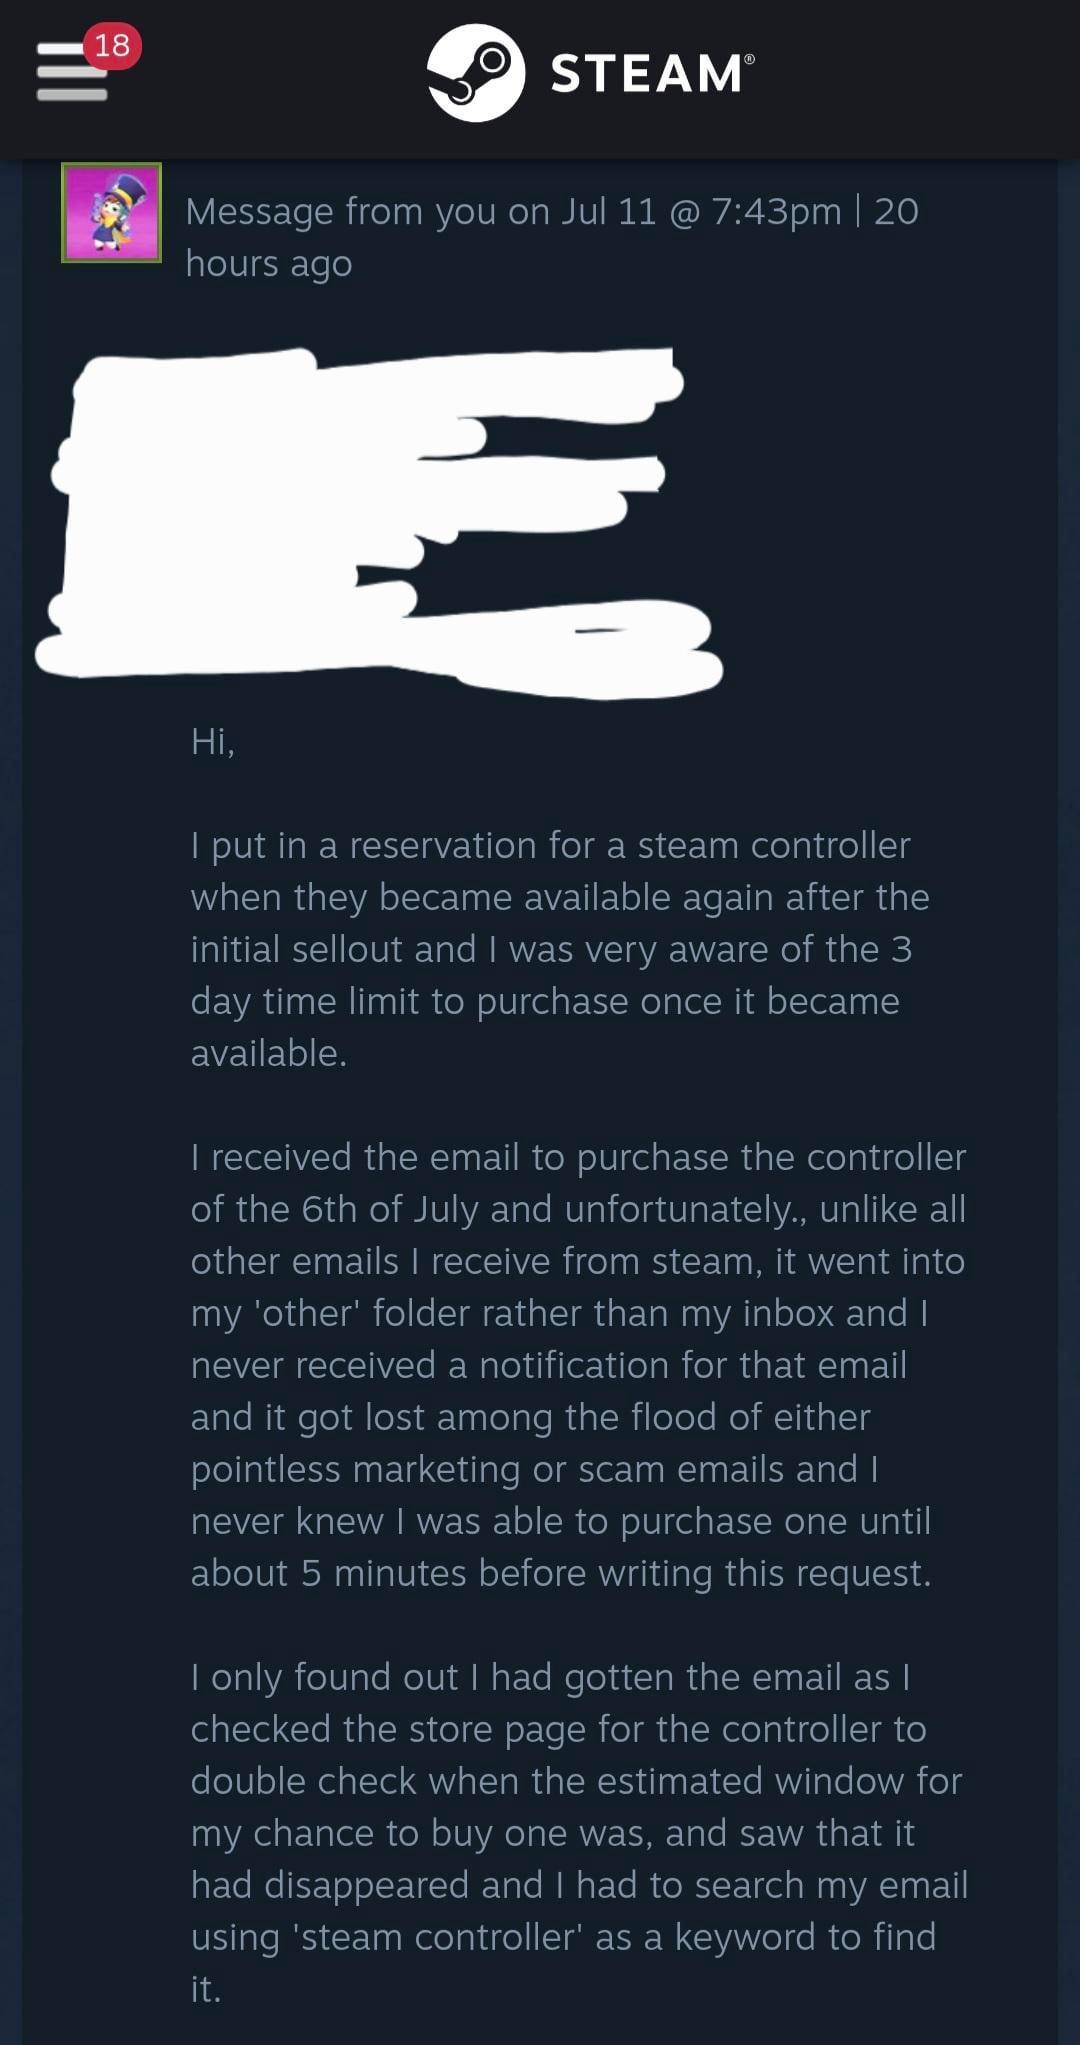
Steam support coming through as always : r/Steam
Source: Reddit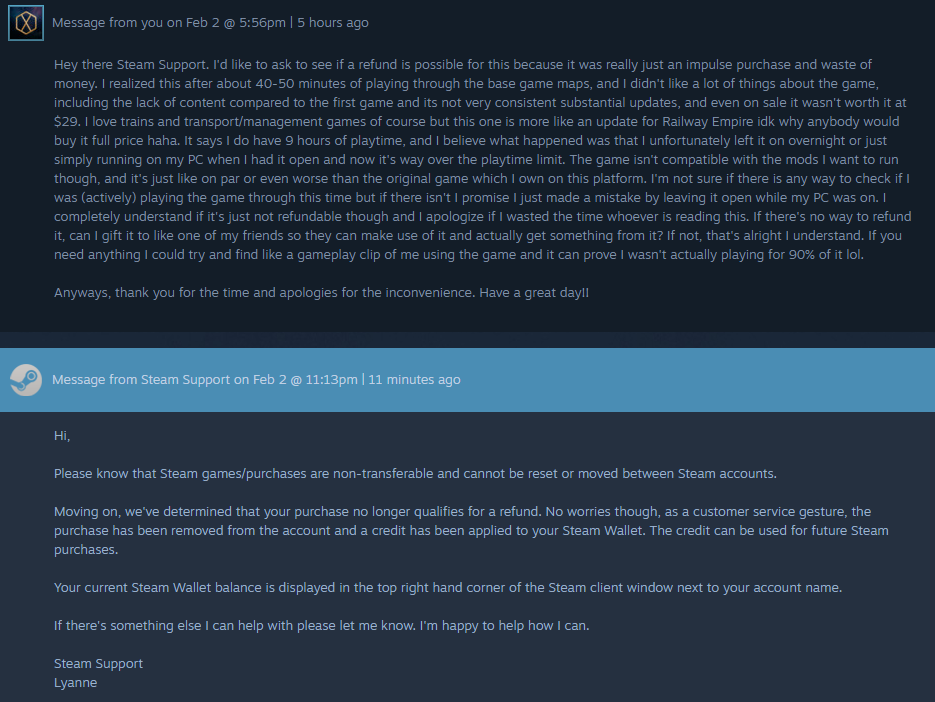
Steam Support is simply outstanding : r/Steam
Source: Reddit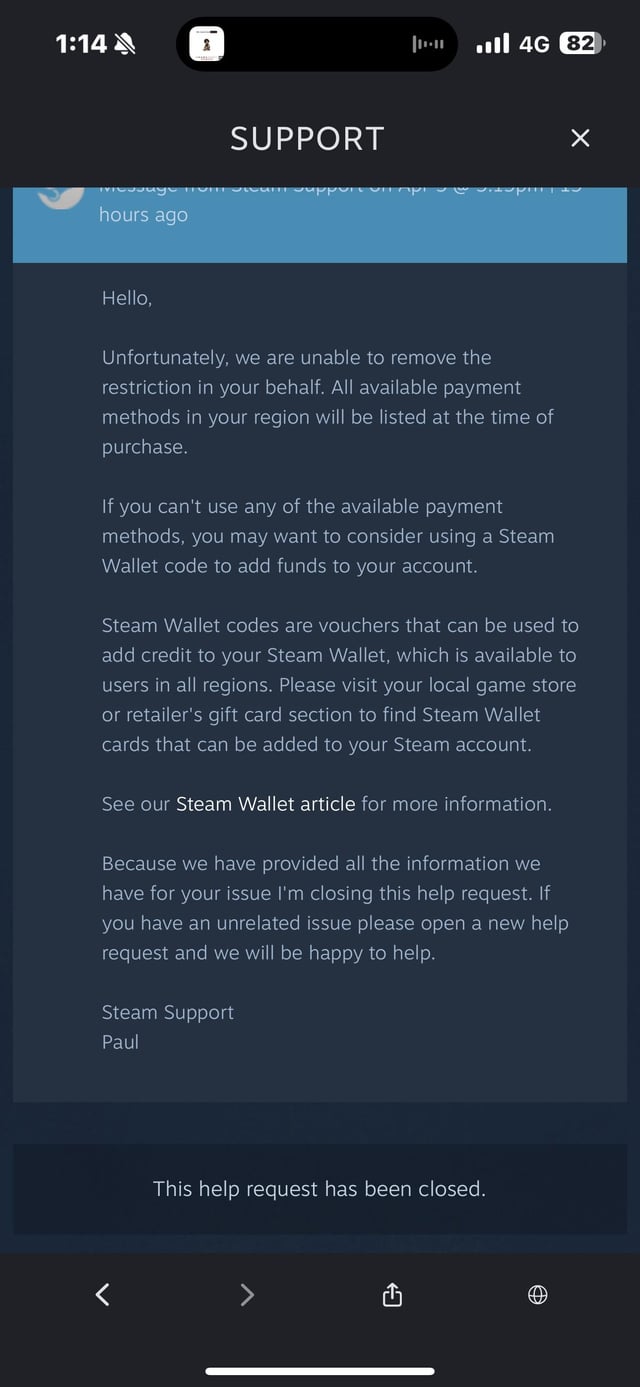
Hey anyone else faced this? : r/Steam
Source: Reddit
Wired Mail from Steam : r/Steam
Source: Reddit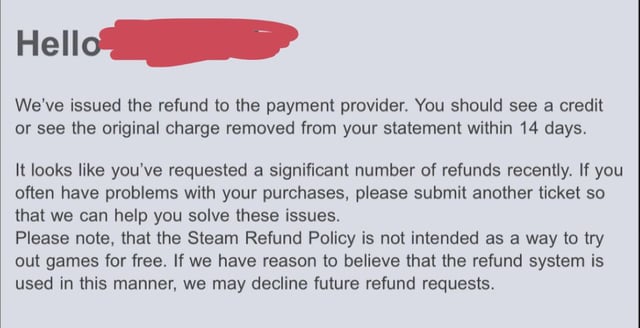
Has anyone actually had refund requests declined? : r/Steam
Source: Reddit
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit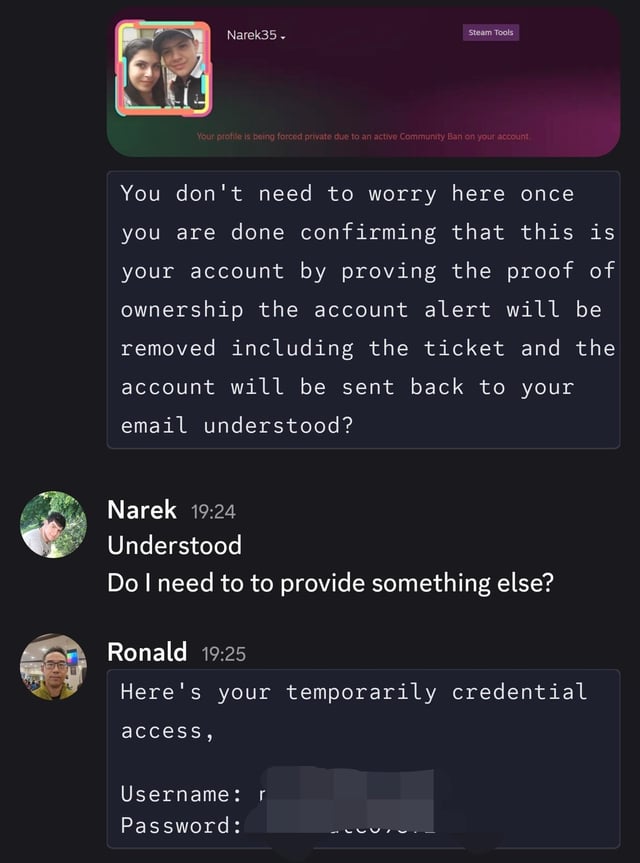
Is this normal with the Steam Support : r/Steam
Source: Reddit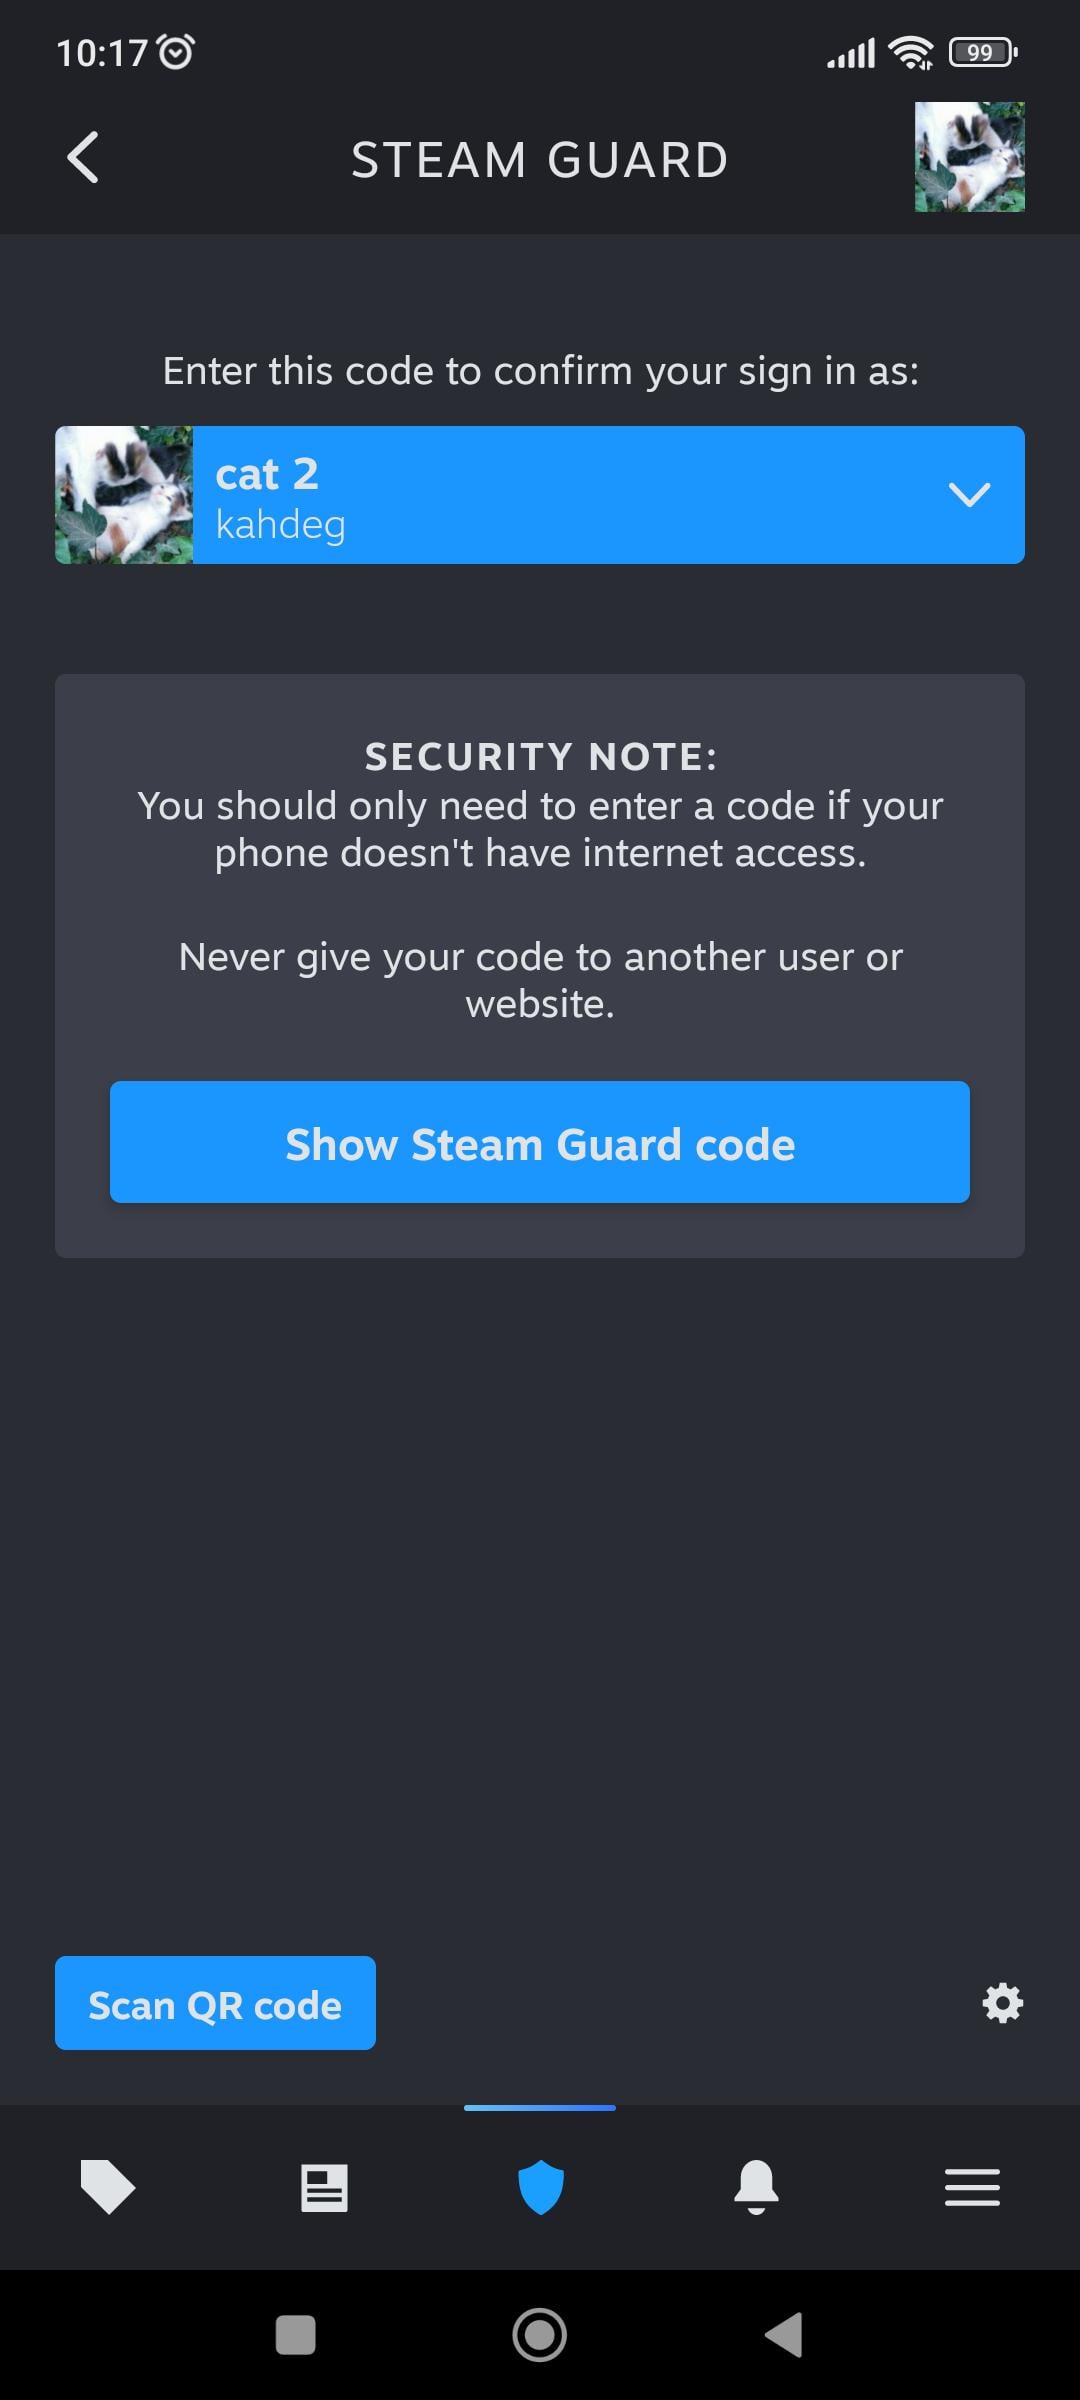
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit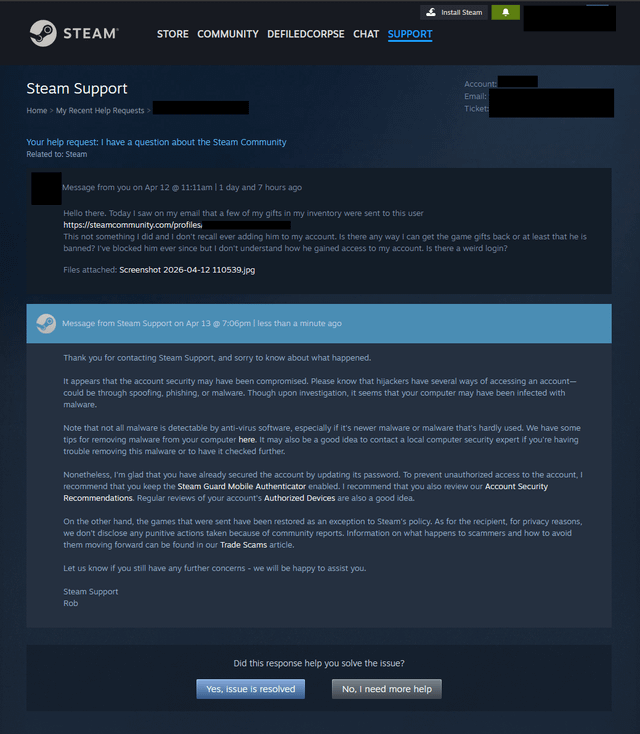
This is why Steam will always have me as a client : r/Steam
Source: Reddit
Steam did something for me, Which i will never forget : r/Steam
Source: Reddit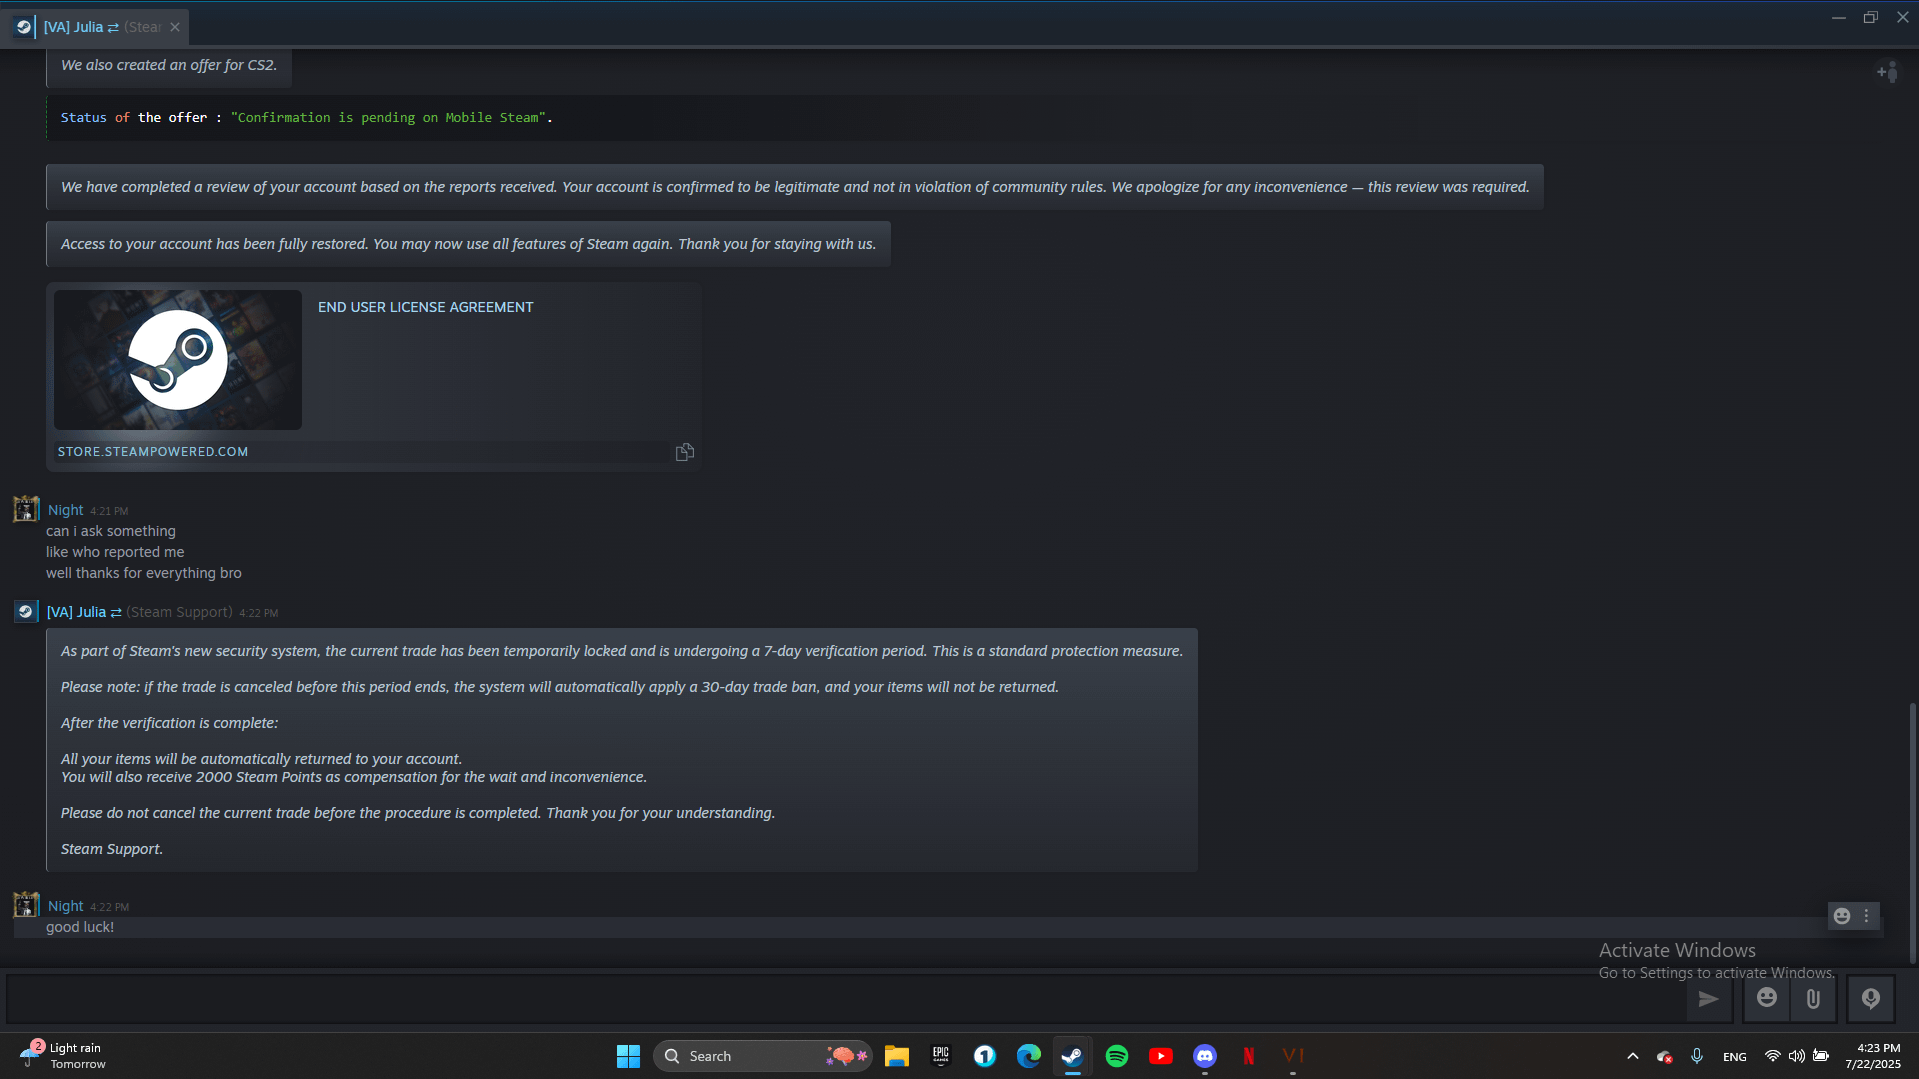
scam: [WARNING] Beware of Advanced Steam Support Scams – Don't Lose Your Items! : r/Steam
Source: Reddit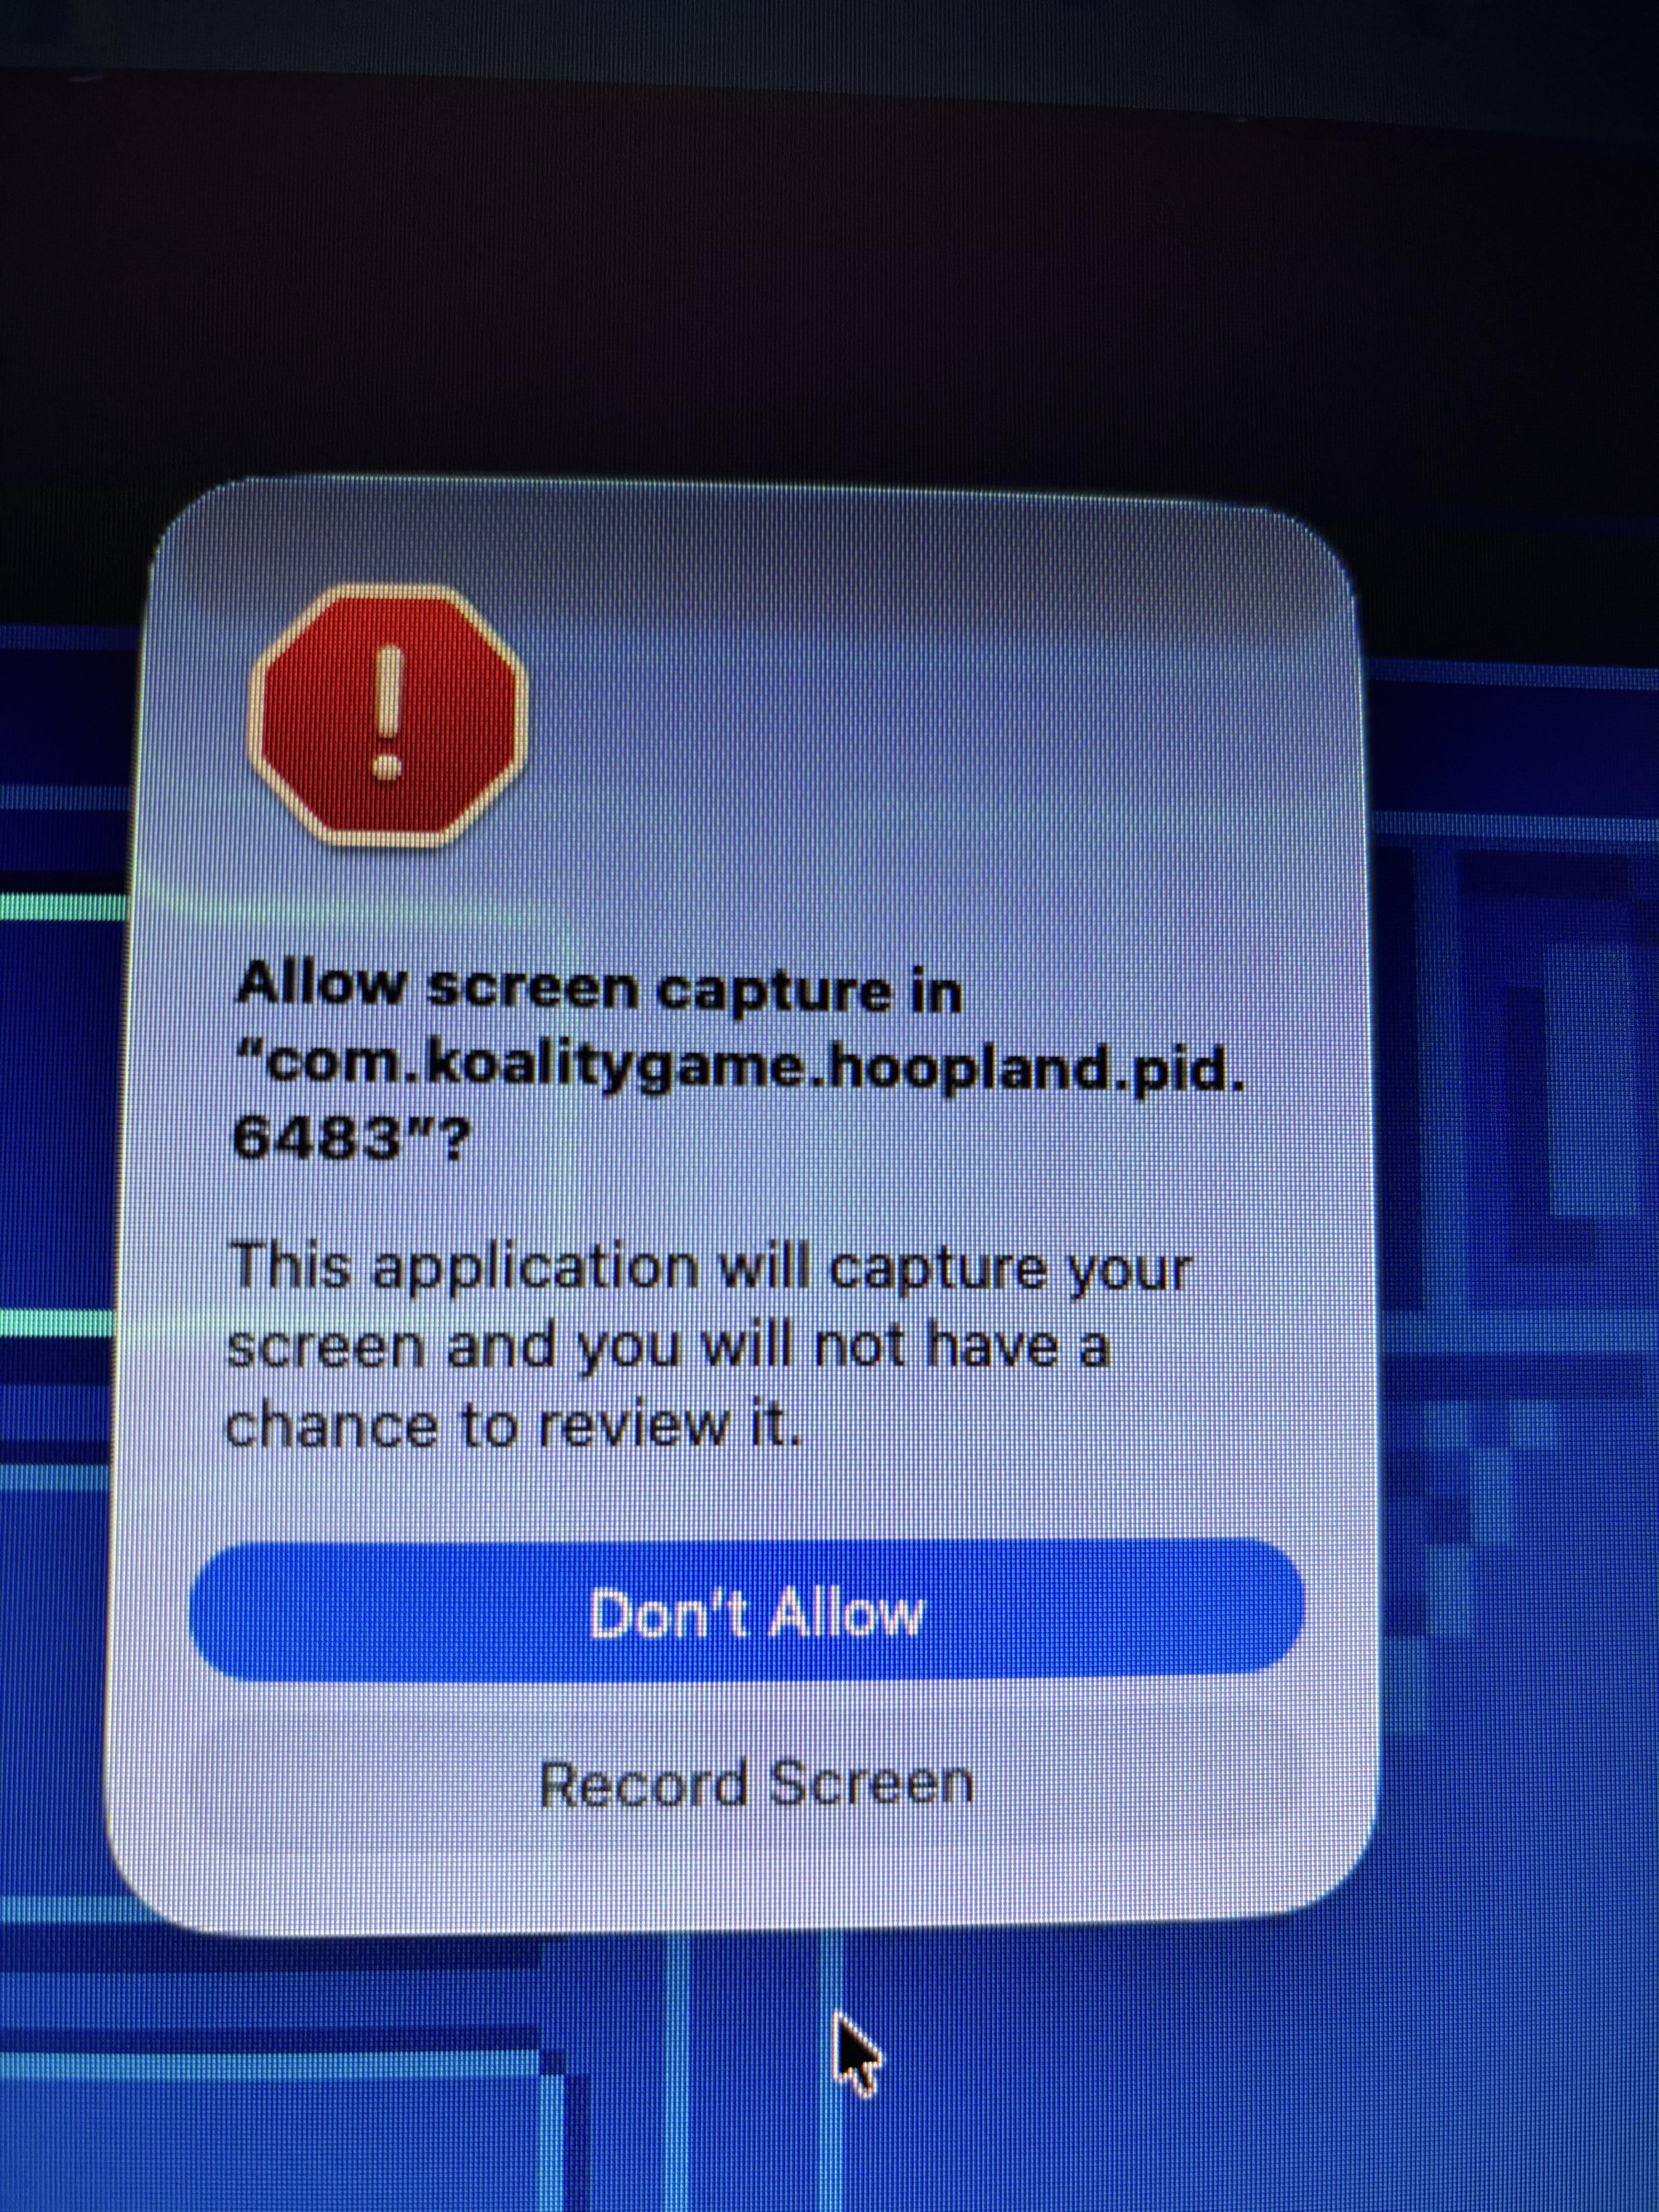
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit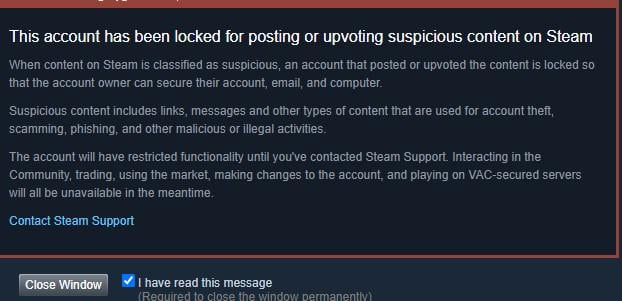
tf?, just got this message today, have not ever posted : r/Steam
Source: Reddit
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit
Props to Steam Support: Got my hacked account back in under 6 hours : r/Steam
Source: Reddit
Joining a family, where does this confirmation request get sent? : r/Steam
Source: Reddit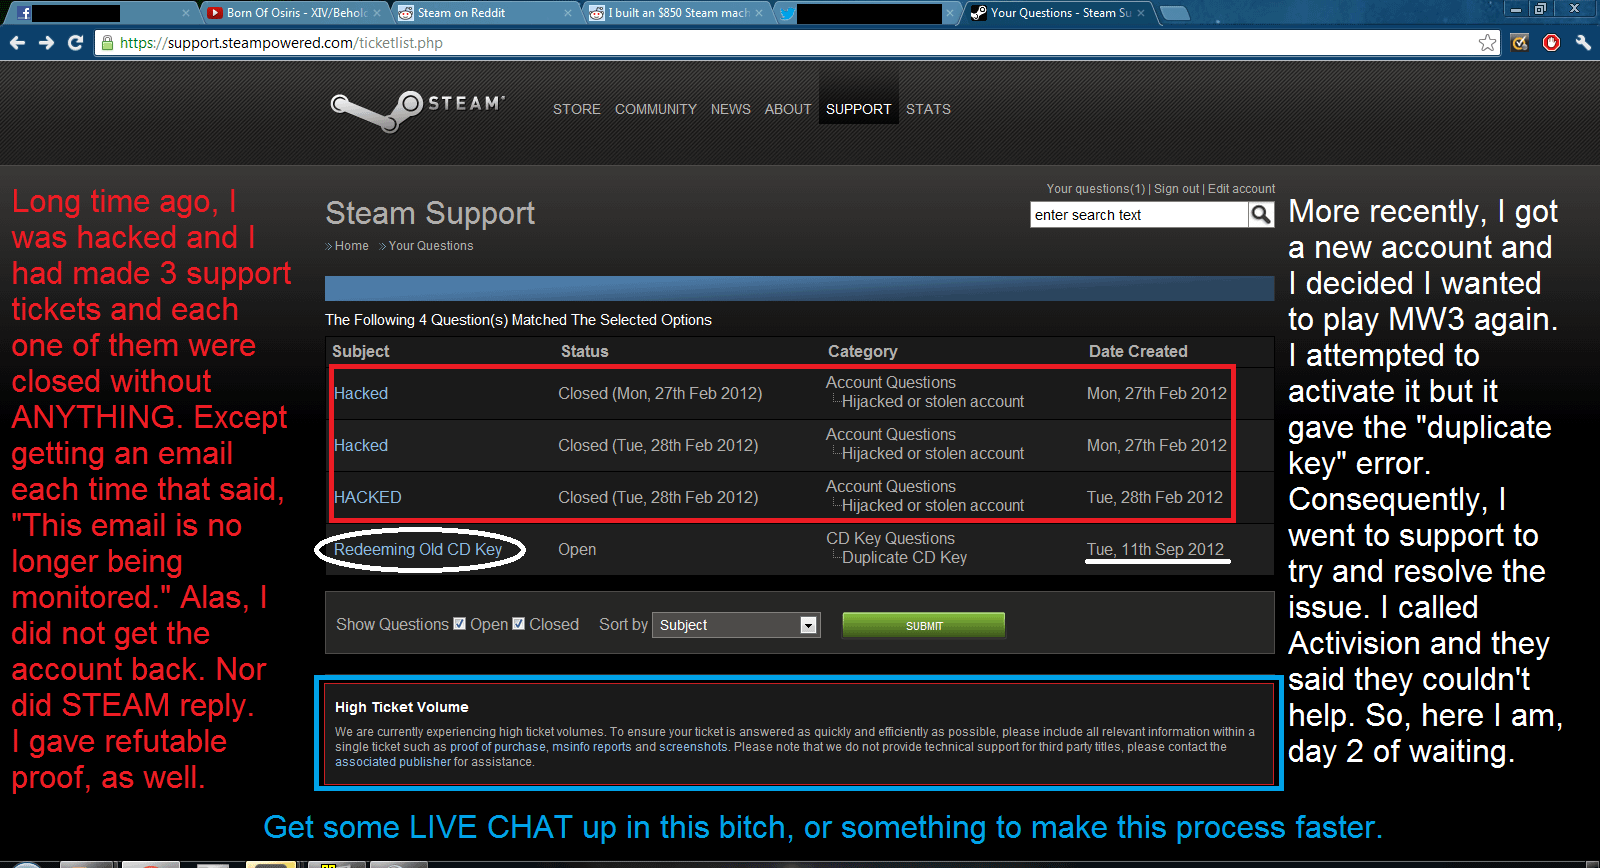
STEAM support is getting terrible. : r/Steam
Source: Reddit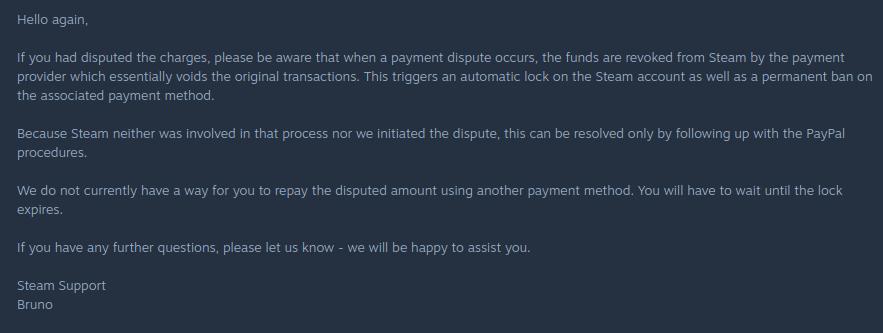
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit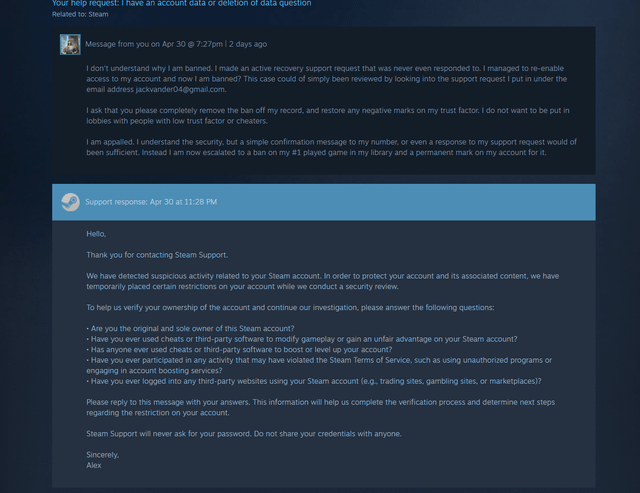
Steam Support Ticket Possibly Compromised ( HELP ) : r/cs2
Source: Reddit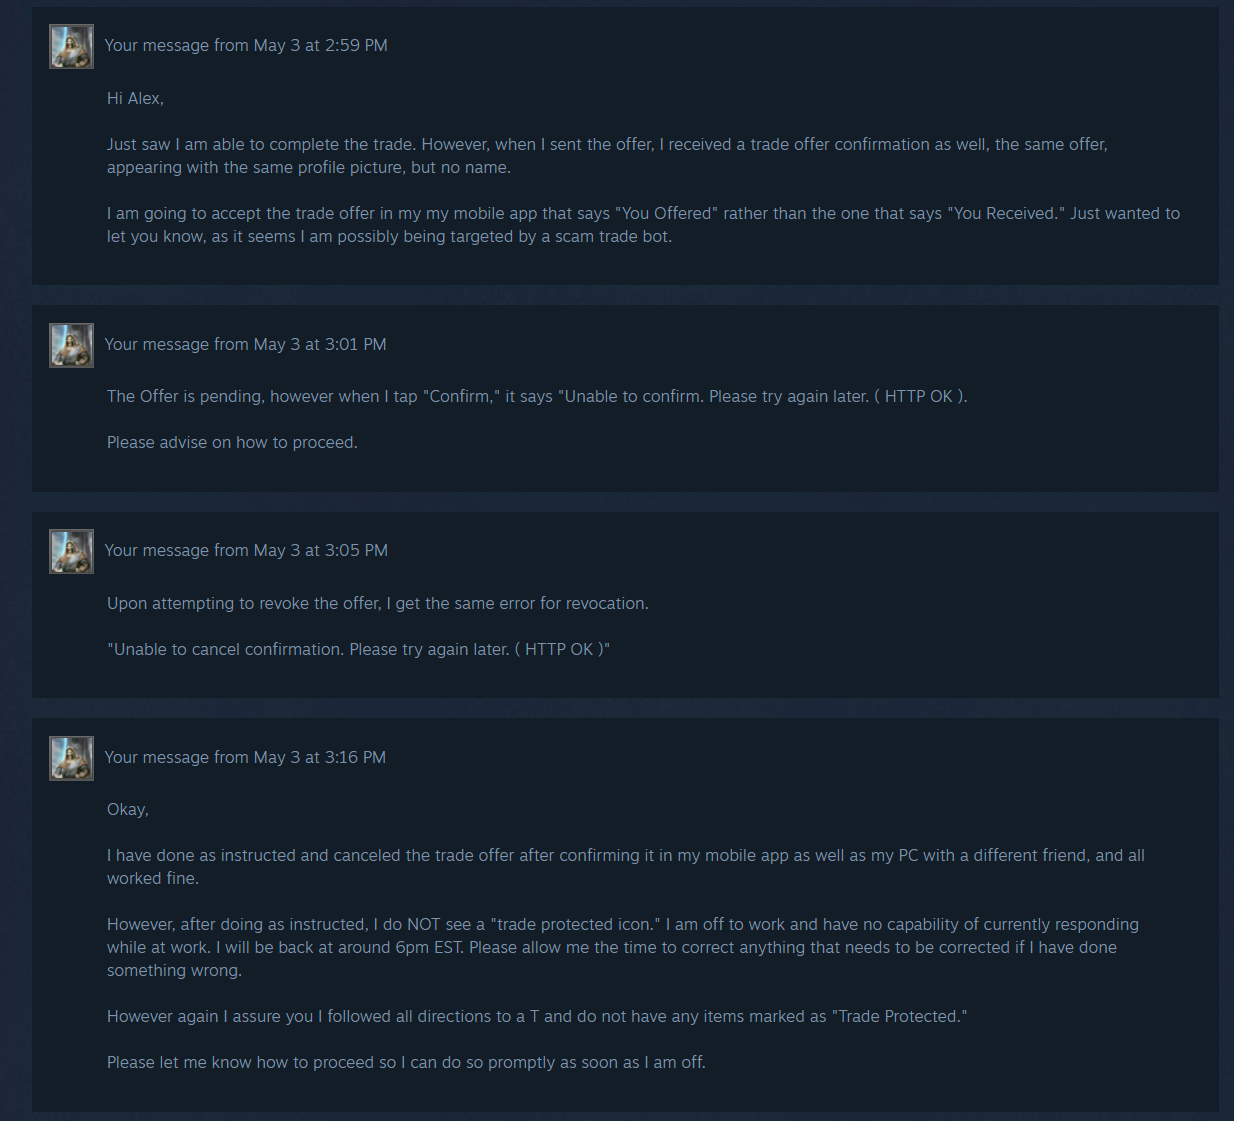
Steam Support Ticket Possibly Compromised ( HELP ) : r/cs2
Source: Reddit
Discord Steam Scam: Signs & What to Do
Source: VanishInbox
Welcome to Doll Town (@lifeindolltown) / X
Source: X
How To Contact Steam Support (Quick Tutorial)
Source: YouTube
Steam Community :: Guide :: YIIN Defense Of YIIK: A Postmodern Review; ABSOLUTE TRUTH
Source: Steam Community
Steam Community :: Guide :: Road Map To Everything (still underway)
Source: Steam Community
Ladies and Gentlemen, you’re officially Welcome to Doll Town. 🤍, https://t.co/054pxvD0Uk
Source: X
Age Check Requirement to Chat Now Live Globally - Page 3 - Announcements - Developer Forum | Roblox
Source: Developer Forum | Roblox
Part2 of: I got low priority after only 4 games. This time, Steam support provided me the match ID : r/DotA2
Source: Reddit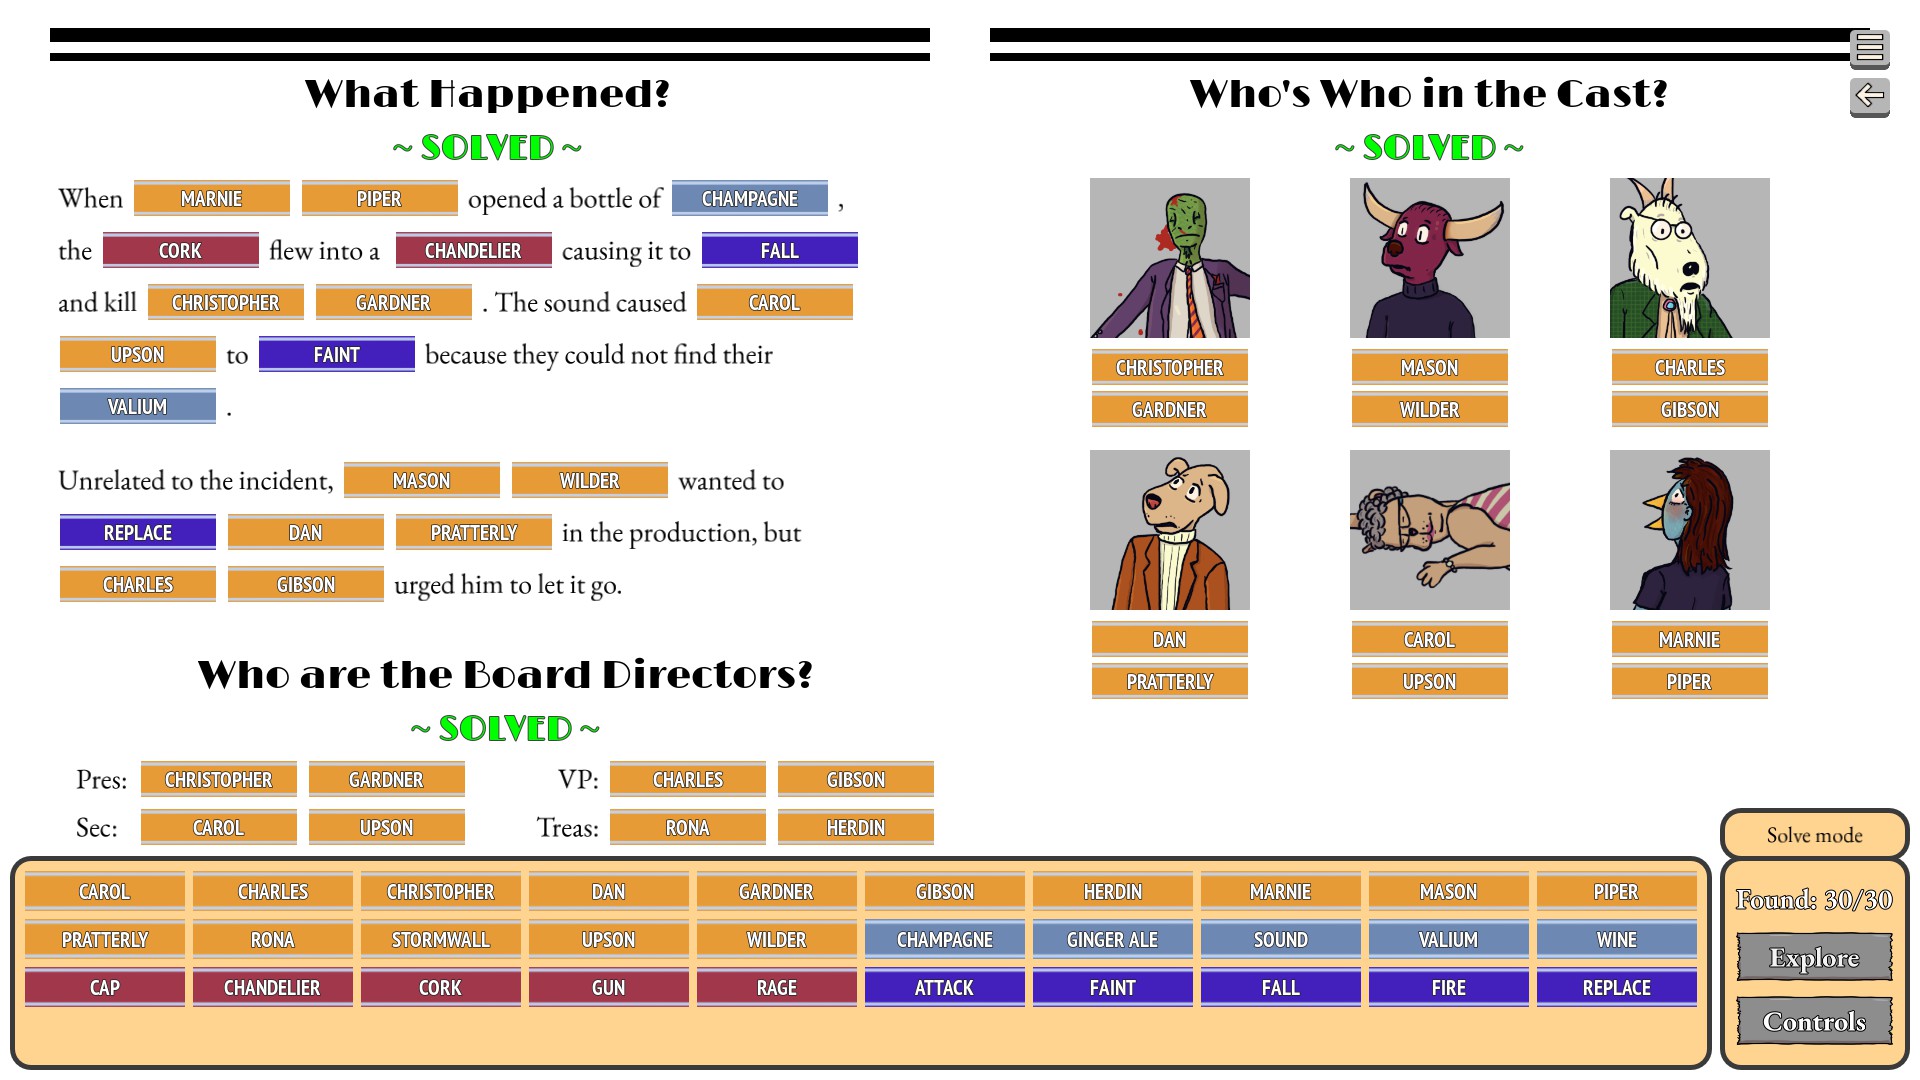
Steam Community :: Guide :: Murder at the Birch Tree Theater - Hint Guide
Source: Steam Community
Steam Community :: Guide :: Murder at the Birch Tree Theater - Hint Guide
Source: Steam Community
Steam Community :: Guide :: Murder at the Birch Tree Theater - Hint Guide
Source: Steam Community
The fights did last around 17 minutes each though... : r/CalamityMod
Source: Reddit
Steam Community :: Guide :: Murder at the Birch Tree Theater - Hint Guide
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
The Game Awards 2016 : r/Steam
Source: Reddit
Steam-fællesskab :: Guide :: Guide for Moon [2020 updated]
Source: Steam Community
Comunidade Steam :: Black Squad
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Steam-Community :: Guide :: Guide for Origins [2020 updated]
Source: Steam Community
Steam-fællesskab :: Guide :: Guide for Moon [2020 updated]
Source: Steam Community
Steam-fællesskab :: Guide :: Guide for Moon [2020 updated]
Source: Steam Community
Steam-fællesskab :: Guide :: Guide for Moon [2020 updated]
Source: Steam Community
Steam Community :: Guide :: General Tips and Hard to Find Information
Source: Steam Community
Steam-Community :: Guide :: Guide for Origins [2020 updated]
Source: Steam Community
Thoughts about the game (Spoiler heavy) :: True Fear: Forsaken Souls Part 2 Allgemeine Diskussionen
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Part2 of: I got low priority after only 4 games. This time, Steam support provided me the match ID : r/DotA2
Source: Reddit
Сообщество Steam :: Black Squad
Source: Steam Community
Crashing after certain enemies :: GRANDIA II HD Remaster General Discussions
Source: Steam Community
Сообщество Steam :: Black Squad
Source: Steam Community
Part2 of: I got low priority after only 4 games. This time, Steam support provided me the match ID : r/DotA2
Source: Reddit
Haunted Arcade bei Steam
Source: Steam
Steam Community :: Guide :: Card Tier List and Effectiveness
Source: Steam Community
Haunted Arcade bei Steam
Source: Steam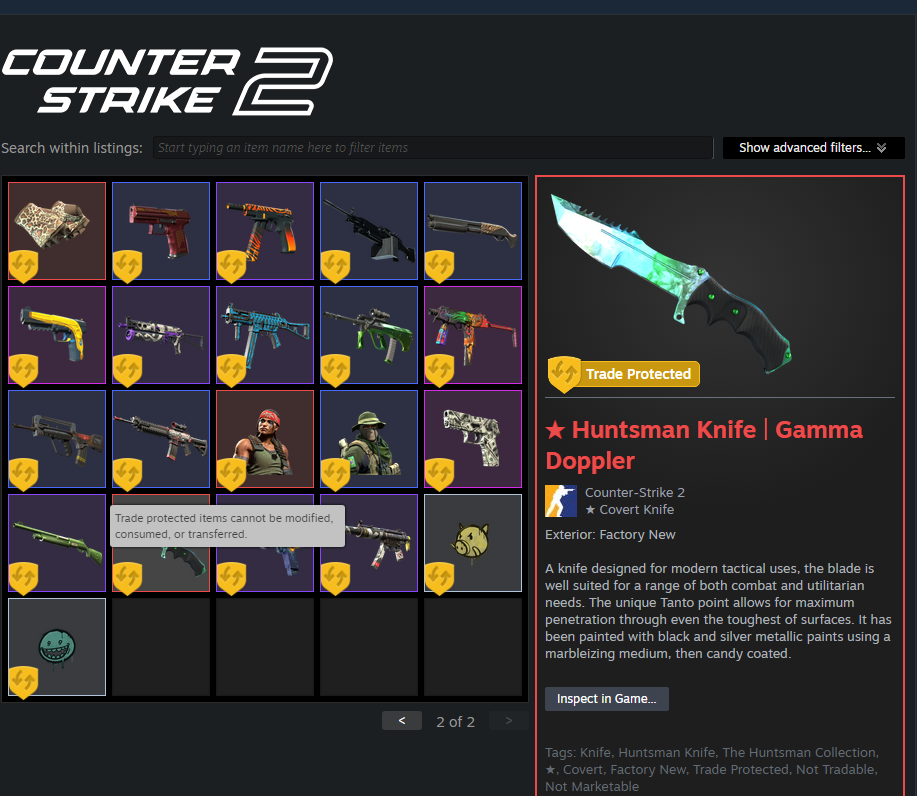
scam steam support nuked my cs2 inventory? : r/SteamScams
Source: Reddit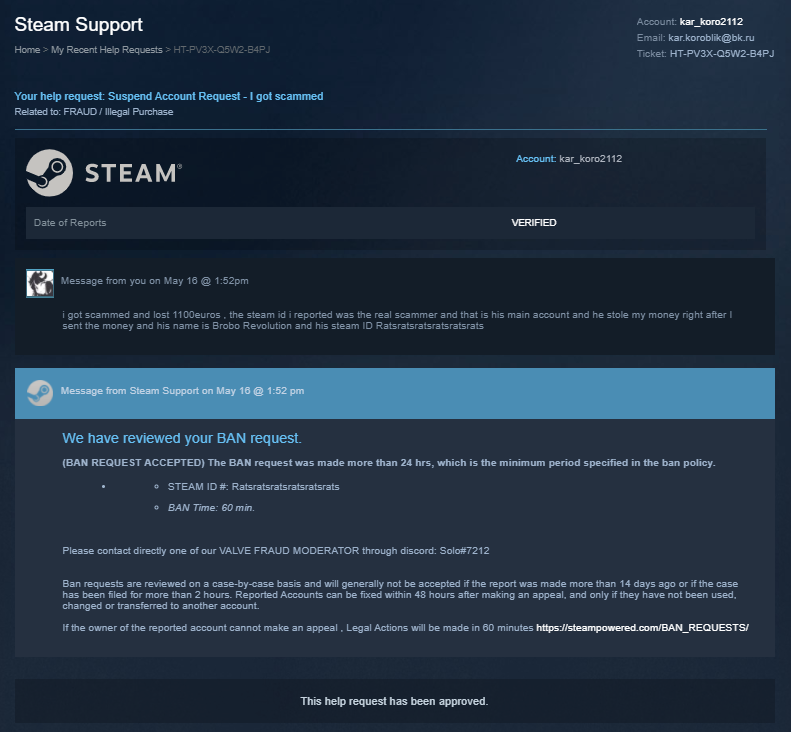
Is this a real message from steam support? : r/SteamScams
Source: Reddit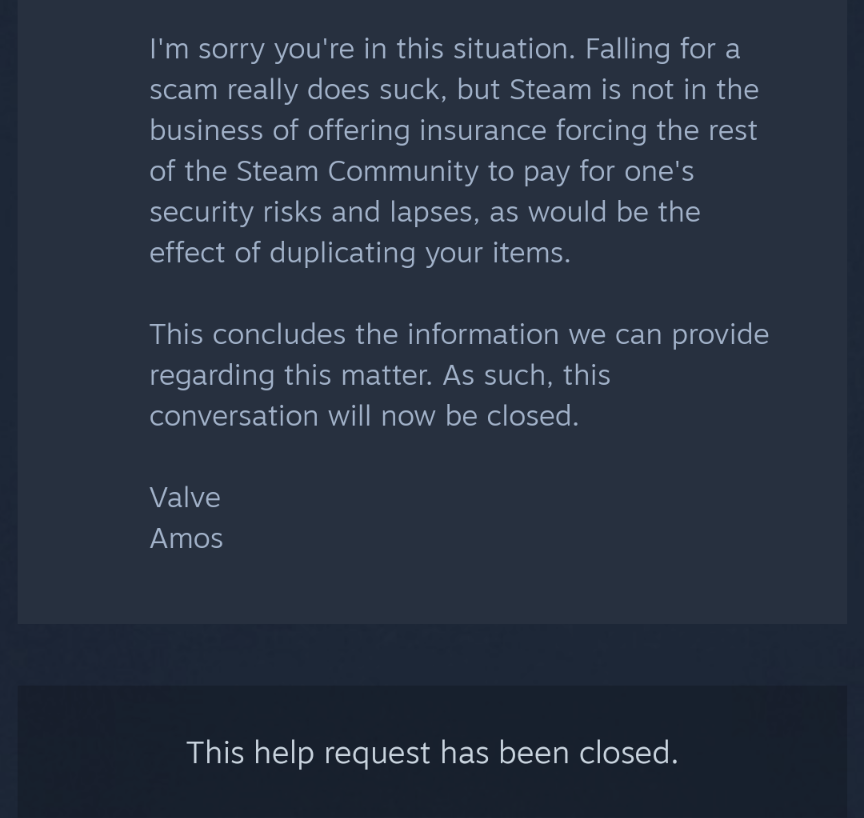
I was in contact with Steam Support for days because my account was hacked and they stole all of my items and this was their final response before closing my ticket after
Source: Reddit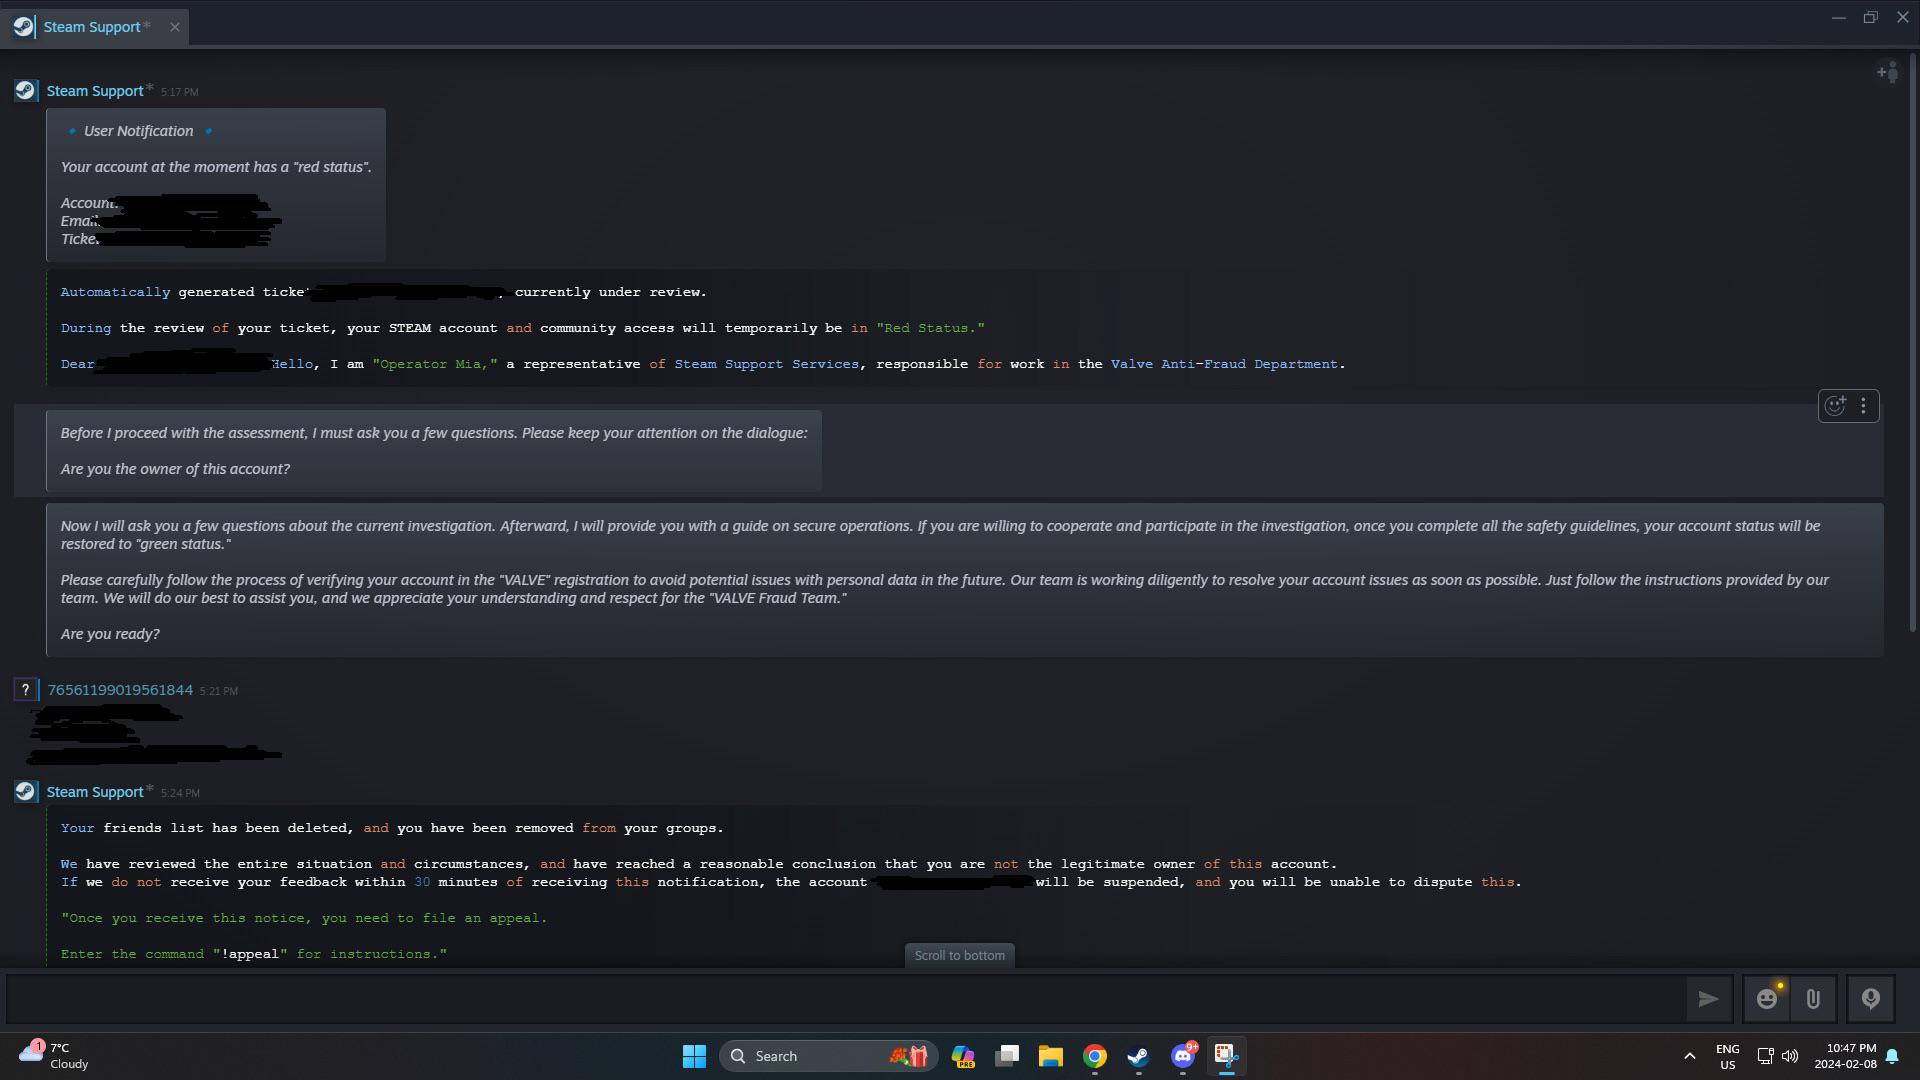
Real message from steam support? : r/SteamScams
Source: Reddit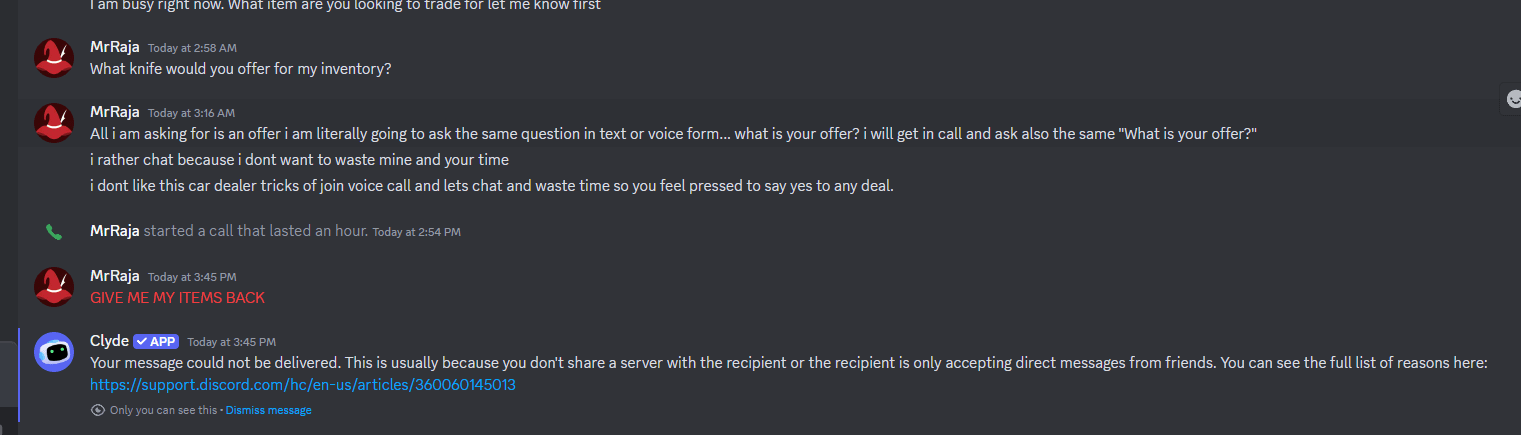
It finally happened to me... i lost my knife and many more items... I hope Steam Support returns them to me. : r/SteamScams
Source: Reddit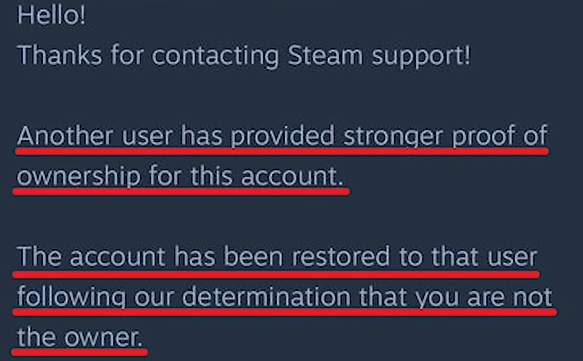
Steam support is stealing accounts again. : r/cs2
Source: Reddit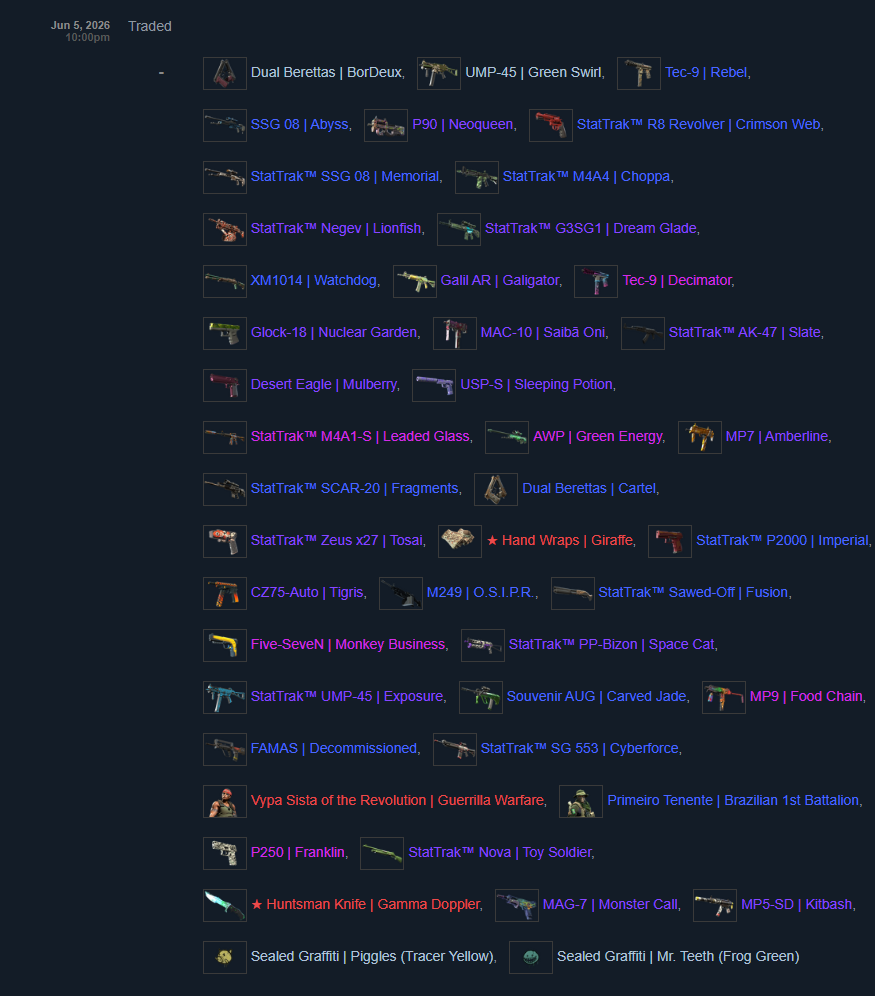
scam steam support nuked my cs2 inventory? : r/SteamScams
Source: Reddit