「定型拒否」のサポート — 自動処理マシン
定型的な却下理由と支援終了の理由
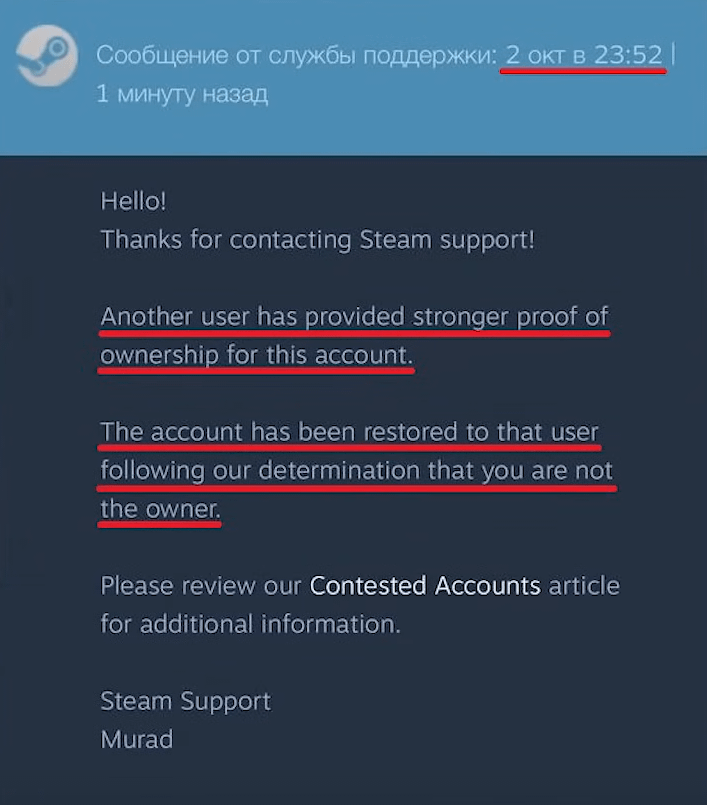
このリポジトリには、137 に保存されているスクリーンショットや、1,505 で監査された被害者の申し立てが記録されており、Valveの自動化されたサポートチケット処理の詳細が示されています。これらは、OpenIDのリダイレクトや無断での API キー生成によってアカウントが乗っ取られた場合、Steamのサポート部門が技術的な調査を行わずに、体系的に標準化された定型的な拒否応答を採用していることを証明しています。アイテムの復元や監査証跡の開示を断固として拒否することで、同プラットフォームは、構造的な認証上の欠陥に対する全責任を、アカウントを乗っ取られた利用者へと転嫁しています。
← エグゼクティブ・ブリーフィングに戻るValve マーケティングやフォーラムの投稿では、ユーザーのセキュリティを守るための積極的な対策体制を運用していると主張している。しかし実際には、アカウント乗っ取り、APIへのリダイレクト詐欺、および自動による在庫流出の被害に遭ったユーザーは、人間による調査を一切行わずにチケットを閉じてしまう、定型化された「コピペ式」の拒否システムに直面することになる。
すべてのスクリーンショットは、第三者によってキャプチャされたものです。著作権およびコンテンツの権利は、それぞれの作成者およびプラットフォーム(Redditユーザー、Steamコミュニティの投稿者、Trustpilotのレビュー投稿者、XおよびYouTubeの投稿者)に帰属します。これらは、識別および公益上の報道を目的としてのみ転載されており、いかなる所有権も主張するものではありません。各資料には、その一次情報源へのリンクが記載されています。
法医学的証拠:支援拒否を支える3つの柱
「The Roger Admission」:APIのMitM攻撃が確認された
チケット対応 #1cp582i において、Steam のサポートスタッフ「Roger」は、攻撃者が API を通じて正当な取引をキャンセルし、ミリ秒単位でクローンボットによる取引にすり替えていることを文書で認めているが、アイテムの復元を拒否し、被害者に「地元のPC技術者」に相談するよう指示している。
7-デイトレードの保有・不作為
ある被害者が、「7-」のデイトレード保留期間中に、ハッカーのアカウントのSteamID64を提供しました。サポートスタッフの「Artem」と「Ilya」は、仮想アイテムの希少性を理由に、盗まれたアイテムの凍結を拒否し、自動生成された定型文を用いてチケットを閉じた。
財産権をめぐる市場の希少性
Valveの公式アイテム復元ポリシーには、アイテムを復元すると「希少性が低下し、経済が過熱して、コミュニティマーケットにおけるアイテムの価値が下がる」ことになるため、アイテムは返還されないことが明記されています。
記録上最古の貿易代替事例(22 3月 2018)
Valveが『Counter-Strike』のアイテムに対して、物議を醸した「7-」のデイ・トレード・クールダウンを課すちょうど1週間前、取引コミュニティは、この機能の最初の実際の運用事例を発見した。 Steam Web API トレードリダイレクトの脆弱性. 攻撃者はWebセッションを乗っ取り、APIの不正なキーを生成しました。 steamcommunity.com/dev/apikey 2によるFAの確認がないため、ボットがリアルタイムで取引をキャンセルしたり、取引先を変更したりすることが可能になる。
検証済みの証拠資料
137 展示作品 · 掲載137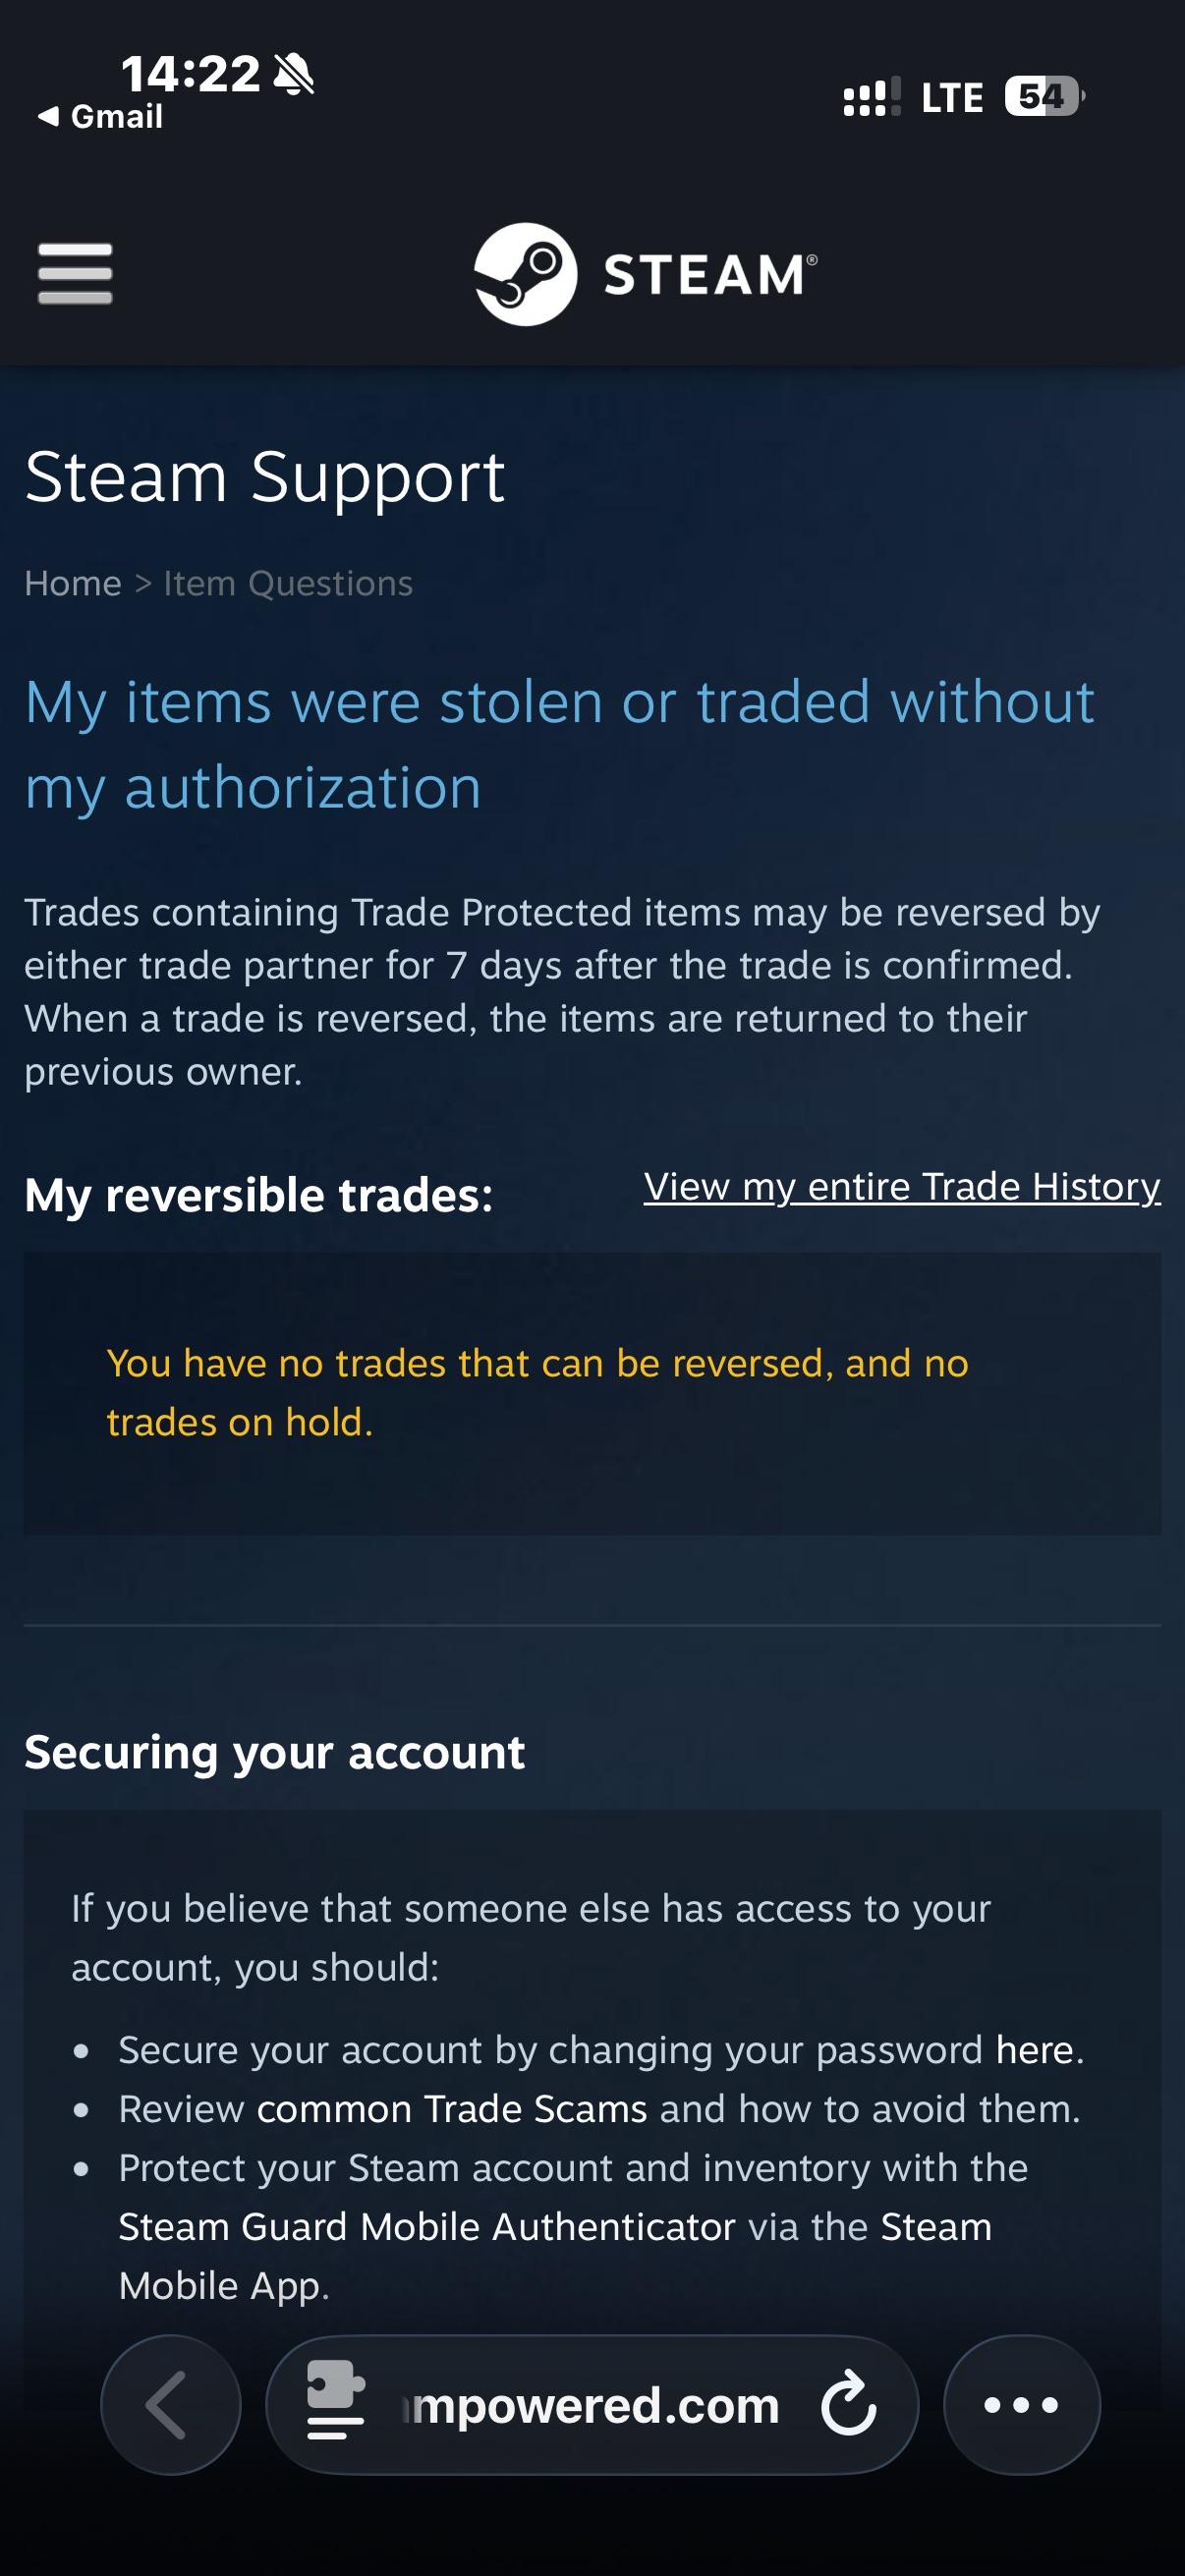
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit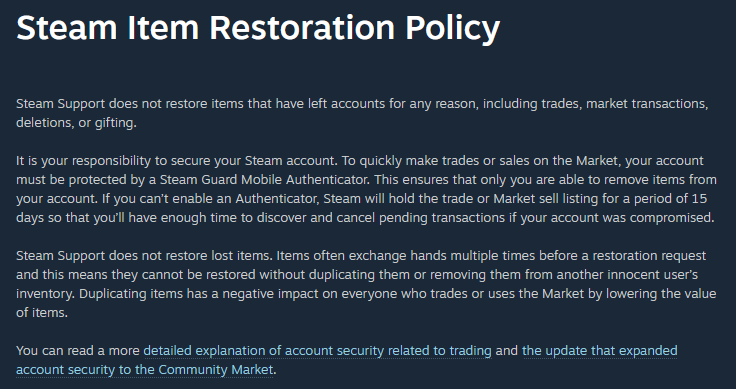
Was there case of someone getting back their items after scam ? : r/SteamScams
Source: Reddit
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit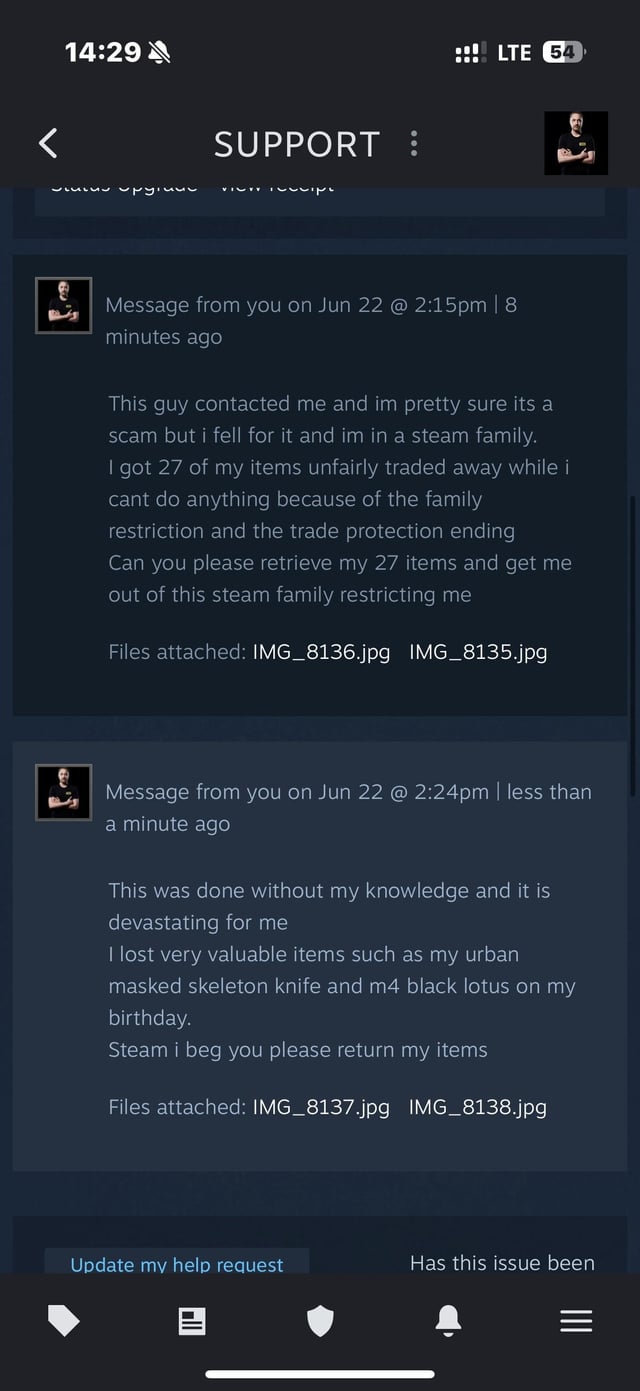
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit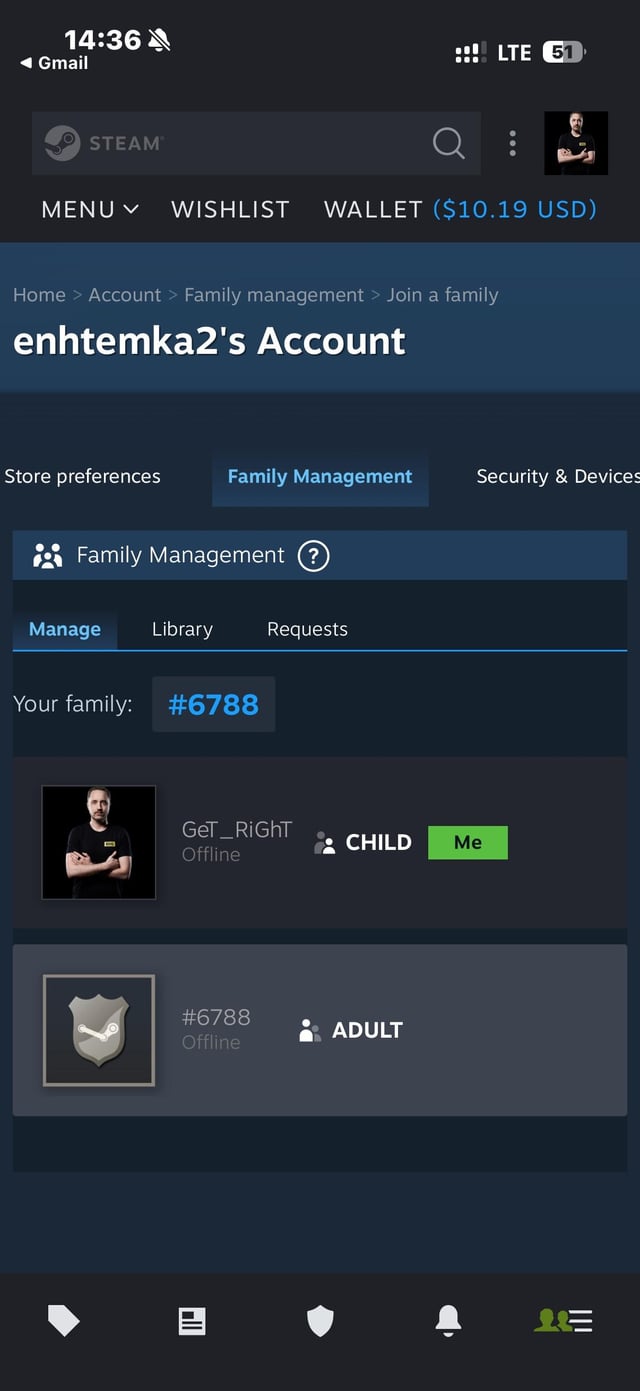
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit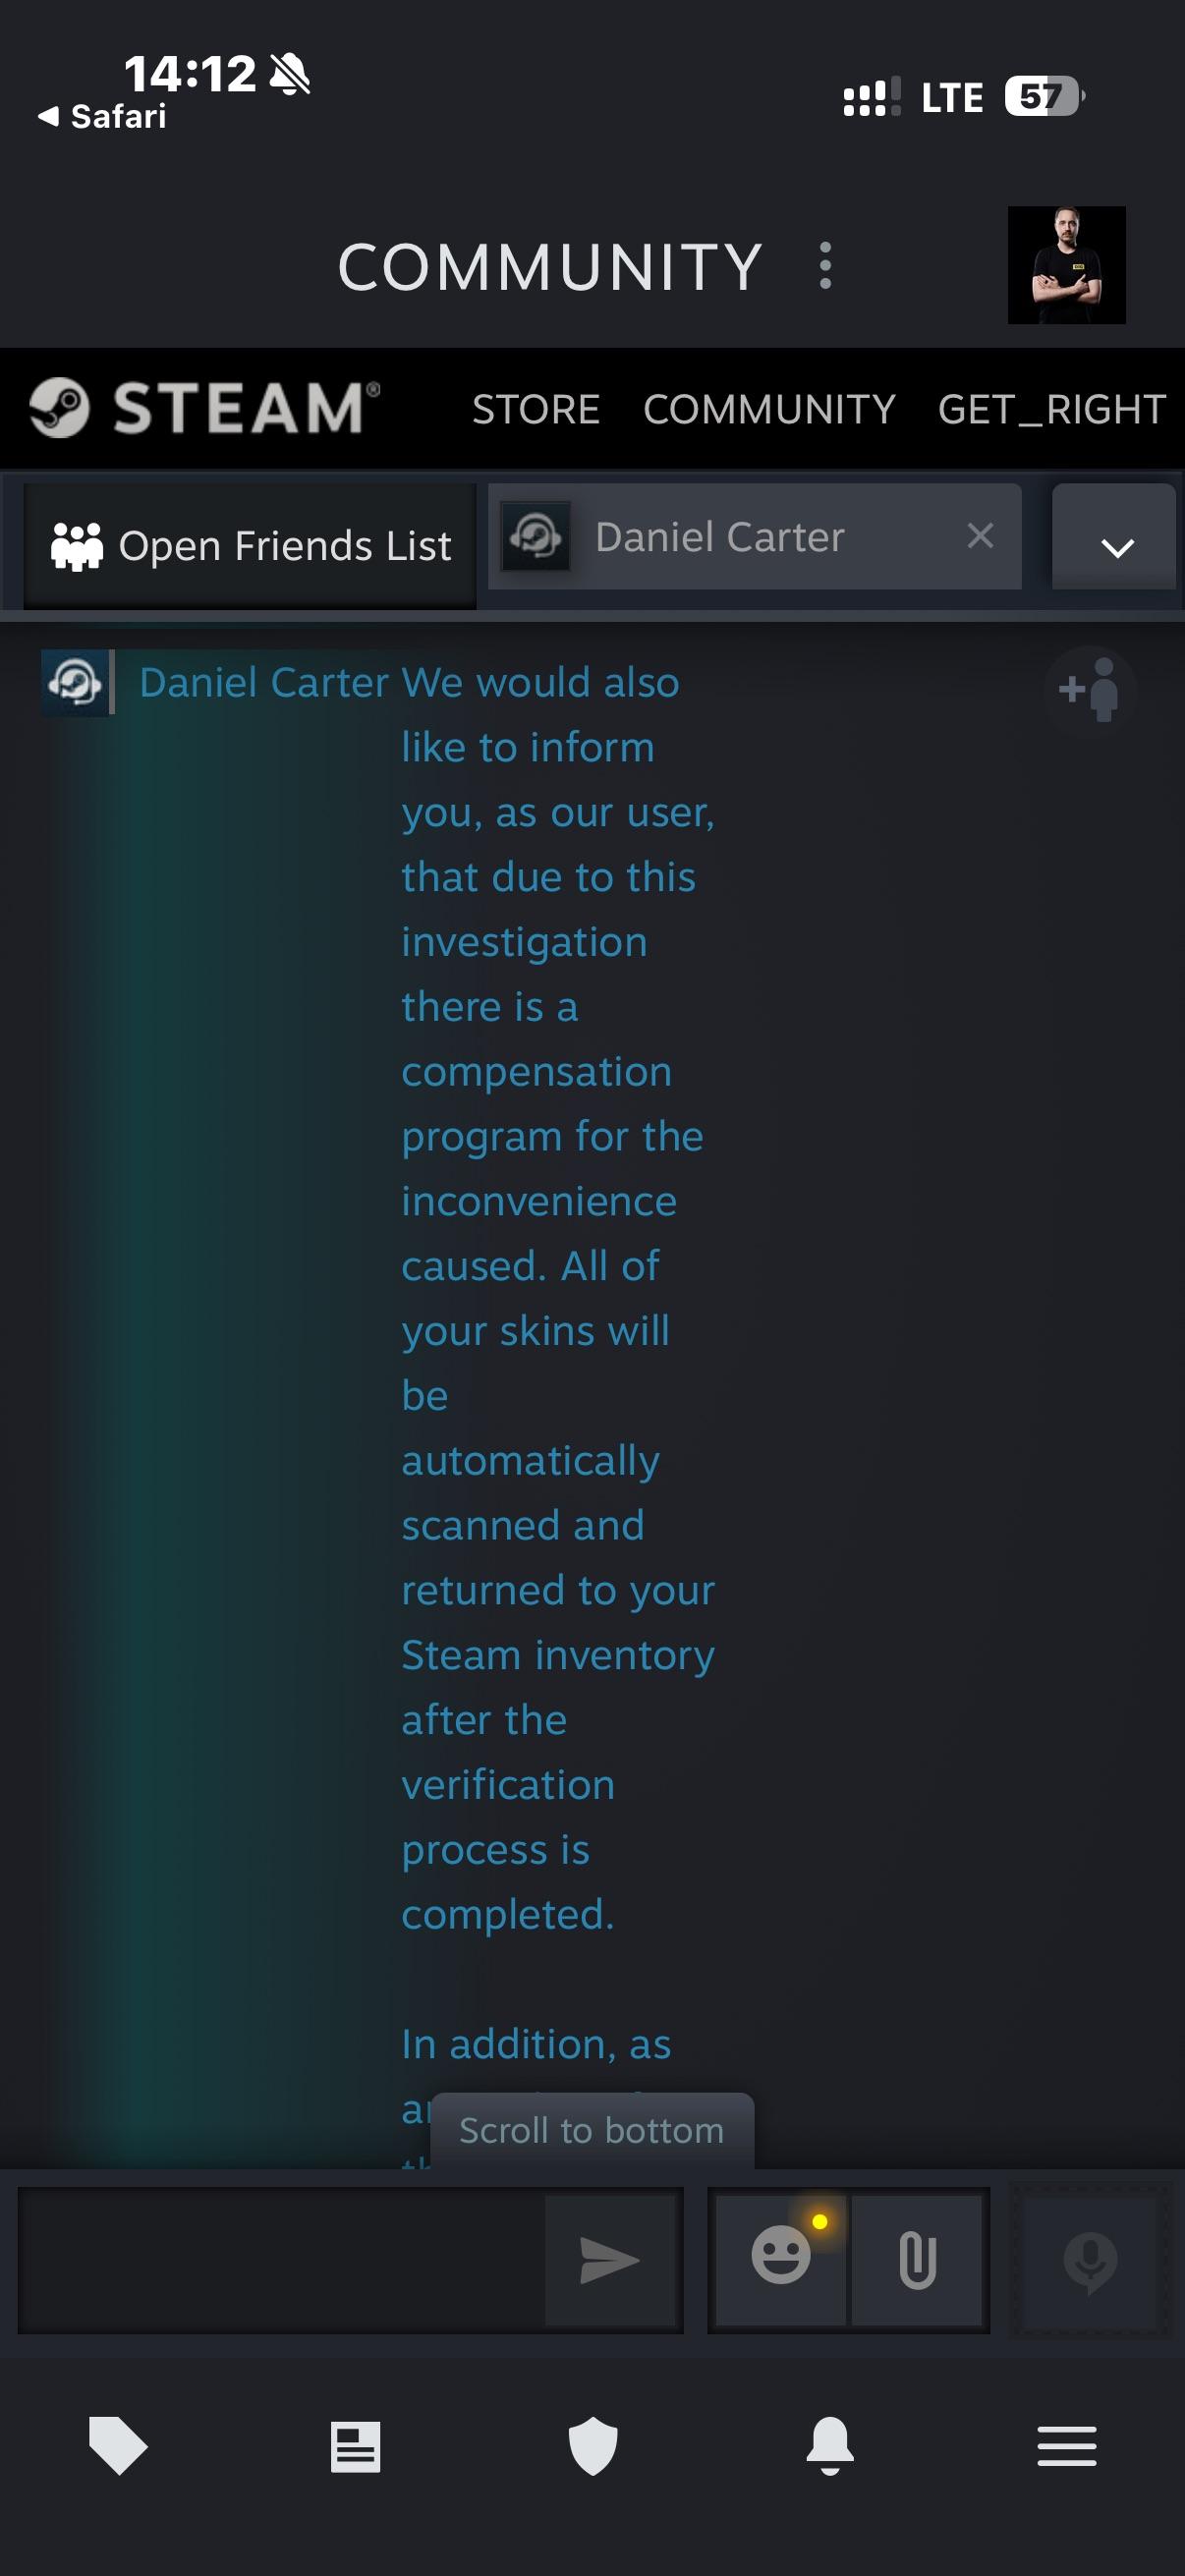
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit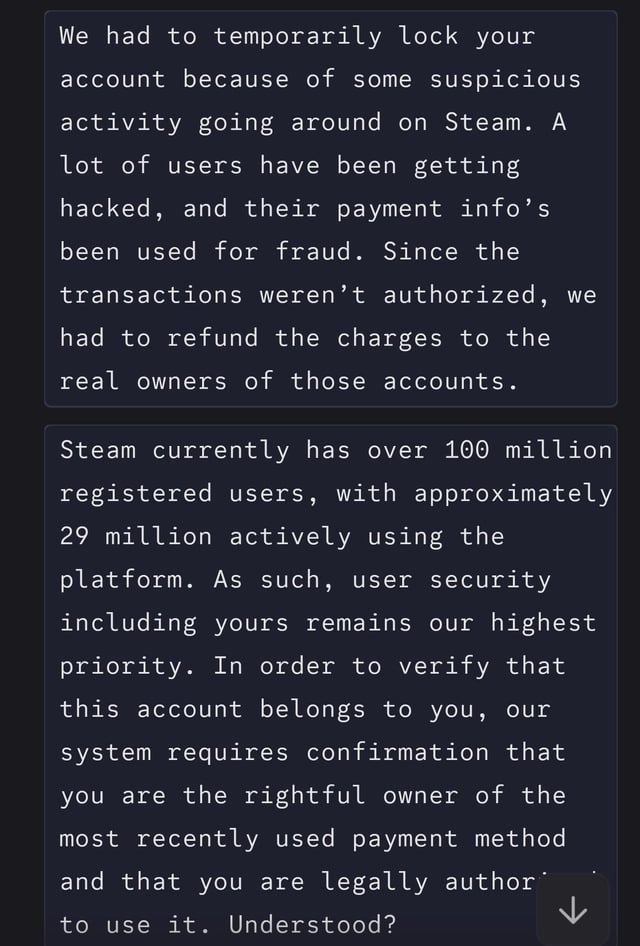
Is this normal with the Steam Support : r/Steam
Source: Reddit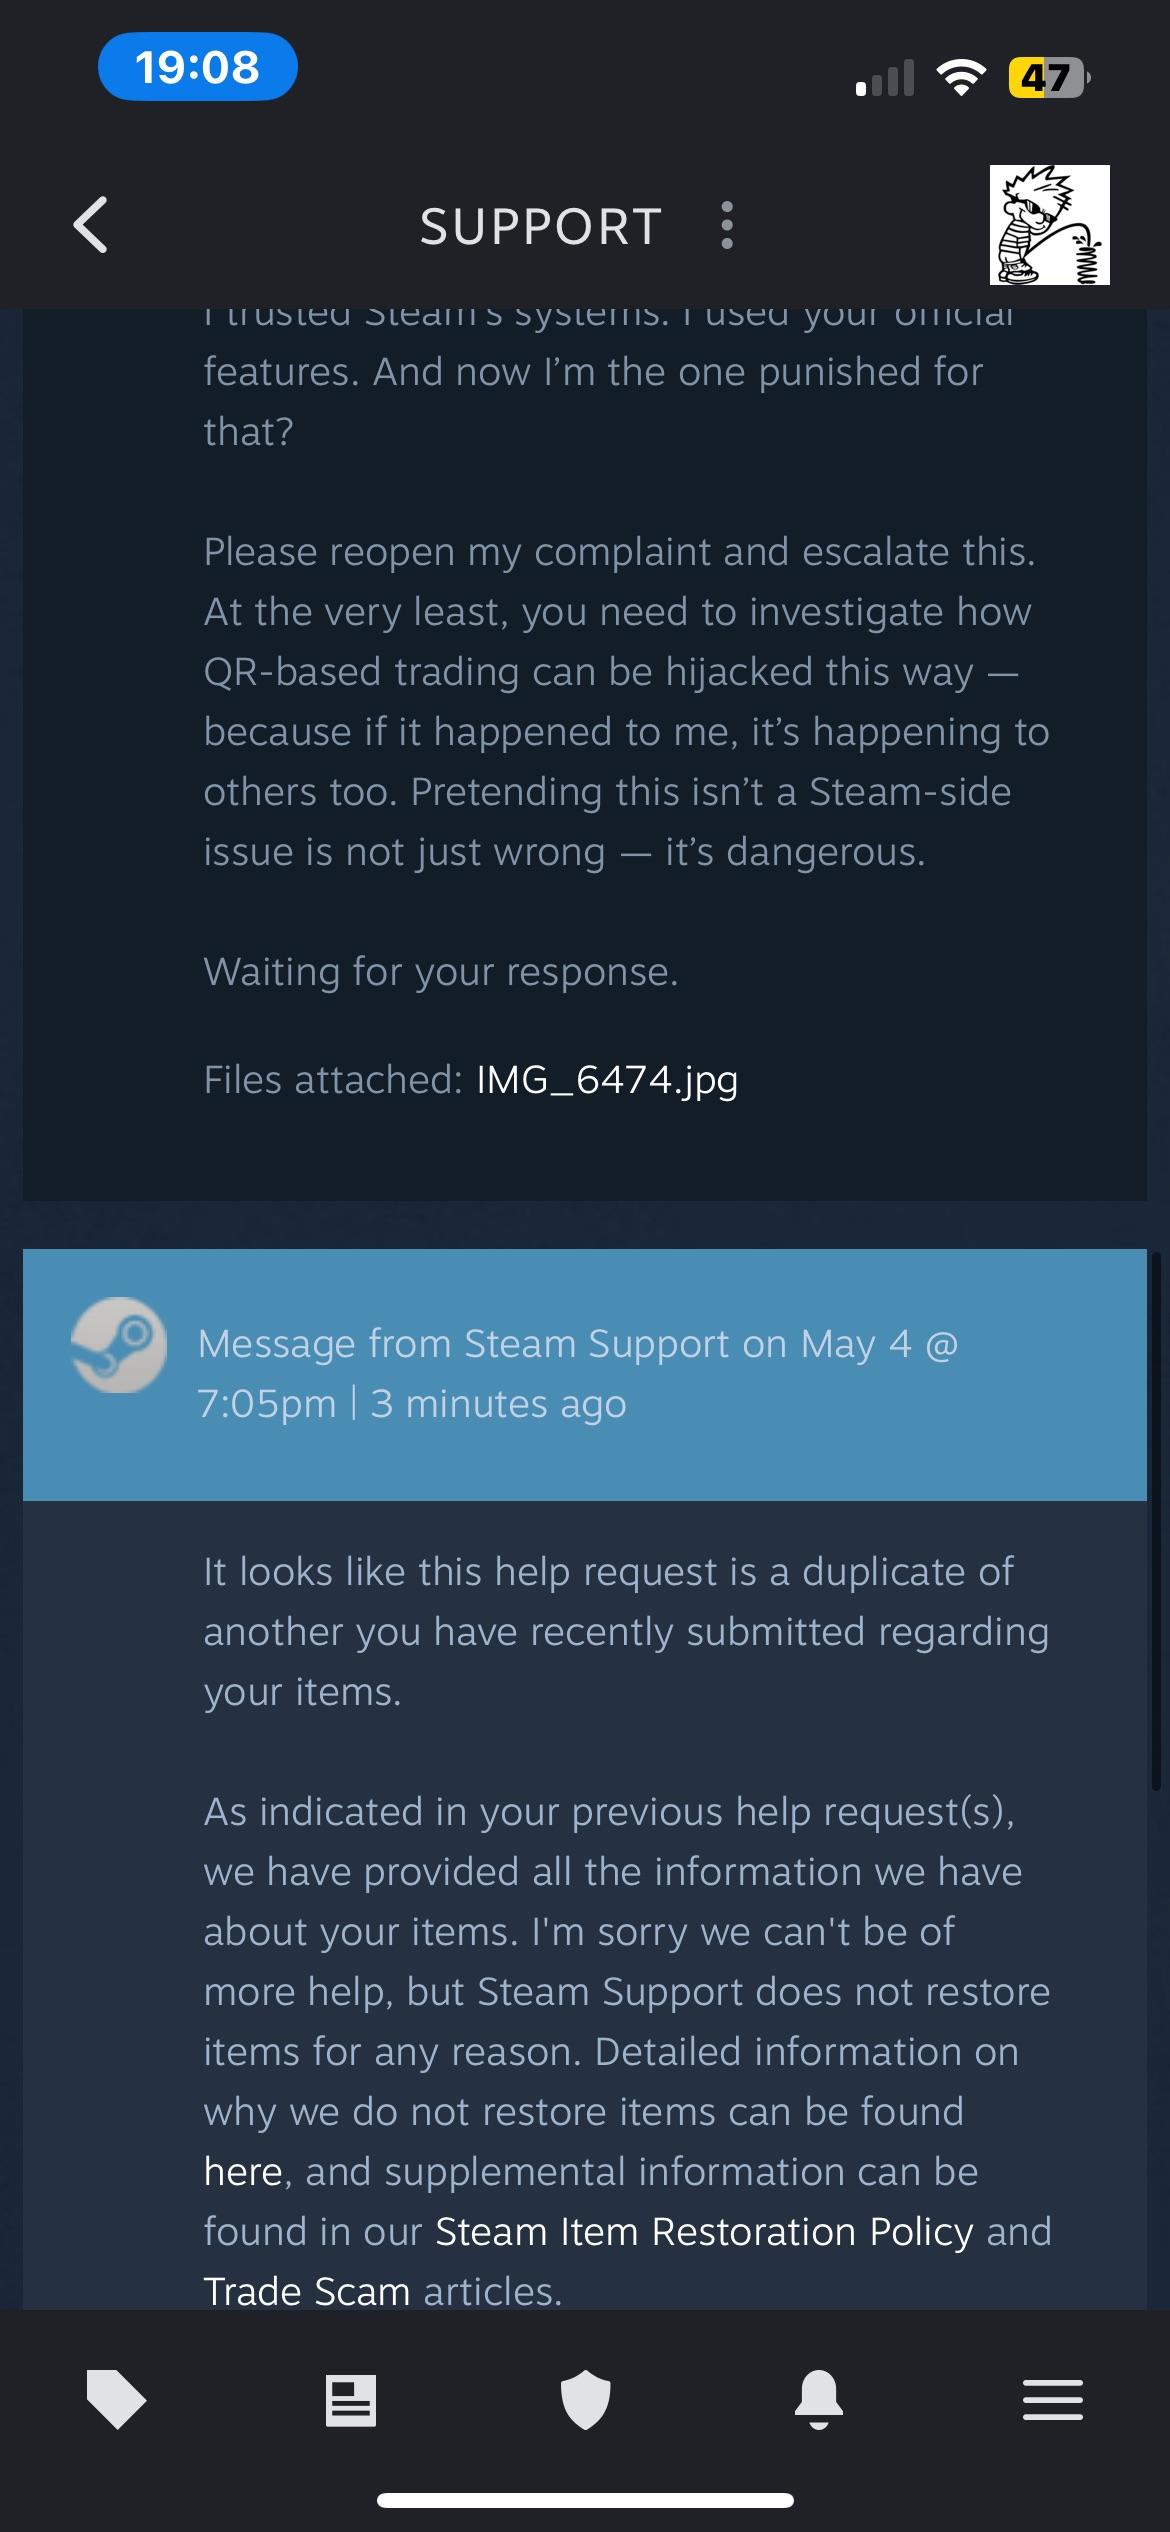
Steam Trade QR Scam – My Inventory Got Stolen and Support Closed My Ticket Without Helping : r/SteamScams
Source: Reddit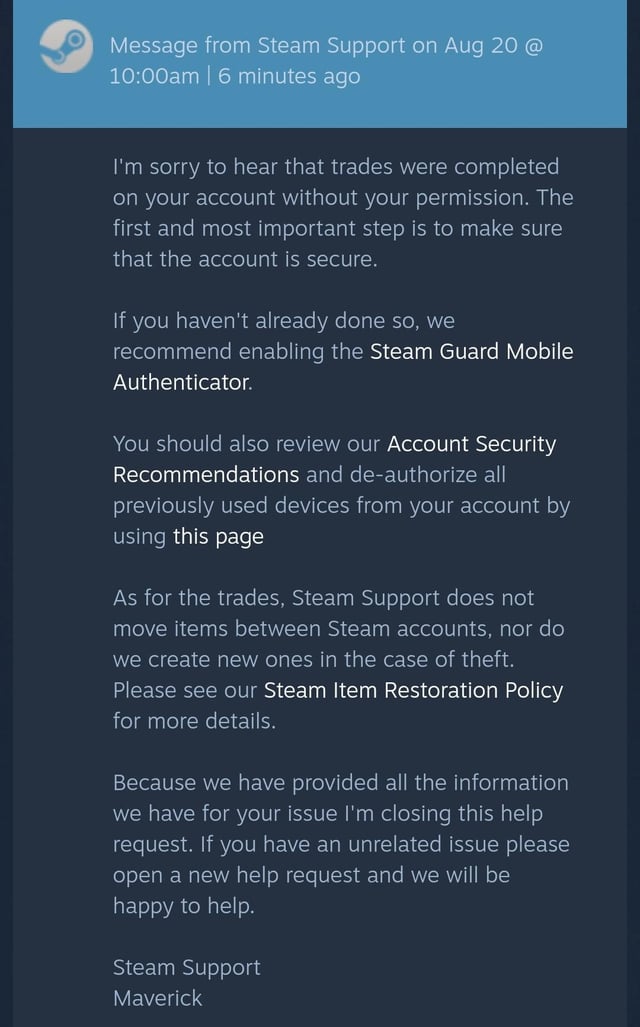
Hacked.. : r/cs2
Source: Reddit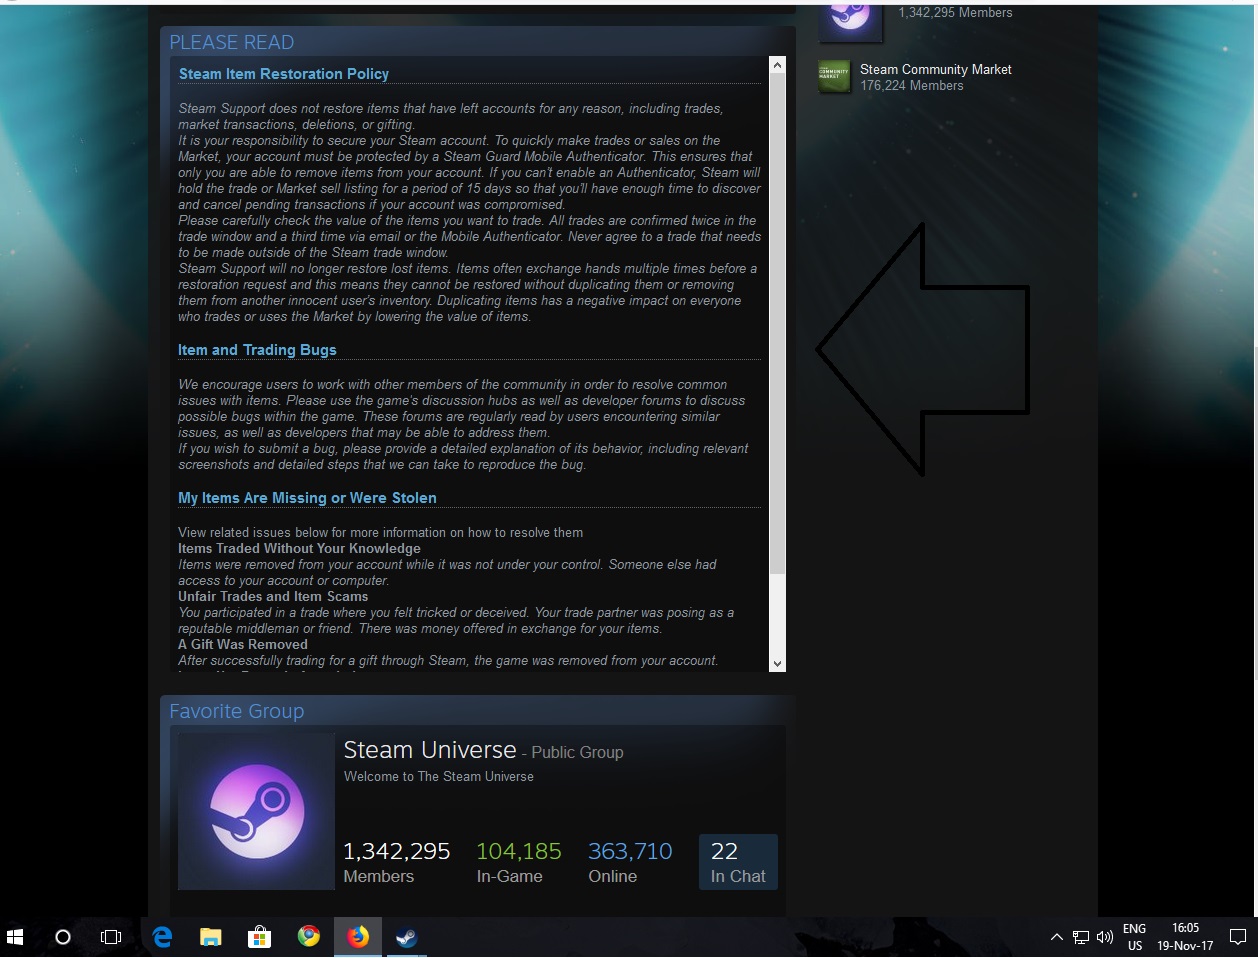
Steam 커뮤니티 :: 가이드 :: How to recognize a scammer
Source: Steam Community
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community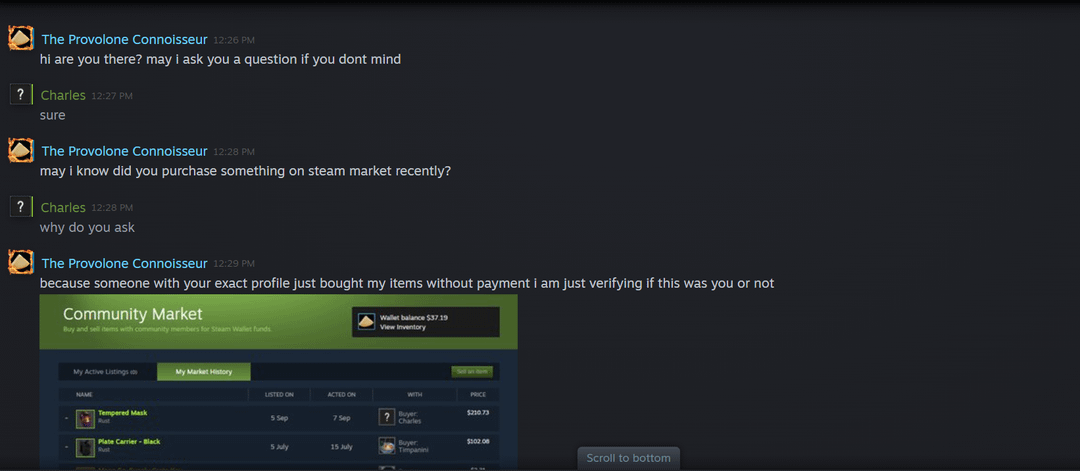
Fraud supposedly lol : r/Steam
Source: Reddit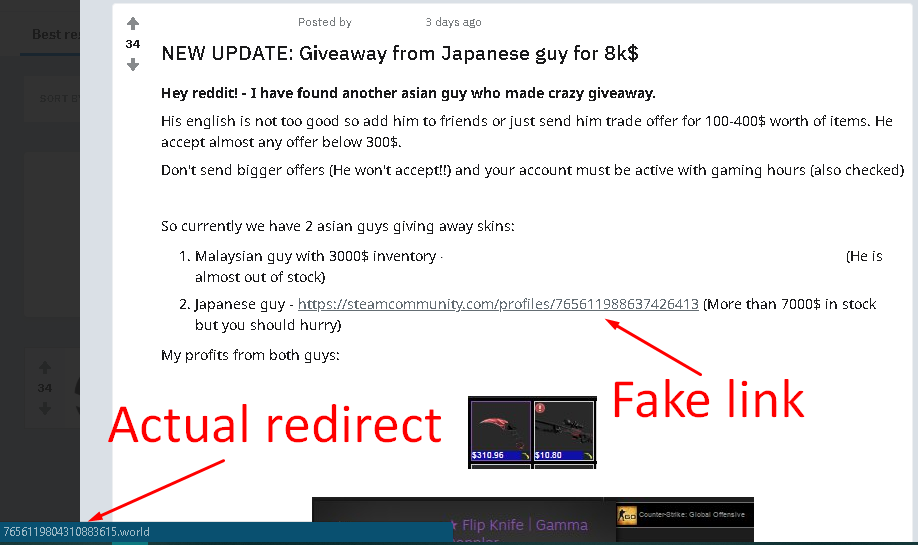
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community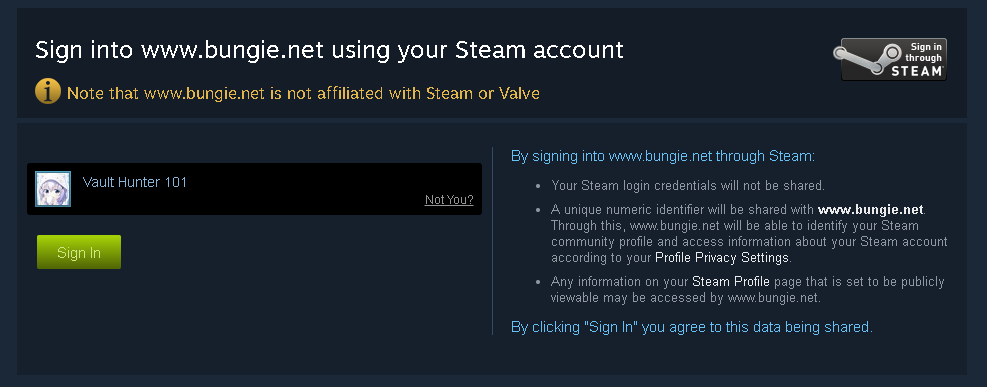
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community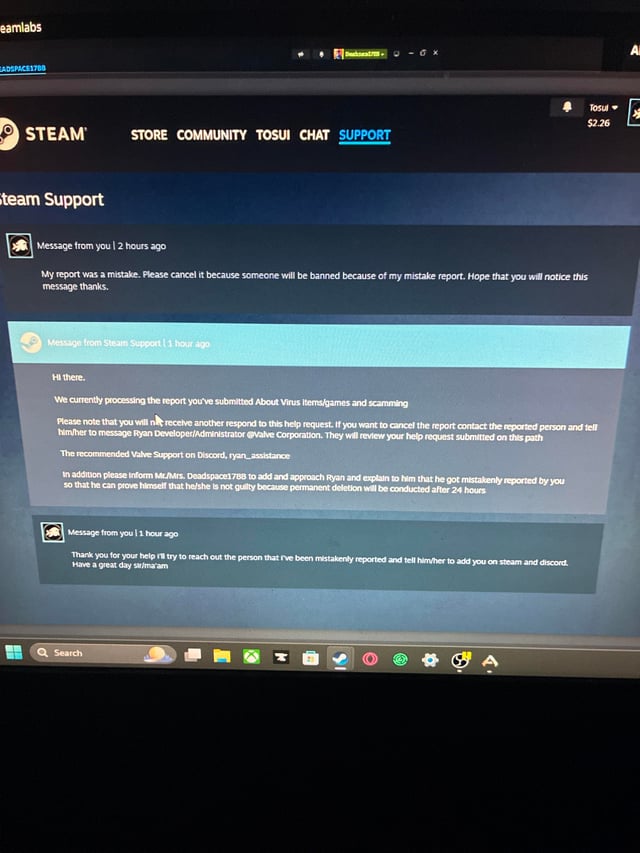
Reported by accident” : r/Steam
Source: Reddit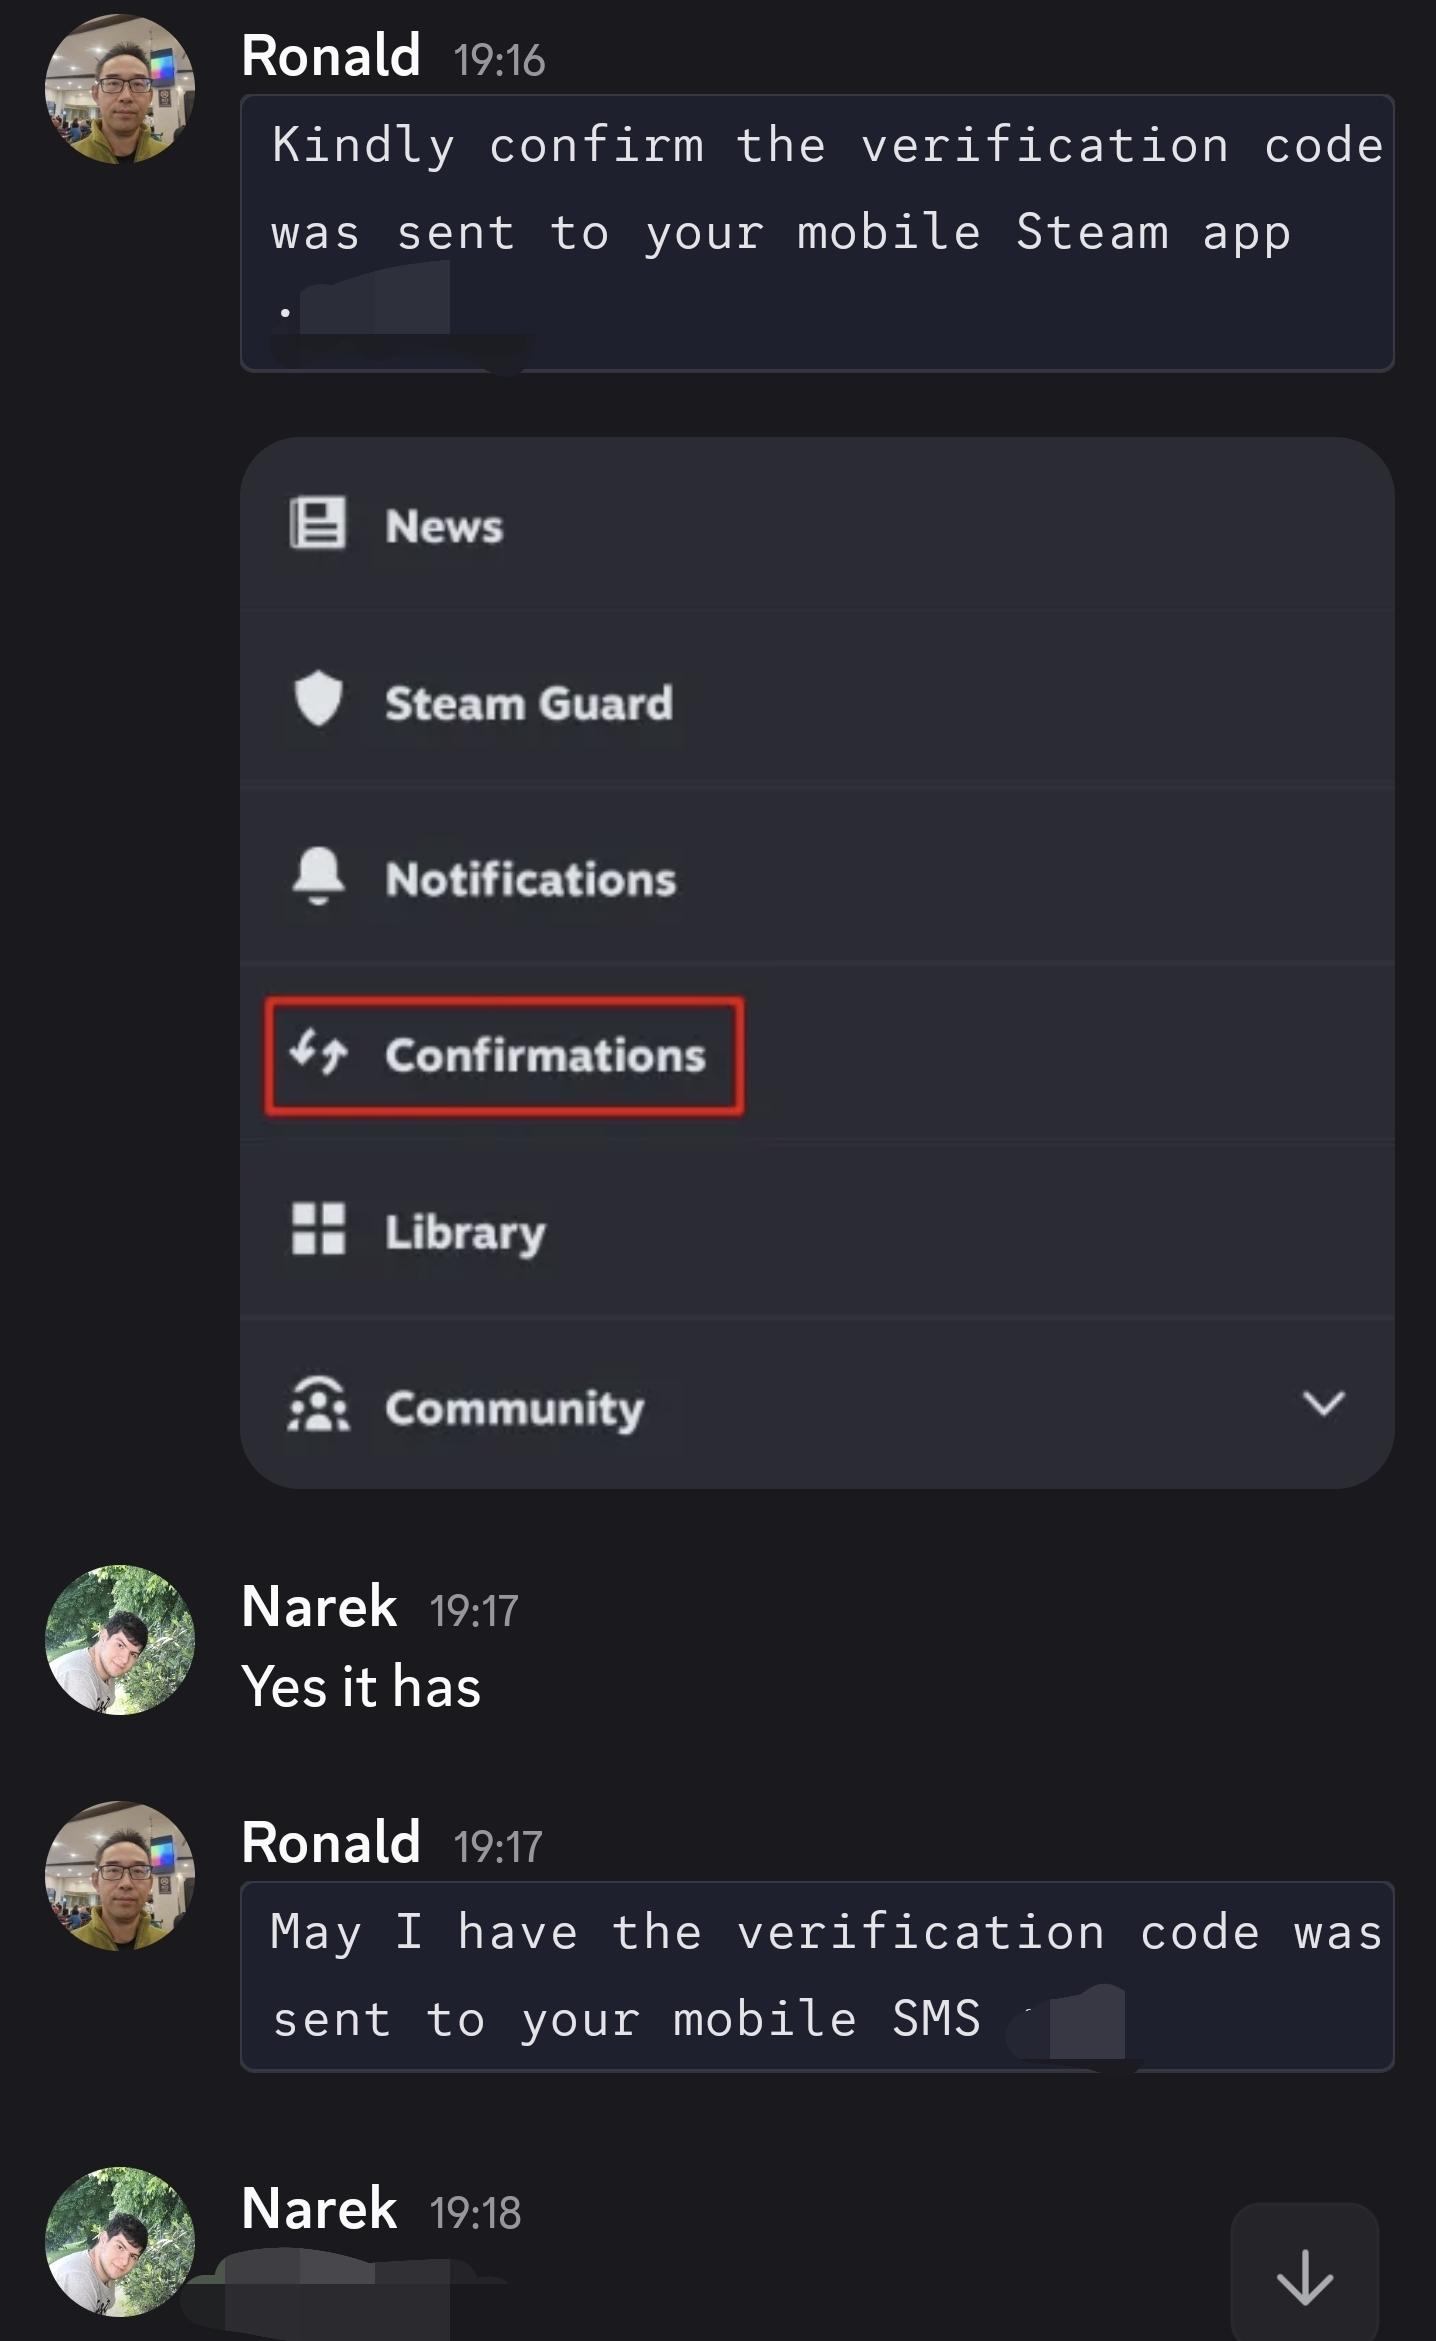
Is this normal with the Steam Support : r/Steam
Source: Reddit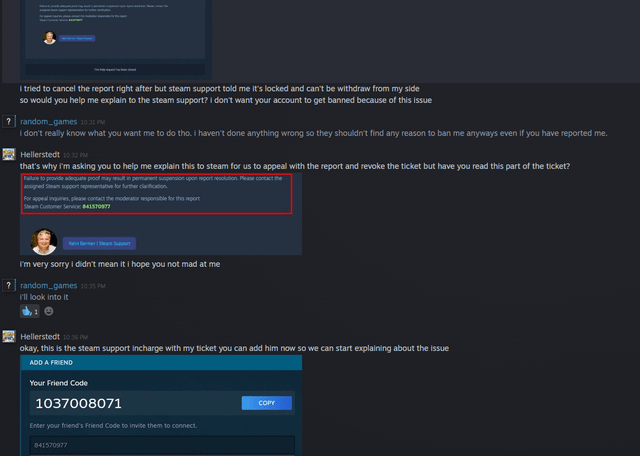
Is this a scam? i think so but i'm not 100% sure as they don't fit the stereotypical fake account theme : r/Steam
Source: Reddit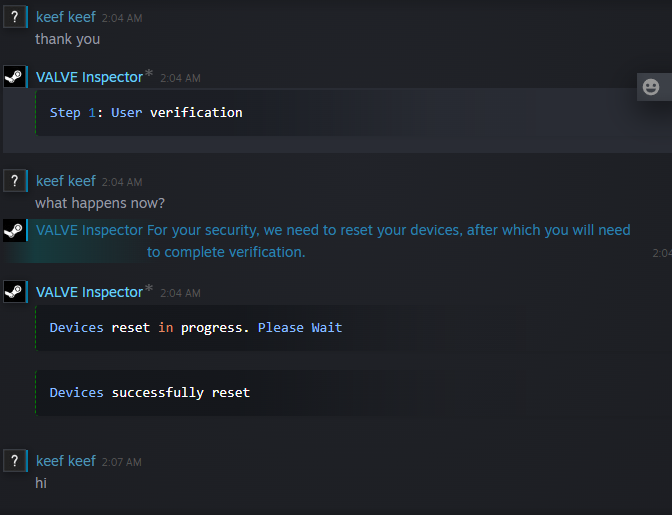
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit
Steam Account was hacked and hacker emptied my inventory :: Help and Tips
Source: Steam Community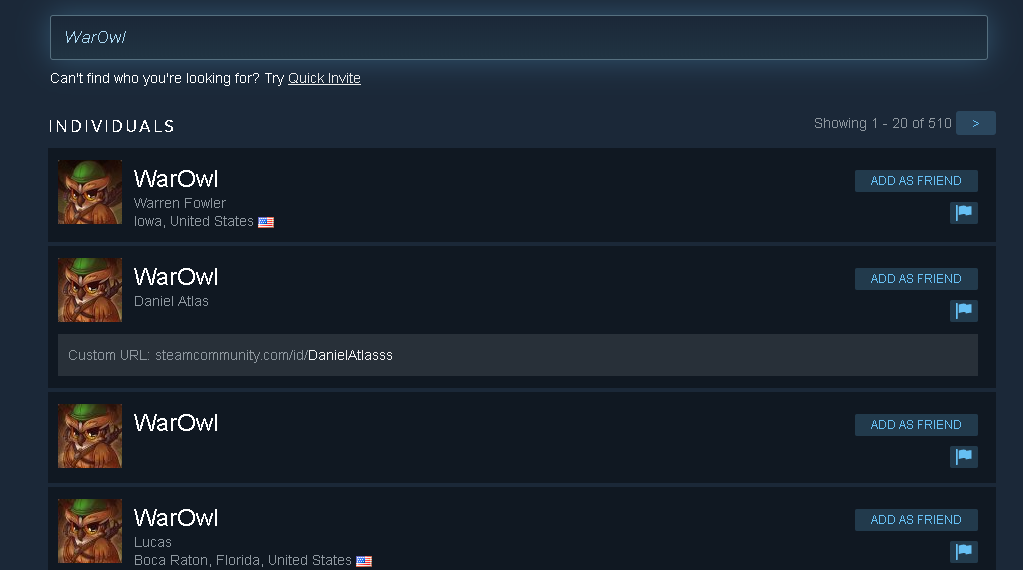
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community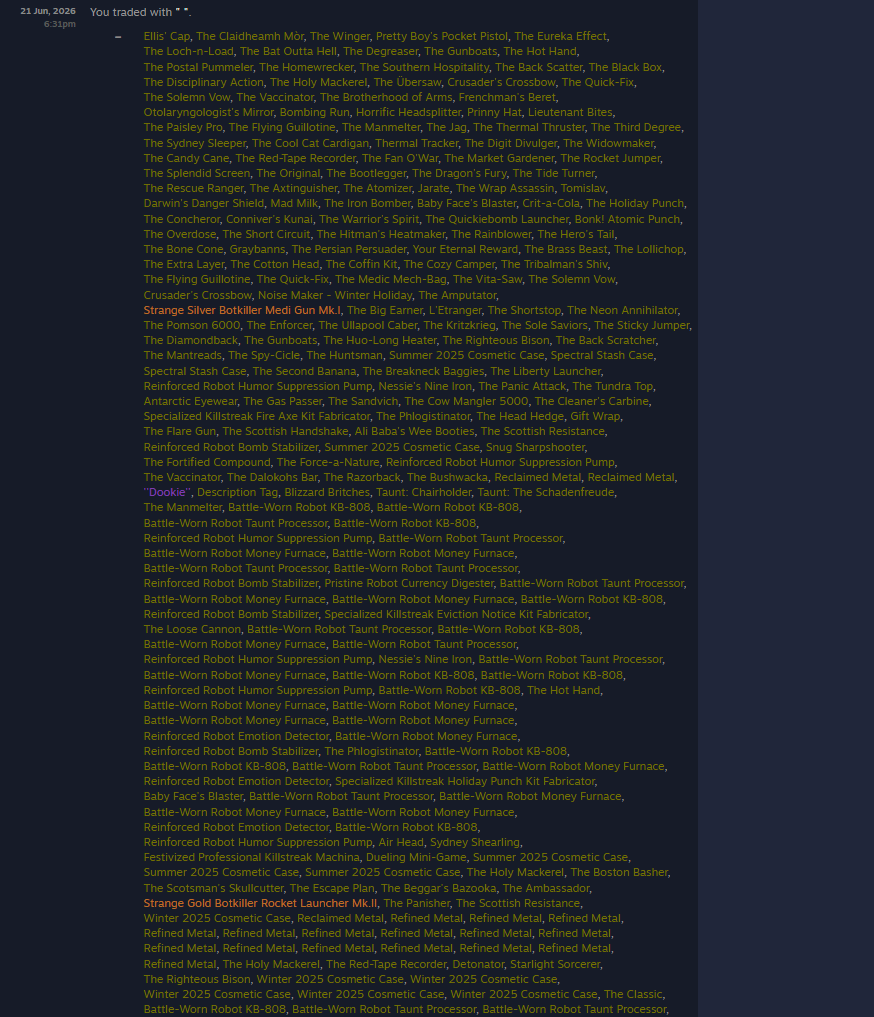
just got scammed, what can I do? : r/SteamScams
Source: Reddit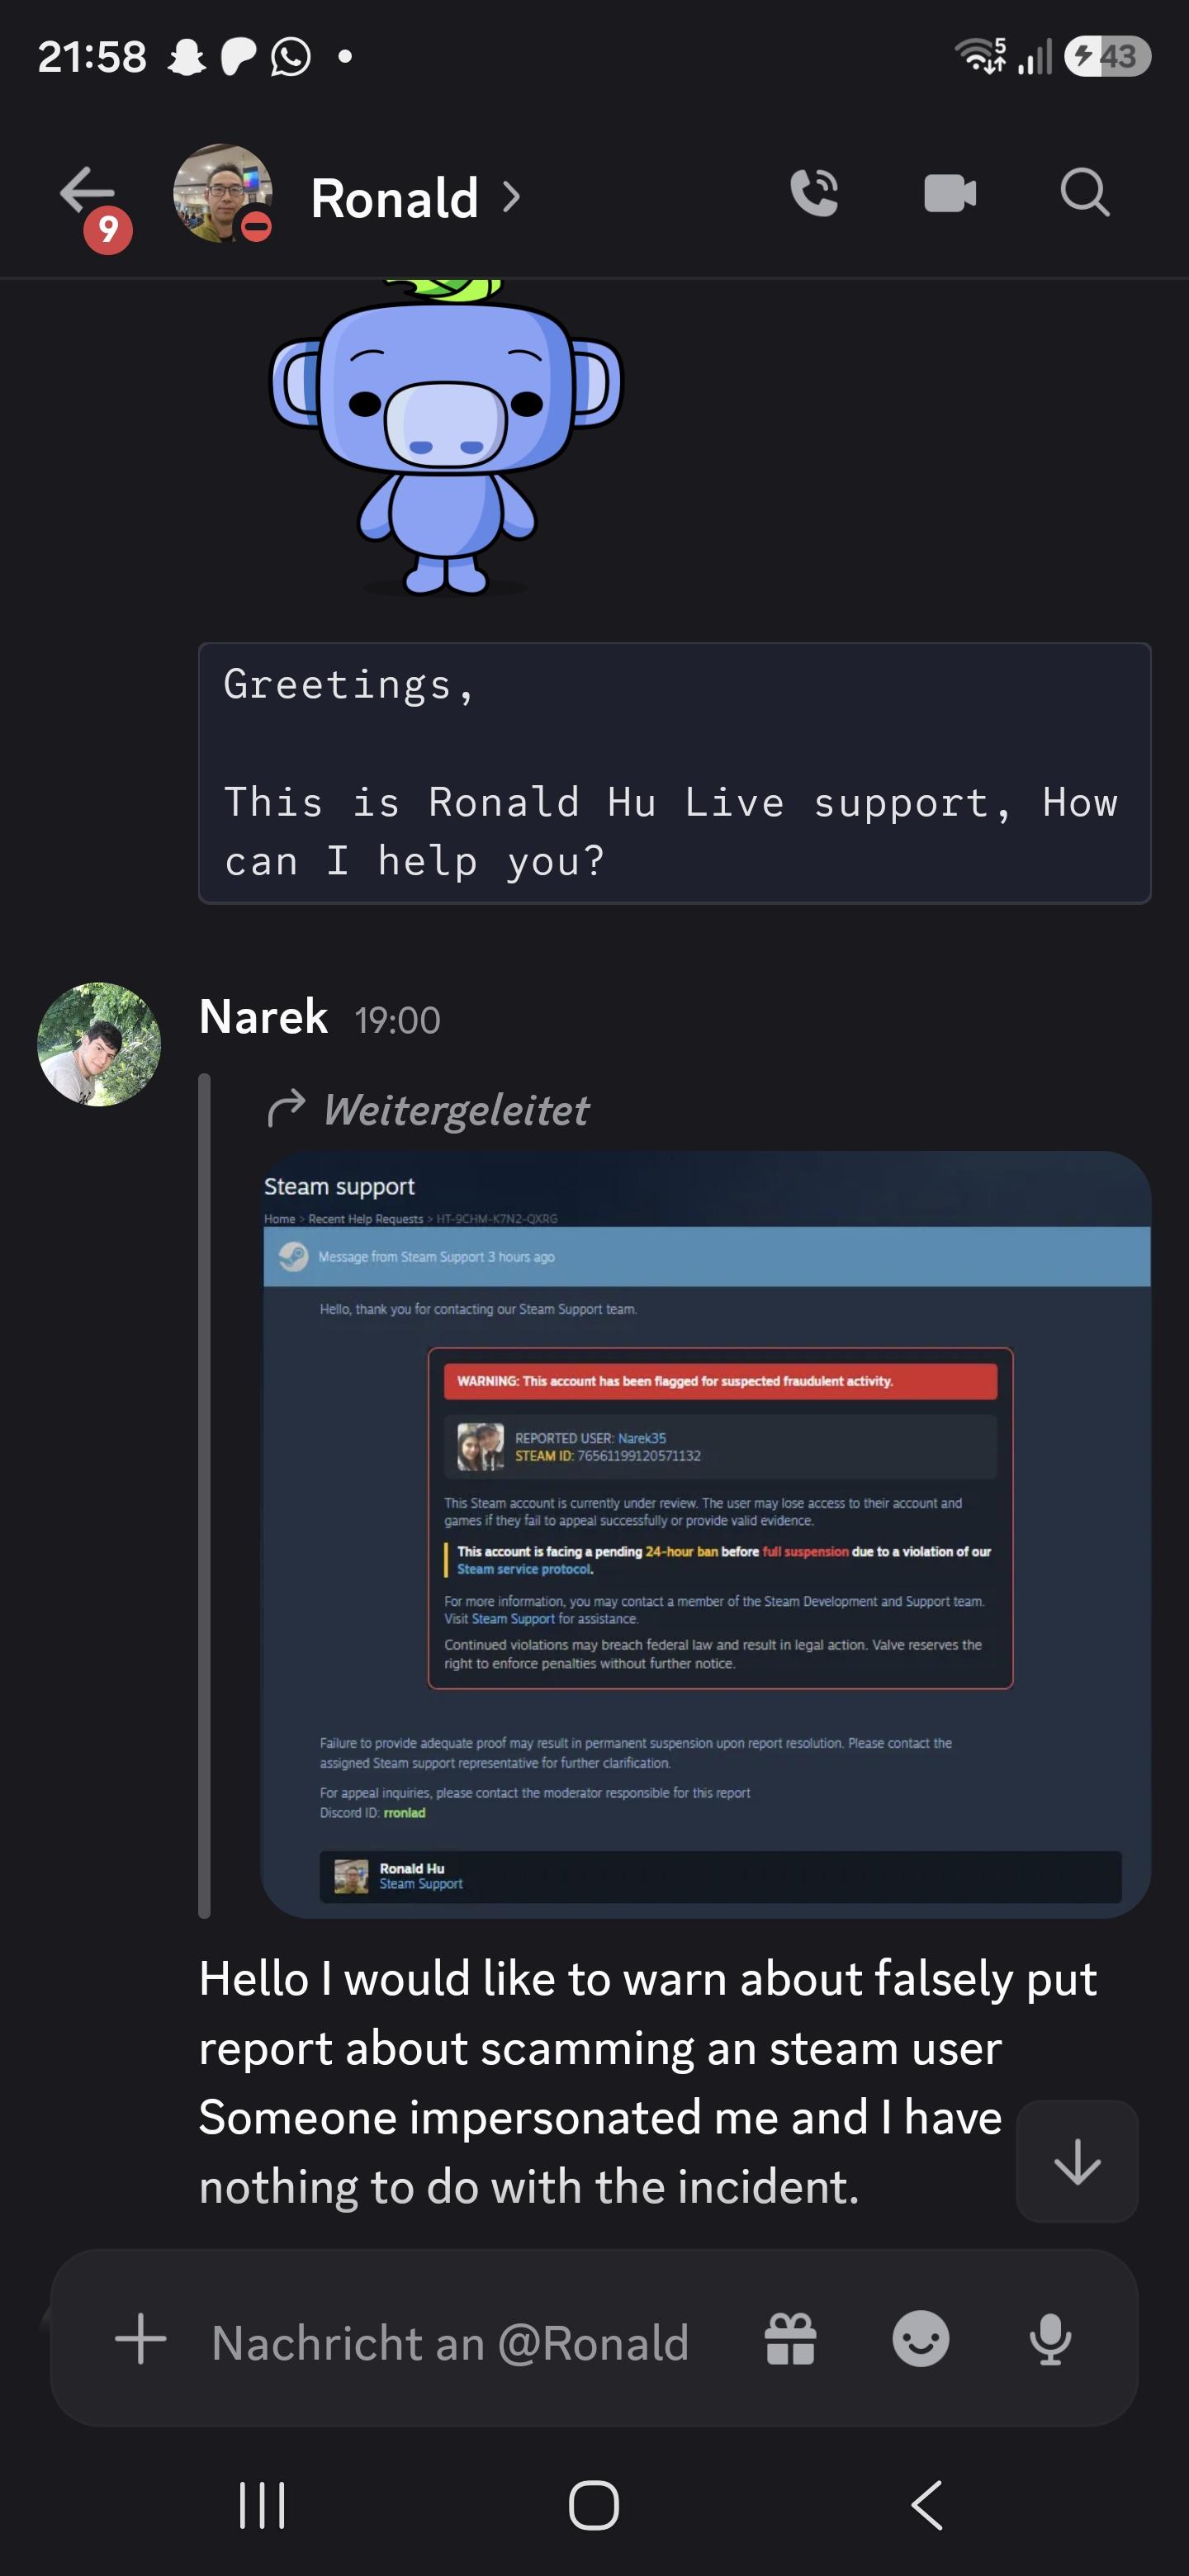
Is this normal with the Steam Support : r/Steam
Source: Reddit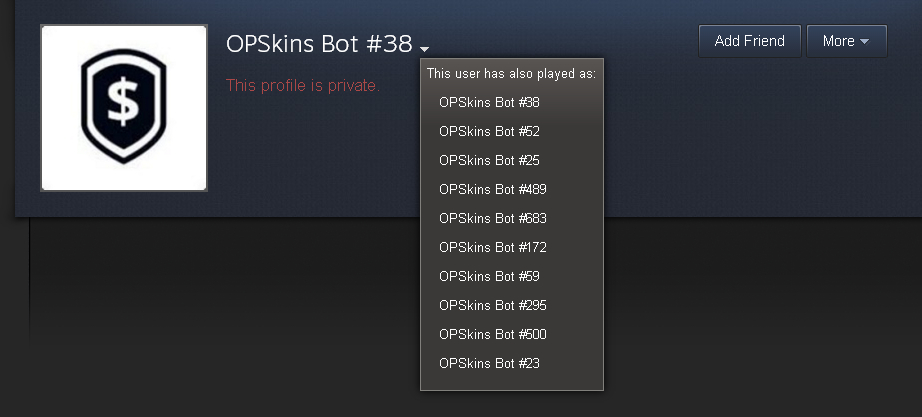
Steam Topluluğu :: Rehber :: All scam methods explained!
Source: Steam Community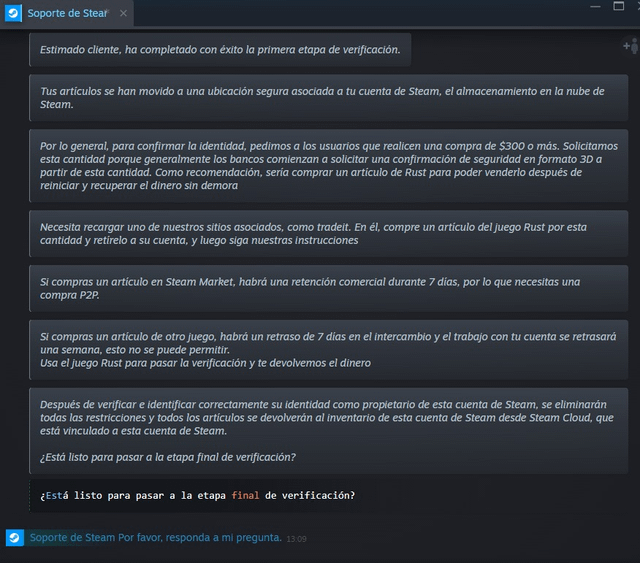
Title: My younger brother got scammed for 1500+ Dota 2 items) – need advice and warning : r/SteamScams
Source: Reddit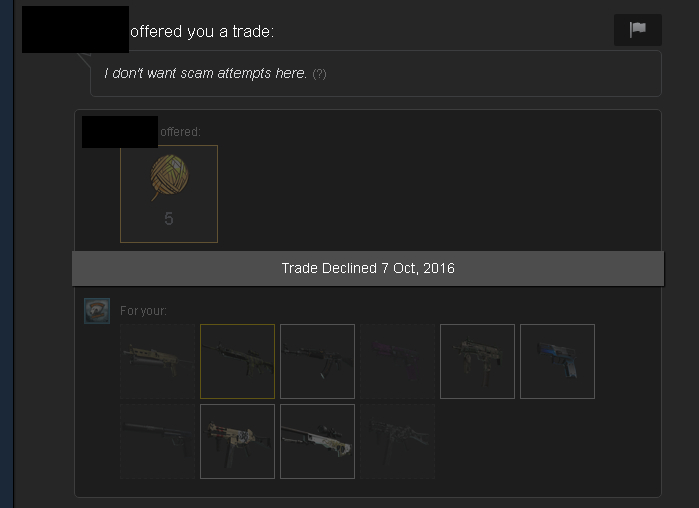
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community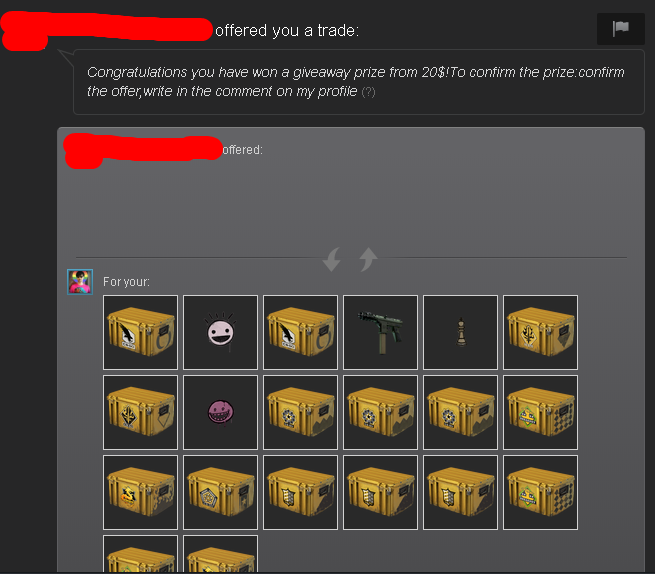
Steam-Community :: Guide :: All scam methods explained!
Source: Steam Community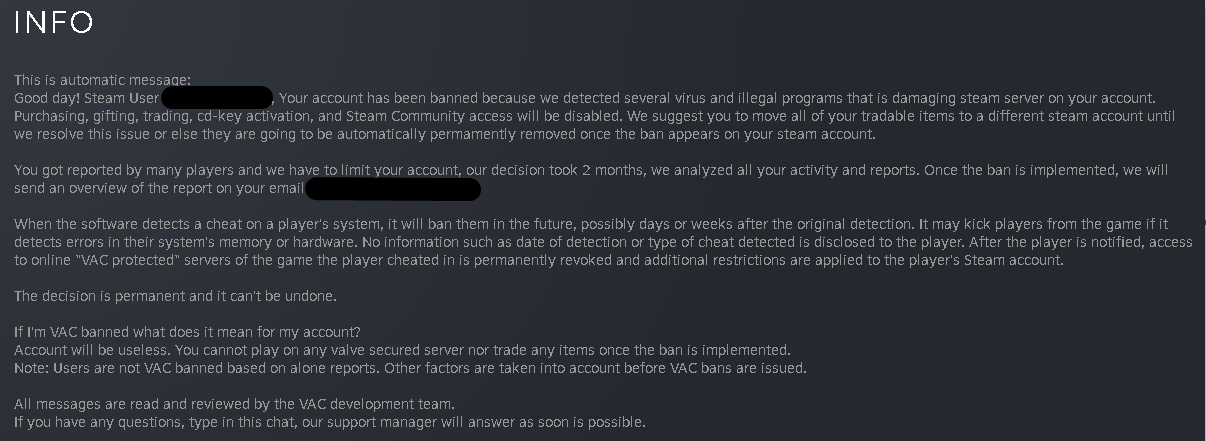
Steam-Community :: Guide :: All scam methods explained!
Source: Steam Community
Reported by accident” : r/Steam
Source: Reddit
Steam Reviews | Read Customer Service Reviews of store.steampowered.com | 4 of 13
Source: Trustpilot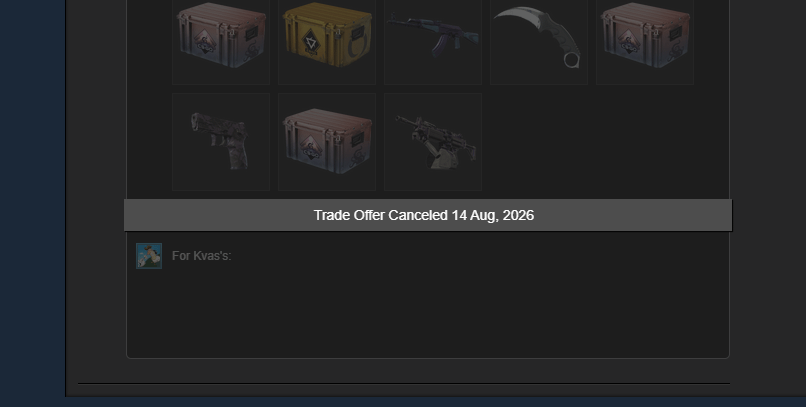
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit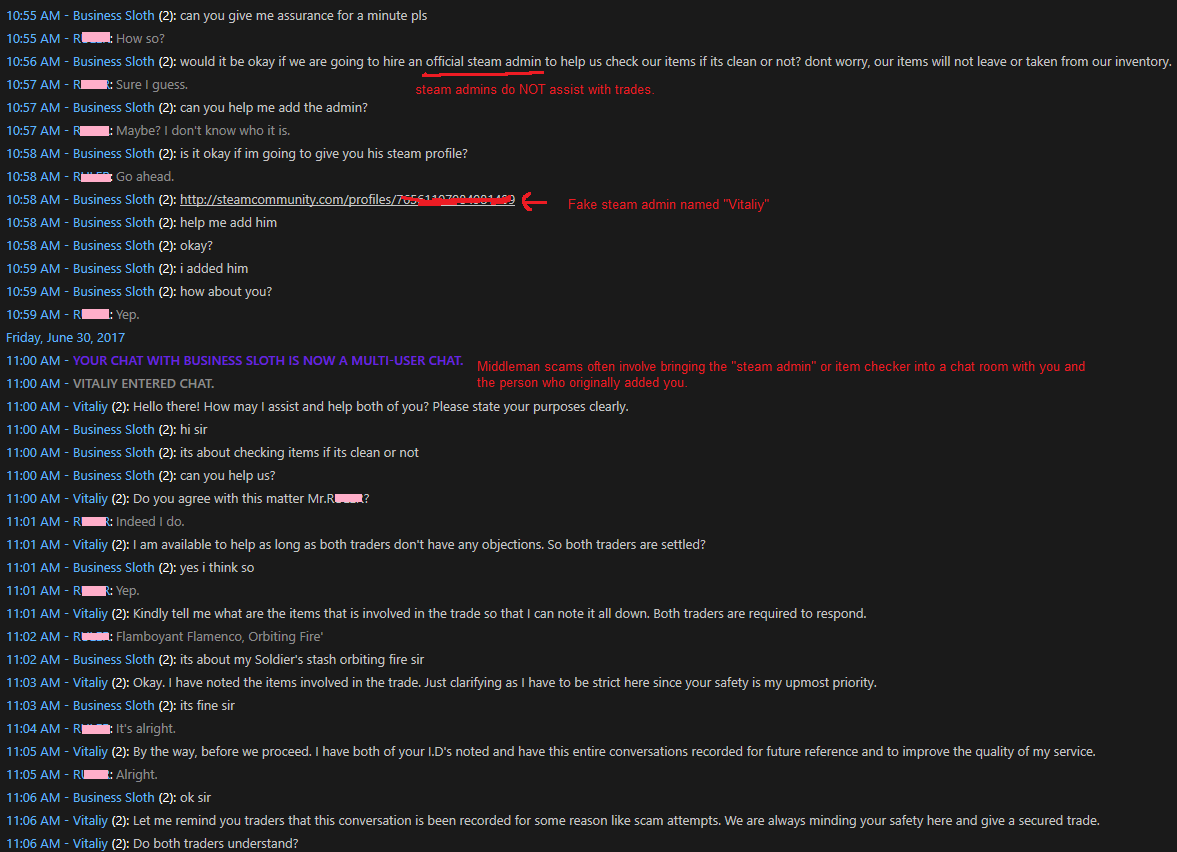
Steam Community :: Guide :: OP SKINS SCAM! Fake Bots! Fake Steam Admins! Fake Chrome Extensions! Item Checking!?
Source: Steam Community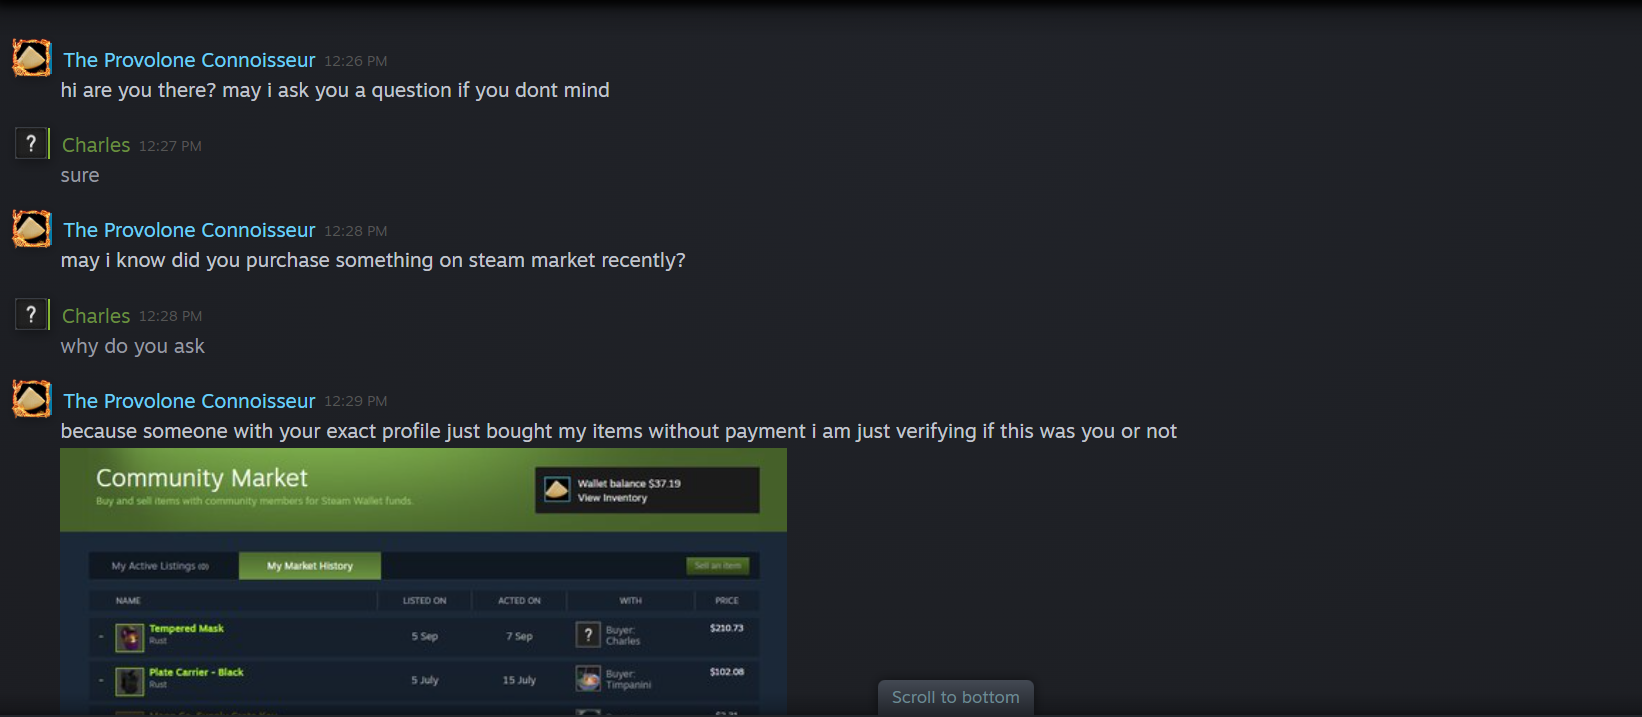
Fraud supposedly lol : r/Steam
Source: Reddit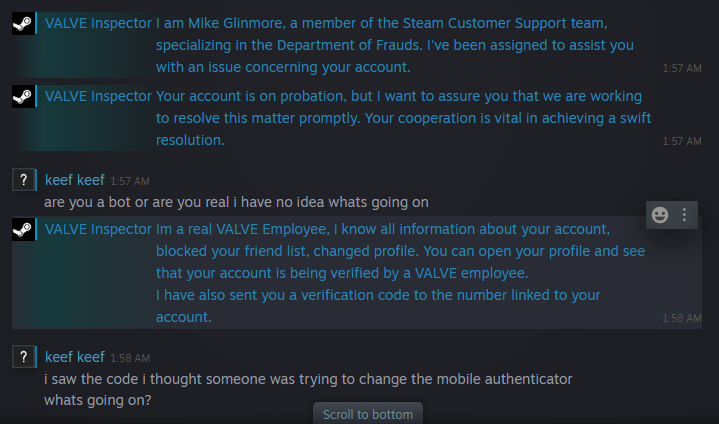
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit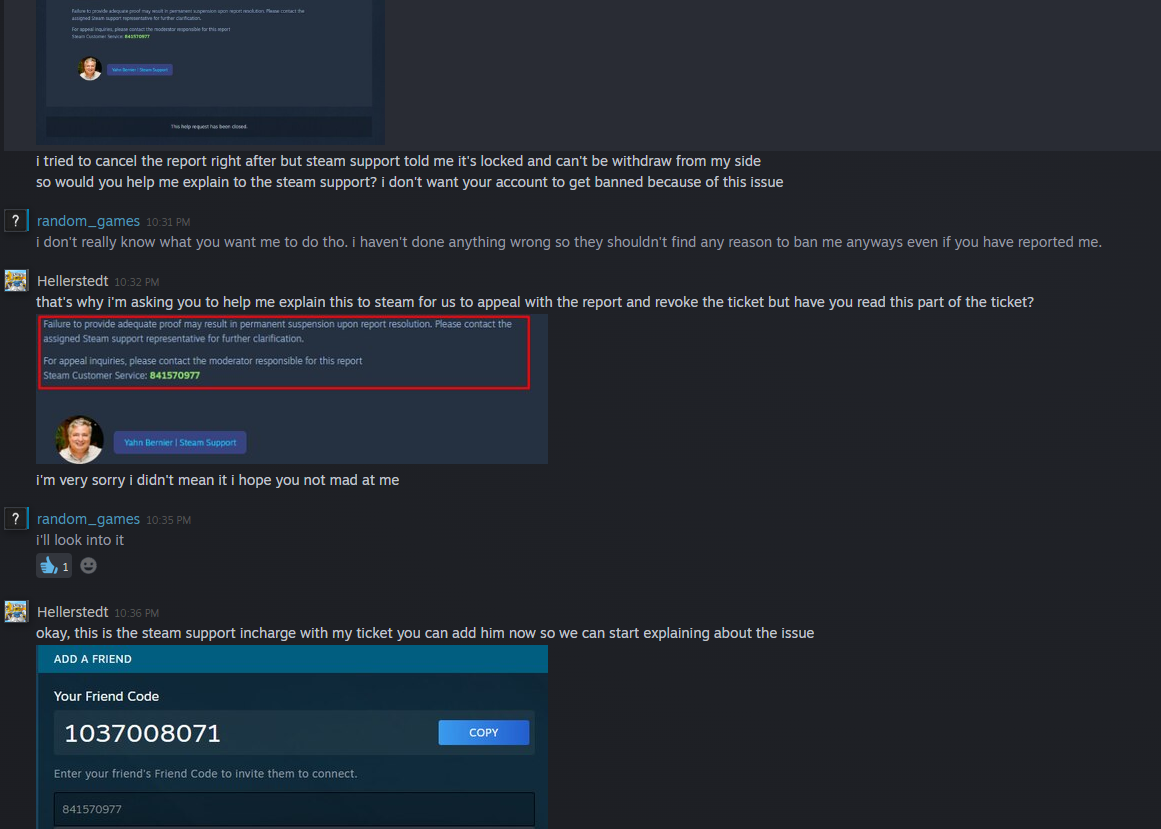
Is this a scam? i think so but i'm not 100% sure as they don't fit the stereotypical fake account theme : r/Steam
Source: Reddit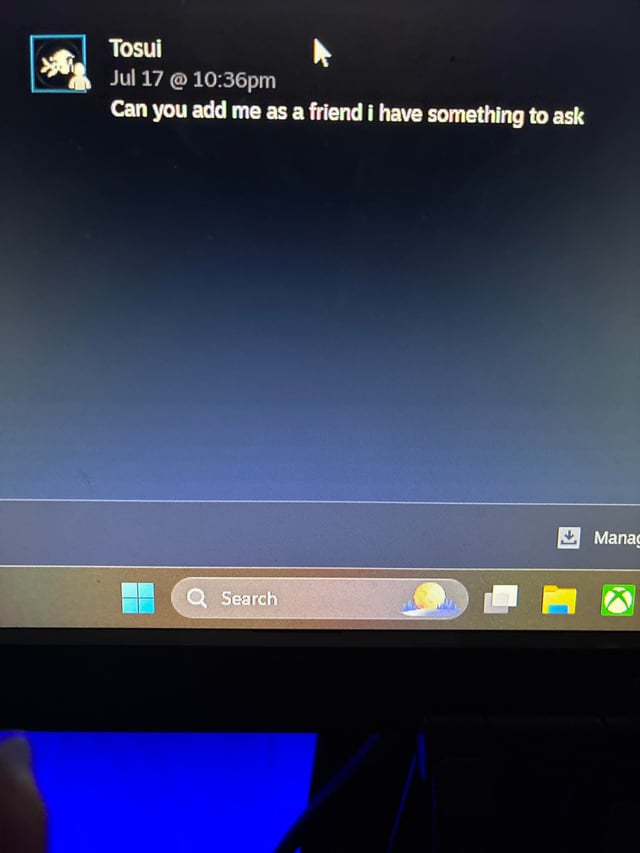
Reported by accident” : r/Steam
Source: Reddit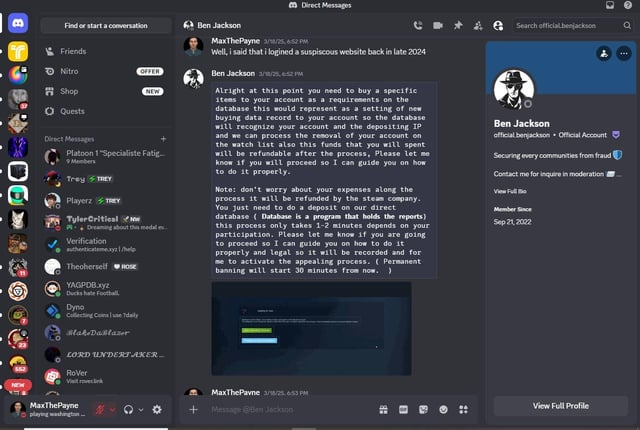
READ POST FIRST) question: was this thingy actually real? : r/Steam
Source: Reddit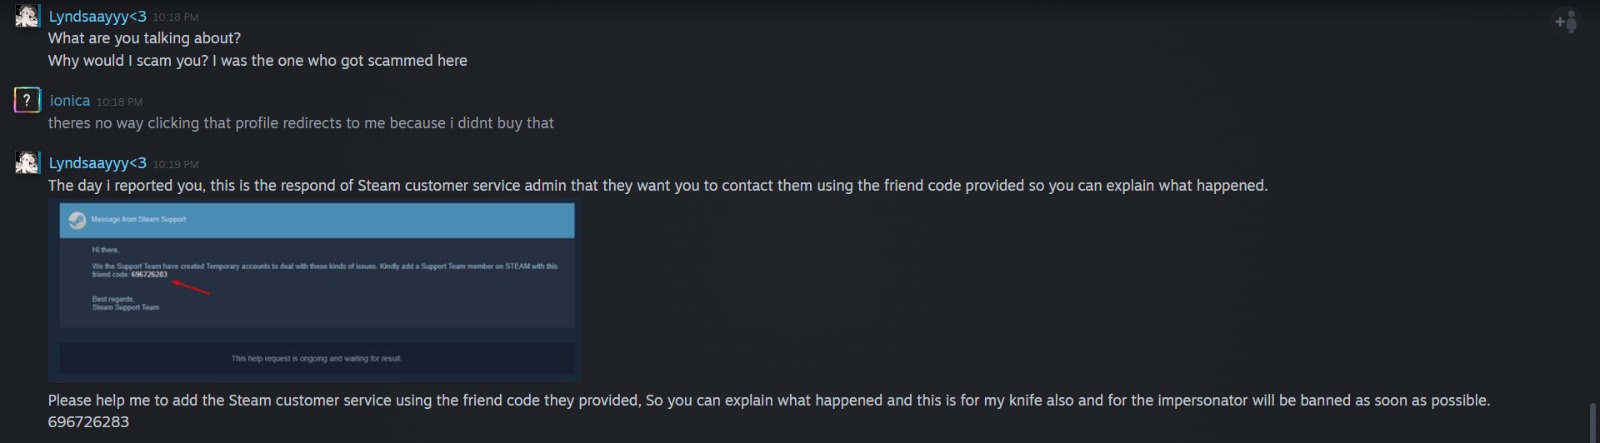
I actually took this seriously at first, then realized its just a scam : r/Steam
Source: Reddit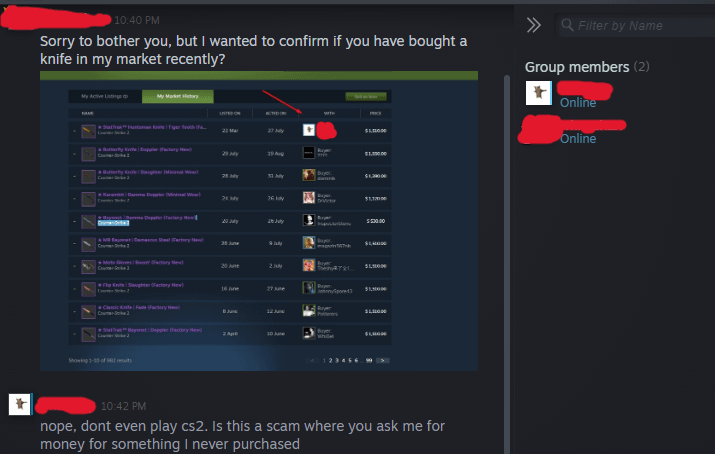
Is this a scam? : r/Steam
Source: Reddit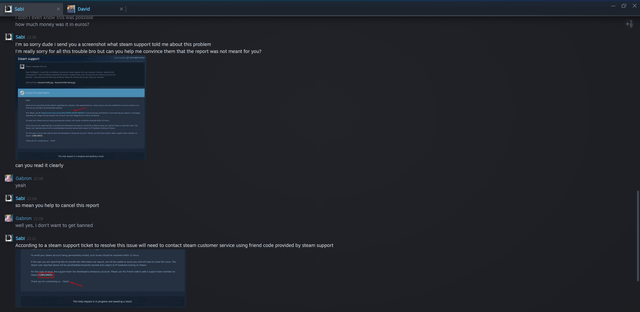
Scam? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit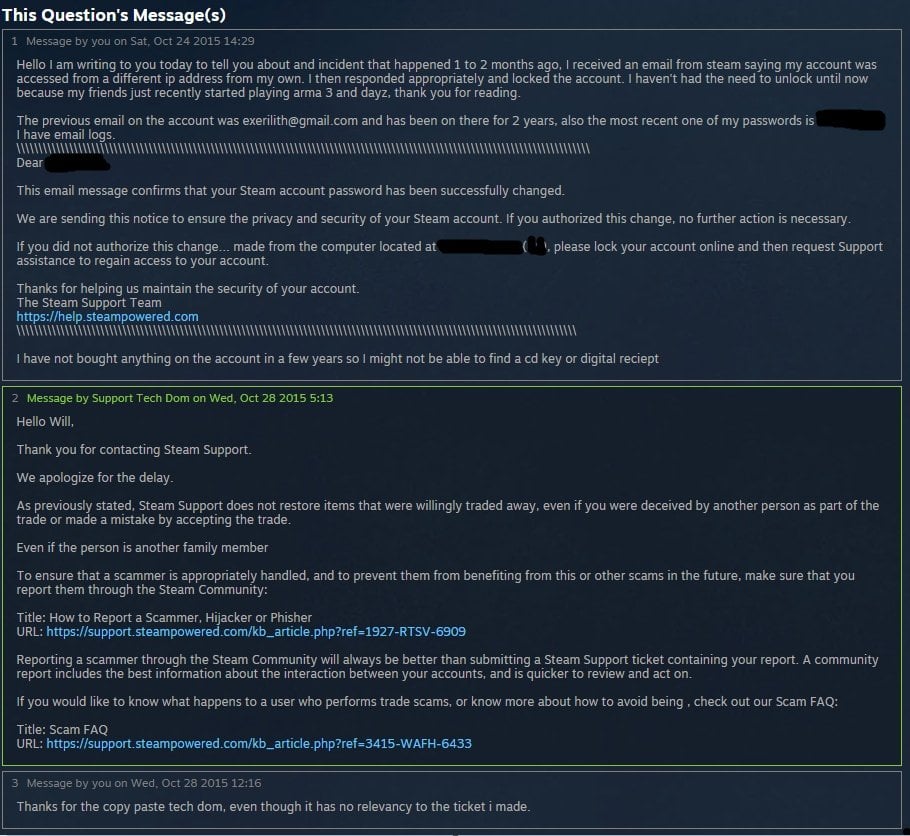
Kden : r/Steam
Source: Reddit
This is probably a scam isn't it? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
Confused about a possible scam? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
Confused about a possible scam? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit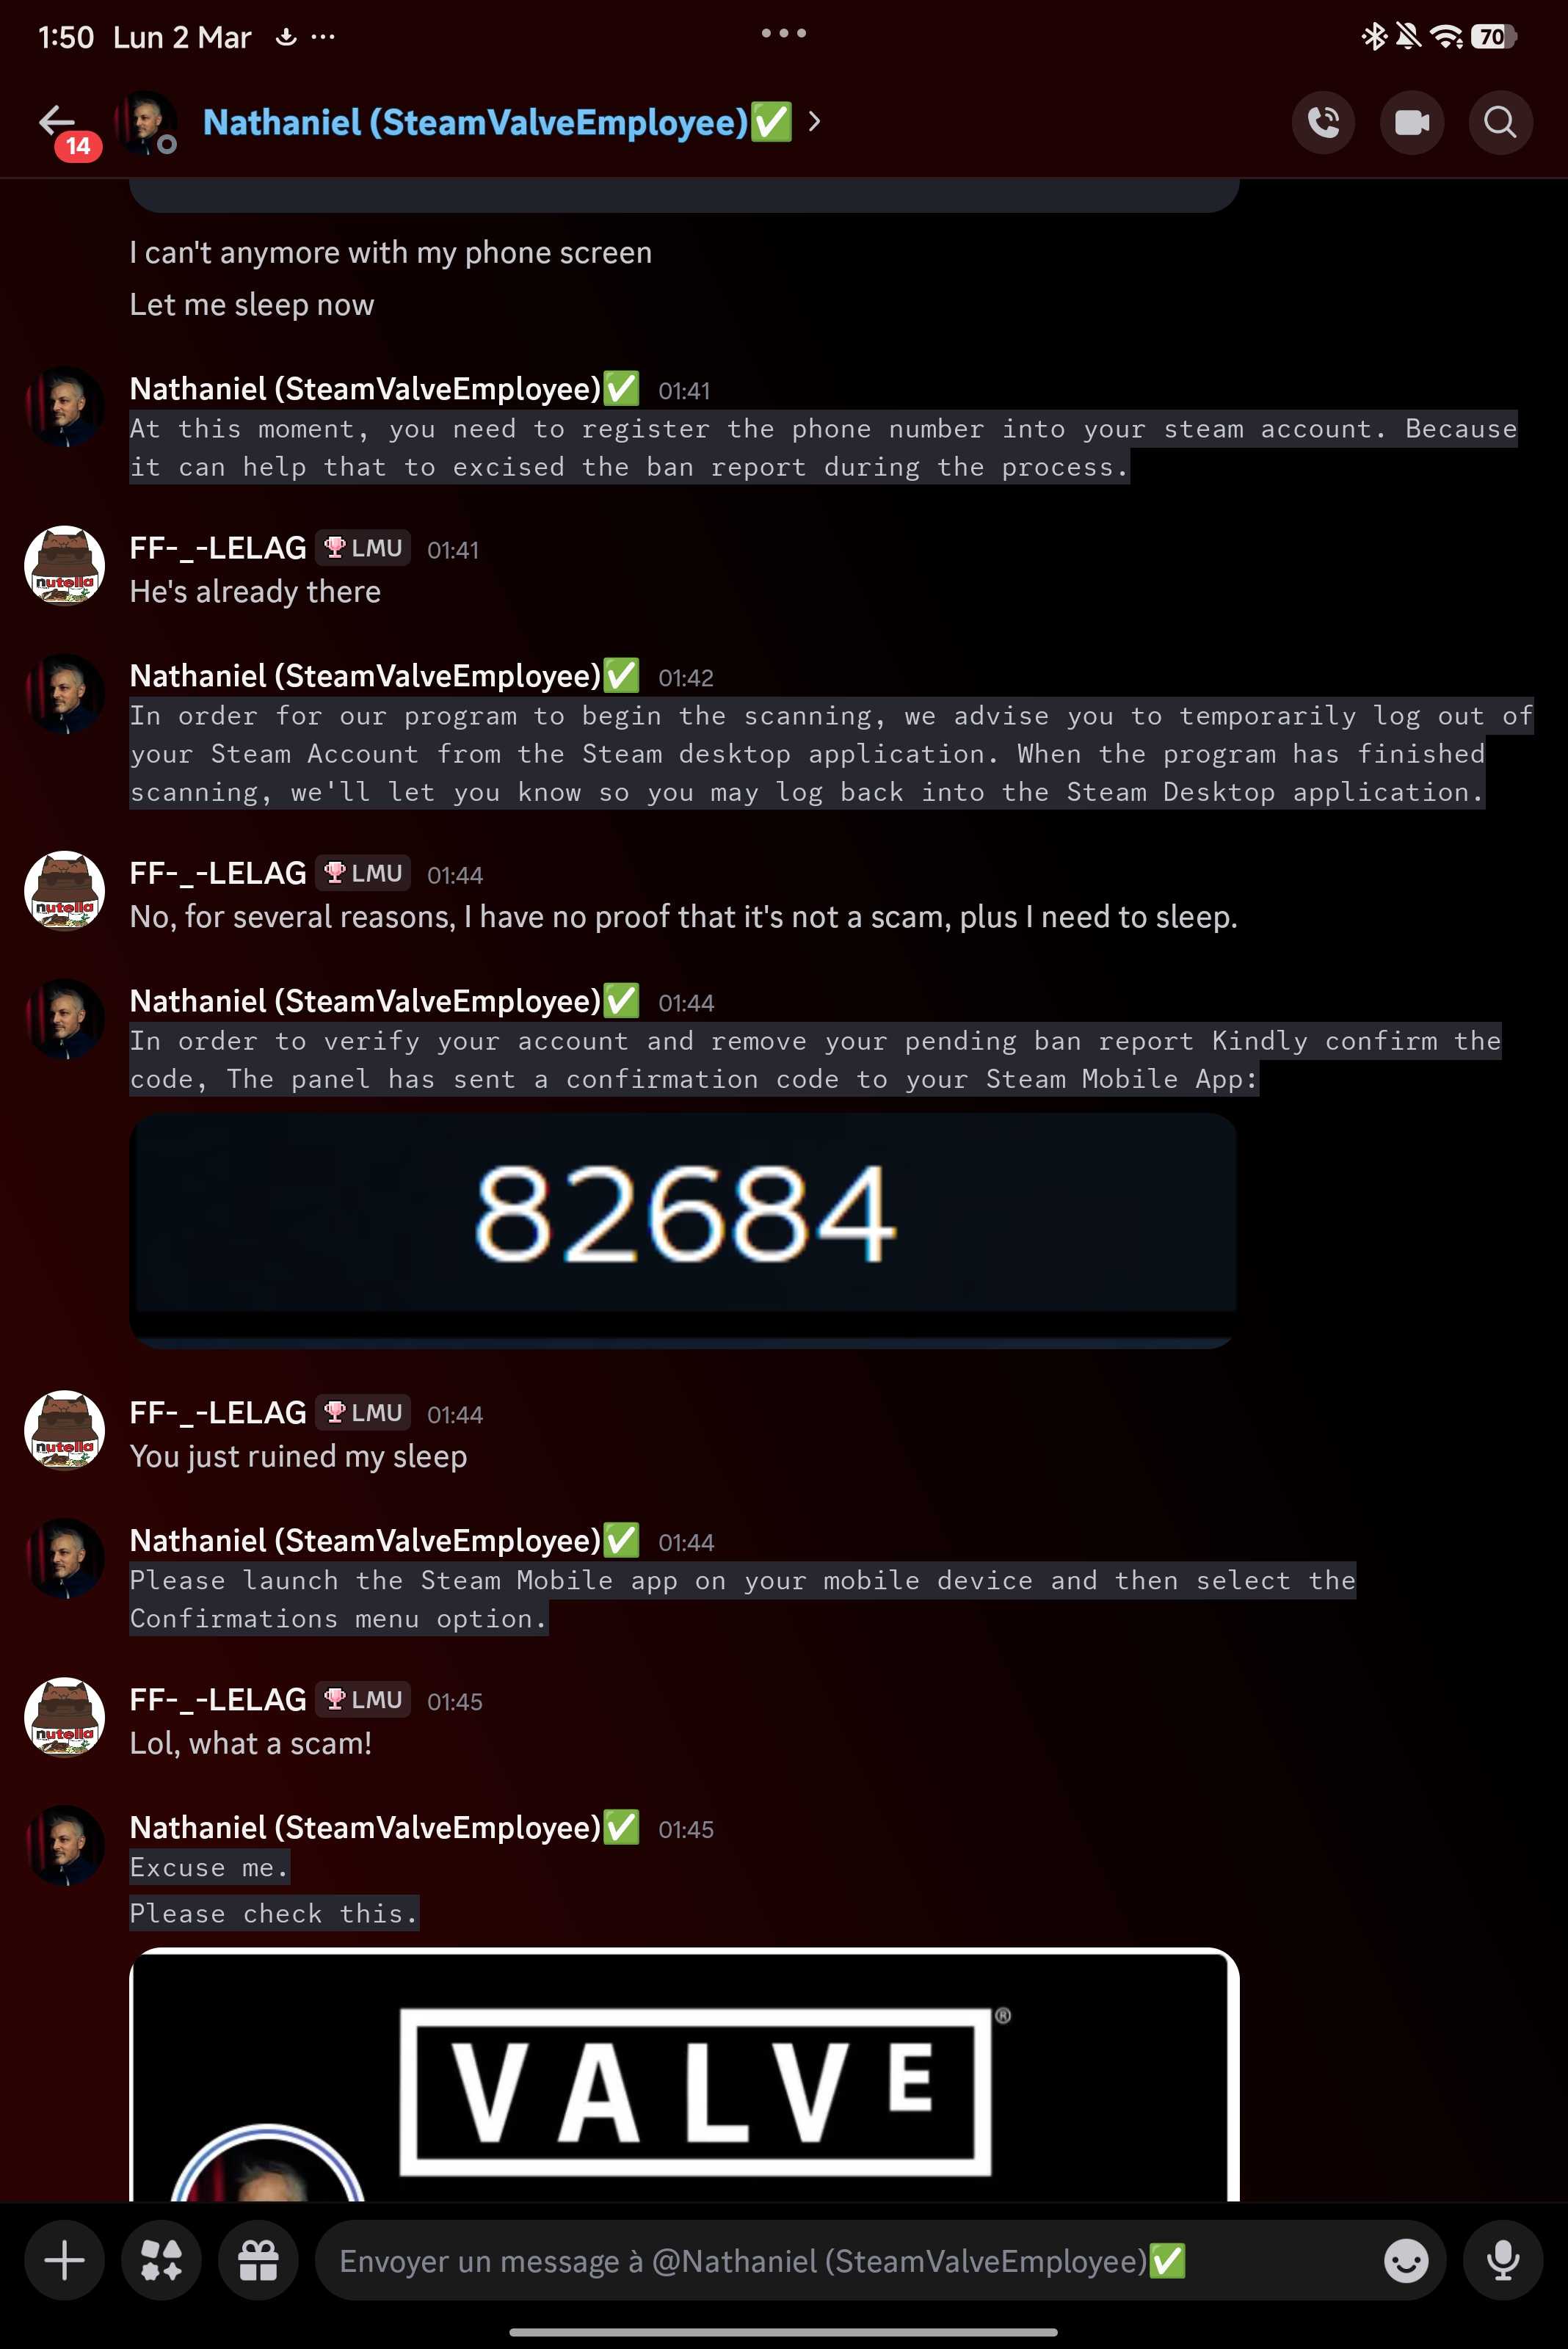
Was it a scam? : r/Steam
Source: Reddit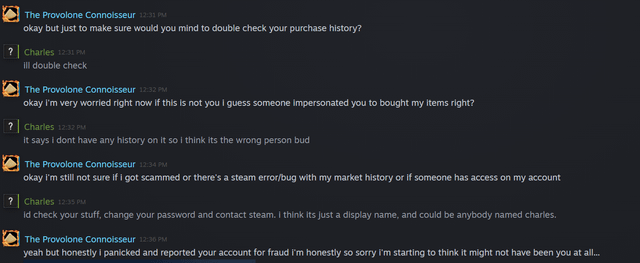
Fraud supposedly lol : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit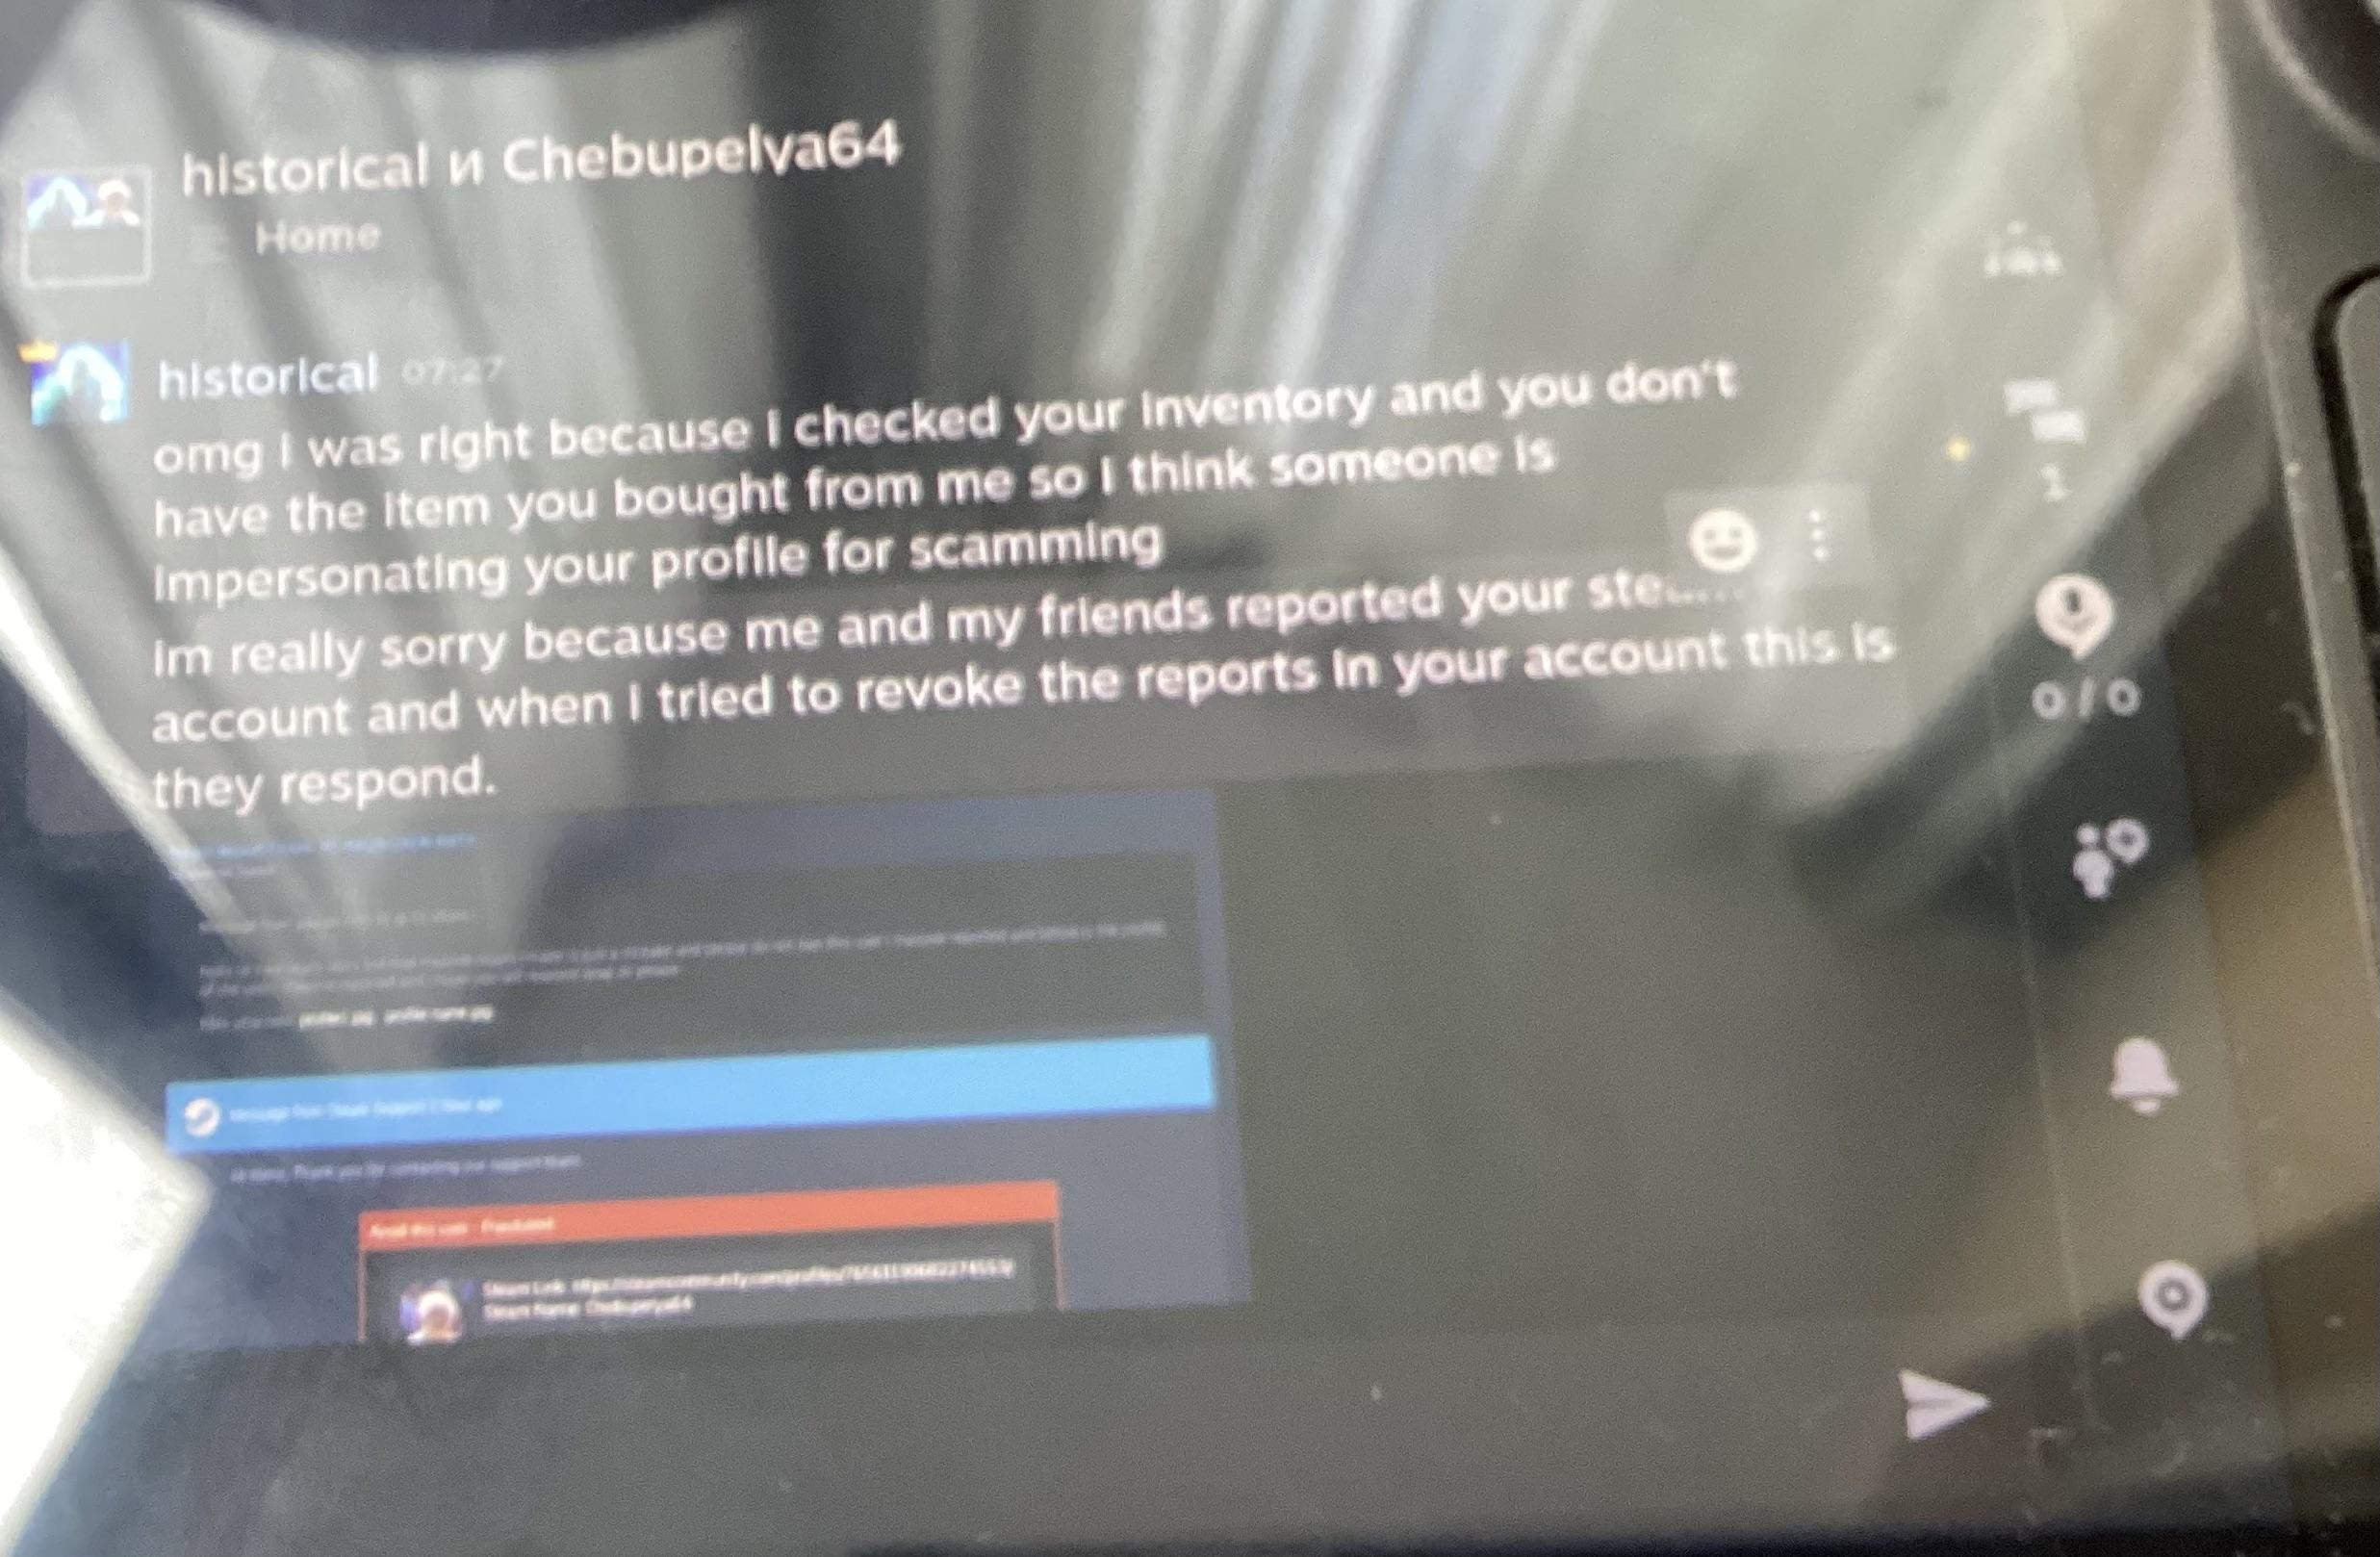
Scam… : r/Steam
Source: Reddit
Was it a scam? : r/Steam
Source: Reddit
Scam? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit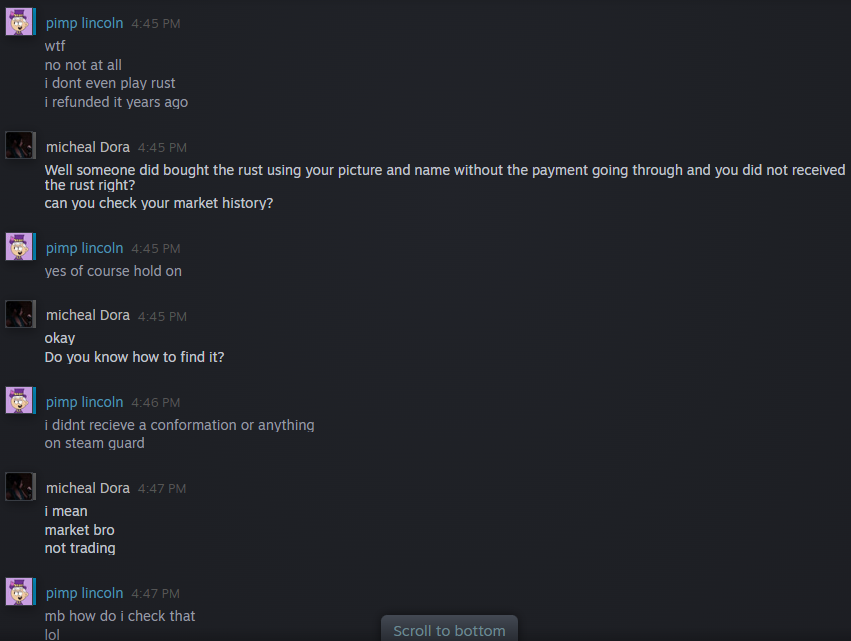
This has to be a scam, right? : r/Steam
Source: Reddit
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit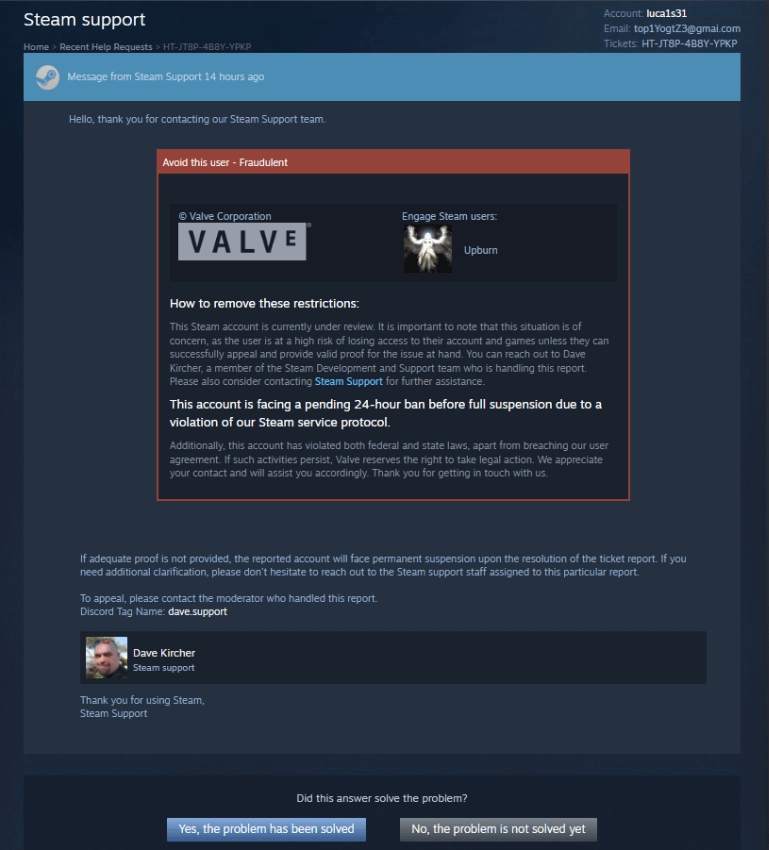
Scam attempts? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
I actually took this seriously at first, then realized its just a scam : r/Steam
Source: Reddit
Is this a scam? i think so but i'm not 100% sure as they don't fit the stereotypical fake account theme : r/Steam
Source: Reddit
Not Sure What to do at this point. Help? Details in Comments : r/Steam
Source: Reddit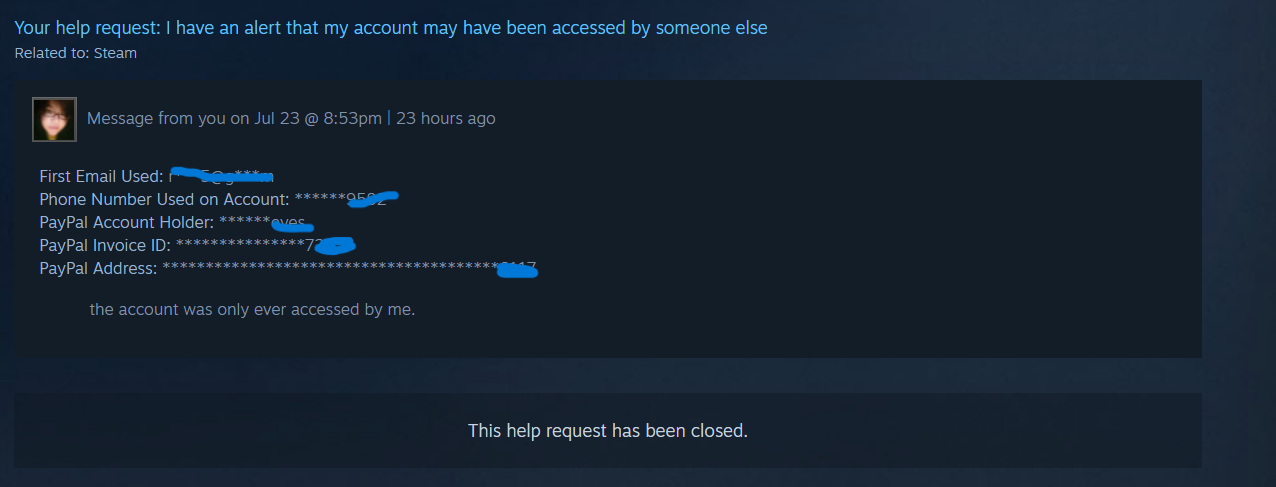
Not Sure What to do at this point. Help? Details in Comments : r/Steam
Source: Reddit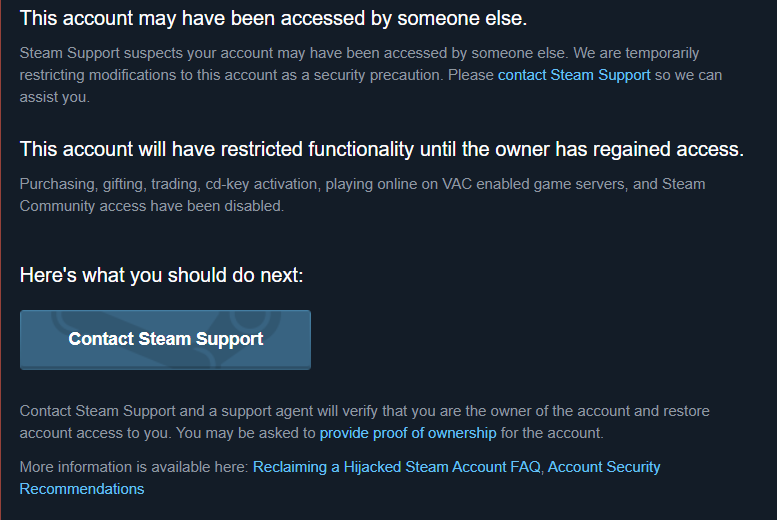
Not Sure What to do at this point. Help? Details in Comments : r/Steam
Source: Reddit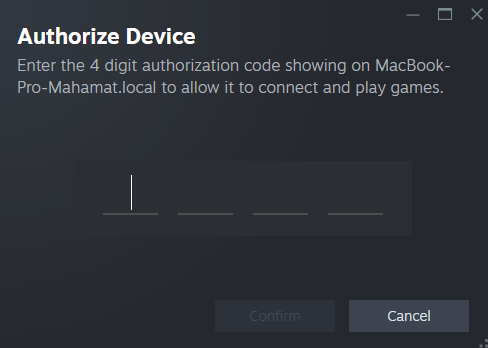
ive been getting these weird requests, any idea whats causing them and are they a breach attack? any help would be appreciated : r/Steam
Source: Reddit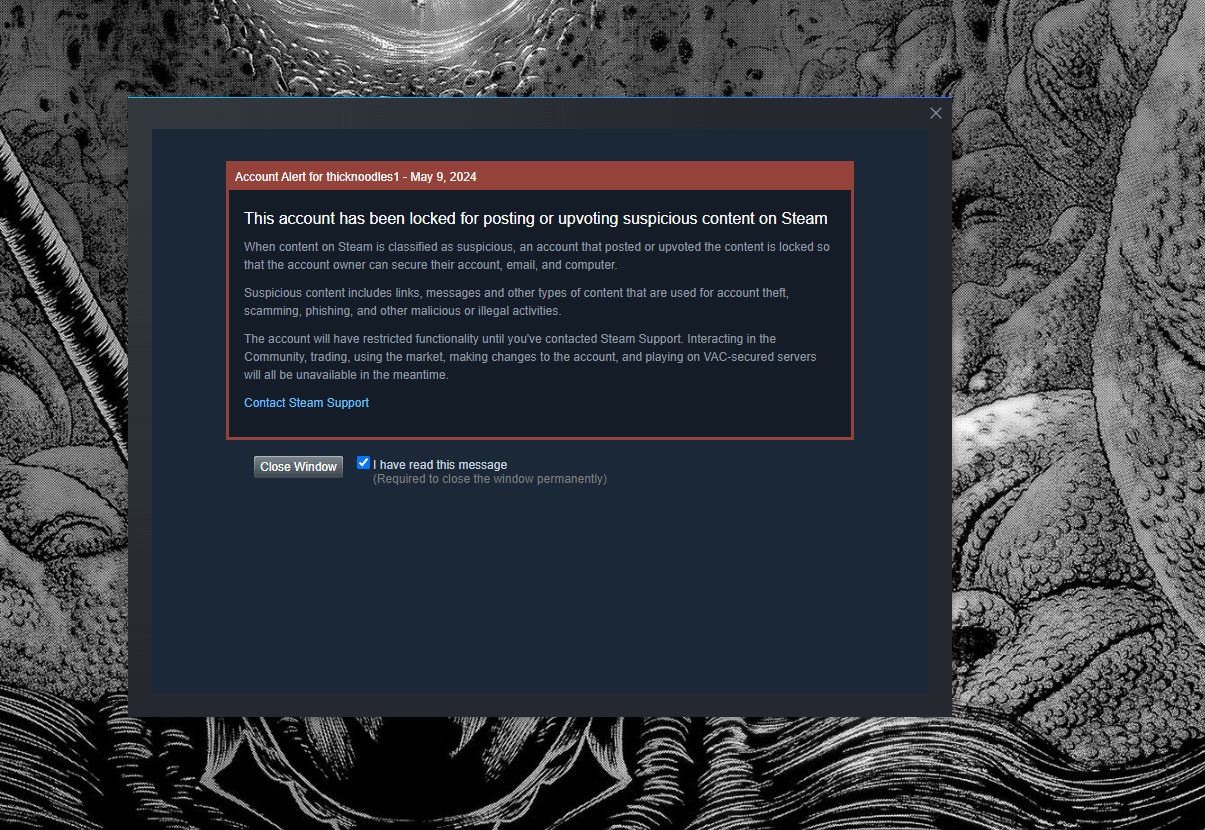
Should I be concerned about this? I've never posted or upvoted anything on Steam ever. : r/Steam
Source: Reddit
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit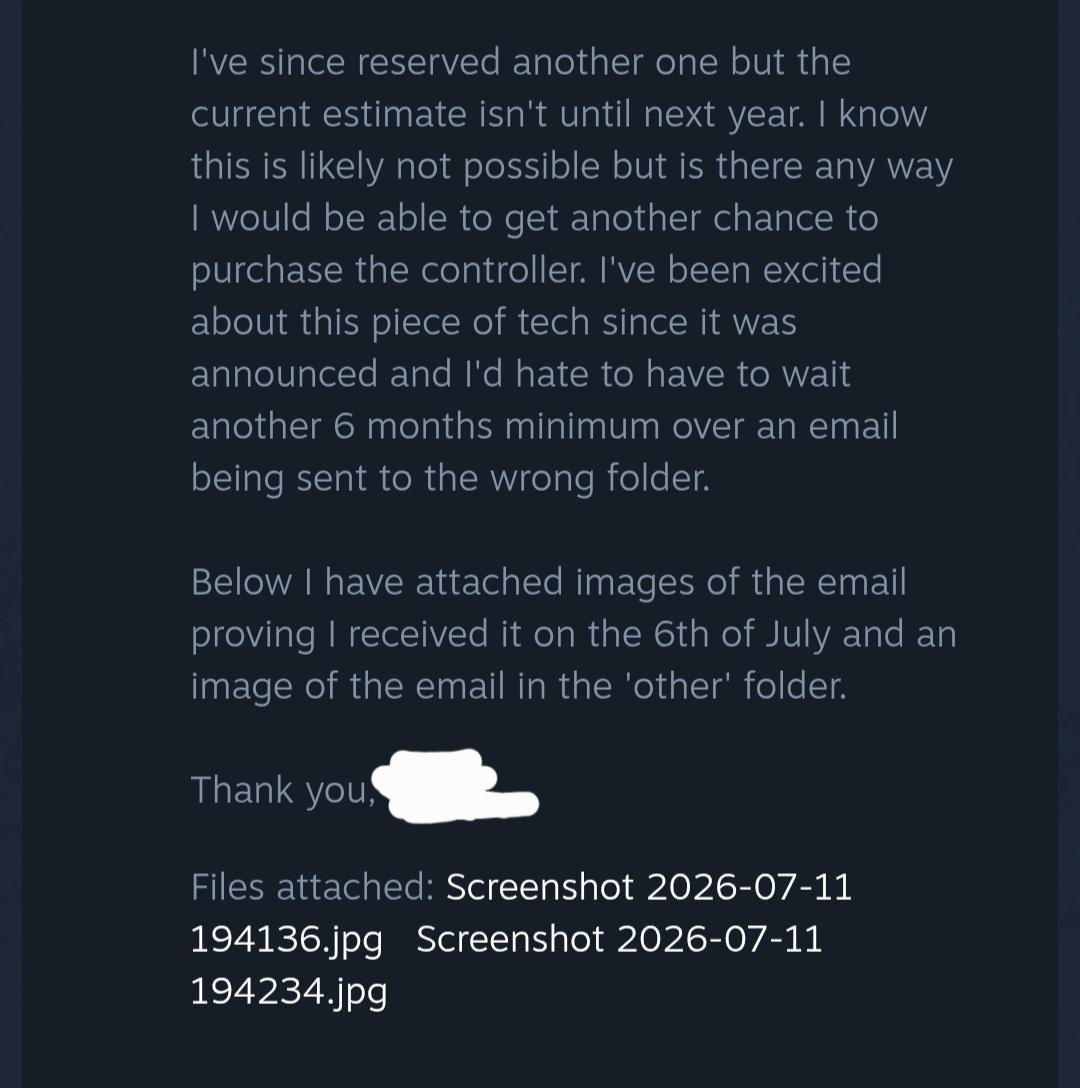
Steam support coming through as always : r/Steam
Source: Reddit
My friend recently got his account stolen, he contacted steam support and they replied saying he needed to update the info on his ticket. When going to create or update a ticket the site is down and ...
Source: Reddit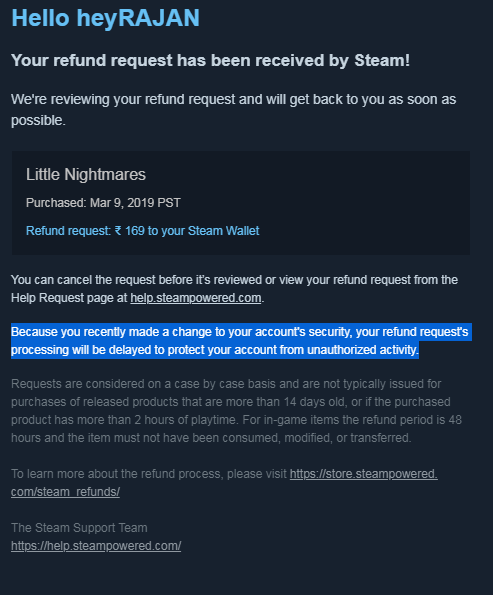
Can anyone tell me how long is it going to be on hold? *Read Selected Text : r/Steam
Source: Reddit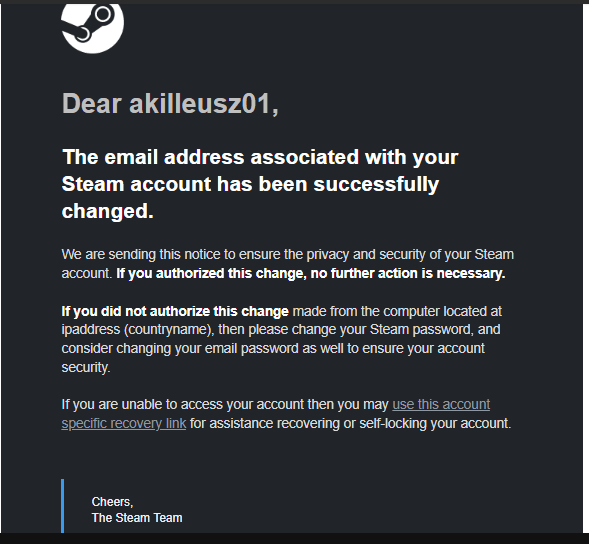
I got this email yesterday, is this legit? Also my email is the same and its still the old one : r/Steam
Source: Reddit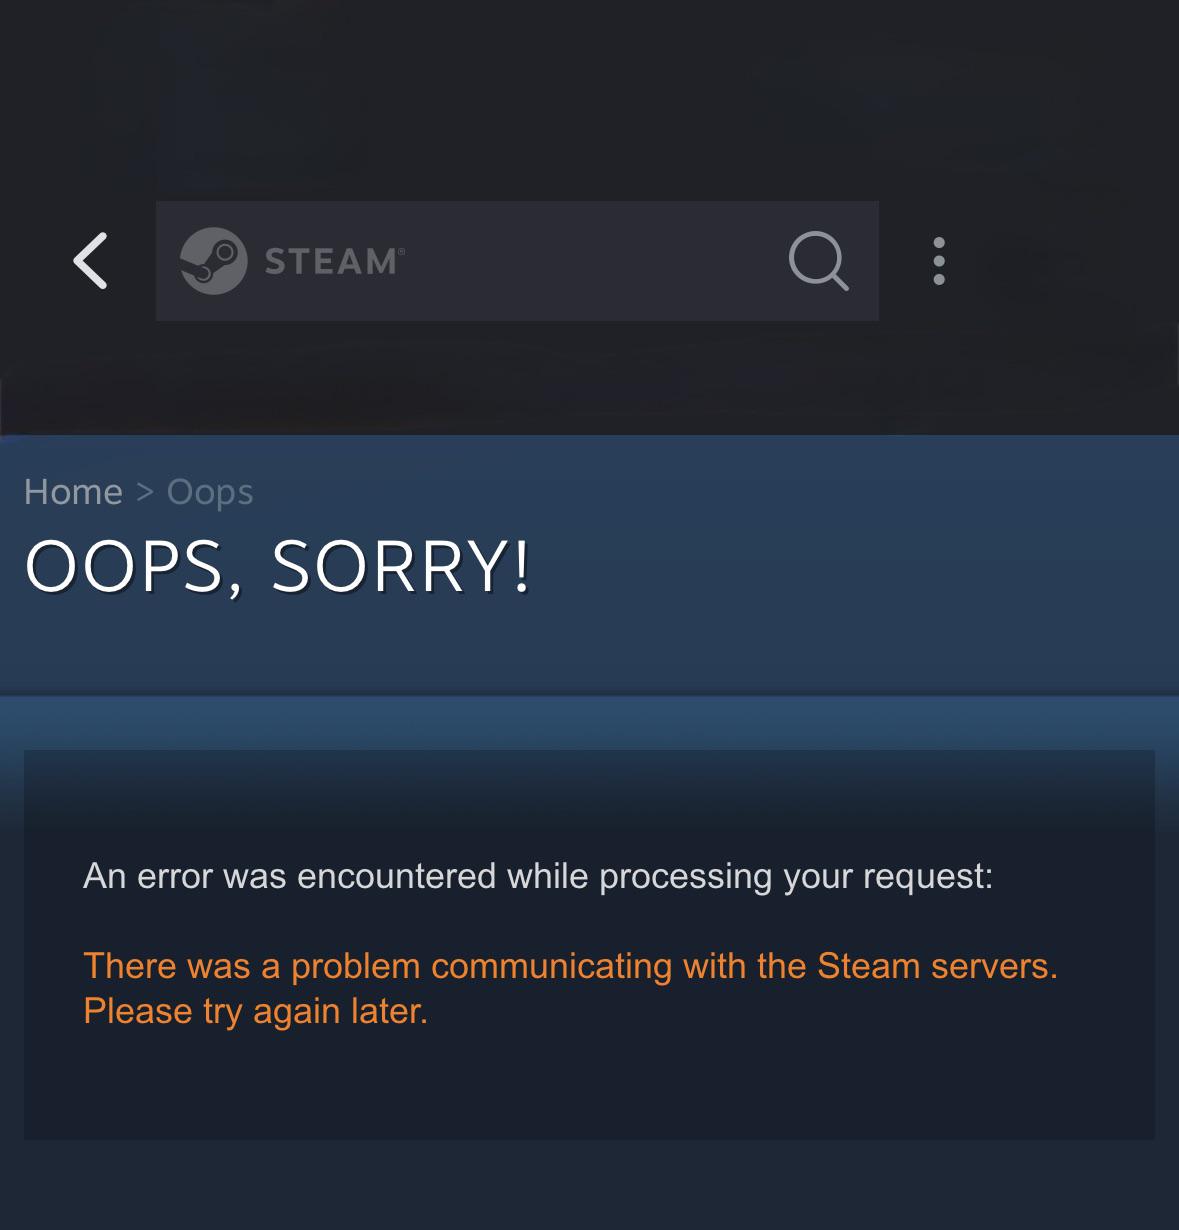
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit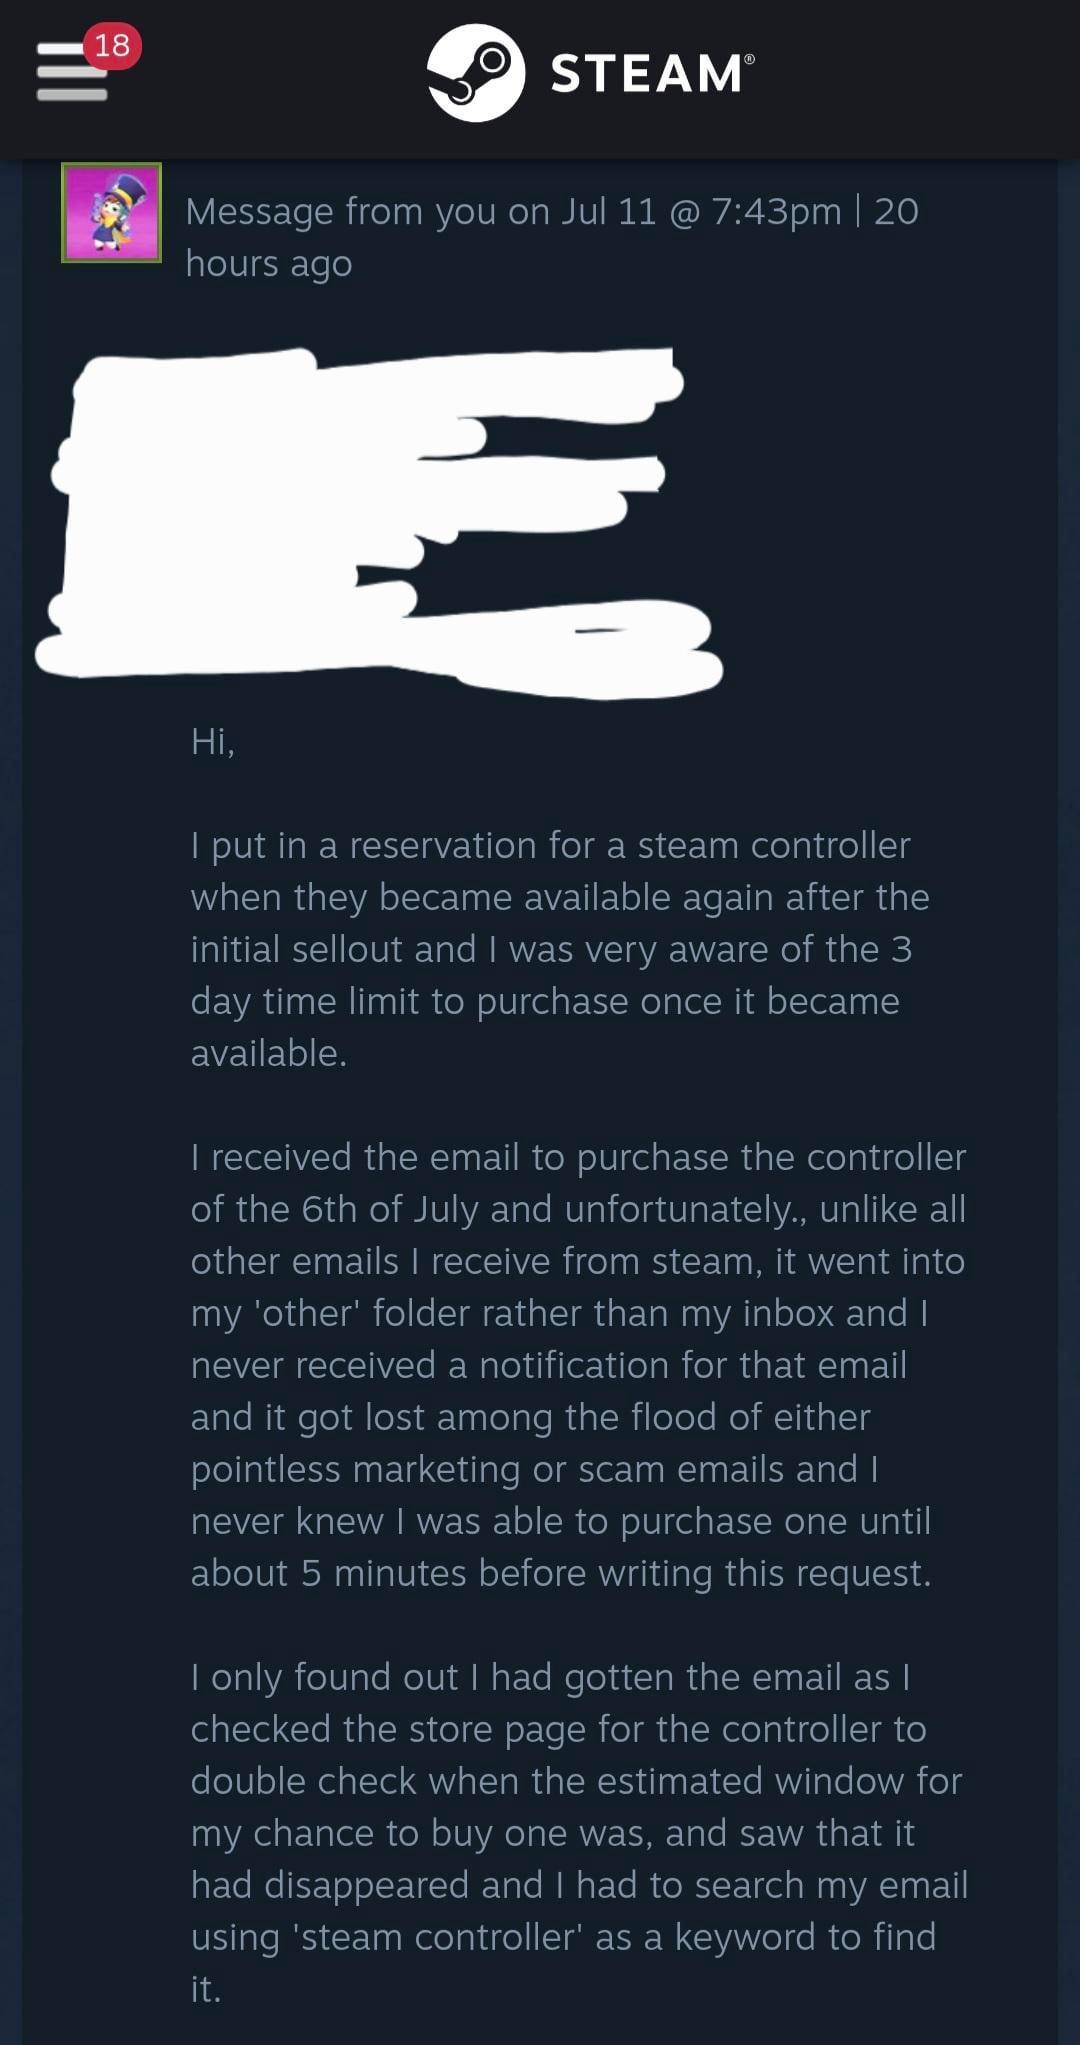
Steam support coming through as always : r/Steam
Source: Reddit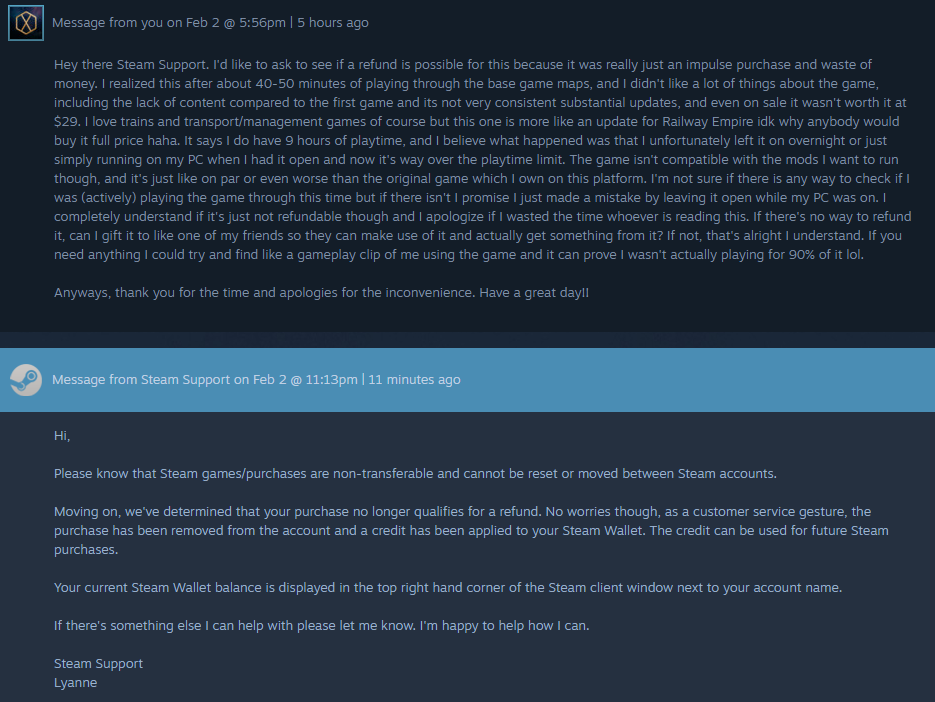
Steam Support is simply outstanding : r/Steam
Source: Reddit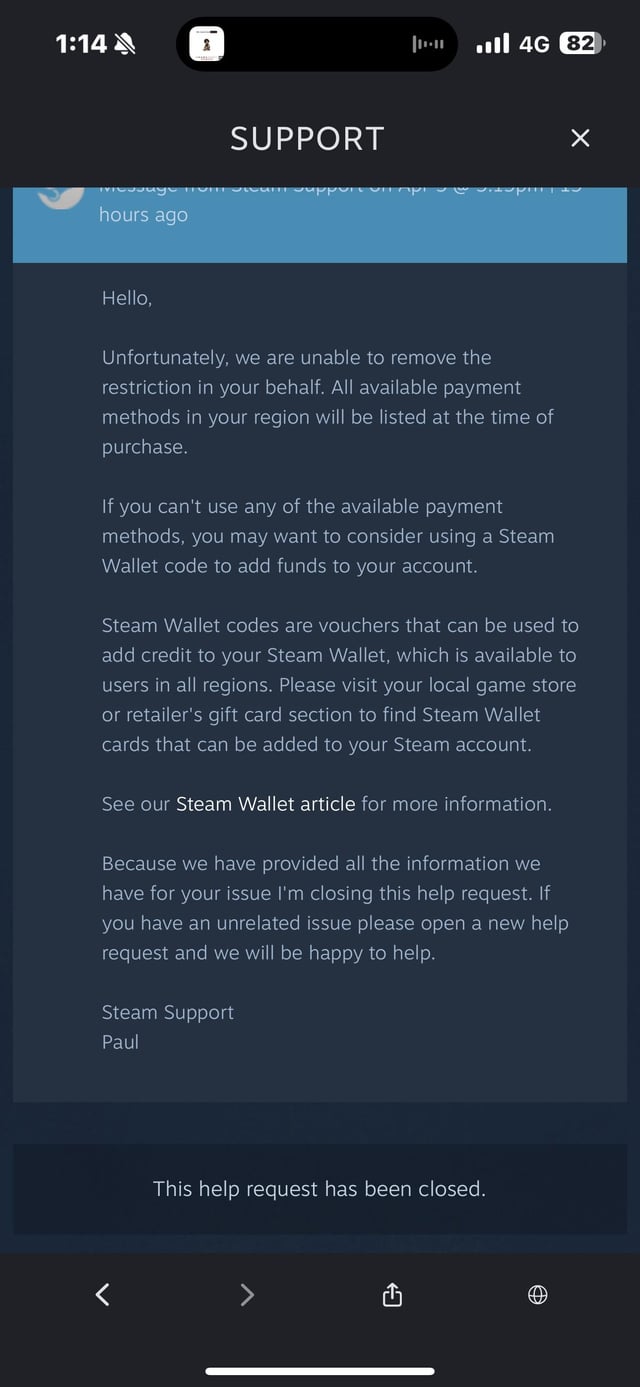
Hey anyone else faced this? : r/Steam
Source: Reddit
Wired Mail from Steam : r/Steam
Source: Reddit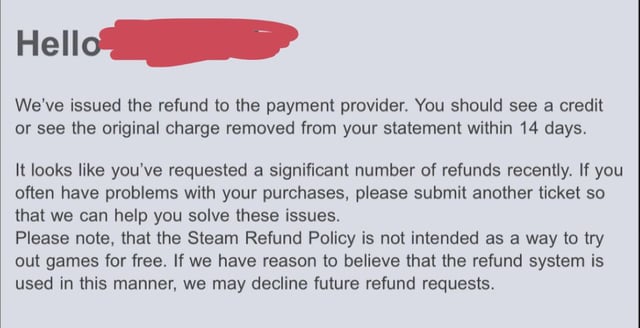
Has anyone actually had refund requests declined? : r/Steam
Source: Reddit
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit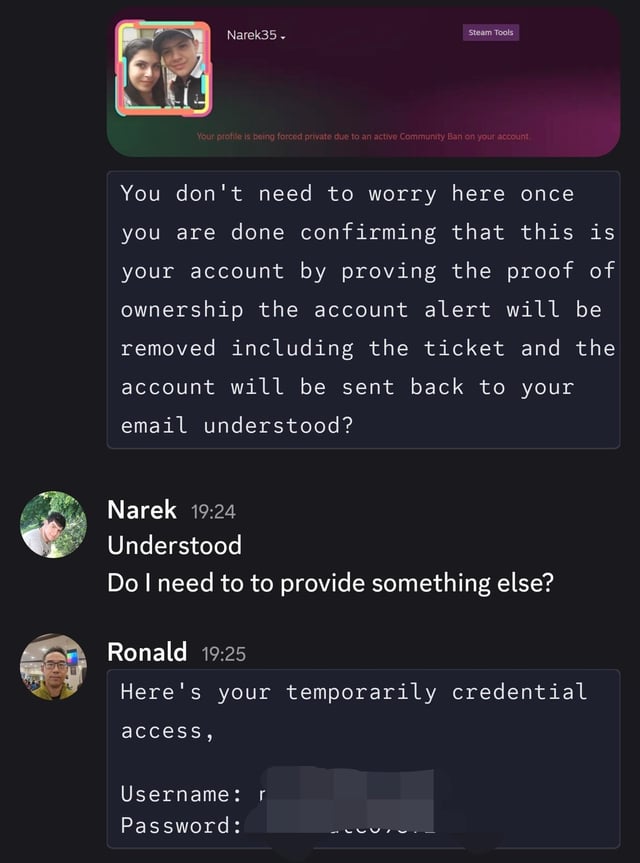
Is this normal with the Steam Support : r/Steam
Source: Reddit
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit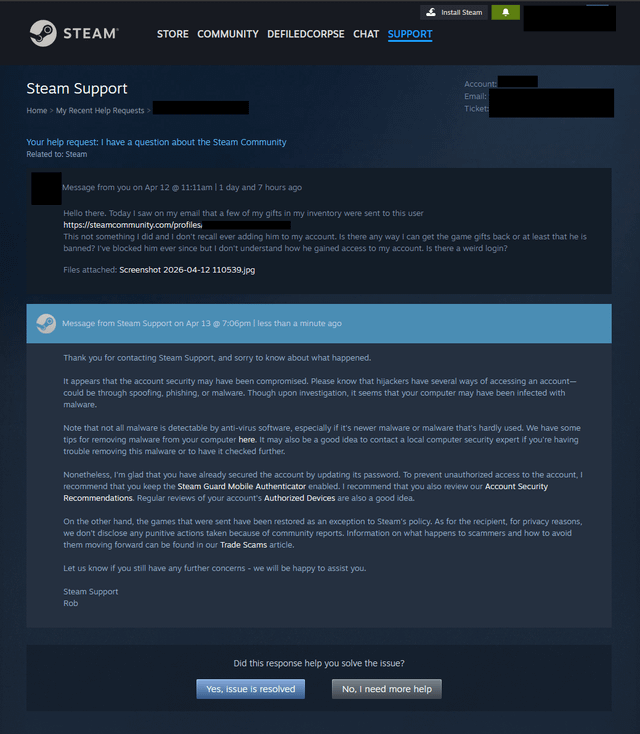
This is why Steam will always have me as a client : r/Steam
Source: Reddit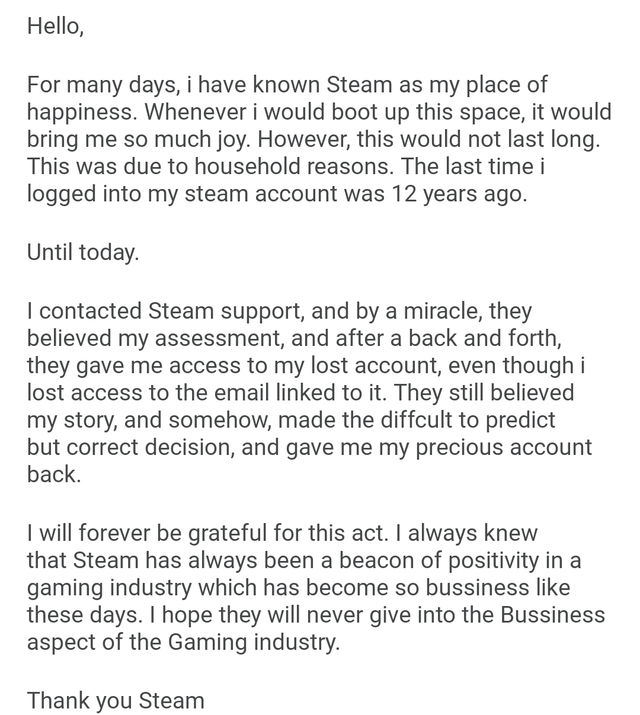
Steam did something for me, Which i will never forget : r/Steam
Source: Reddit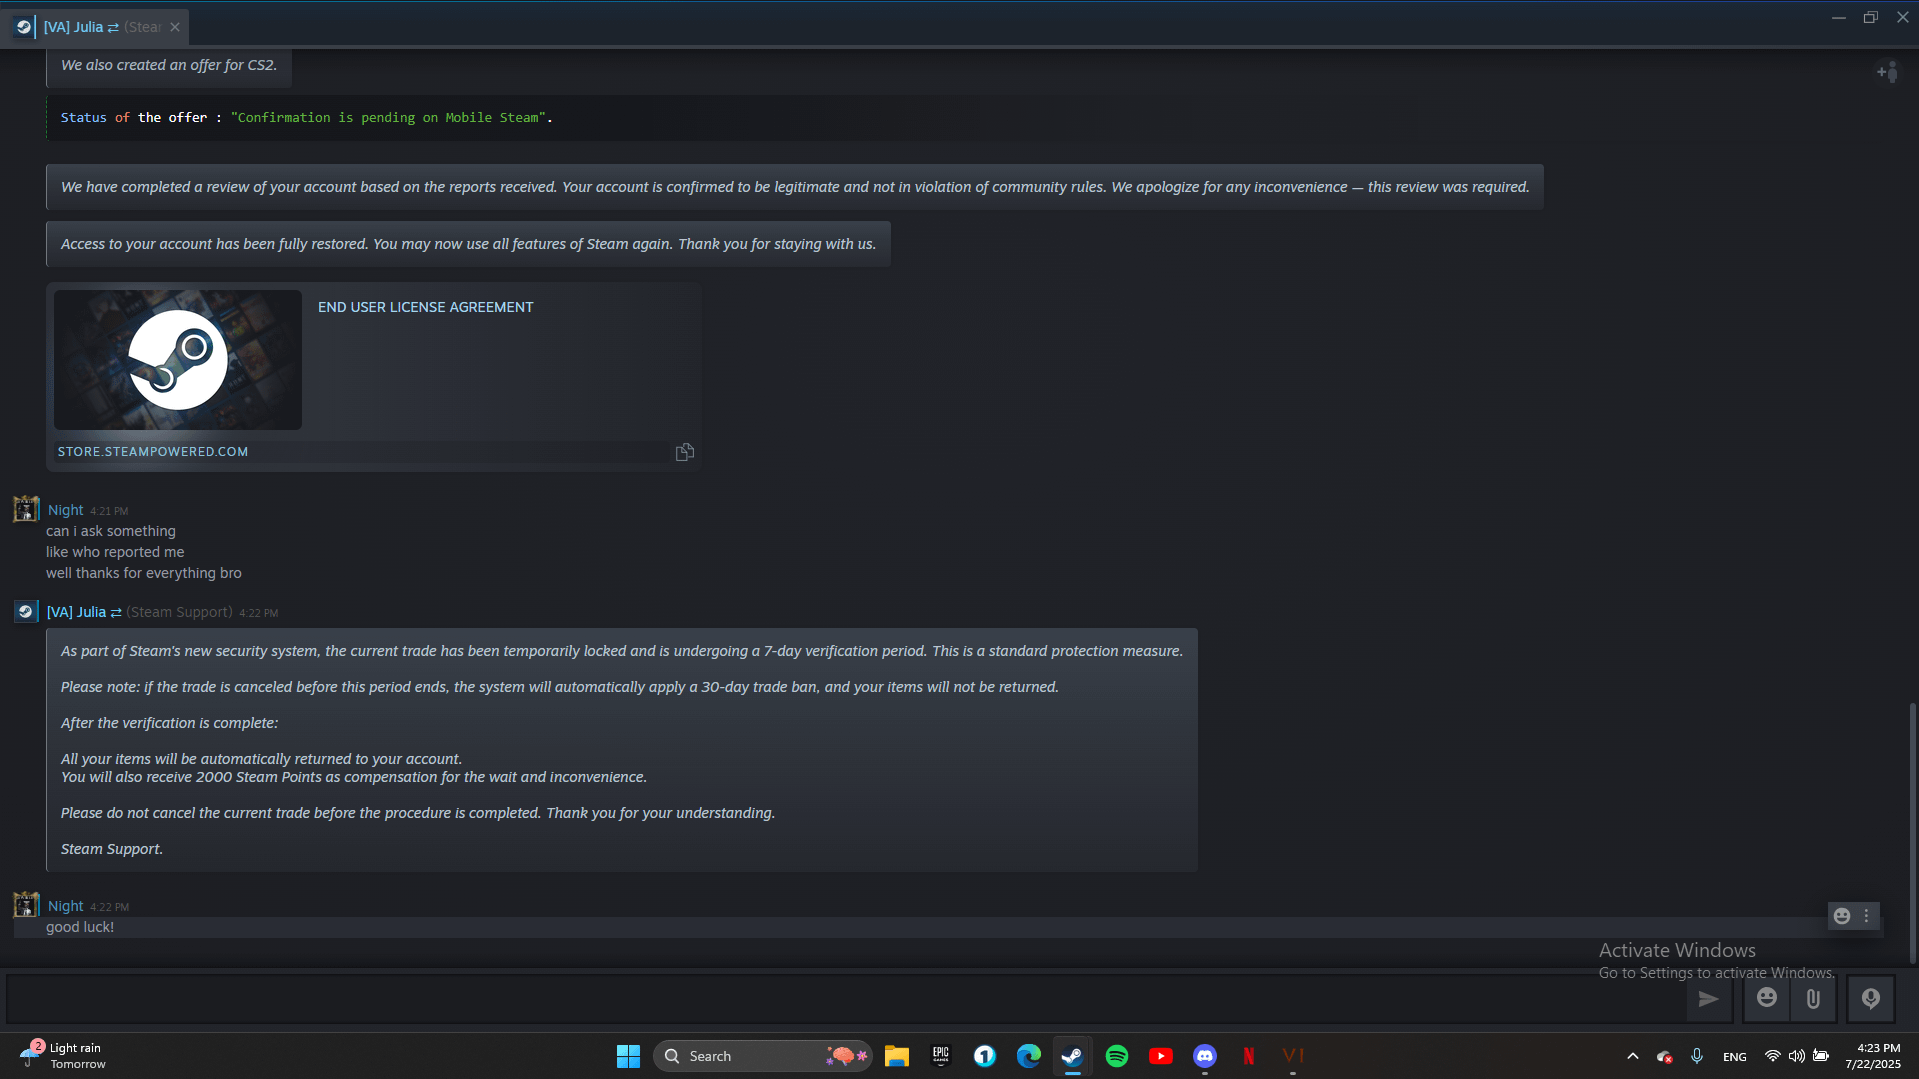
scam: [WARNING] Beware of Advanced Steam Support Scams – Don't Lose Your Items! : r/Steam
Source: Reddit
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit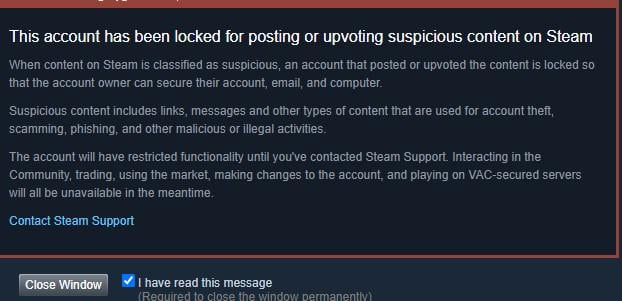
tf?, just got this message today, have not ever posted : r/Steam
Source: Reddit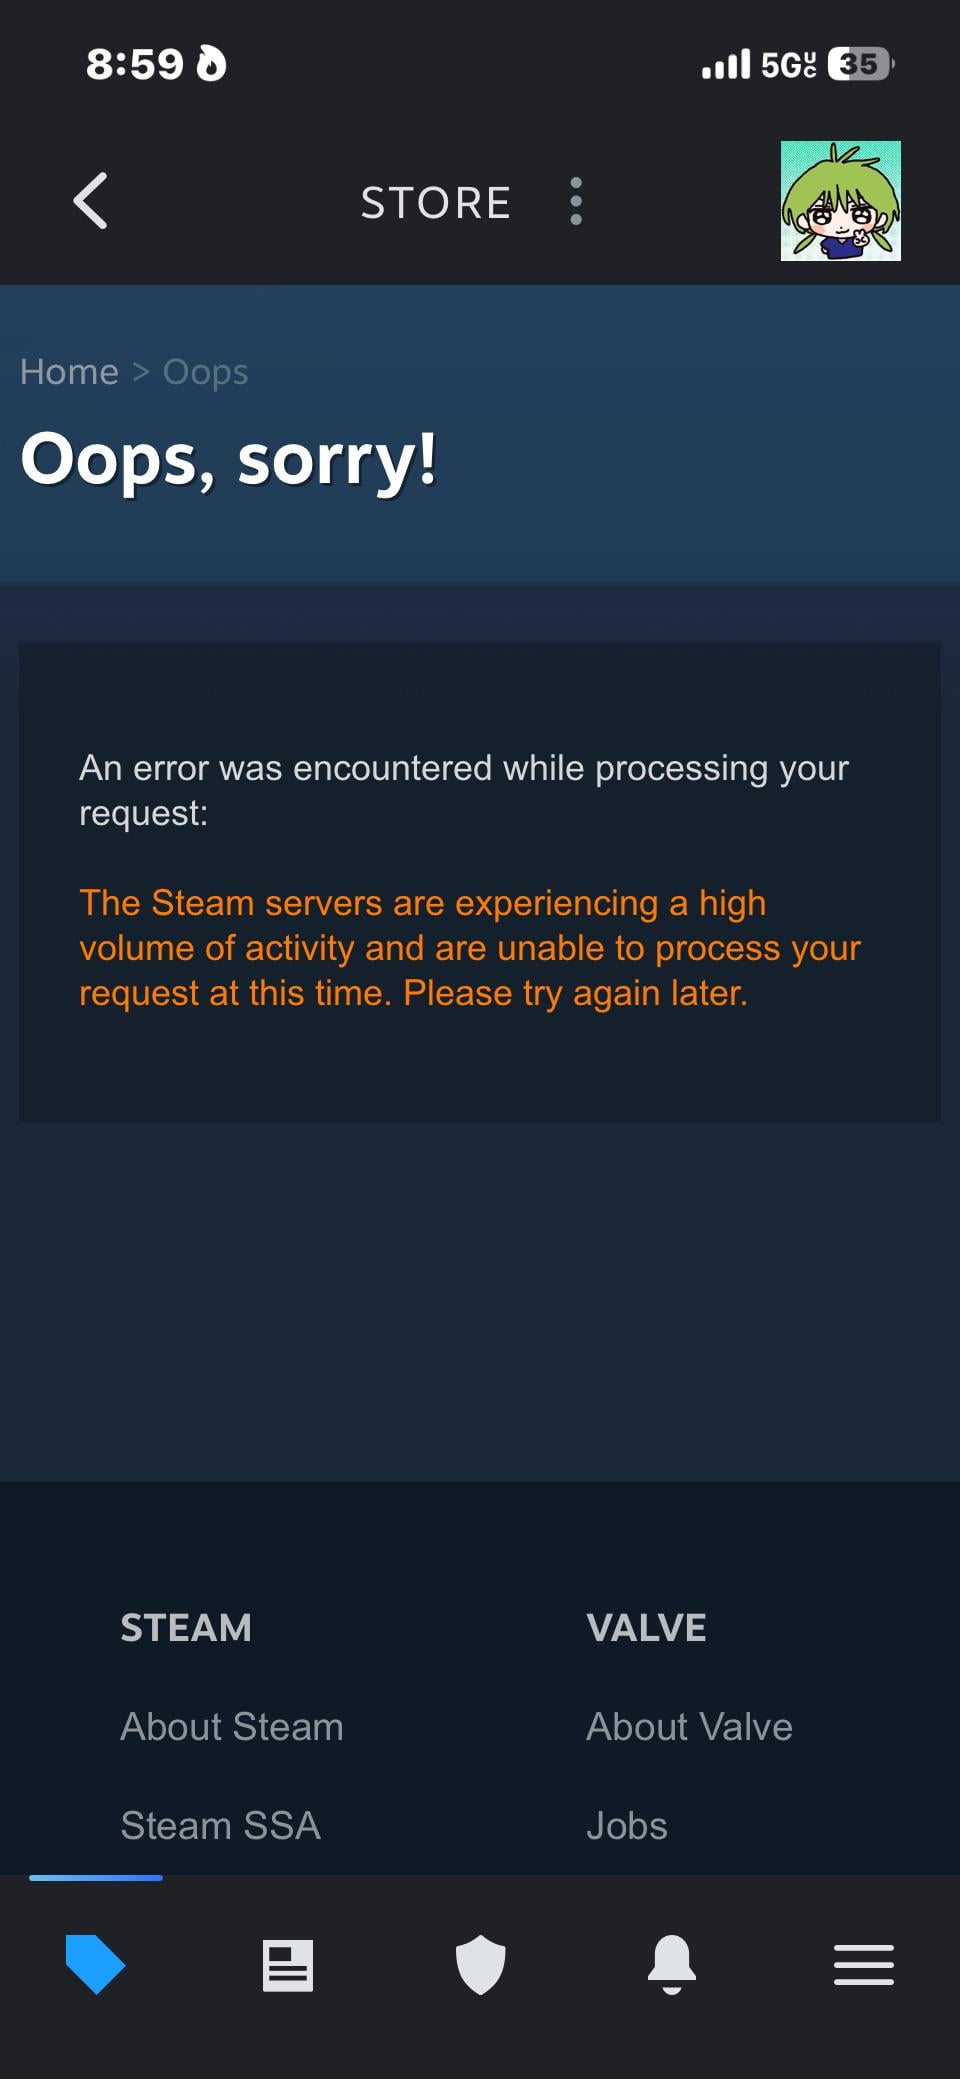
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit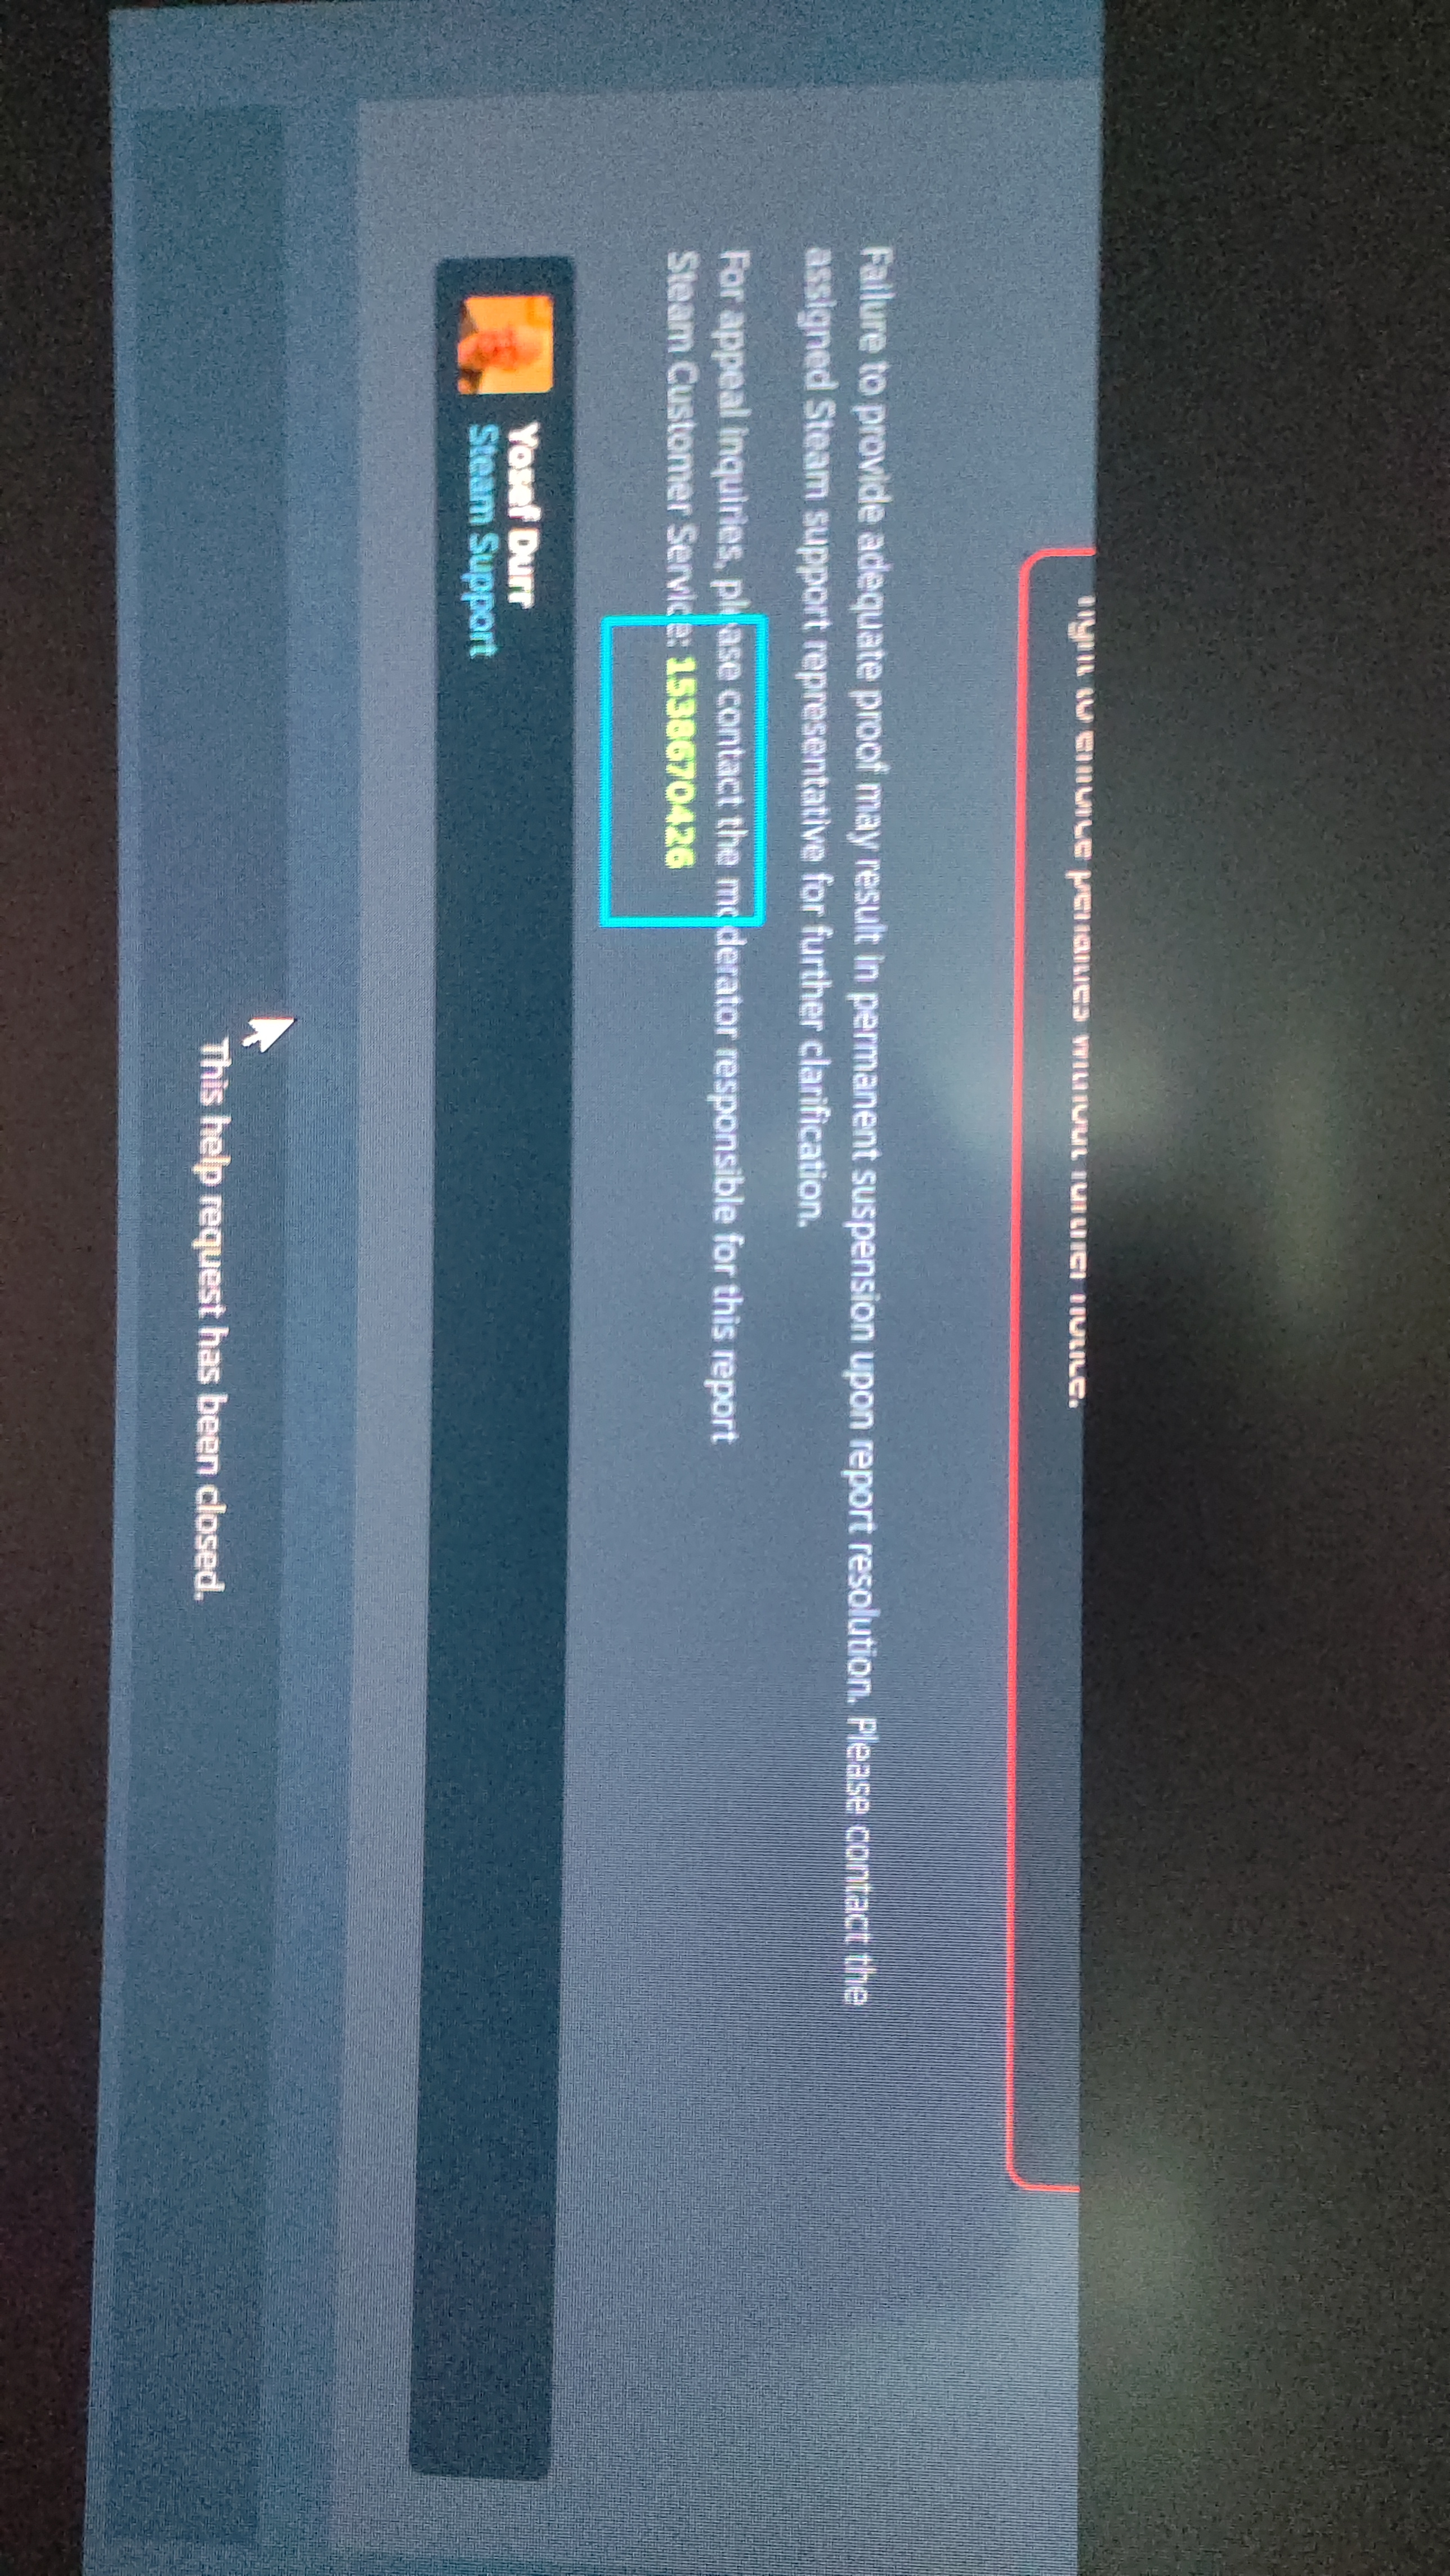
Props to Steam Support: Got my hacked account back in under 6 hours : r/Steam
Source: Reddit
Joining a family, where does this confirmation request get sent? : r/Steam
Source: Reddit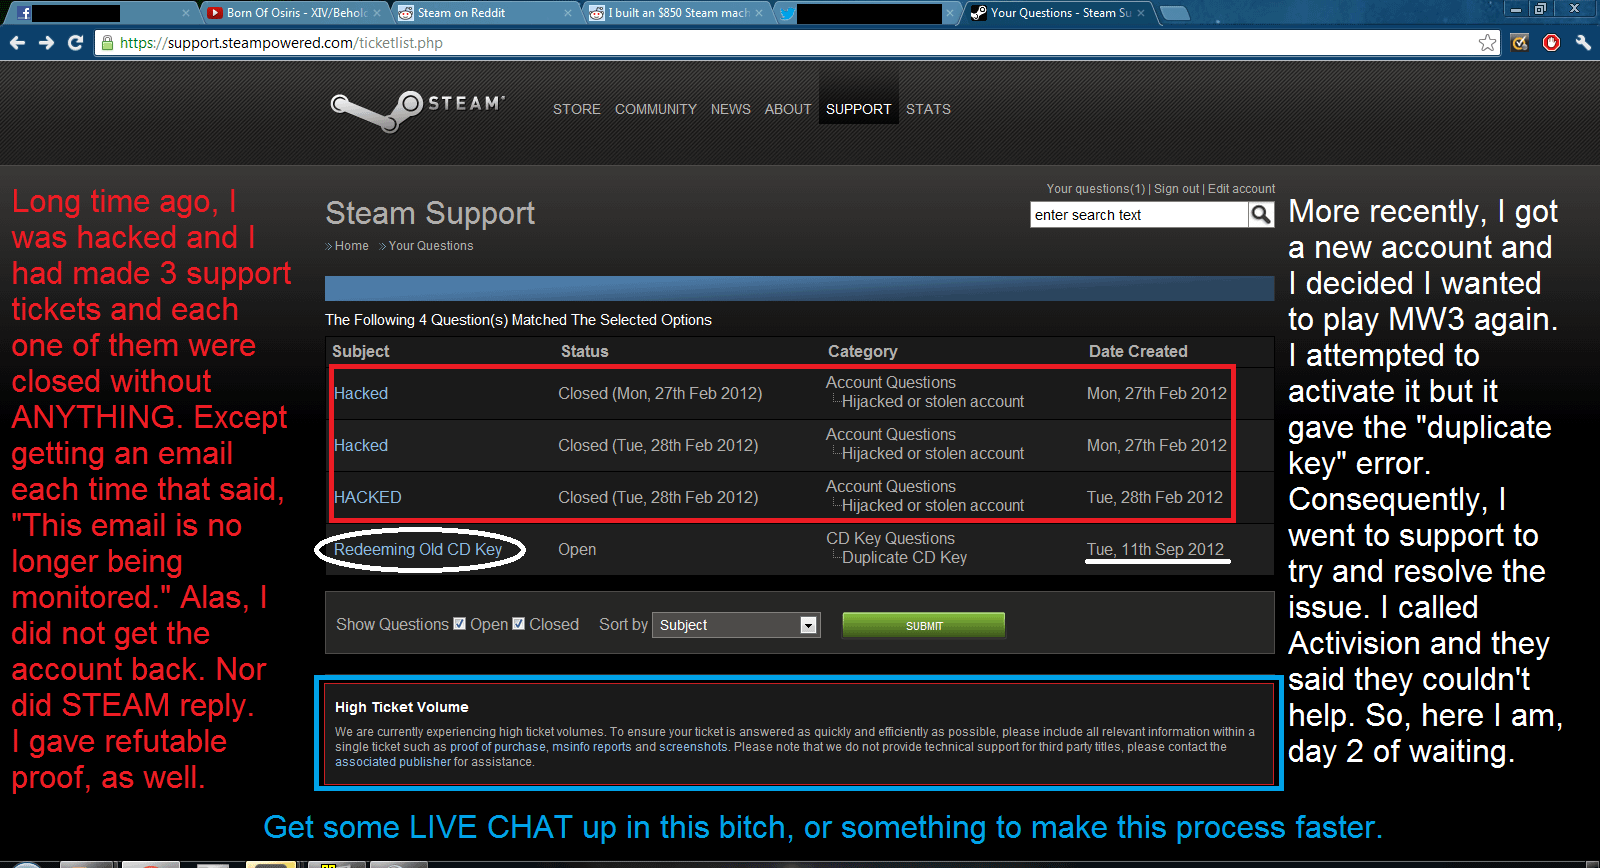
STEAM support is getting terrible. : r/Steam
Source: Reddit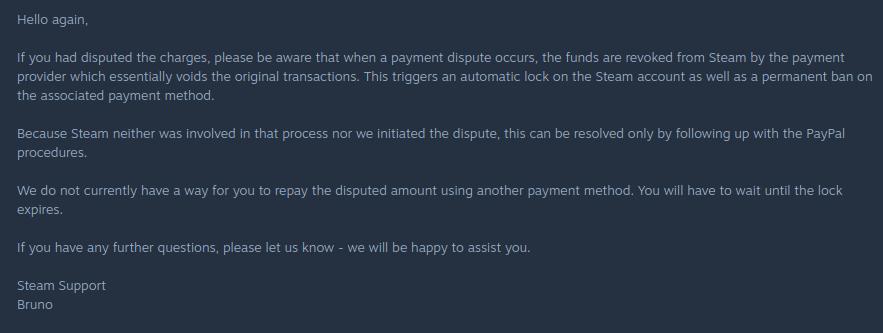
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit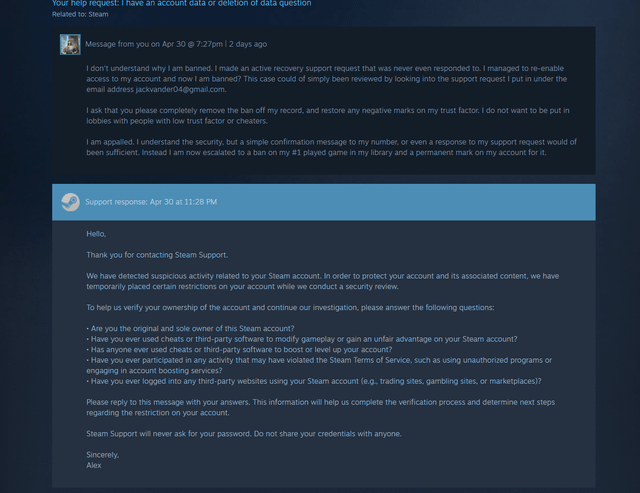
Steam Support Ticket Possibly Compromised ( HELP ) : r/cs2
Source: Reddit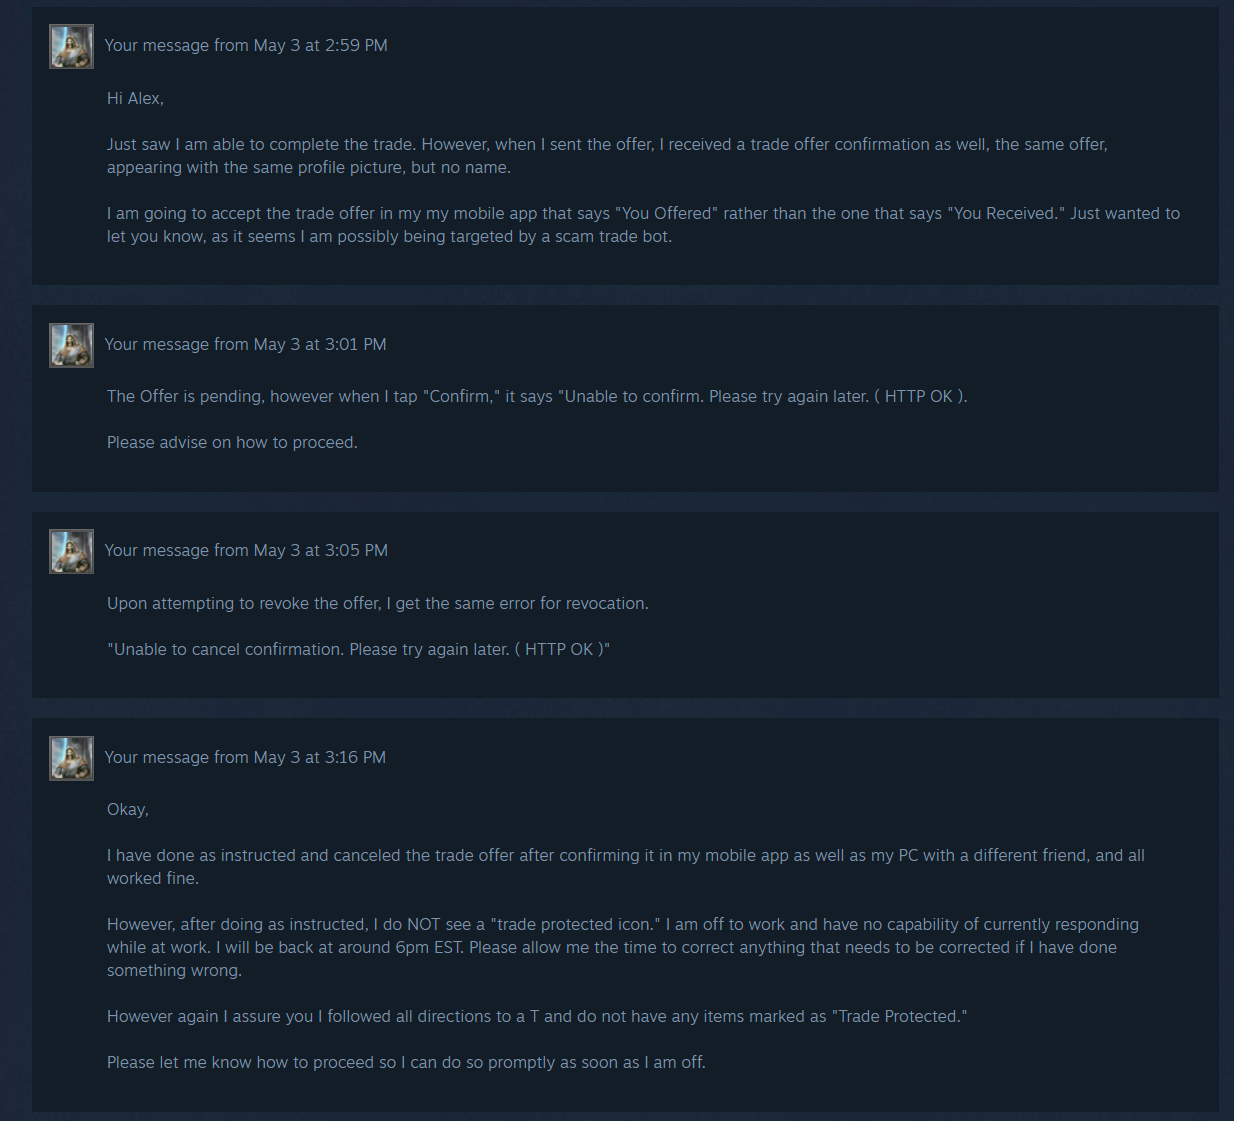
Steam Support Ticket Possibly Compromised ( HELP ) : r/cs2
Source: Reddit
Discord Steam Scam: Signs & What to Do
Source: VanishInbox
Welcome to Doll Town (@lifeindolltown) / X
Source: X
How To Contact Steam Support (Quick Tutorial)
Source: YouTube
Steam Community :: Guide :: YIIN Defense Of YIIK: A Postmodern Review; ABSOLUTE TRUTH
Source: Steam Community
Steam Community :: Guide :: Road Map To Everything (still underway)
Source: Steam Community
Ladies and Gentlemen, you’re officially Welcome to Doll Town. 🤍, https://t.co/054pxvD0Uk
Source: X
Age Check Requirement to Chat Now Live Globally - Page 3 - Announcements - Developer Forum | Roblox
Source: Developer Forum | Roblox
Part2 of: I got low priority after only 4 games. This time, Steam support provided me the match ID : r/DotA2
Source: Reddit
Steam Community :: Guide :: Murder at the Birch Tree Theater - Hint Guide
Source: Steam Community
Steam Community :: Guide :: Murder at the Birch Tree Theater - Hint Guide
Source: Steam Community
Steam Community :: Guide :: Murder at the Birch Tree Theater - Hint Guide
Source: Steam Community
The fights did last around 17 minutes each though... : r/CalamityMod
Source: Reddit
Steam Community :: Guide :: Murder at the Birch Tree Theater - Hint Guide
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
The Game Awards 2016 : r/Steam
Source: Reddit
Steam-fællesskab :: Guide :: Guide for Moon [2020 updated]
Source: Steam Community
Comunidade Steam :: Black Squad
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Steam-Community :: Guide :: Guide for Origins [2020 updated]
Source: Steam Community
Steam-fællesskab :: Guide :: Guide for Moon [2020 updated]
Source: Steam Community
Steam-fællesskab :: Guide :: Guide for Moon [2020 updated]
Source: Steam Community
Steam-fællesskab :: Guide :: Guide for Moon [2020 updated]
Source: Steam Community
Steam Community :: Guide :: General Tips and Hard to Find Information
Source: Steam Community
Steam-Community :: Guide :: Guide for Origins [2020 updated]
Source: Steam Community
Thoughts about the game (Spoiler heavy) :: True Fear: Forsaken Souls Part 2 Allgemeine Diskussionen
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Part2 of: I got low priority after only 4 games. This time, Steam support provided me the match ID : r/DotA2
Source: Reddit
Сообщество Steam :: Black Squad
Source: Steam Community
Crashing after certain enemies :: GRANDIA II HD Remaster General Discussions
Source: Steam Community
Сообщество Steam :: Black Squad
Source: Steam Community
Part2 of: I got low priority after only 4 games. This time, Steam support provided me the match ID : r/DotA2
Source: Reddit
Haunted Arcade bei Steam
Source: Steam
Steam Community :: Guide :: Card Tier List and Effectiveness
Source: Steam Community
Haunted Arcade bei Steam
Source: Steam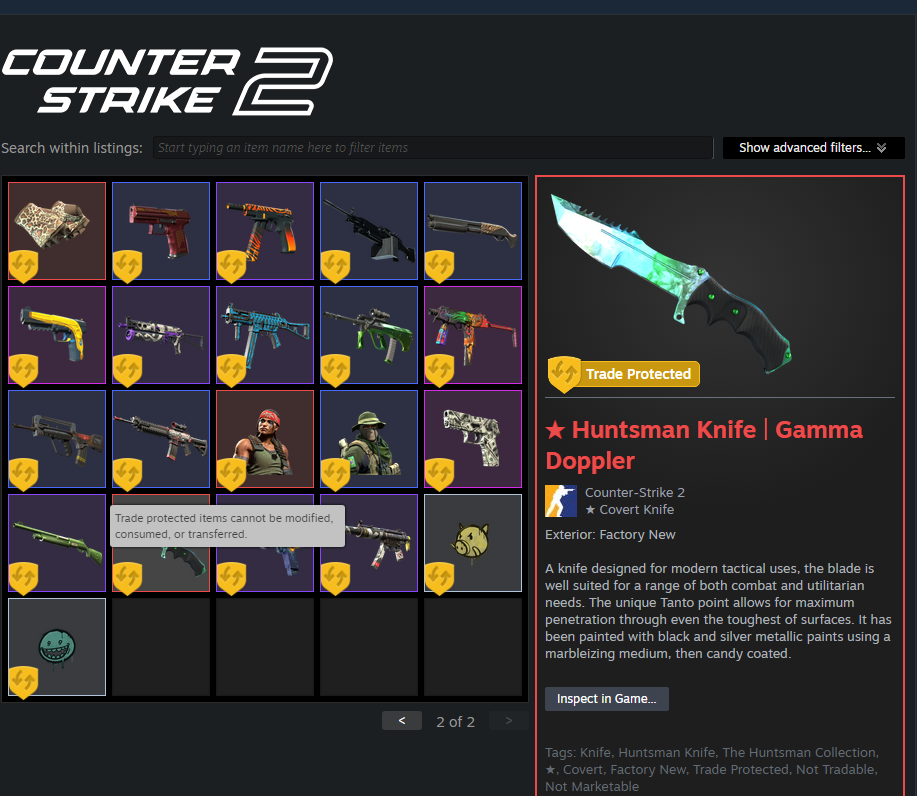
scam steam support nuked my cs2 inventory? : r/SteamScams
Source: Reddit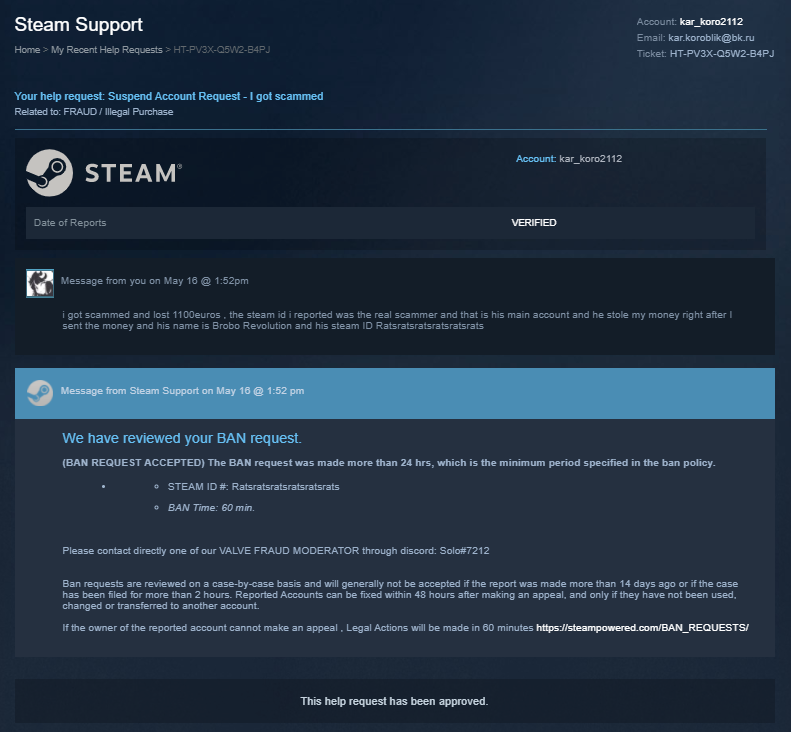
Is this a real message from steam support? : r/SteamScams
Source: Reddit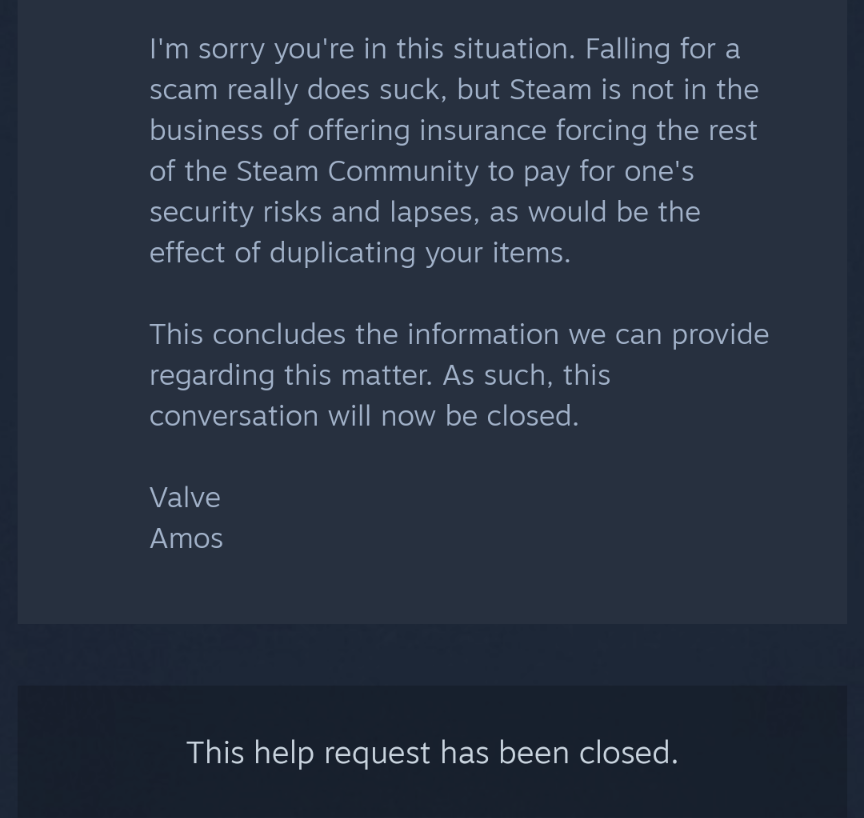
I was in contact with Steam Support for days because my account was hacked and they stole all of my items and this was their final response before closing my ticket after
Source: Reddit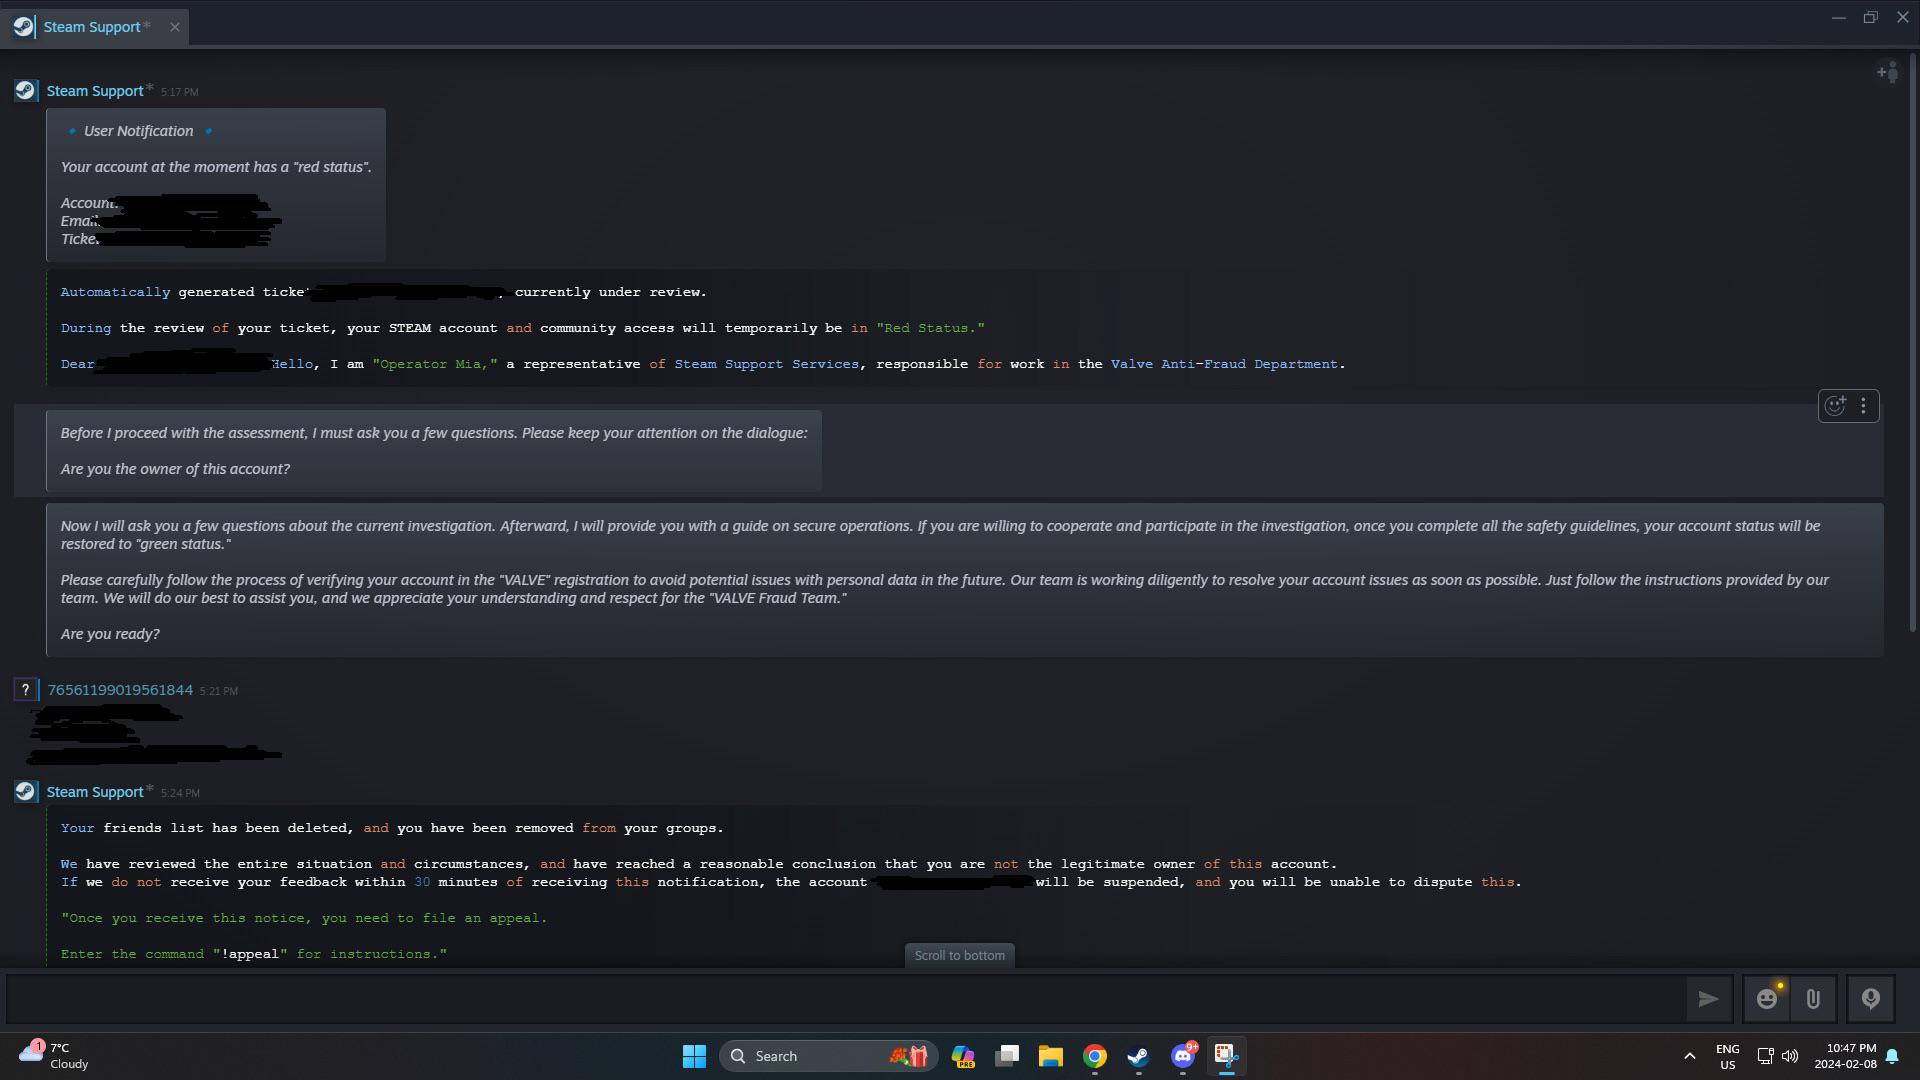
Real message from steam support? : r/SteamScams
Source: Reddit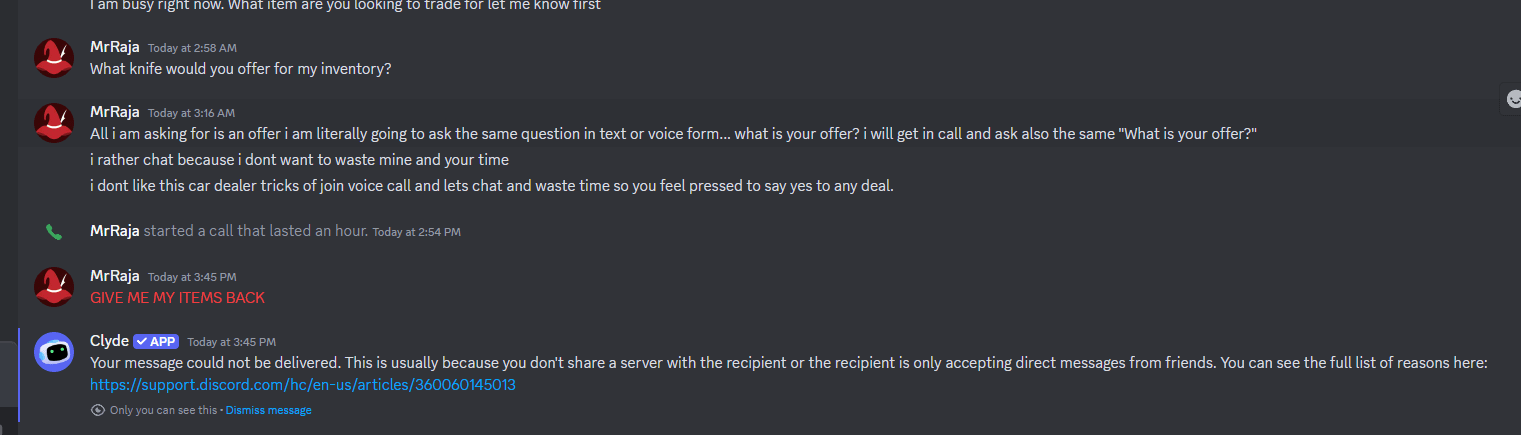
It finally happened to me... i lost my knife and many more items... I hope Steam Support returns them to me. : r/SteamScams
Source: Reddit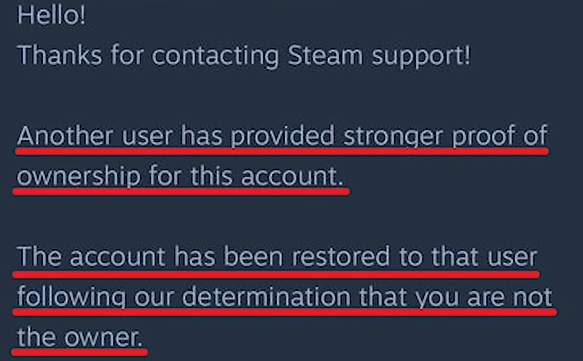
Steam support is stealing accounts again. : r/cs2
Source: Reddit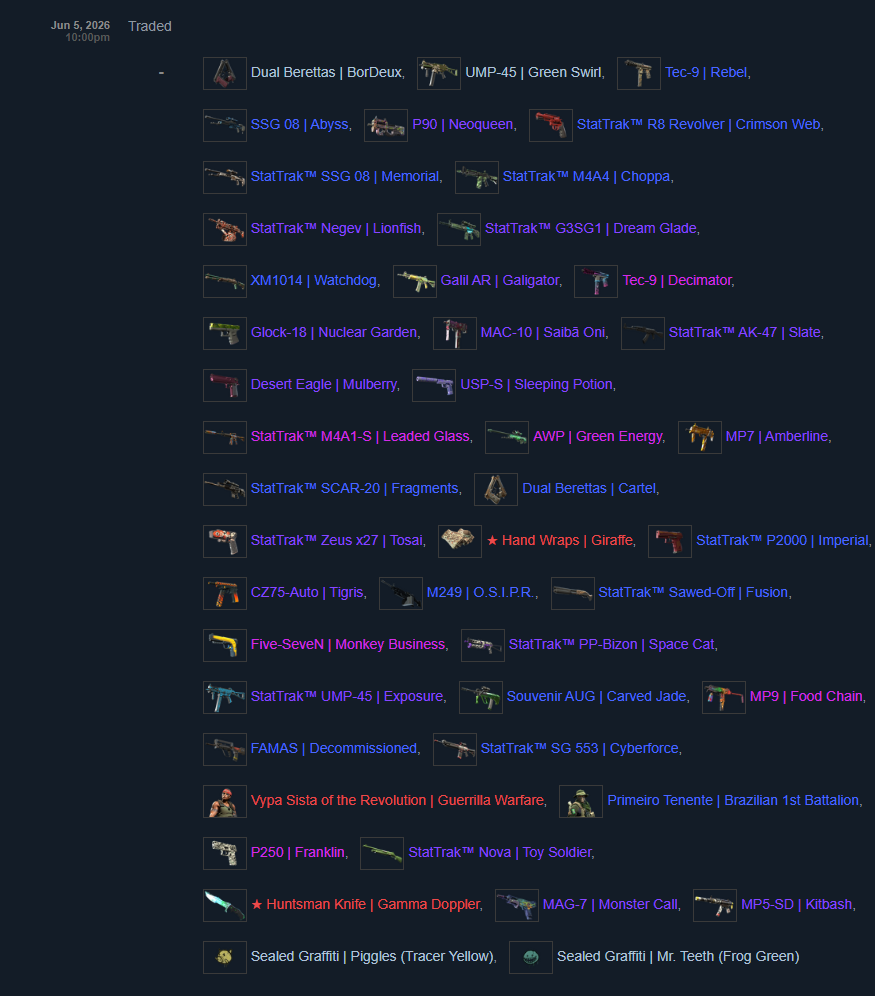
scam steam support nuked my cs2 inventory? : r/SteamScams
Source: Reddit