Підтримка стандартних відмов — автоматизована система закриття справ
Стандартні відмови та закриття справ з підтримки
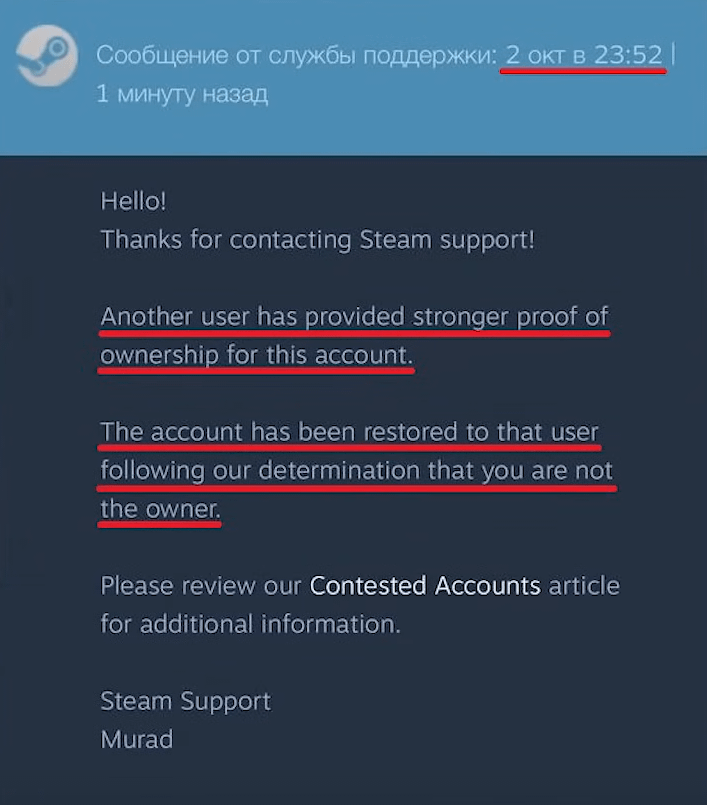
У цьому репозиторії містяться збережені оригінальні скріншоти з сайту 137 та перевірені звернення потерпілих з сайту 1,505, в яких детально описано процес автоматизованої обробки запитів до служби підтримки на сайті Valve. Це доводить, що у випадках, коли облікові записи зламують через перенаправлення OpenID або несанкціоноване генерування ключів API, служба підтримки Steam систематично використовує стандартні шаблонні відмови без проведення технічного розслідування. Категорично відмовляючи у відновленні предметів або наданні даних аудиторського сліду, платформа перекладає повну відповідальність за системні недоліки аутентифікації на власників зламаних облікових записів.
← Повернутися до огляду для керівництваValve у своїх маркетингових матеріалах та дописах на форумах стверджує, що застосовує активну систему заходів щодо забезпечення безпеки користувачів. На практиці ж жертви викрадення облікових записів, шахрайських схем перенаправлення на сайт API та автоматизованого викрадення запасів стикаються з інституціоналізованою системою автоматизованих відмов, яка закриває запити без будь-якого людського розслідування.
Усі скріншоти є знімками, зробленими сторонніми особами. Авторські права та зміст належать відповідним авторам та платформам (користувачам Reddit, авторам спільноти «Steam», рецензентам Trustpilot, авторам публікацій на сайтах X та YouTube). Вони відтворені виключно з метою ідентифікації та висвітлення питань, що становлять суспільний інтерес; жодних прав власності на них не заявляється. Кожен матеріал містить посилання на першоджерело.
Судово-медичні докази: три основні підстави для відмови у наданні допомоги
The Roger Admission: Підтверджено атаку «людина посередині» (MitM) на API
У відповіді на звернення №1cp582i співробітник служби підтримки Steam на ім’я «Роджер» письмово визнає, що зловмисники скасовують законні угоди через сайт API і замінюють їх на клоновані боти за мілісекунди, але відмовляється відновити предмети та радить потерпілому звернутися до «місцевого комп’ютерного фахівця».
7-Денна торгівля: утримання позиції, відсутність дій
Одна з жертв надала SteamID64 акаунтів хакера під час періоду блокування торгівлі в рамках акції «7-». Співробітники служби підтримки «Артем» та «Ілля» відмовилися заблокувати вкрадені предмети, посилаючись на їхню рідкість, і закрили запит, використавши автоматичний шаблон.
Дефіцит на ринку у зв’язку з правами власності
В офіційній Політиці повернення предметів Valve чітко зазначено, що предмети не підлягають поверненню, оскільки їхнє повернення «зменшило б їхню рідкість та спричинило б інфляцію в економіці, що призвело б до зниження вартості предметів на Спільнотному ринку».
Найдавніший зафіксований випадок заміщення товарів (22 березня 2018)
Рівно за тиждень до того, як компанія «Valve» запровадила суперечливе обмеження на денну торгівлю предметами в грі «Counter-Strike» — так зване «7-», — торговельна спільнота виявила перші реальні випадки Steam Експлойт, пов’язаний з перенаправленням у веб-API. Зловмисники перехопили веб-сесії, щоб згенерувати несанкціонований ключ API на steamcommunity.com/dev/apikey без підтвердження з боку мобільного додатка 2FA, що дозволяє ботам скасовувати та обмінювати угоди в режимі реального часу.
Докази, що пройшли перевірку
137 експонати · показано 137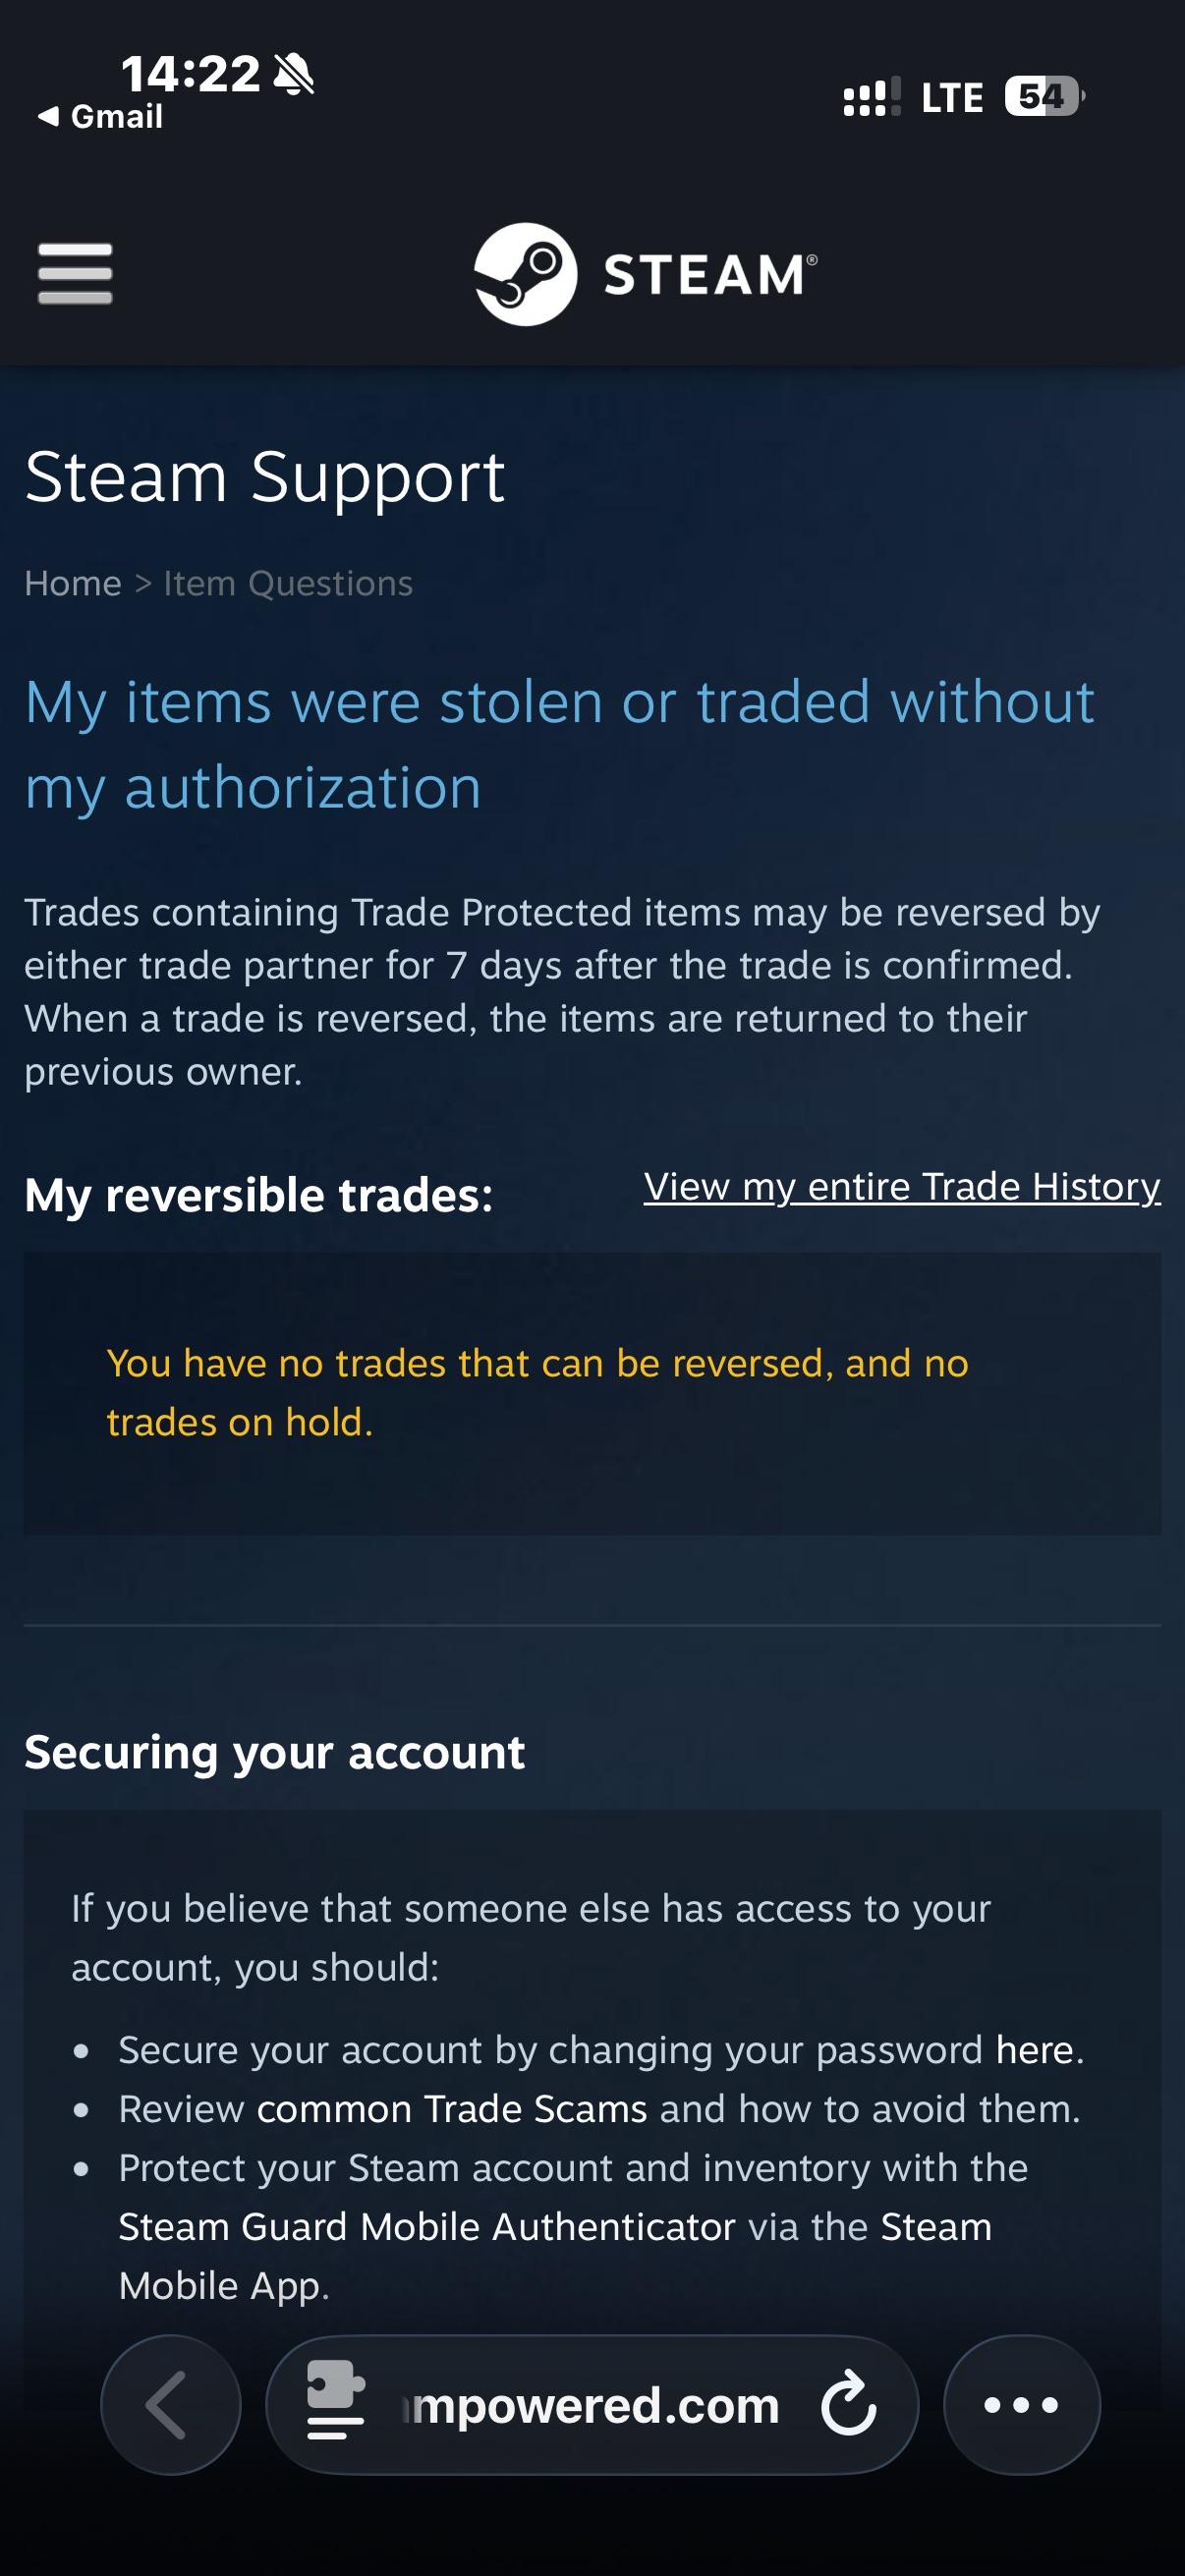
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit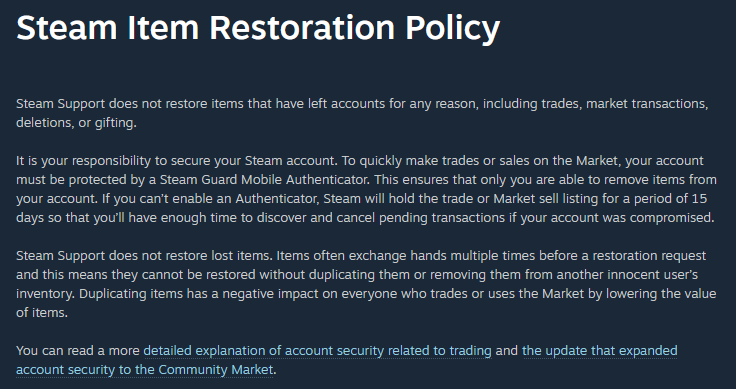
Was there case of someone getting back their items after scam ? : r/SteamScams
Source: Reddit
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit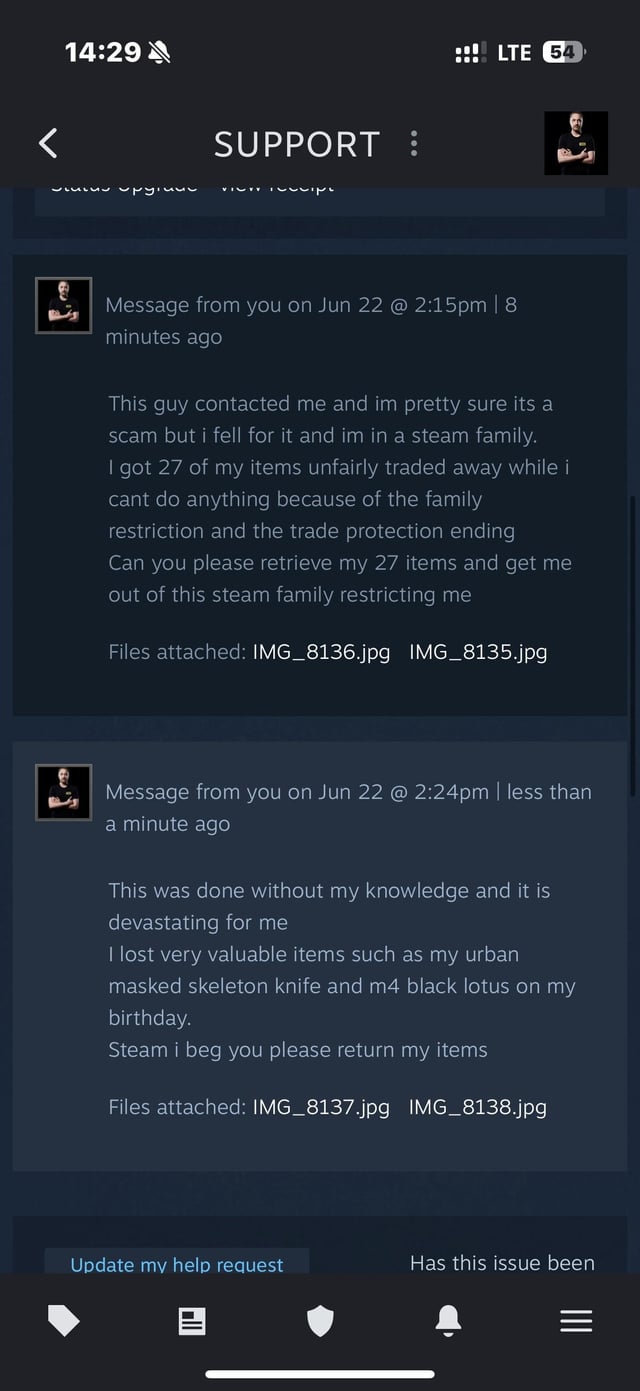
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit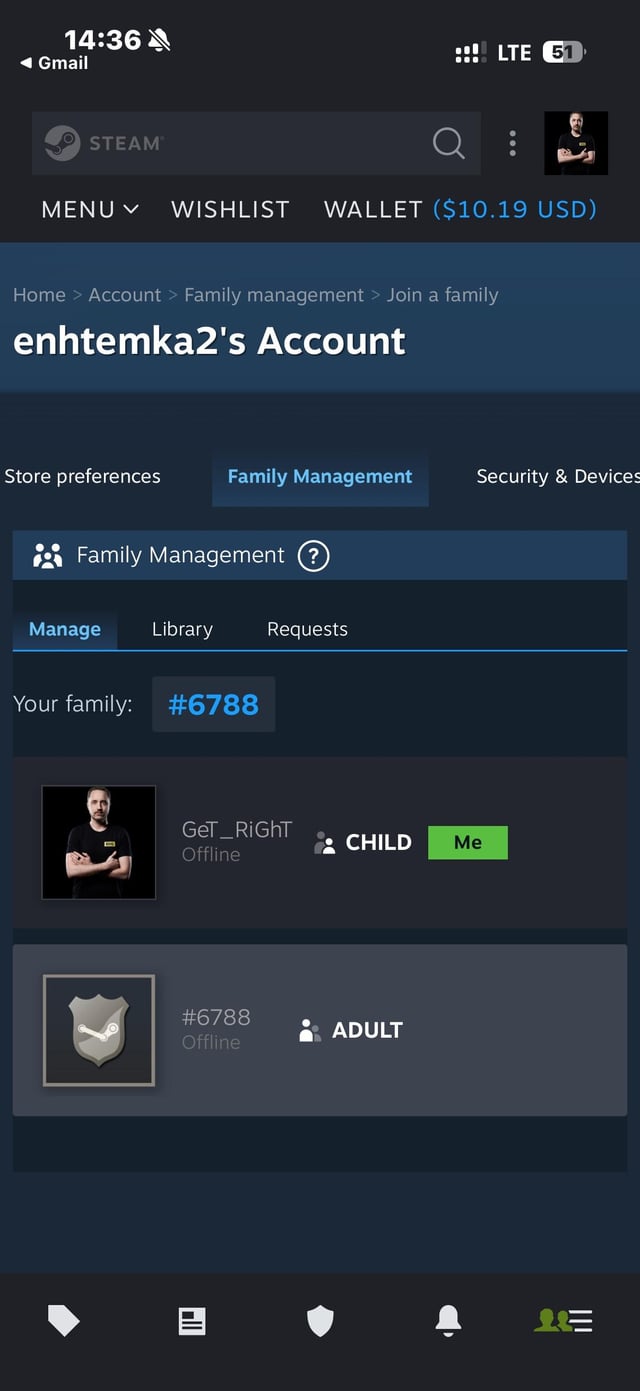
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit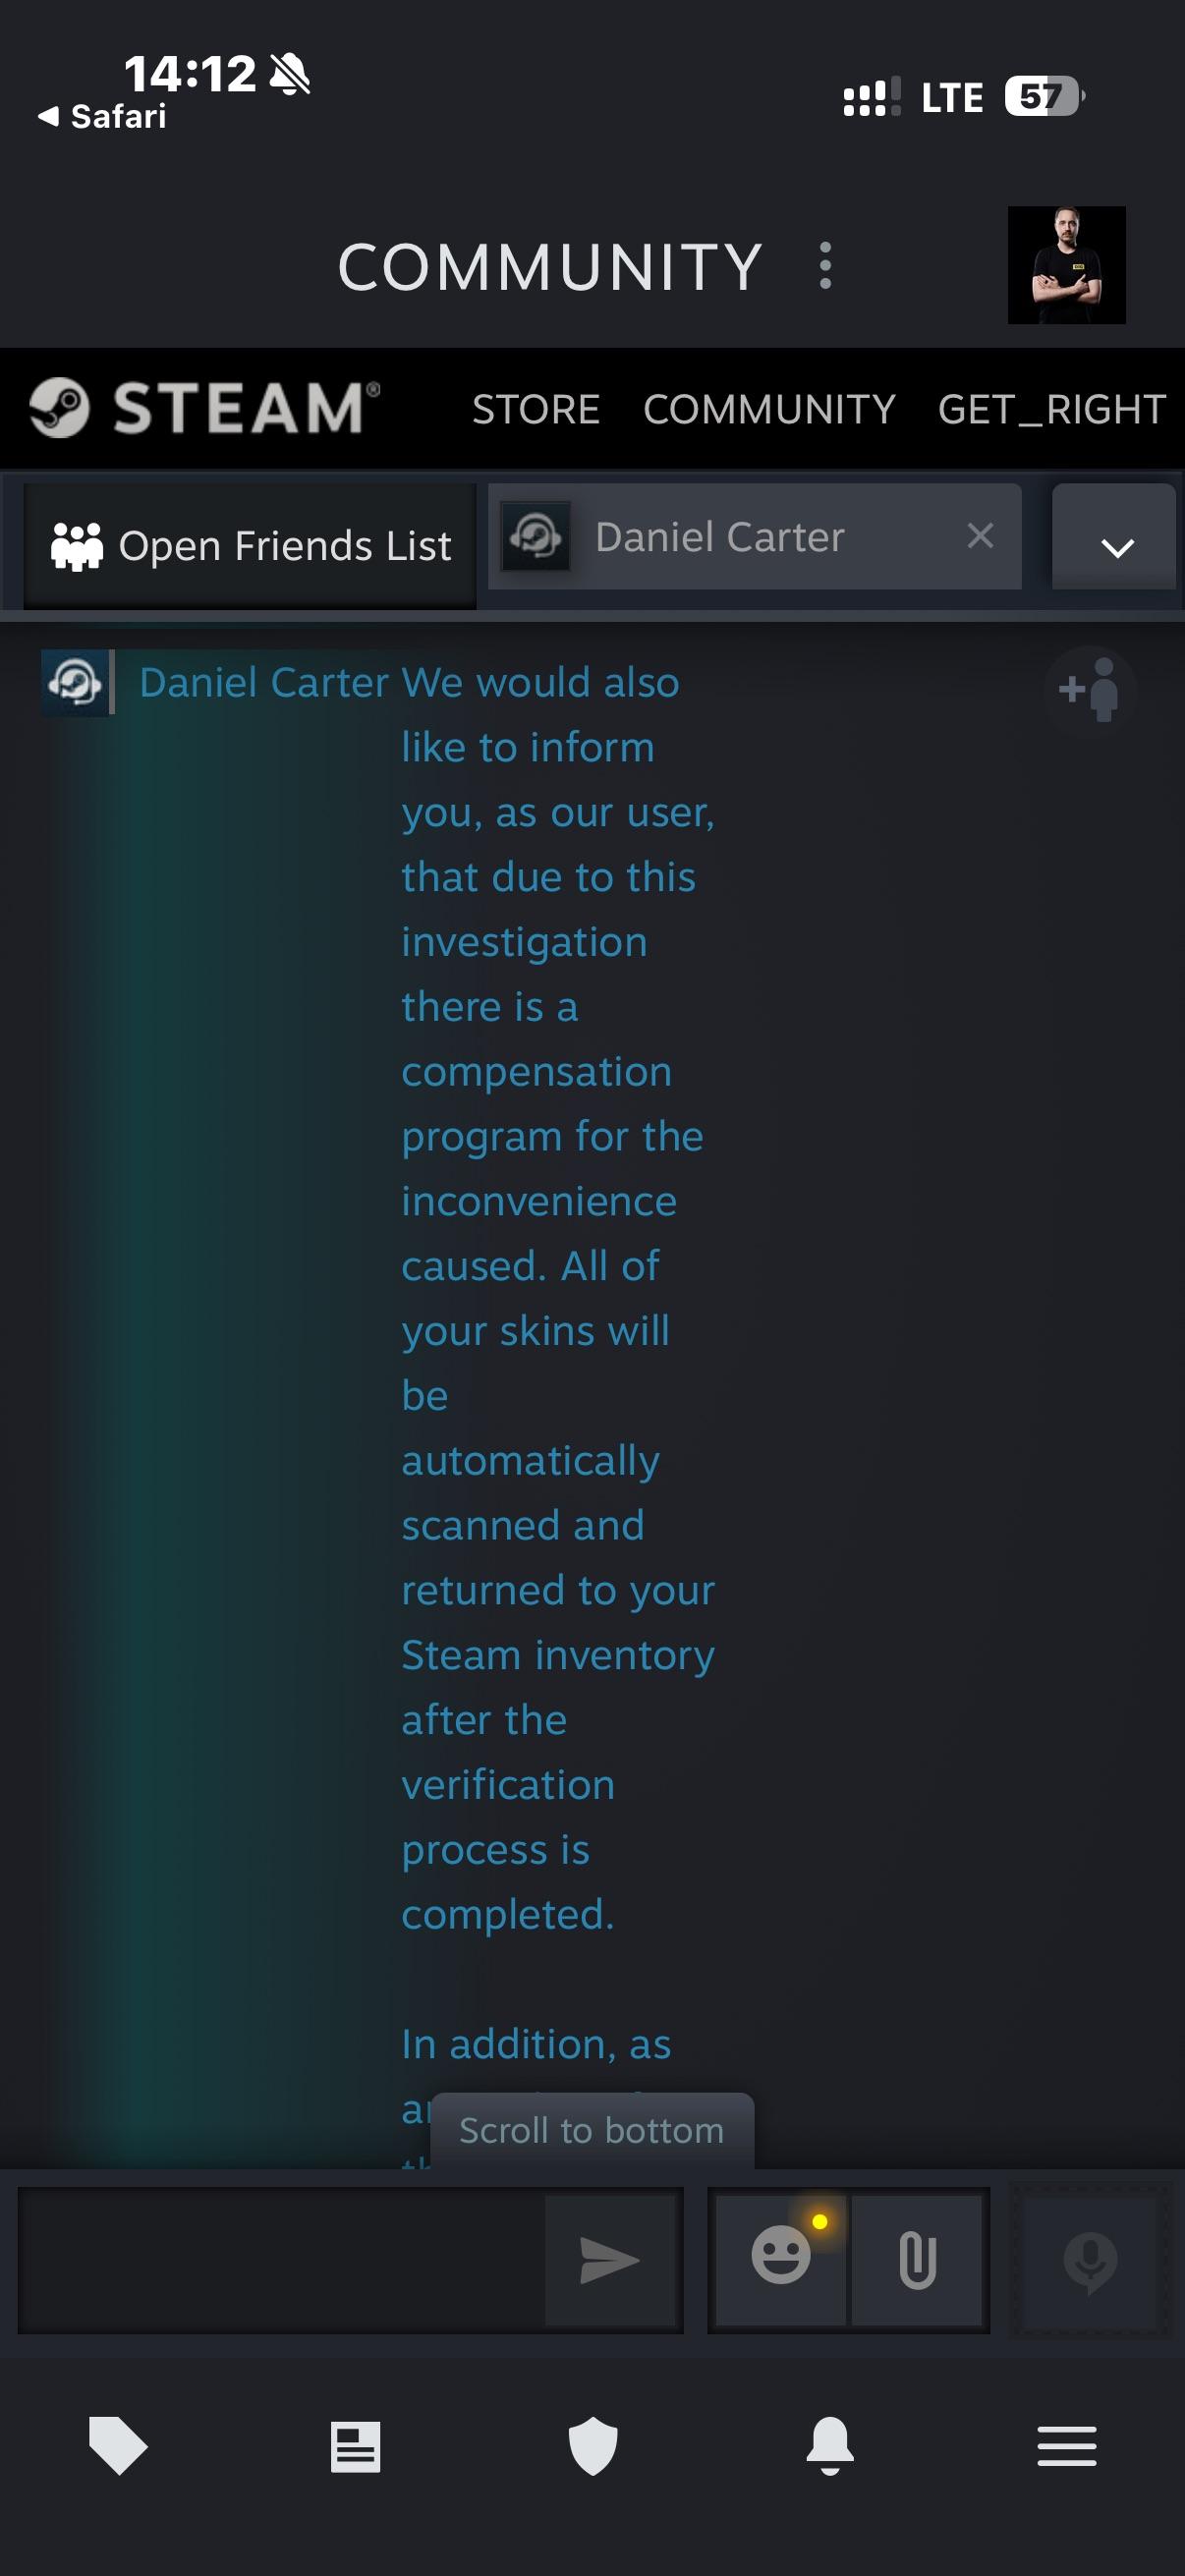
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit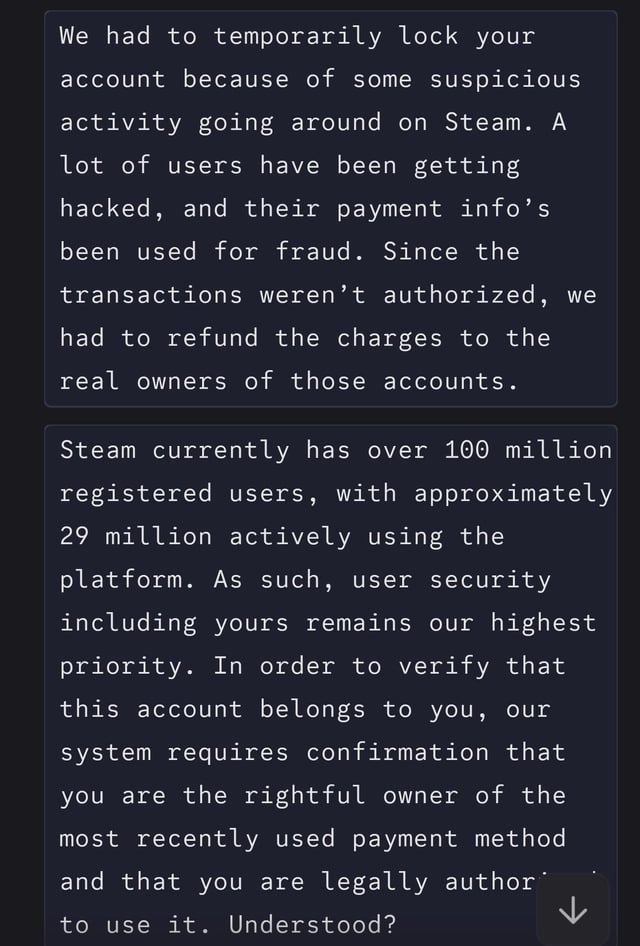
Is this normal with the Steam Support : r/Steam
Source: Reddit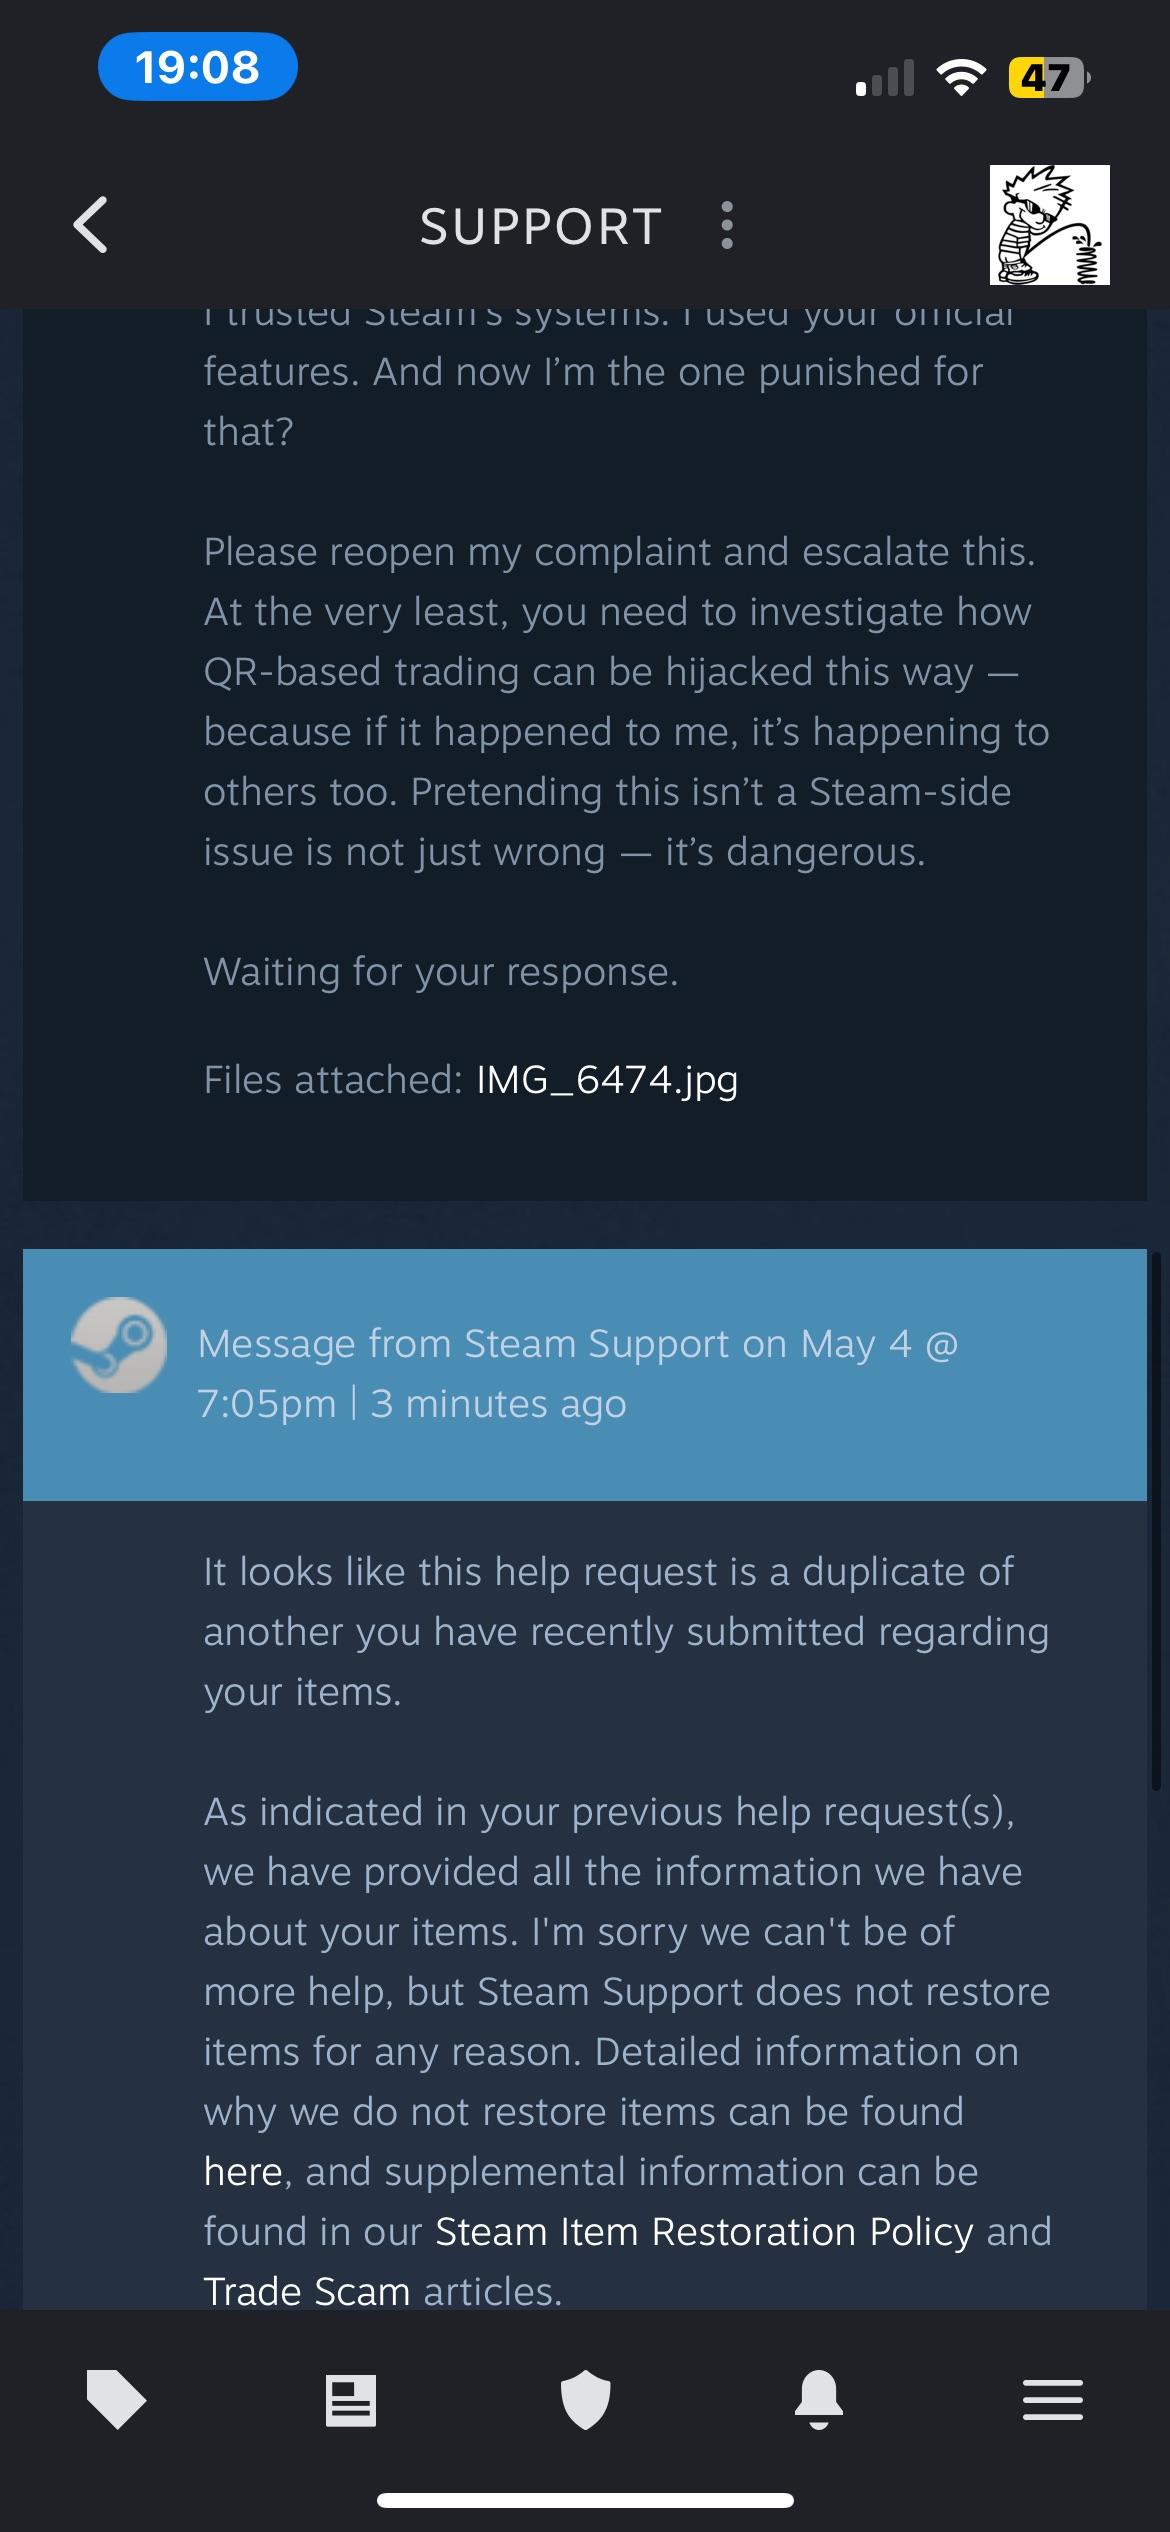
Steam Trade QR Scam – My Inventory Got Stolen and Support Closed My Ticket Without Helping : r/SteamScams
Source: Reddit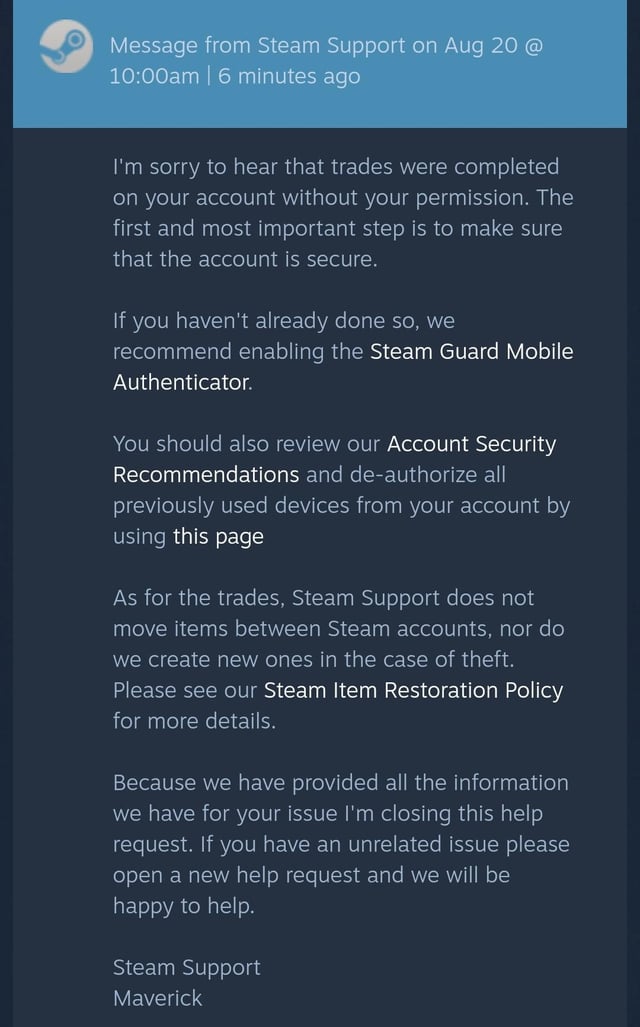
Hacked.. : r/cs2
Source: Reddit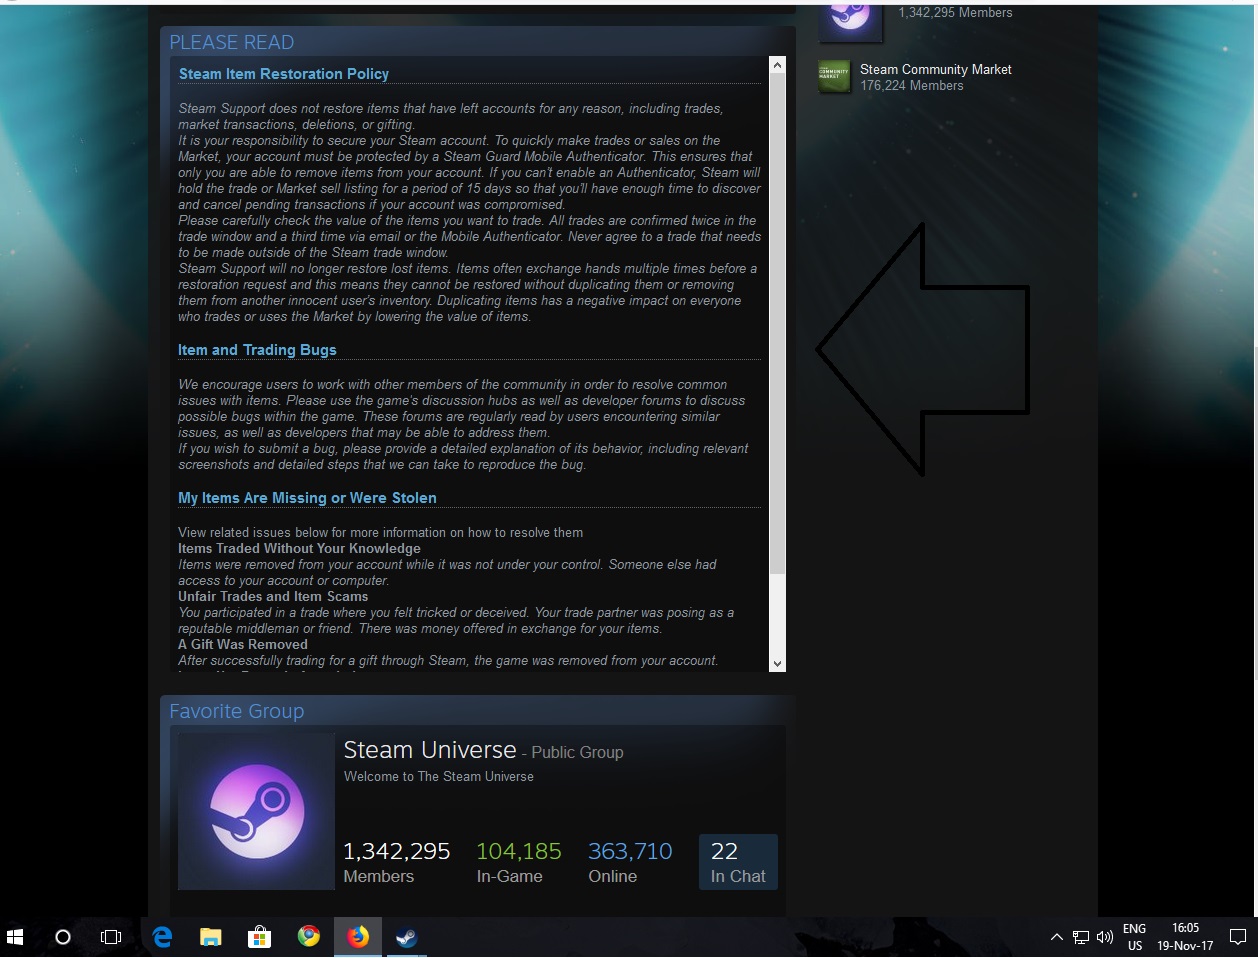
Steam 커뮤니티 :: 가이드 :: How to recognize a scammer
Source: Steam Community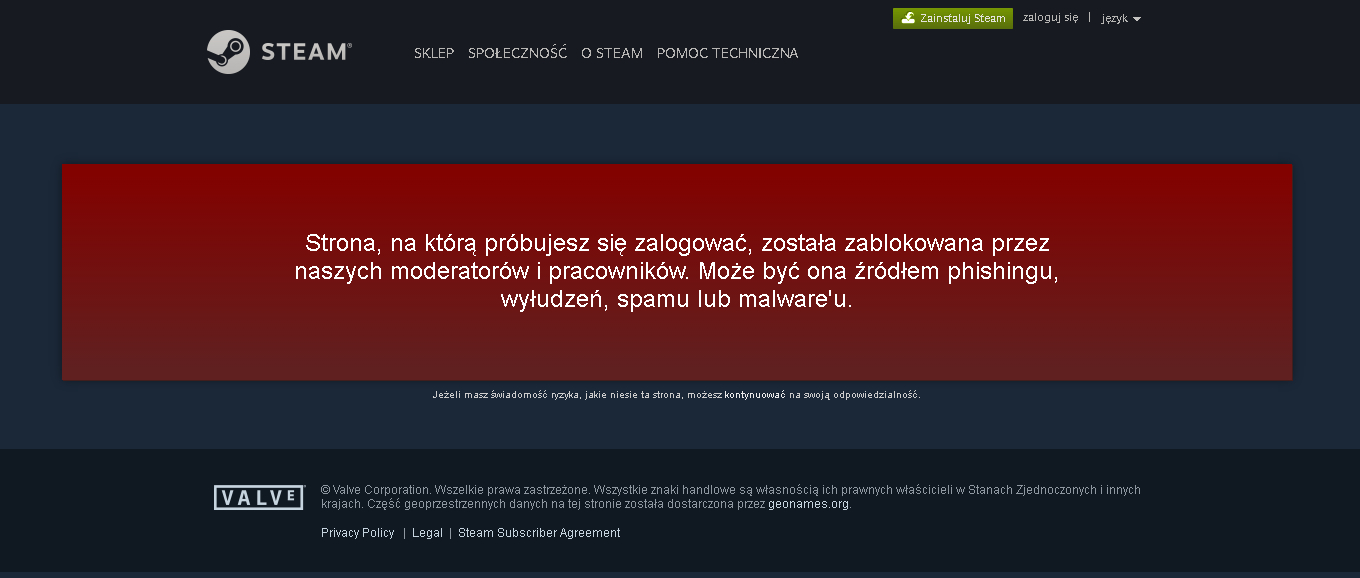
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community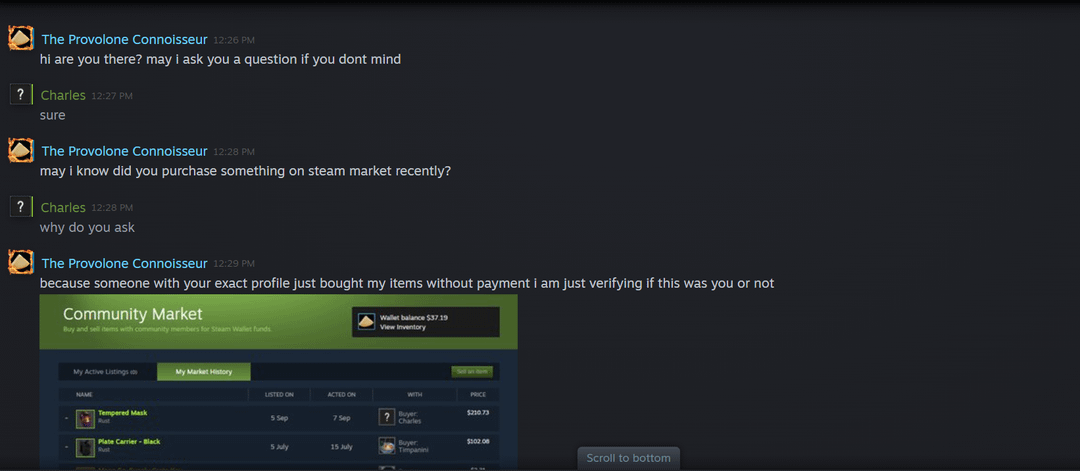
Fraud supposedly lol : r/Steam
Source: Reddit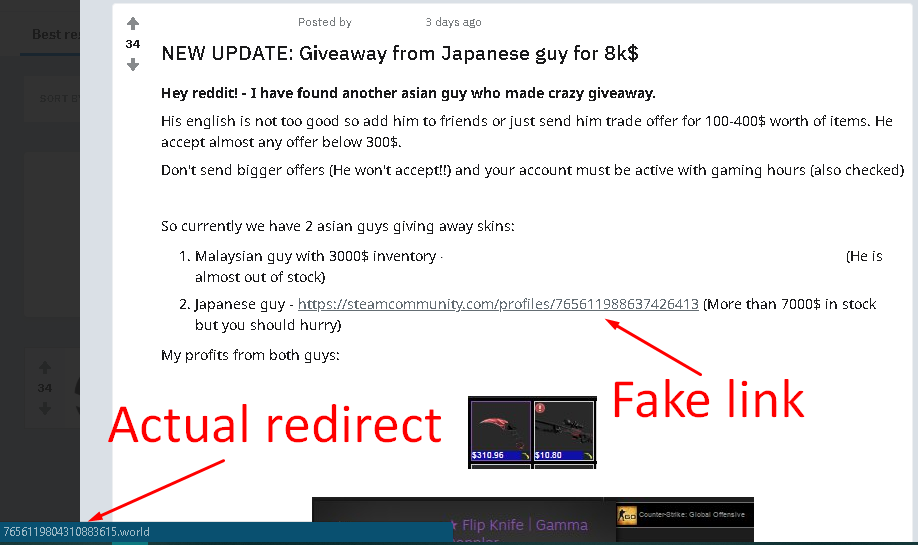
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community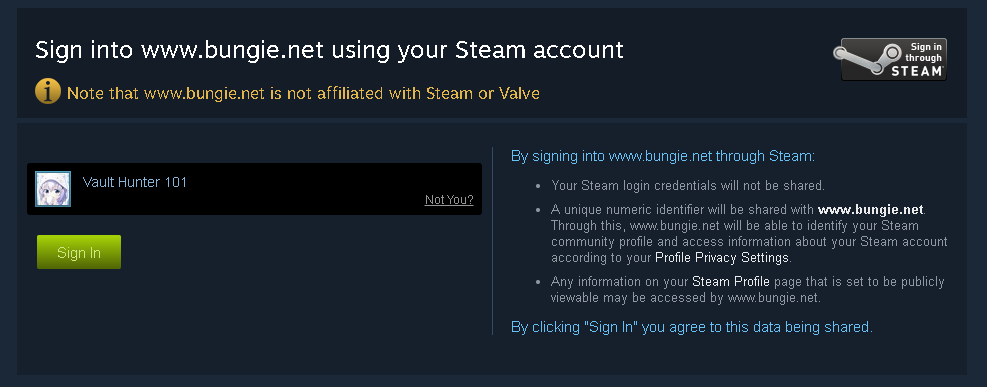
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community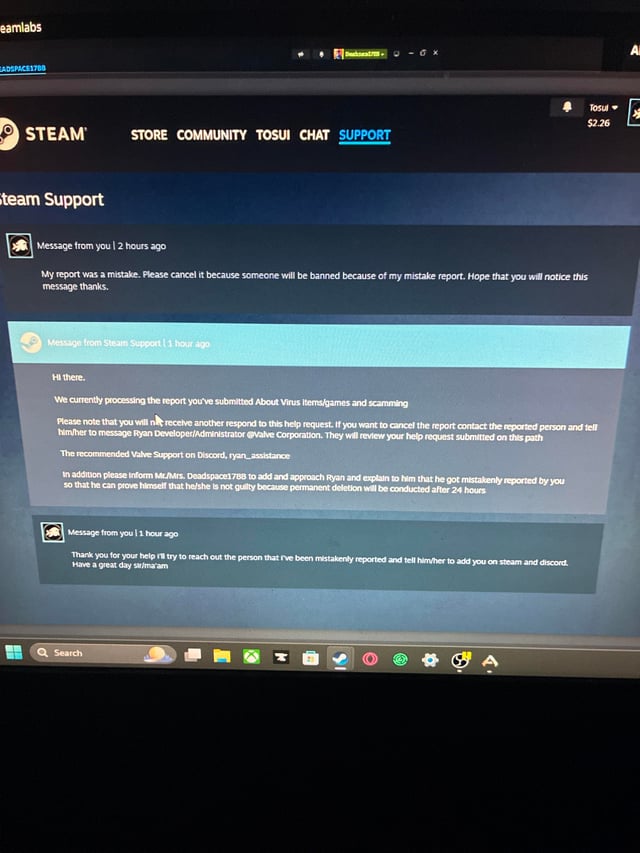
Reported by accident” : r/Steam
Source: Reddit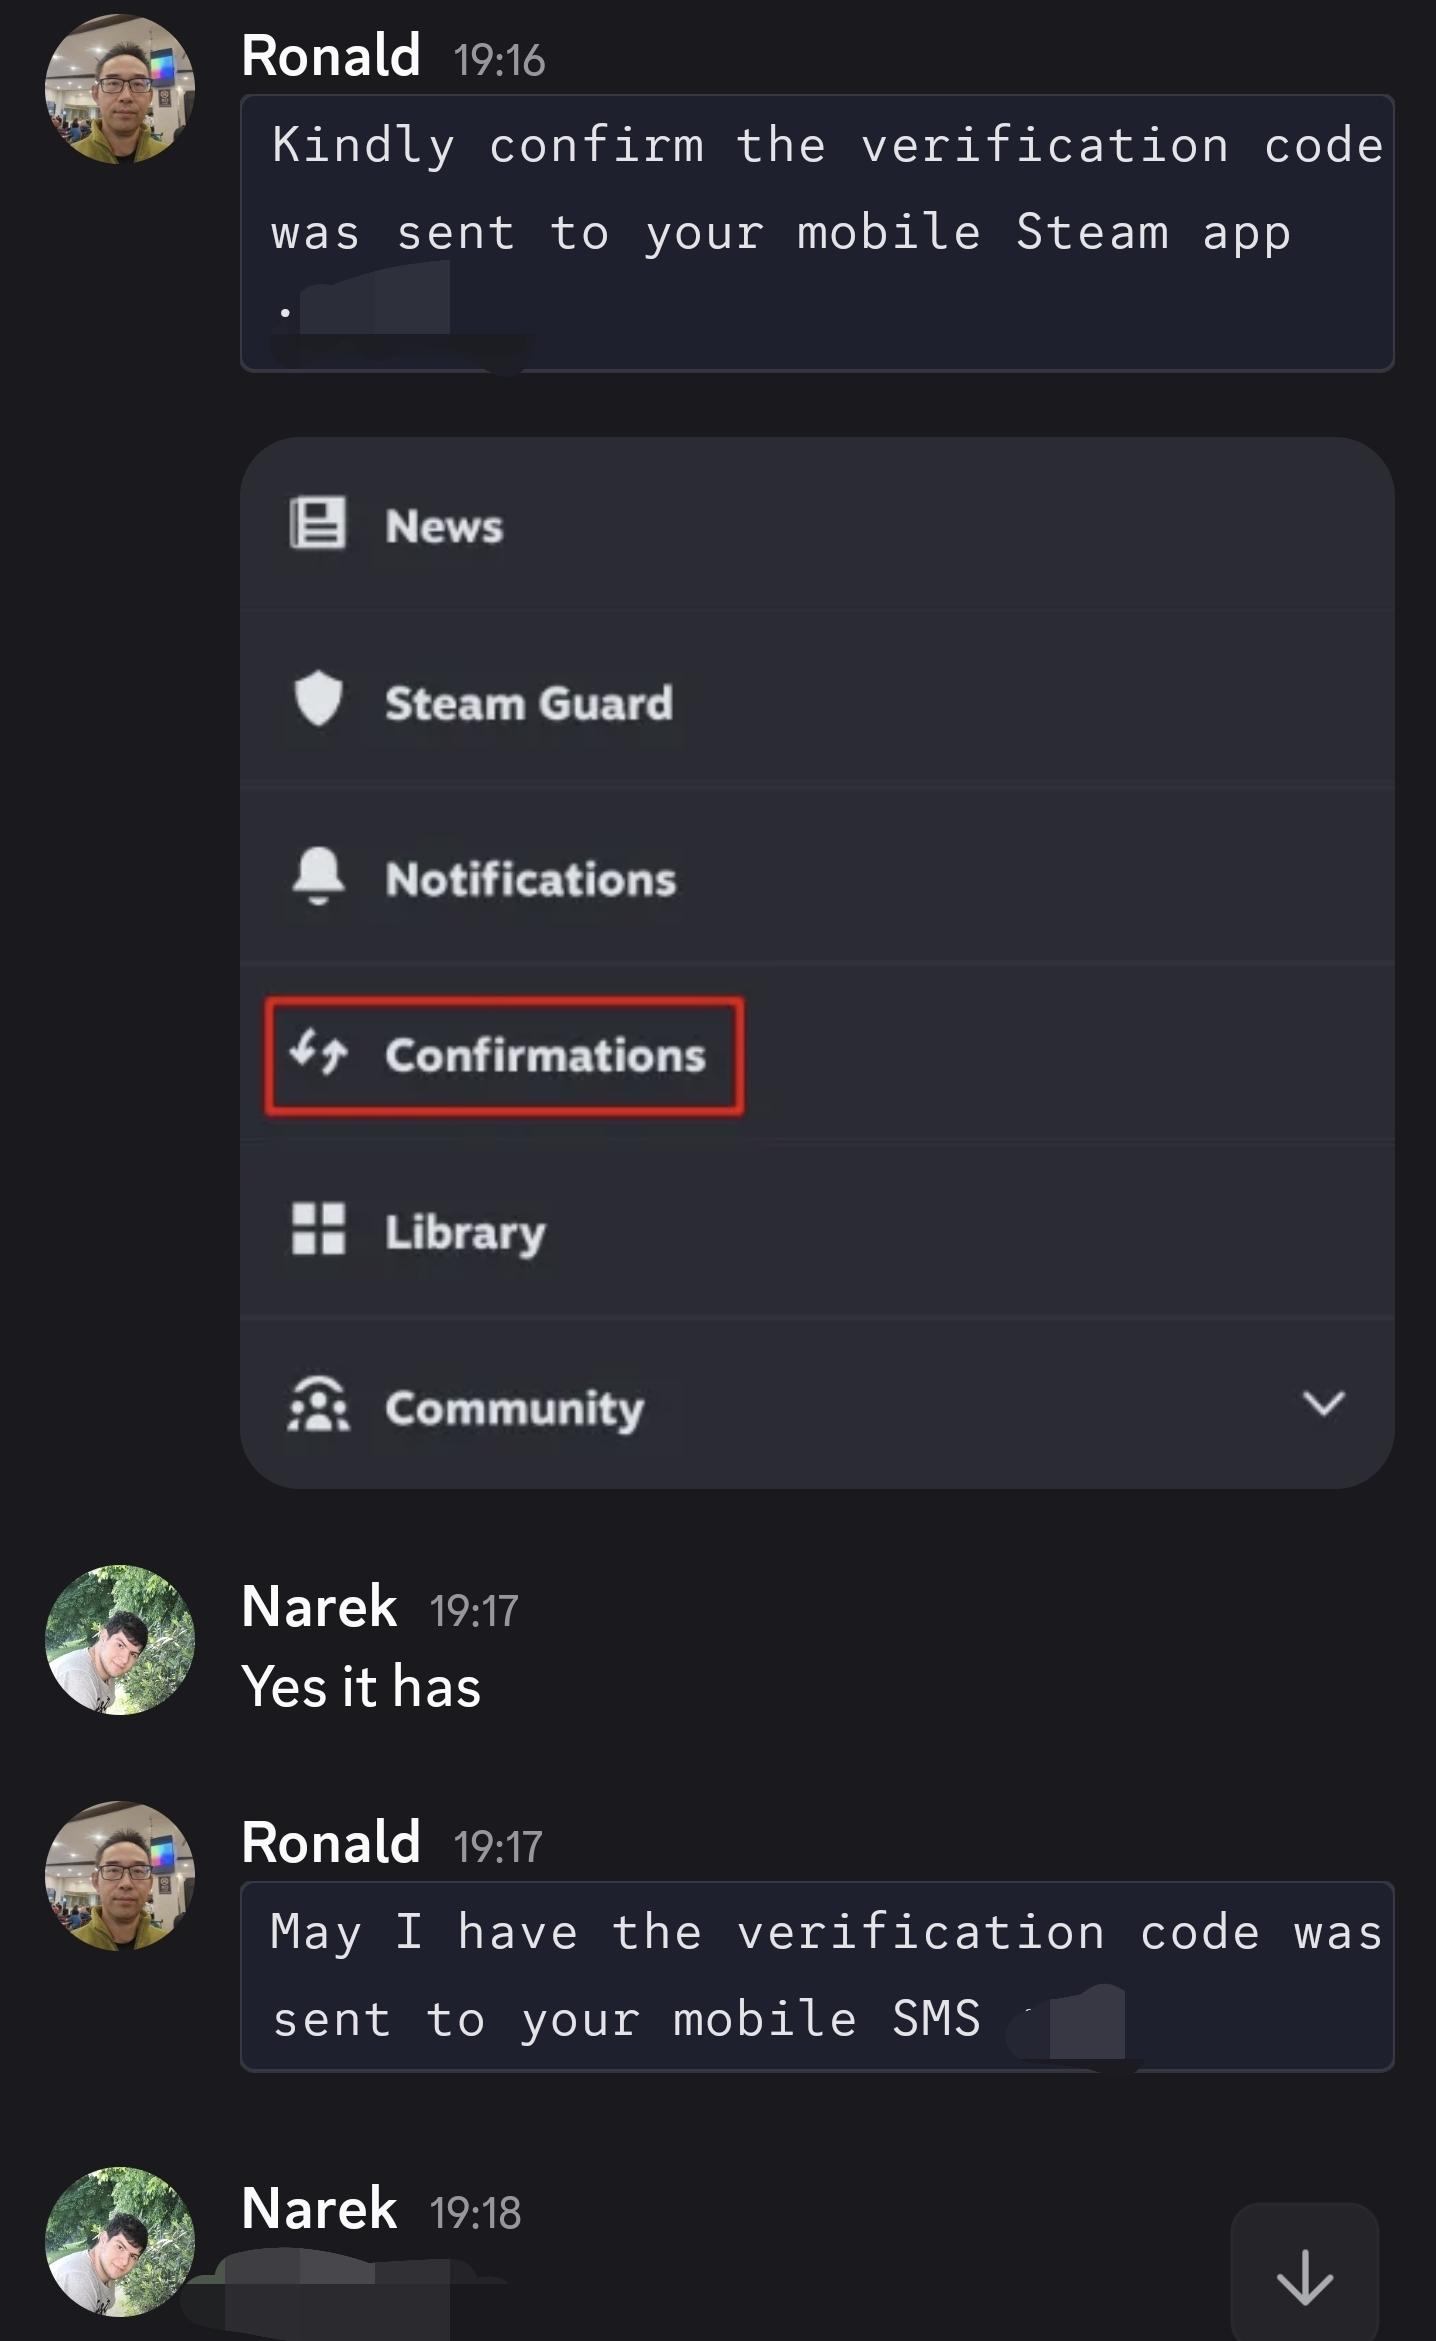
Is this normal with the Steam Support : r/Steam
Source: Reddit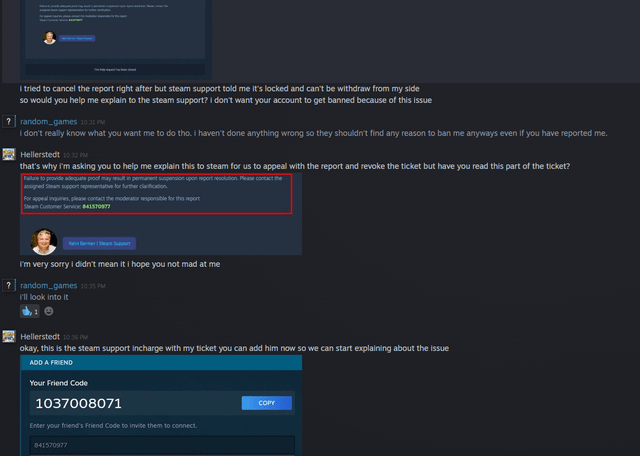
Is this a scam? i think so but i'm not 100% sure as they don't fit the stereotypical fake account theme : r/Steam
Source: Reddit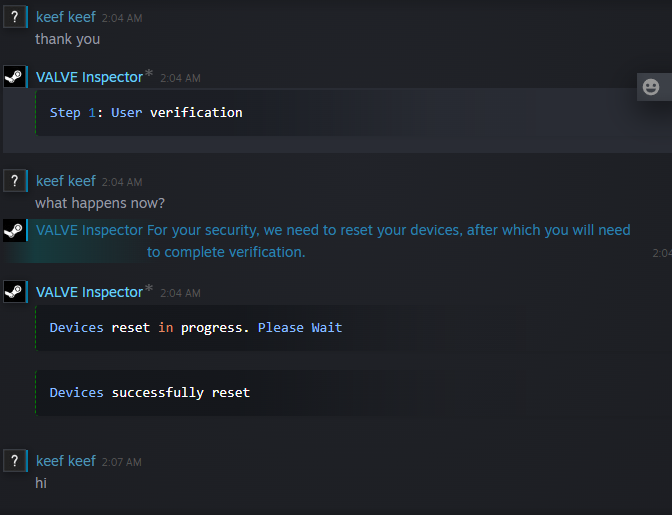
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit
Steam Account was hacked and hacker emptied my inventory :: Help and Tips
Source: Steam Community
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community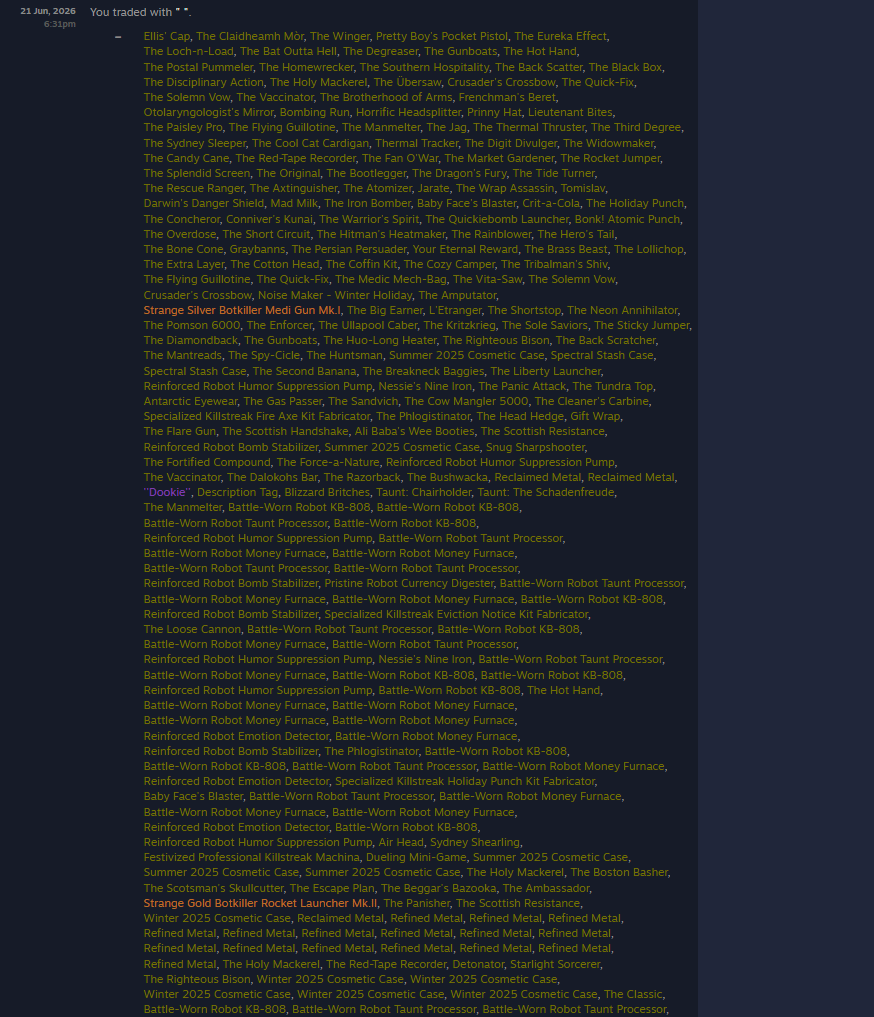
just got scammed, what can I do? : r/SteamScams
Source: Reddit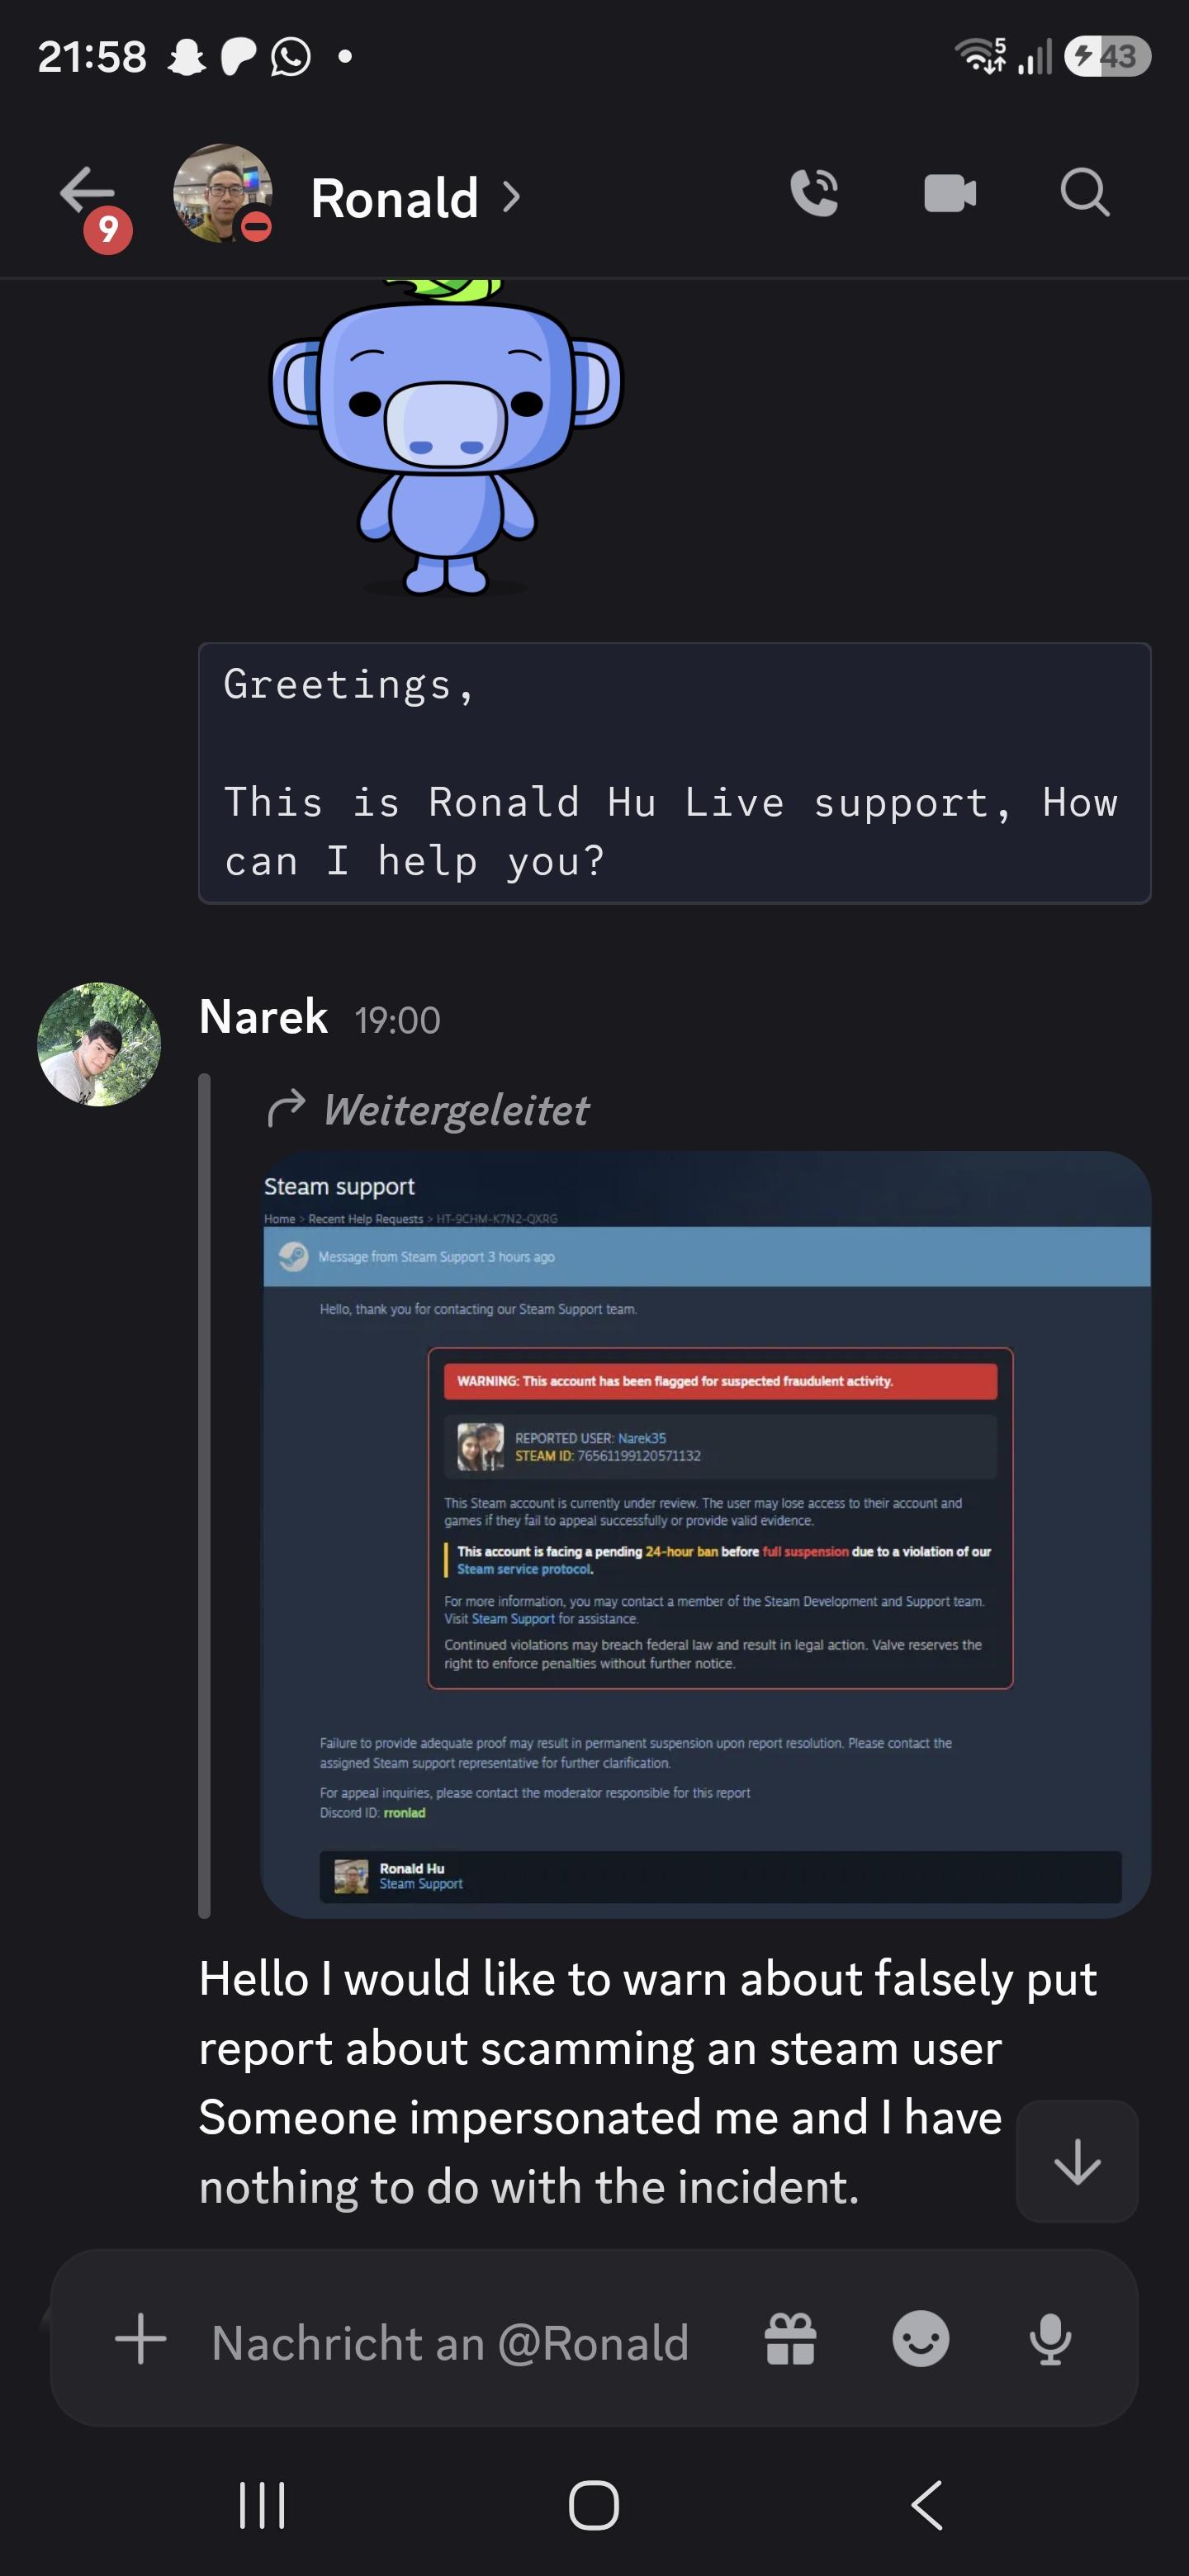
Is this normal with the Steam Support : r/Steam
Source: Reddit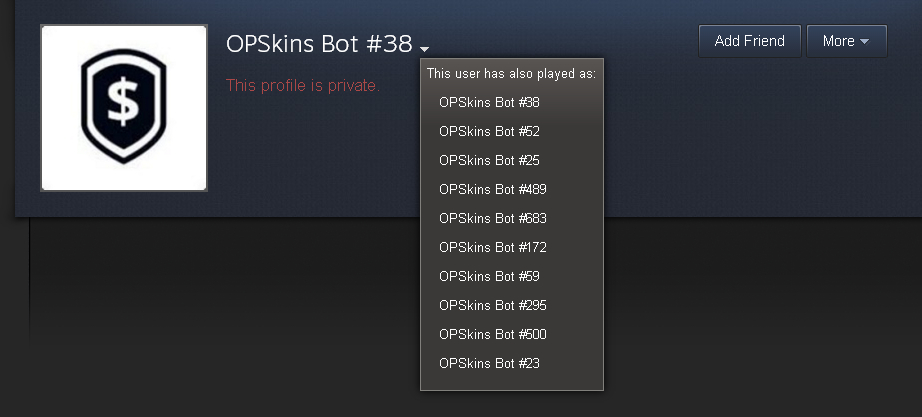
Steam Topluluğu :: Rehber :: All scam methods explained!
Source: Steam Community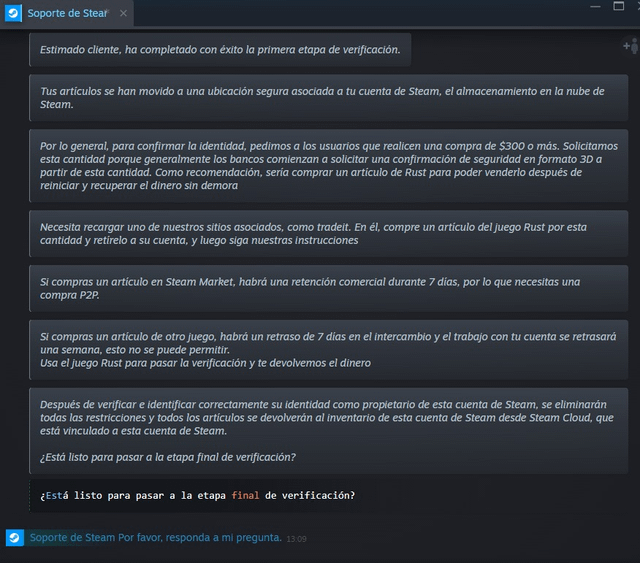
Title: My younger brother got scammed for 1500+ Dota 2 items) – need advice and warning : r/SteamScams
Source: Reddit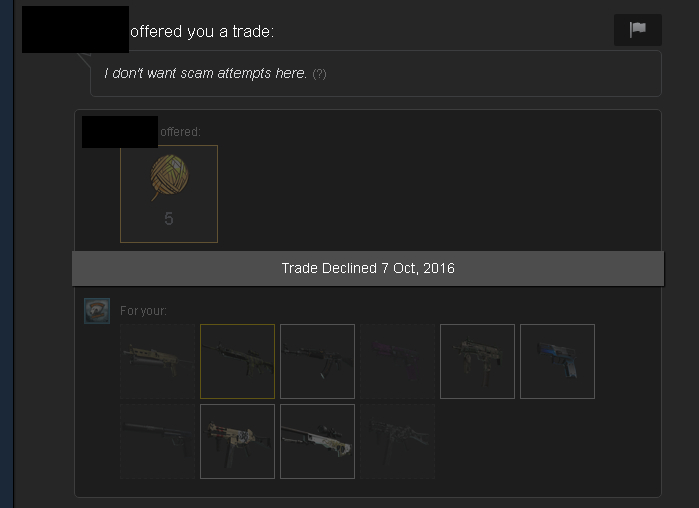
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community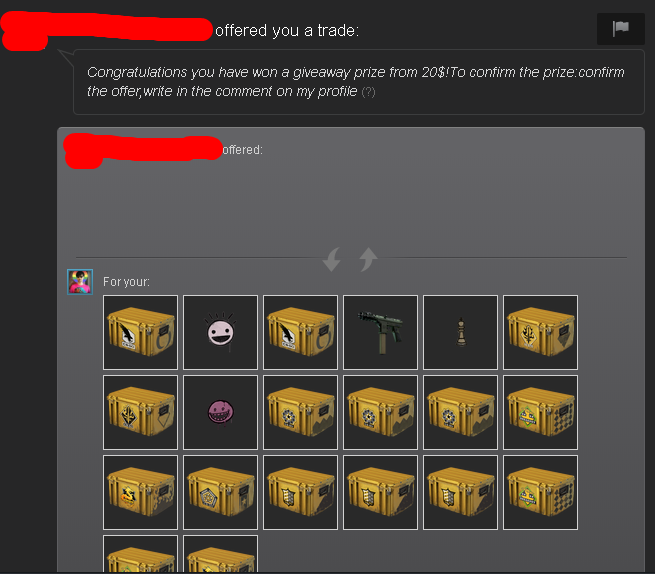
Steam-Community :: Guide :: All scam methods explained!
Source: Steam Community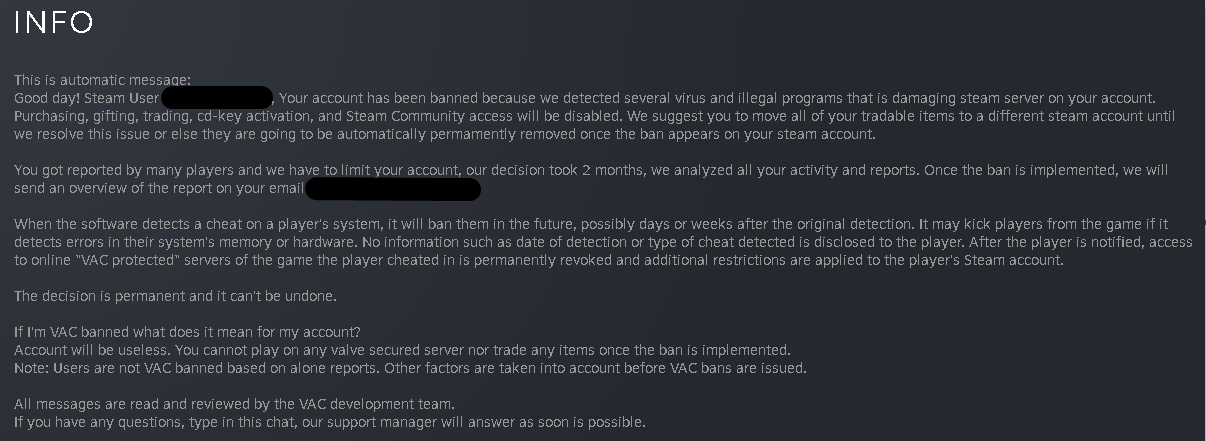
Steam-Community :: Guide :: All scam methods explained!
Source: Steam Community
Reported by accident” : r/Steam
Source: Reddit
Steam Reviews | Read Customer Service Reviews of store.steampowered.com | 4 of 13
Source: Trustpilot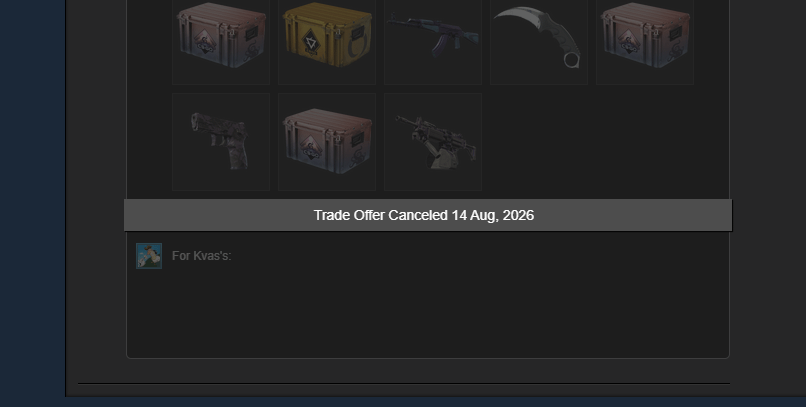
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit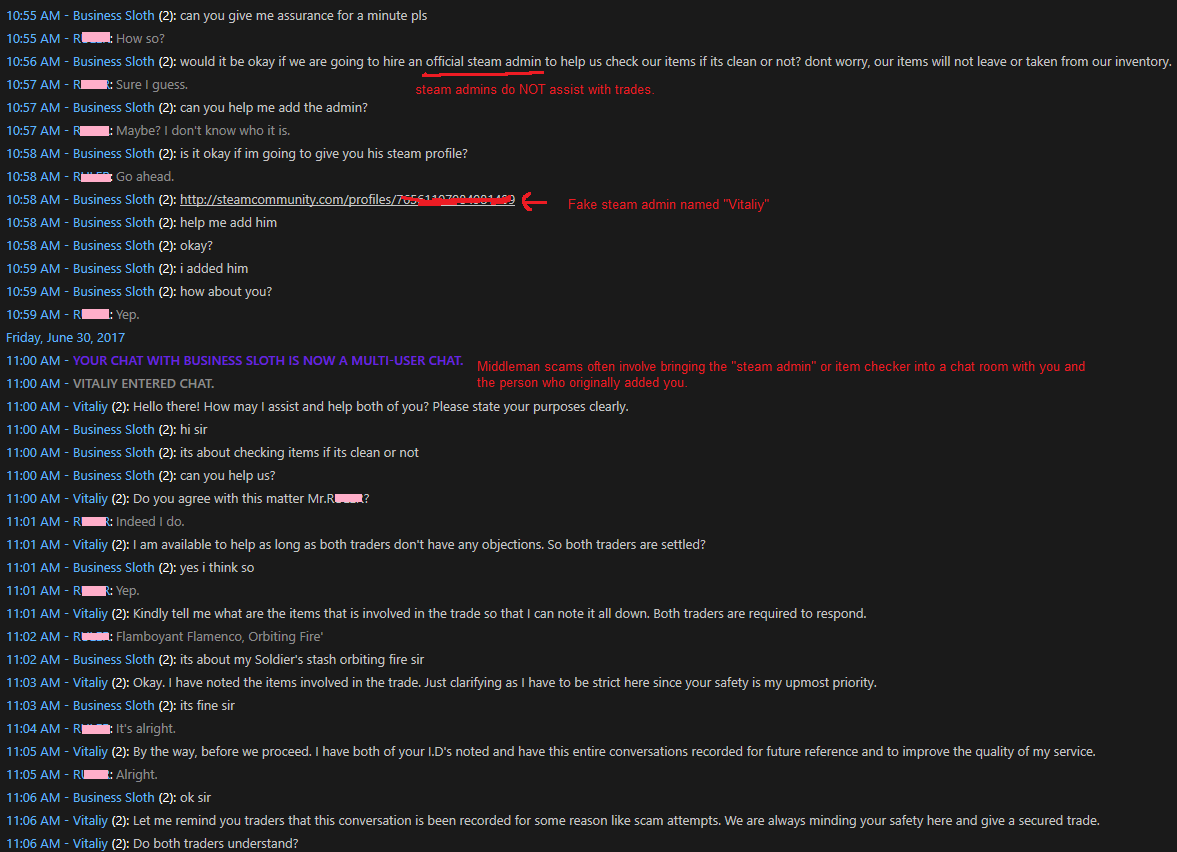
Steam Community :: Guide :: OP SKINS SCAM! Fake Bots! Fake Steam Admins! Fake Chrome Extensions! Item Checking!?
Source: Steam Community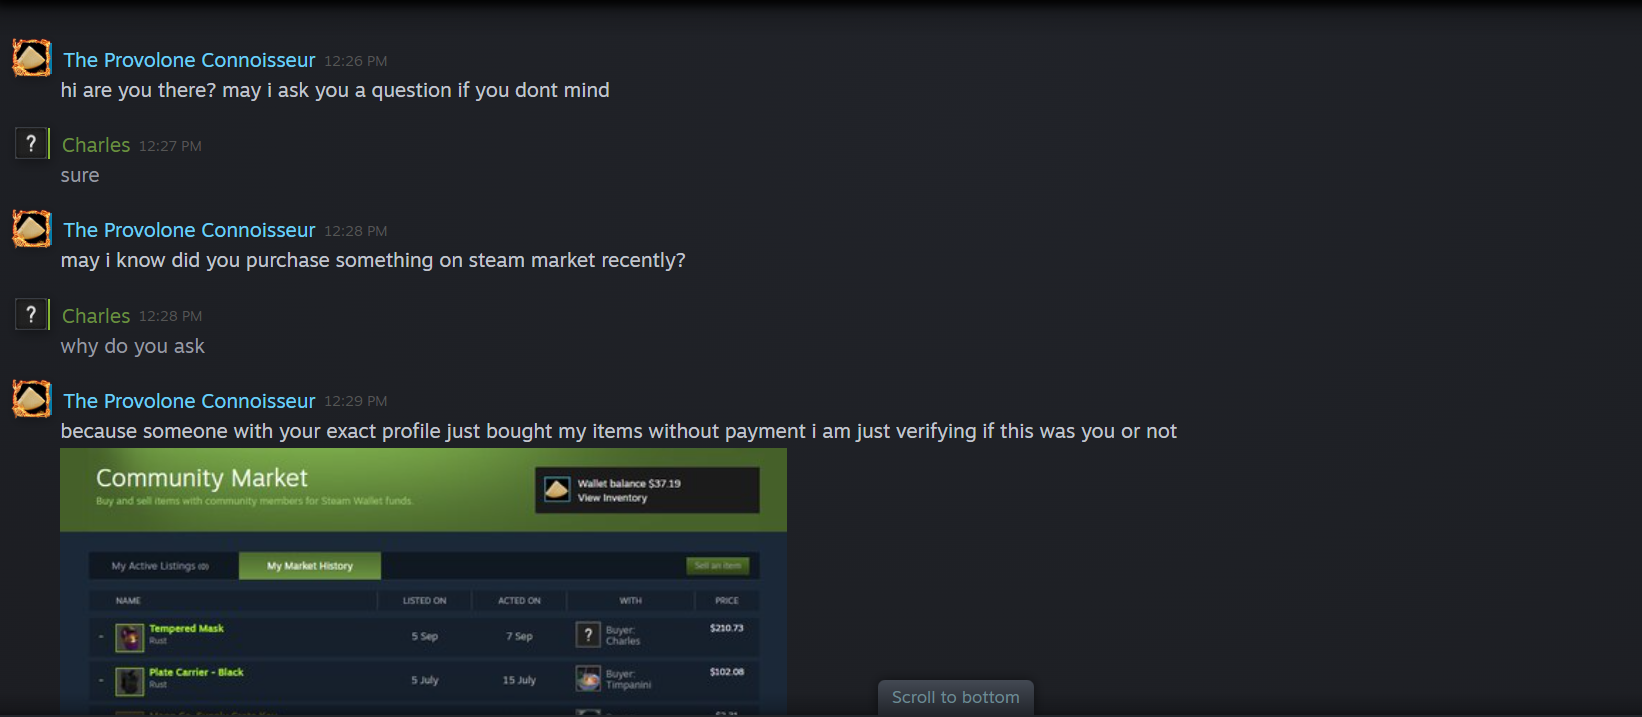
Fraud supposedly lol : r/Steam
Source: Reddit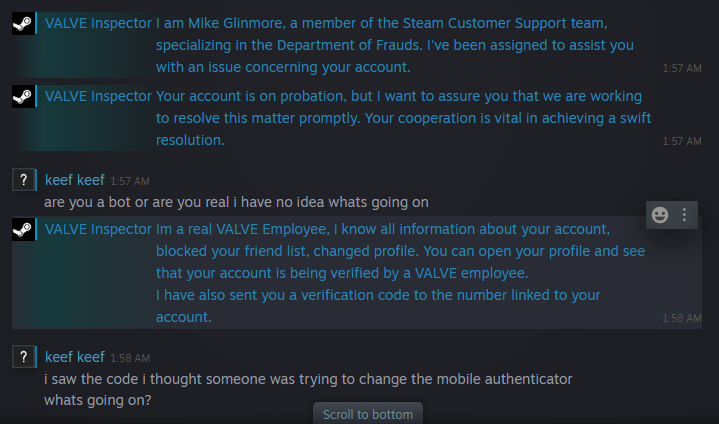
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit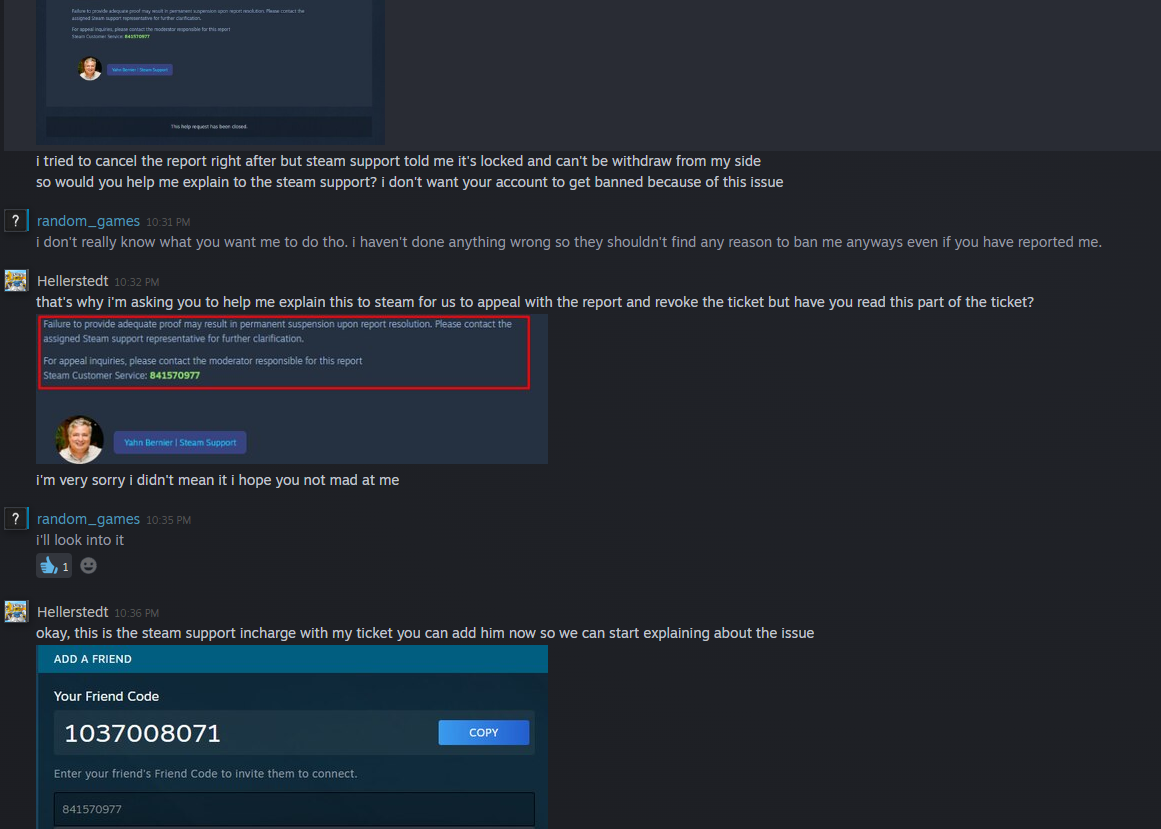
Is this a scam? i think so but i'm not 100% sure as they don't fit the stereotypical fake account theme : r/Steam
Source: Reddit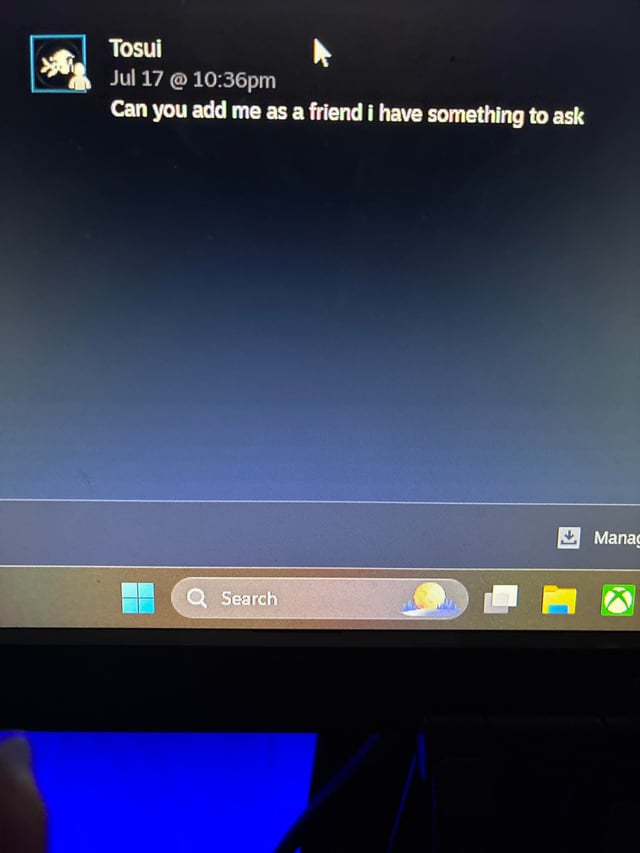
Reported by accident” : r/Steam
Source: Reddit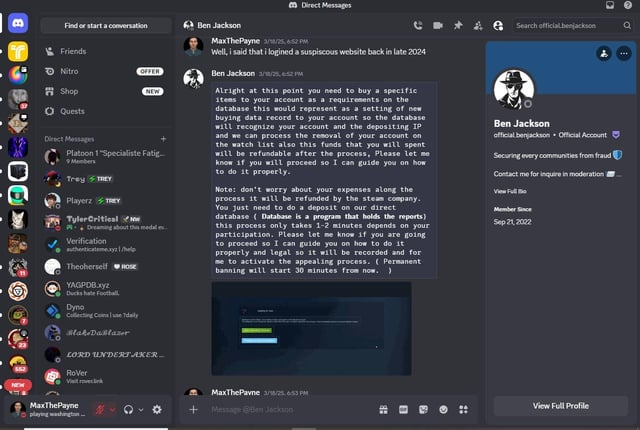
READ POST FIRST) question: was this thingy actually real? : r/Steam
Source: Reddit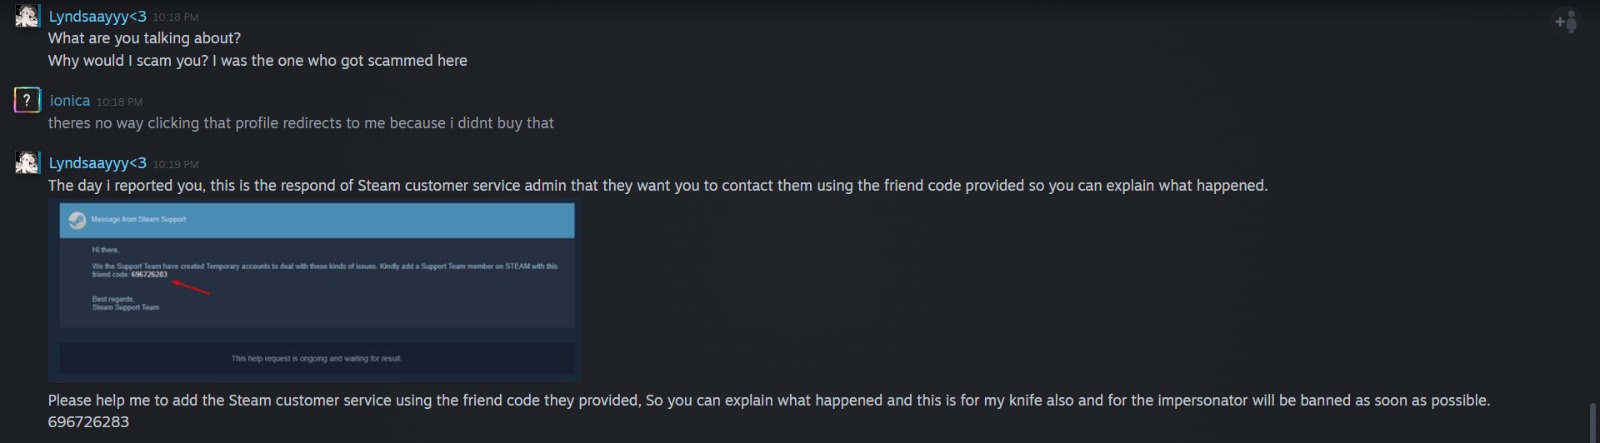
I actually took this seriously at first, then realized its just a scam : r/Steam
Source: Reddit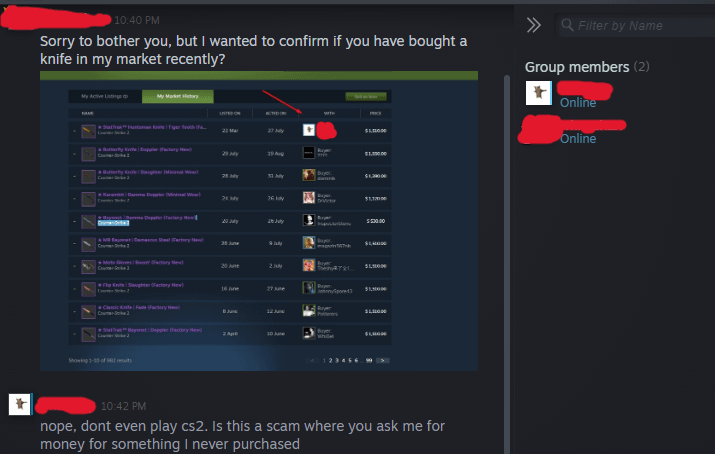
Is this a scam? : r/Steam
Source: Reddit
Scam? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
Kden : r/Steam
Source: Reddit
This is probably a scam isn't it? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
Confused about a possible scam? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
Confused about a possible scam? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
Was it a scam? : r/Steam
Source: Reddit
Fraud supposedly lol : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit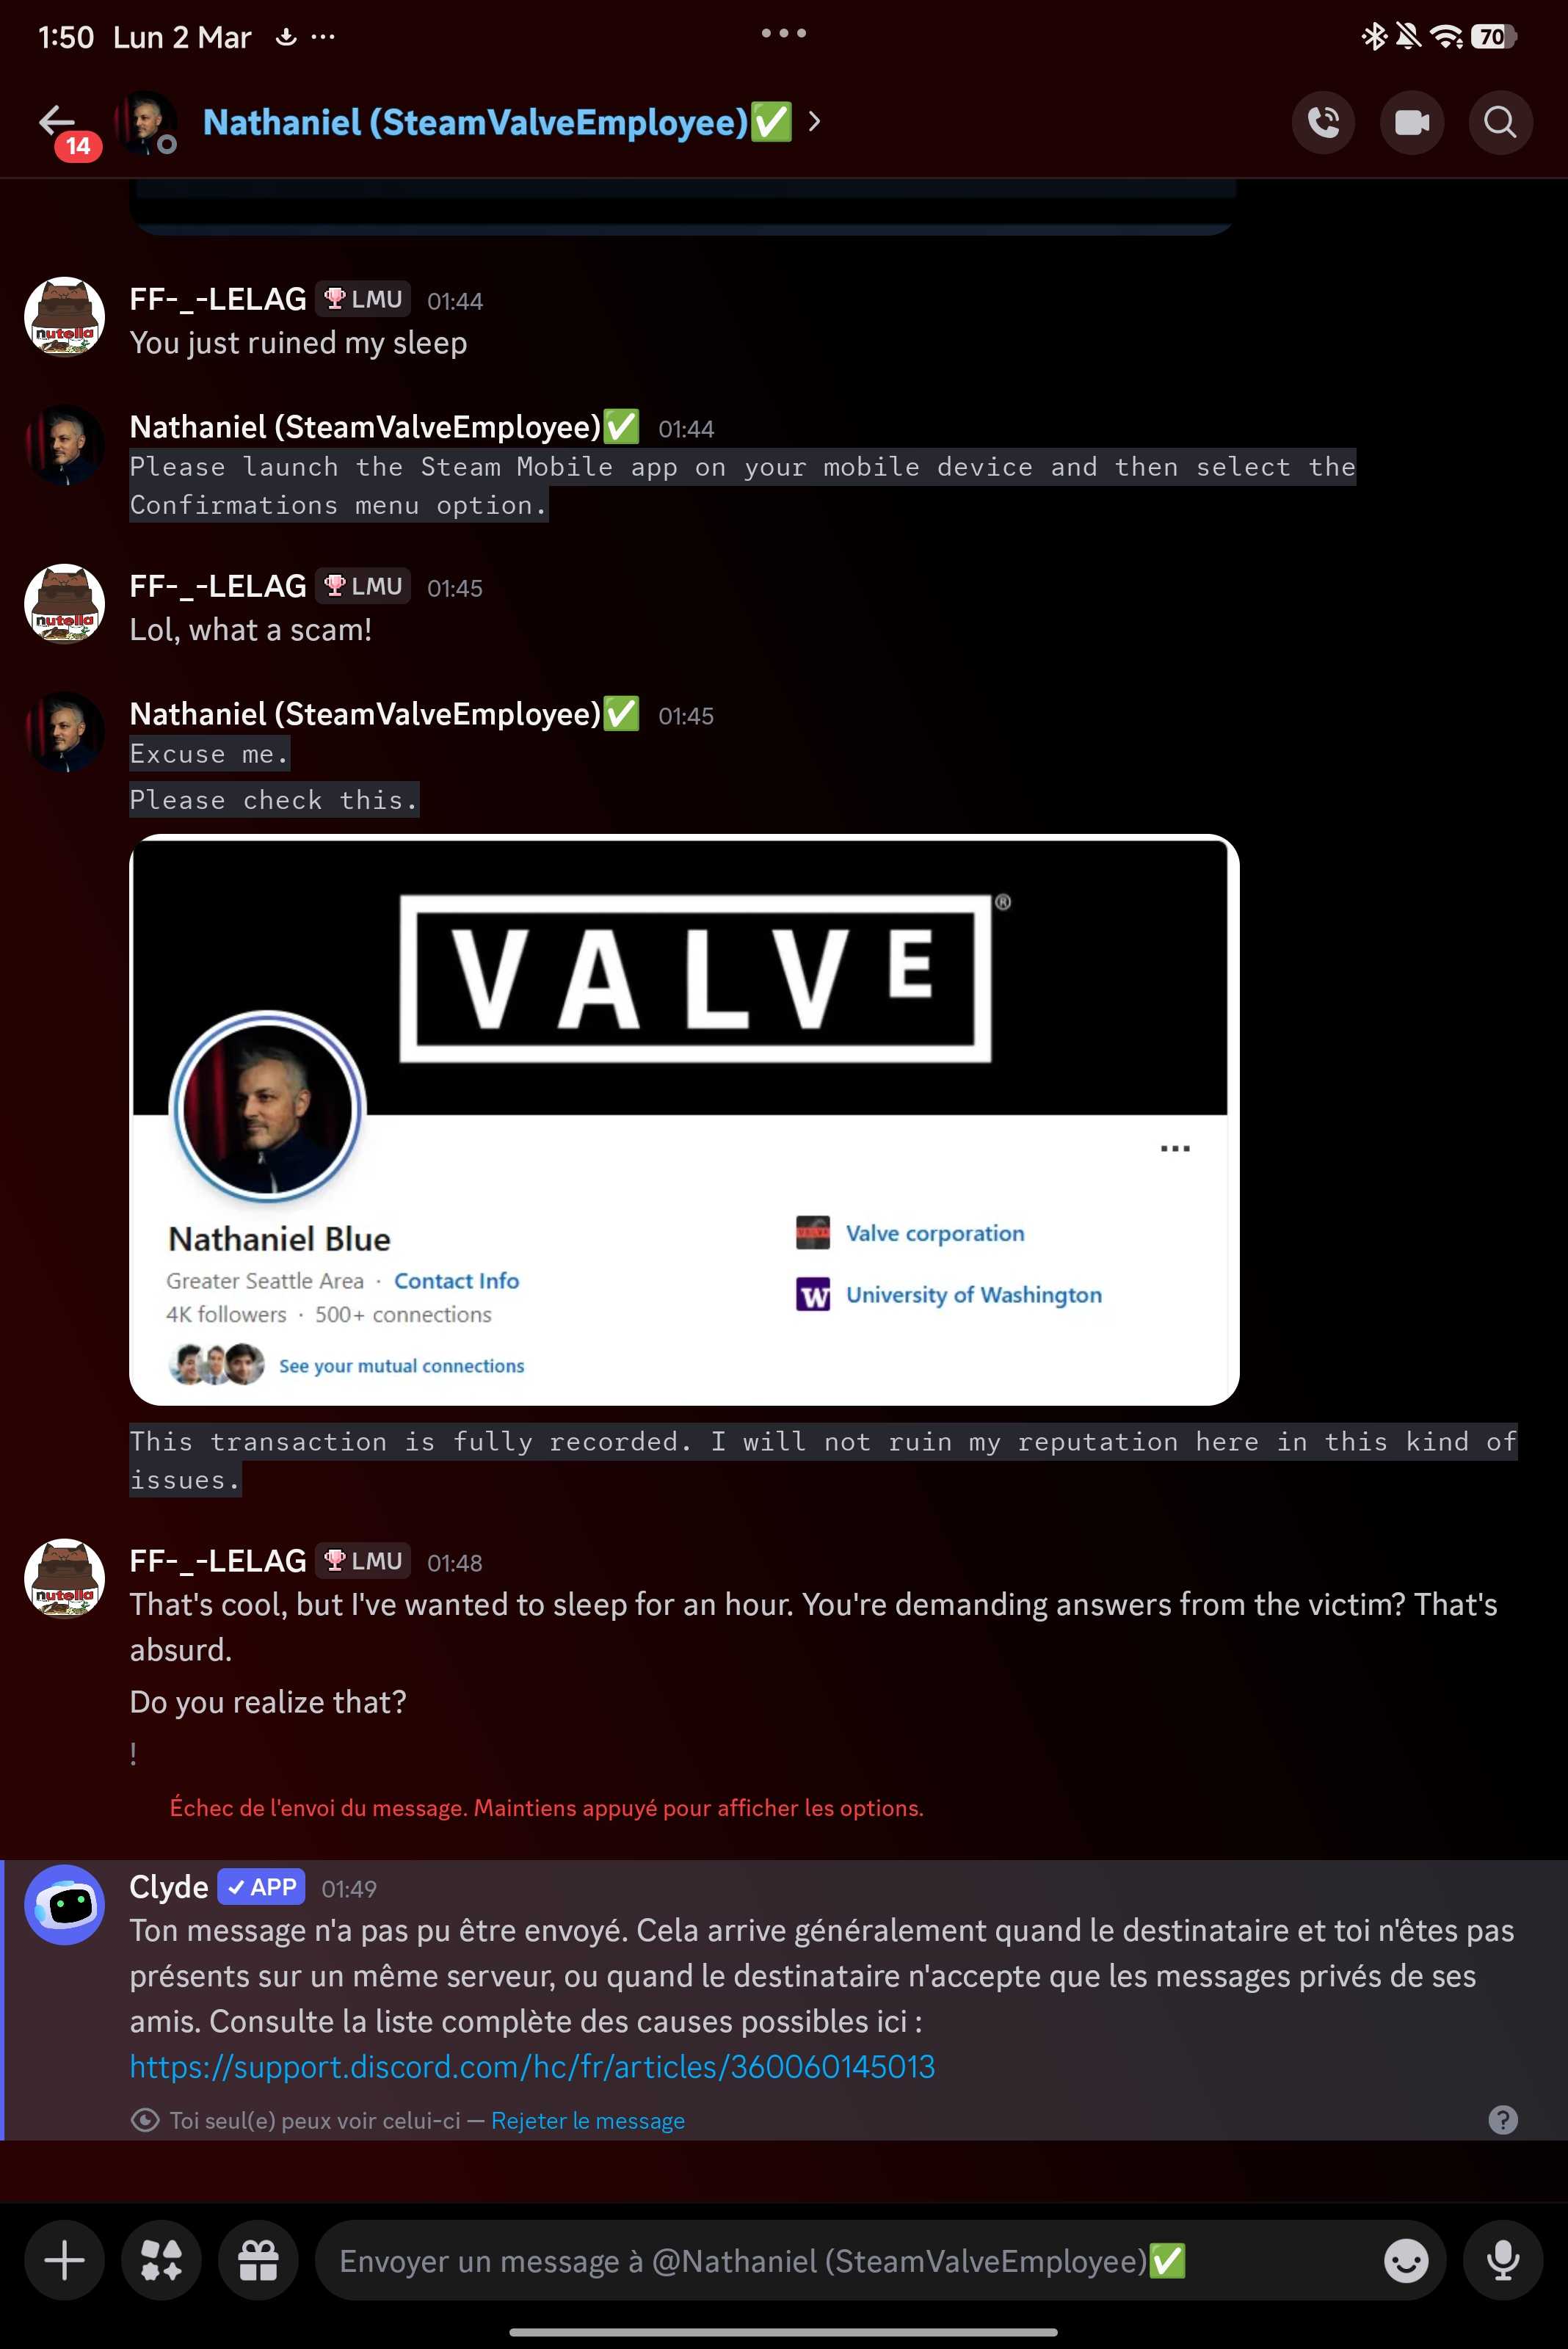
Was it a scam? : r/Steam
Source: Reddit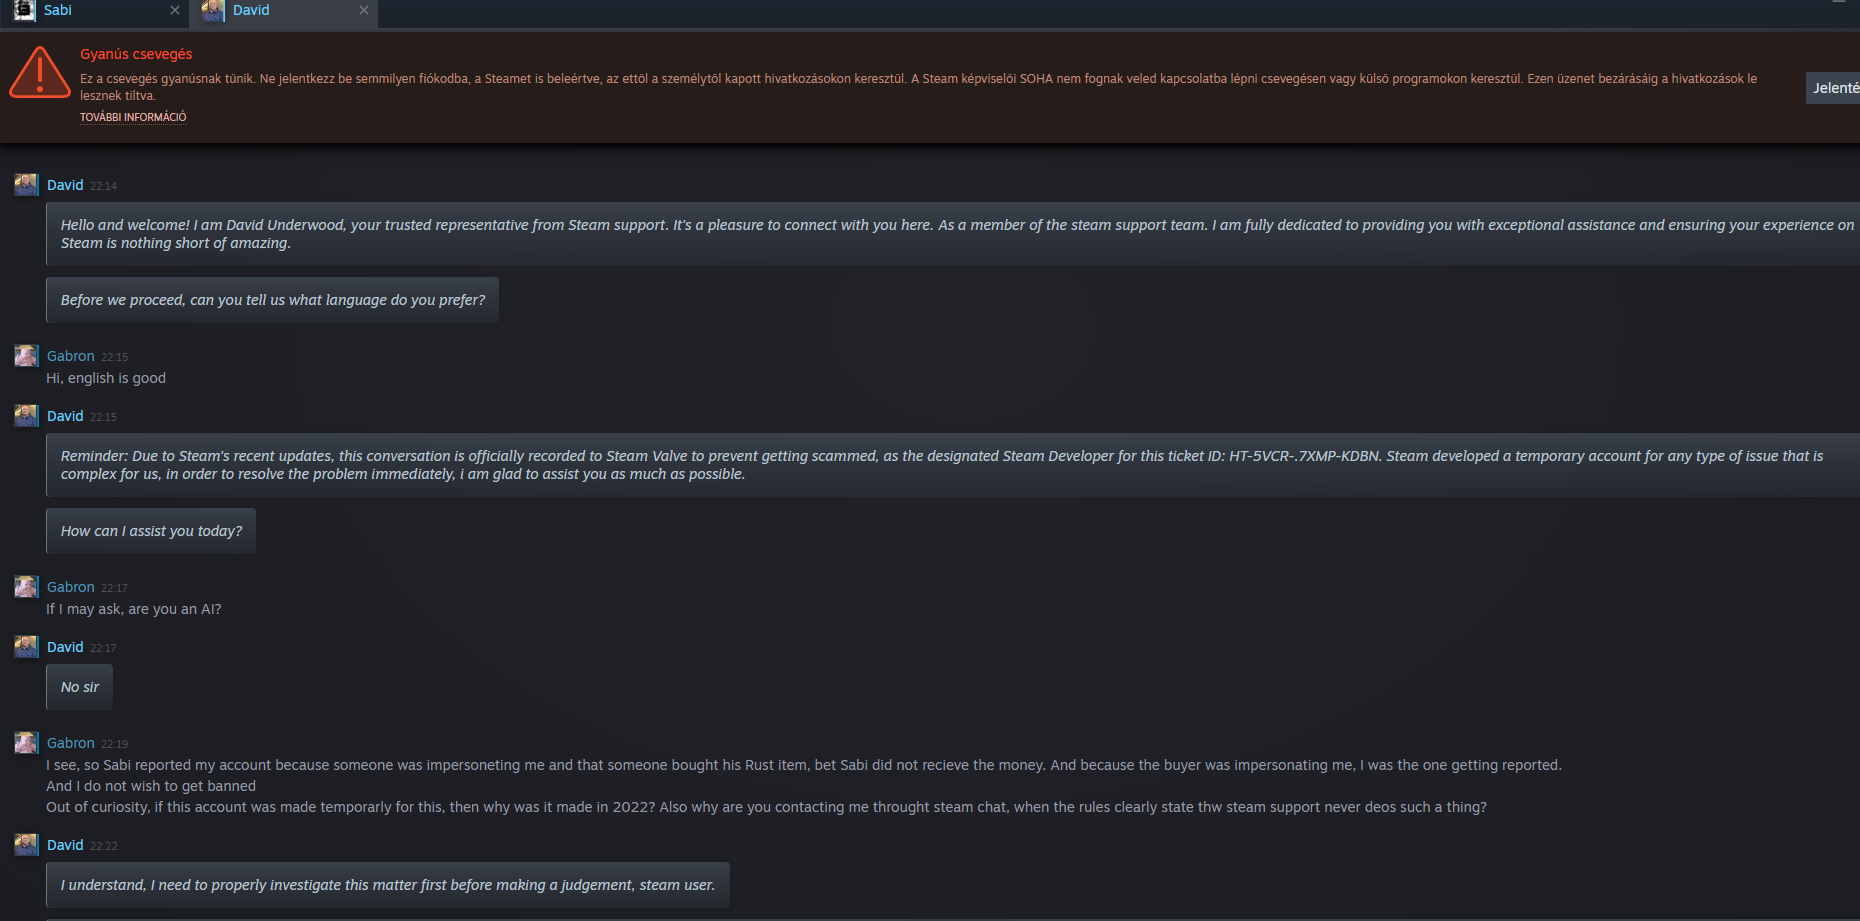
Scam? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit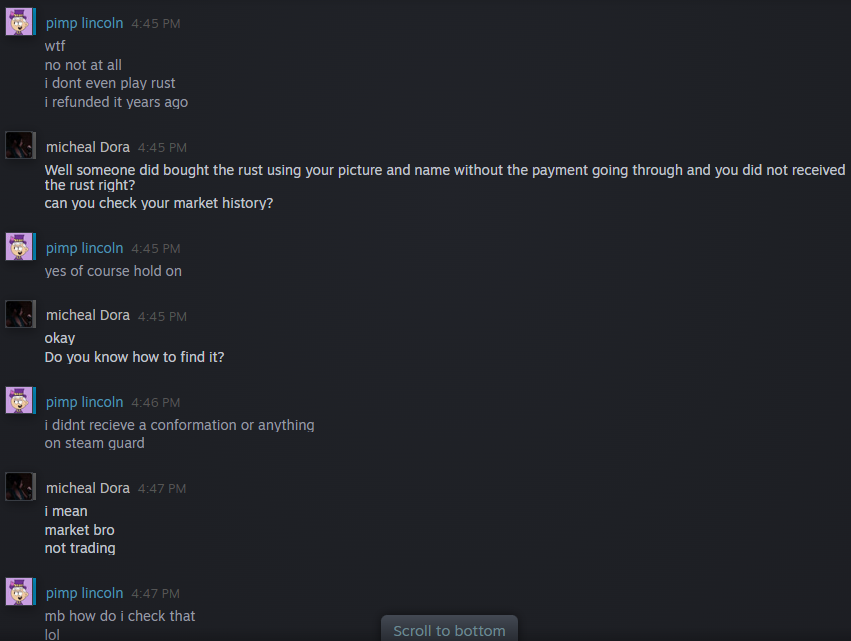
This has to be a scam, right? : r/Steam
Source: Reddit
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit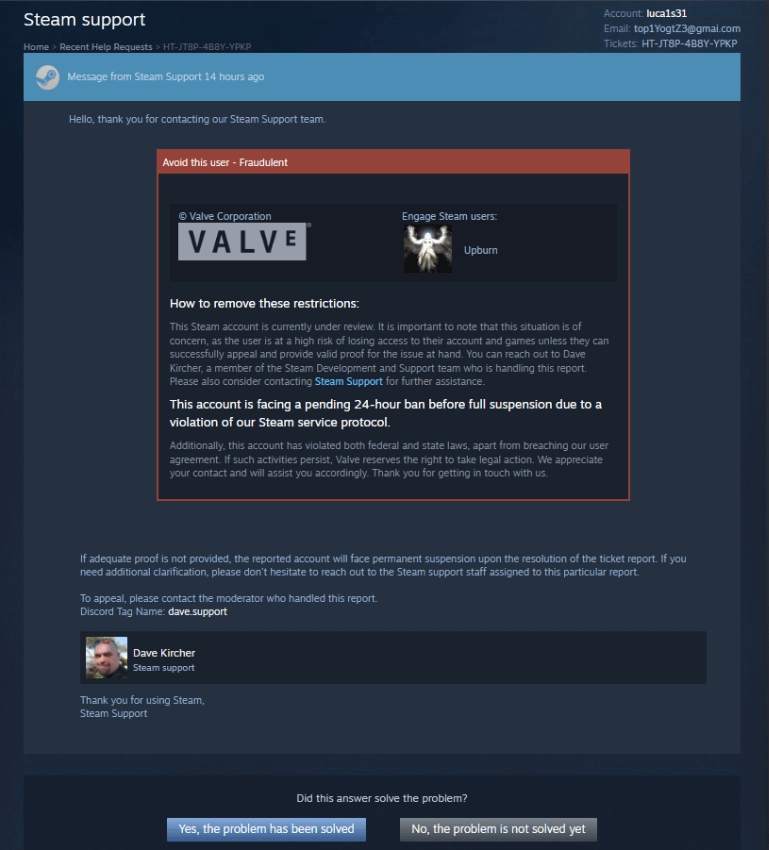
Scam attempts? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
I actually took this seriously at first, then realized its just a scam : r/Steam
Source: Reddit
Is this a scam? i think so but i'm not 100% sure as they don't fit the stereotypical fake account theme : r/Steam
Source: Reddit
Not Sure What to do at this point. Help? Details in Comments : r/Steam
Source: Reddit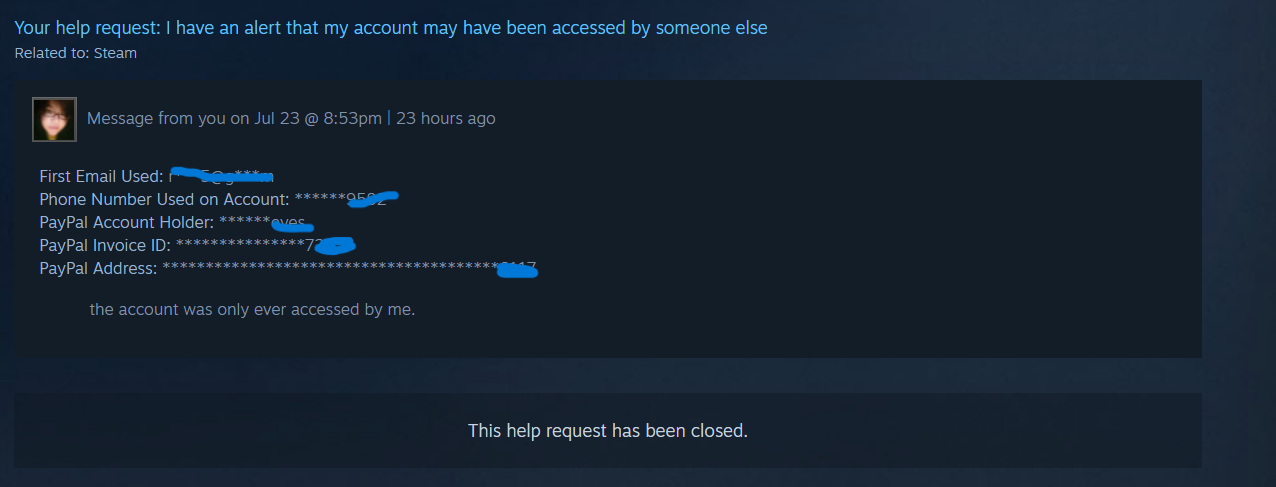
Not Sure What to do at this point. Help? Details in Comments : r/Steam
Source: Reddit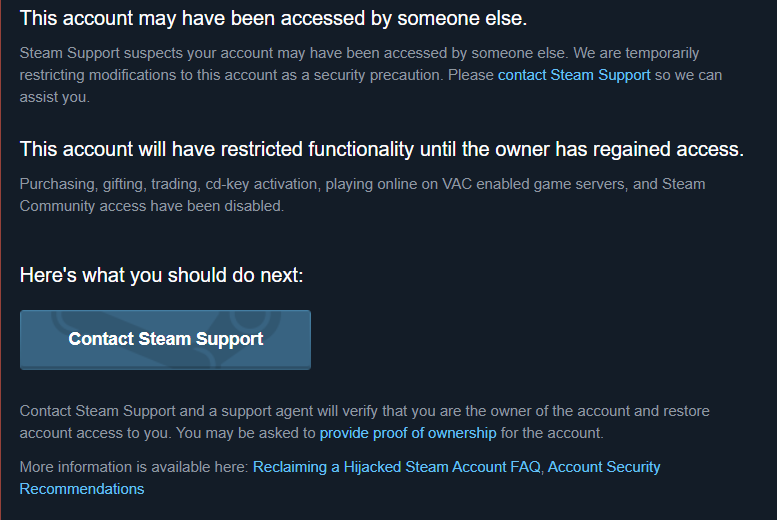
Not Sure What to do at this point. Help? Details in Comments : r/Steam
Source: Reddit
ive been getting these weird requests, any idea whats causing them and are they a breach attack? any help would be appreciated : r/Steam
Source: Reddit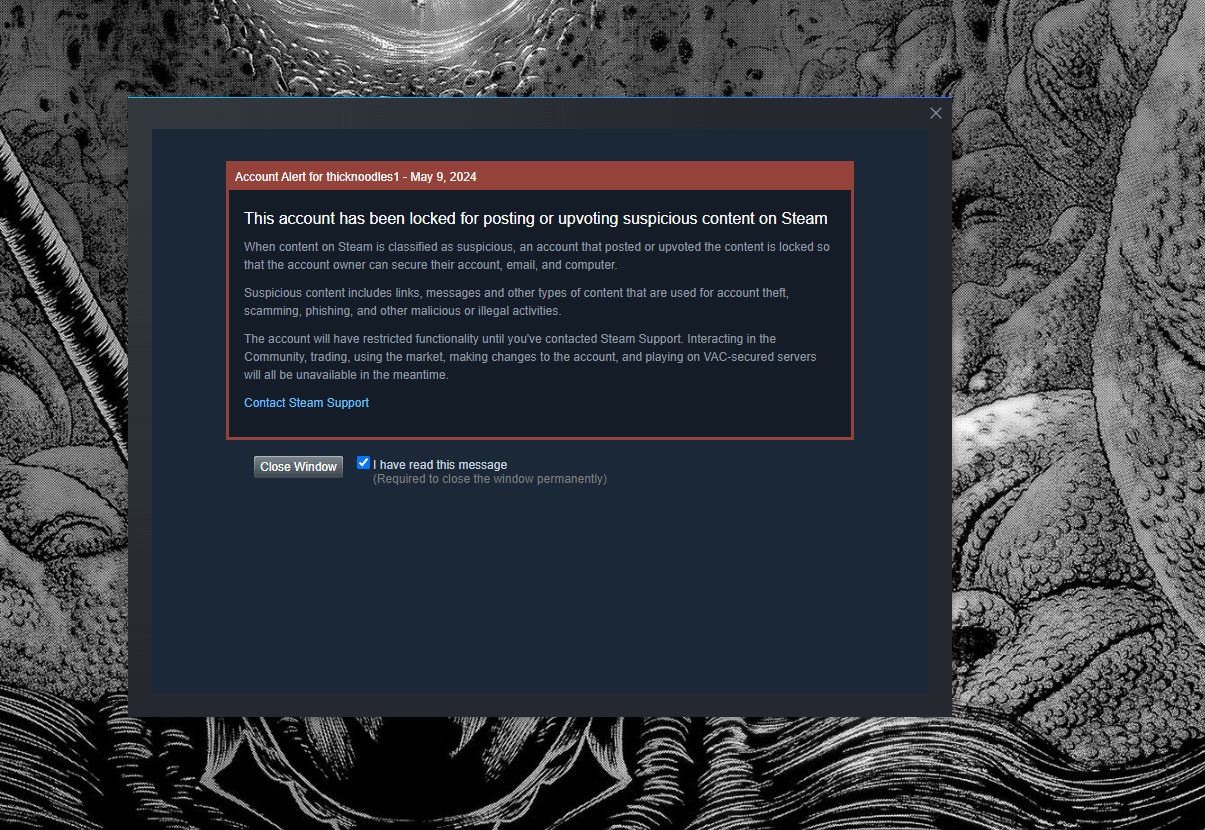
Should I be concerned about this? I've never posted or upvoted anything on Steam ever. : r/Steam
Source: Reddit
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit
Steam support coming through as always : r/Steam
Source: Reddit
My friend recently got his account stolen, he contacted steam support and they replied saying he needed to update the info on his ticket. When going to create or update a ticket the site is down and ...
Source: Reddit
Can anyone tell me how long is it going to be on hold? *Read Selected Text : r/Steam
Source: Reddit
I got this email yesterday, is this legit? Also my email is the same and its still the old one : r/Steam
Source: Reddit
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit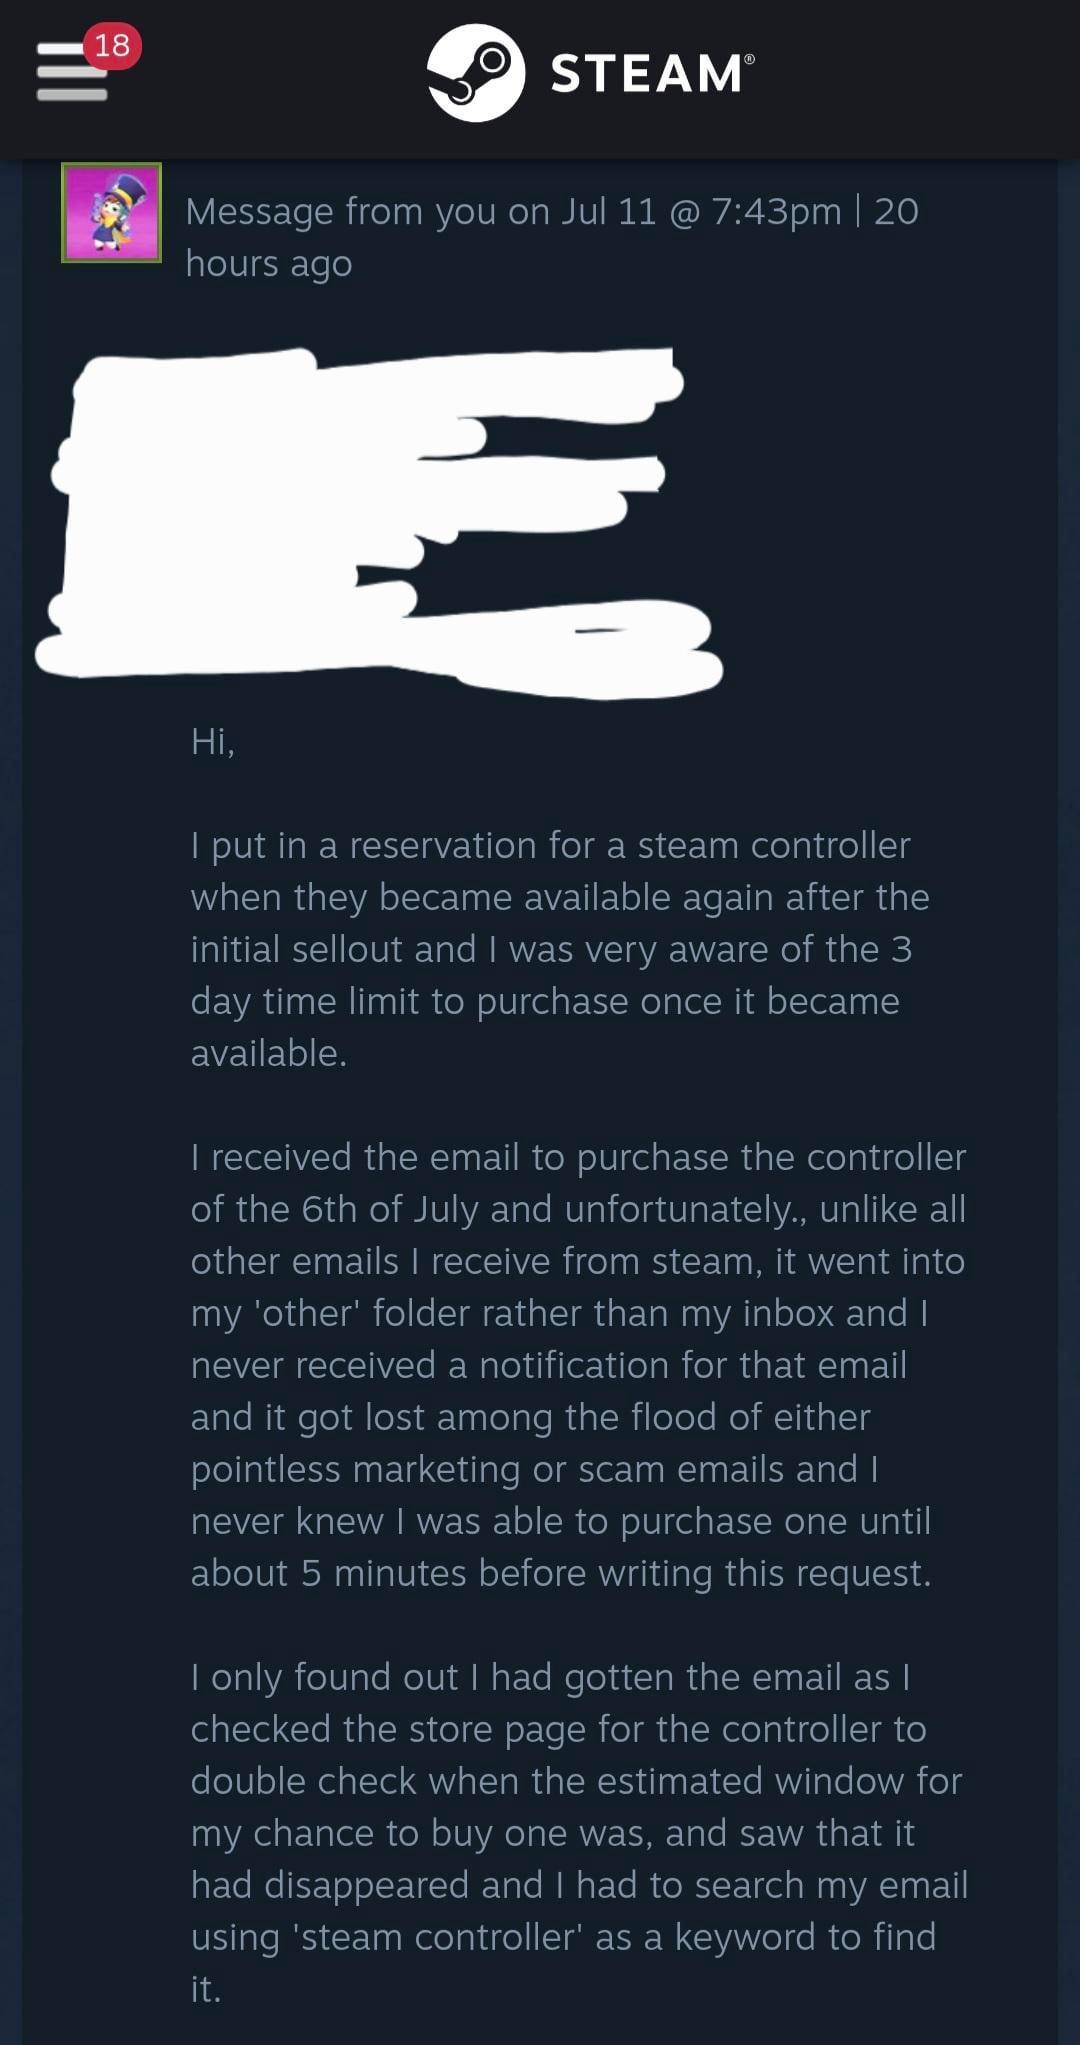
Steam support coming through as always : r/Steam
Source: Reddit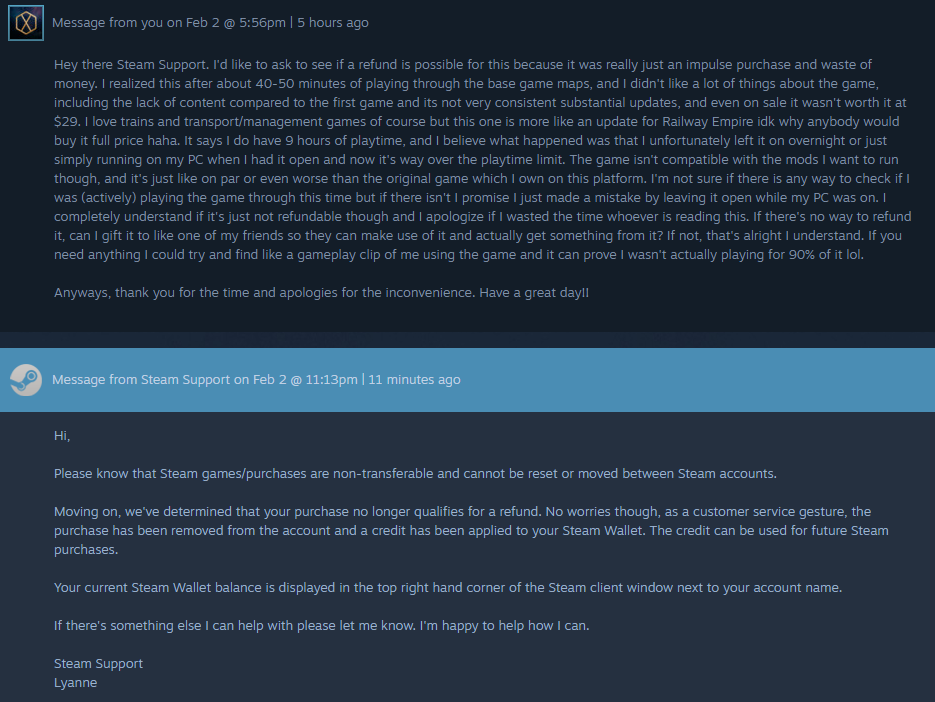
Steam Support is simply outstanding : r/Steam
Source: Reddit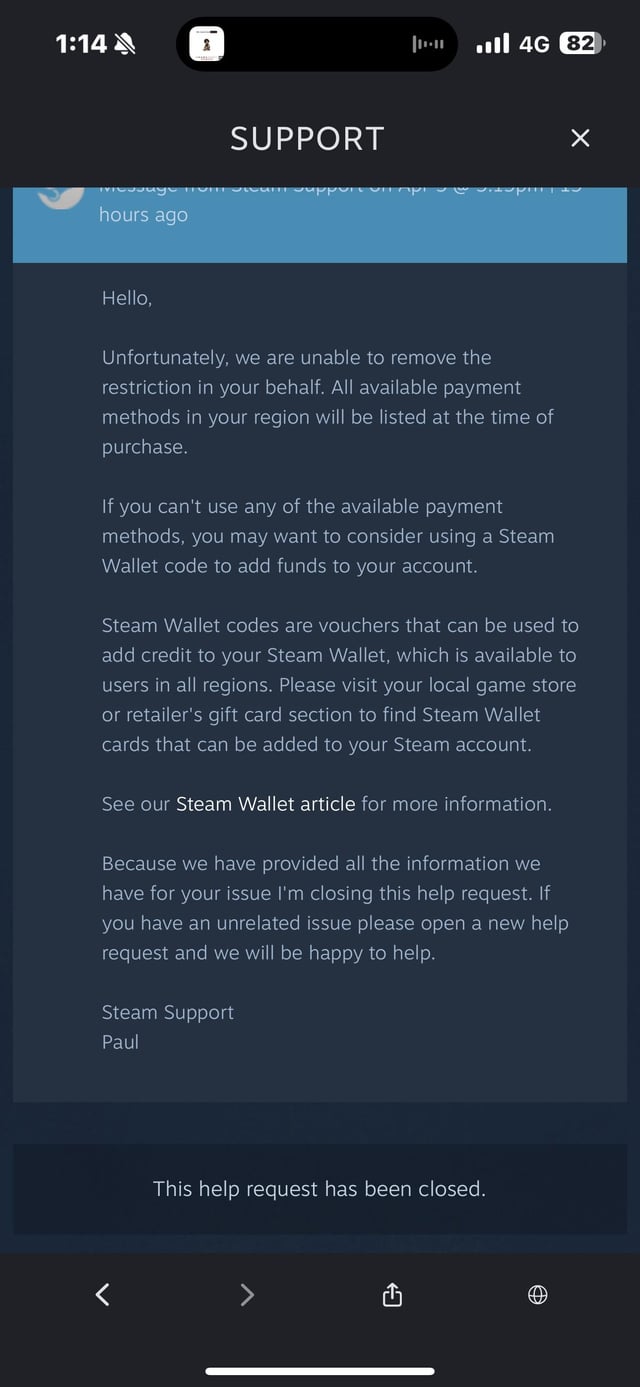
Hey anyone else faced this? : r/Steam
Source: Reddit
Wired Mail from Steam : r/Steam
Source: Reddit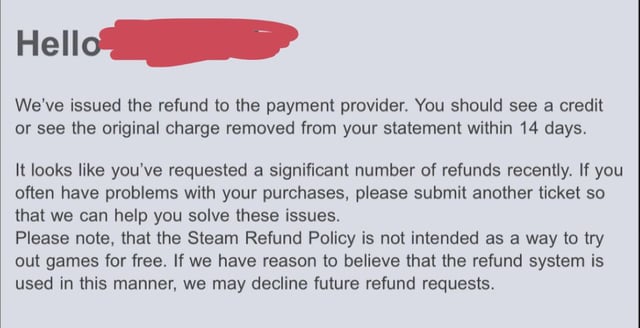
Has anyone actually had refund requests declined? : r/Steam
Source: Reddit
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit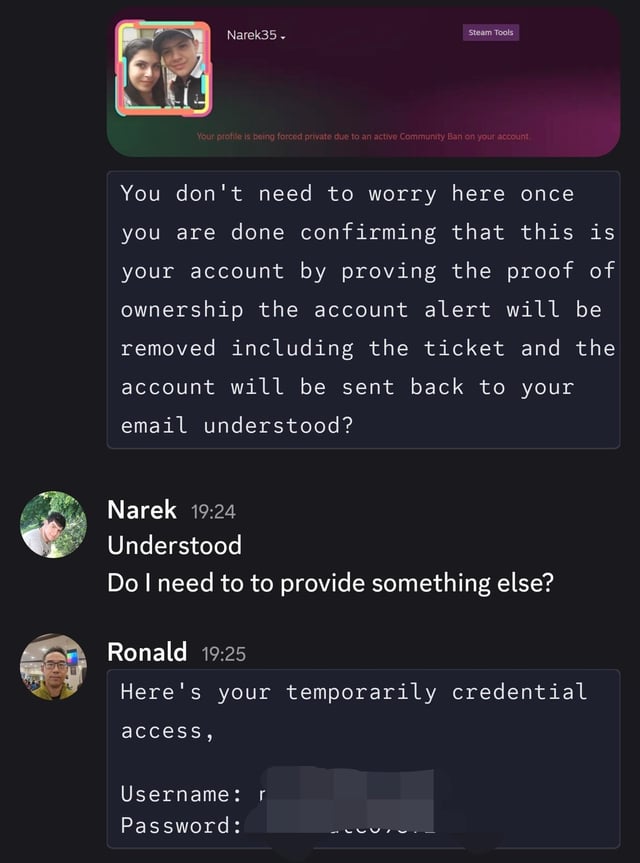
Is this normal with the Steam Support : r/Steam
Source: Reddit
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit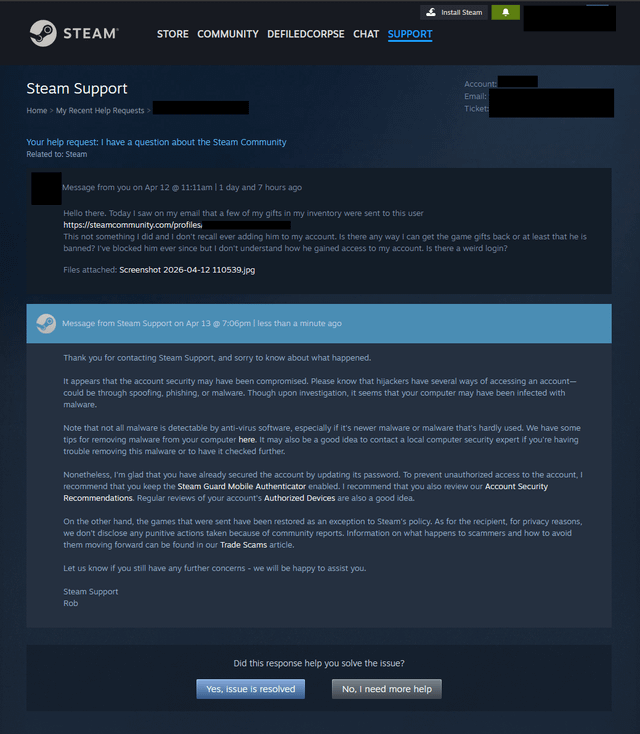
This is why Steam will always have me as a client : r/Steam
Source: Reddit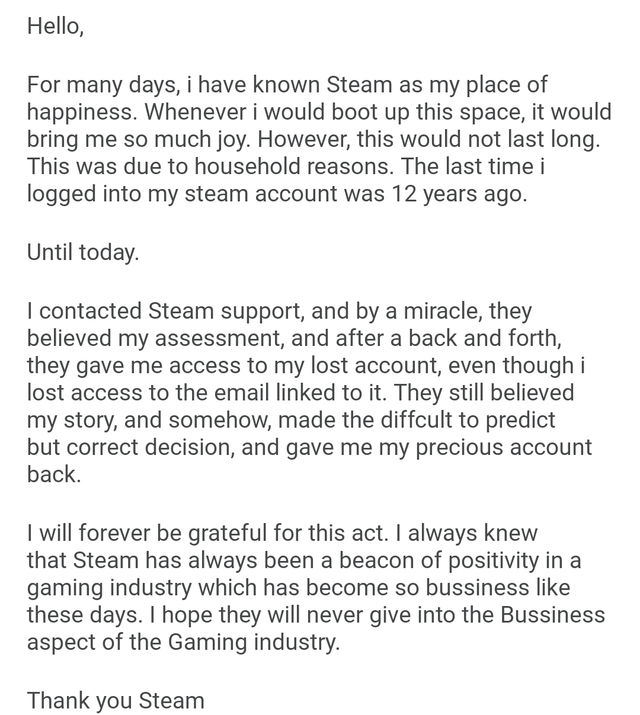
Steam did something for me, Which i will never forget : r/Steam
Source: Reddit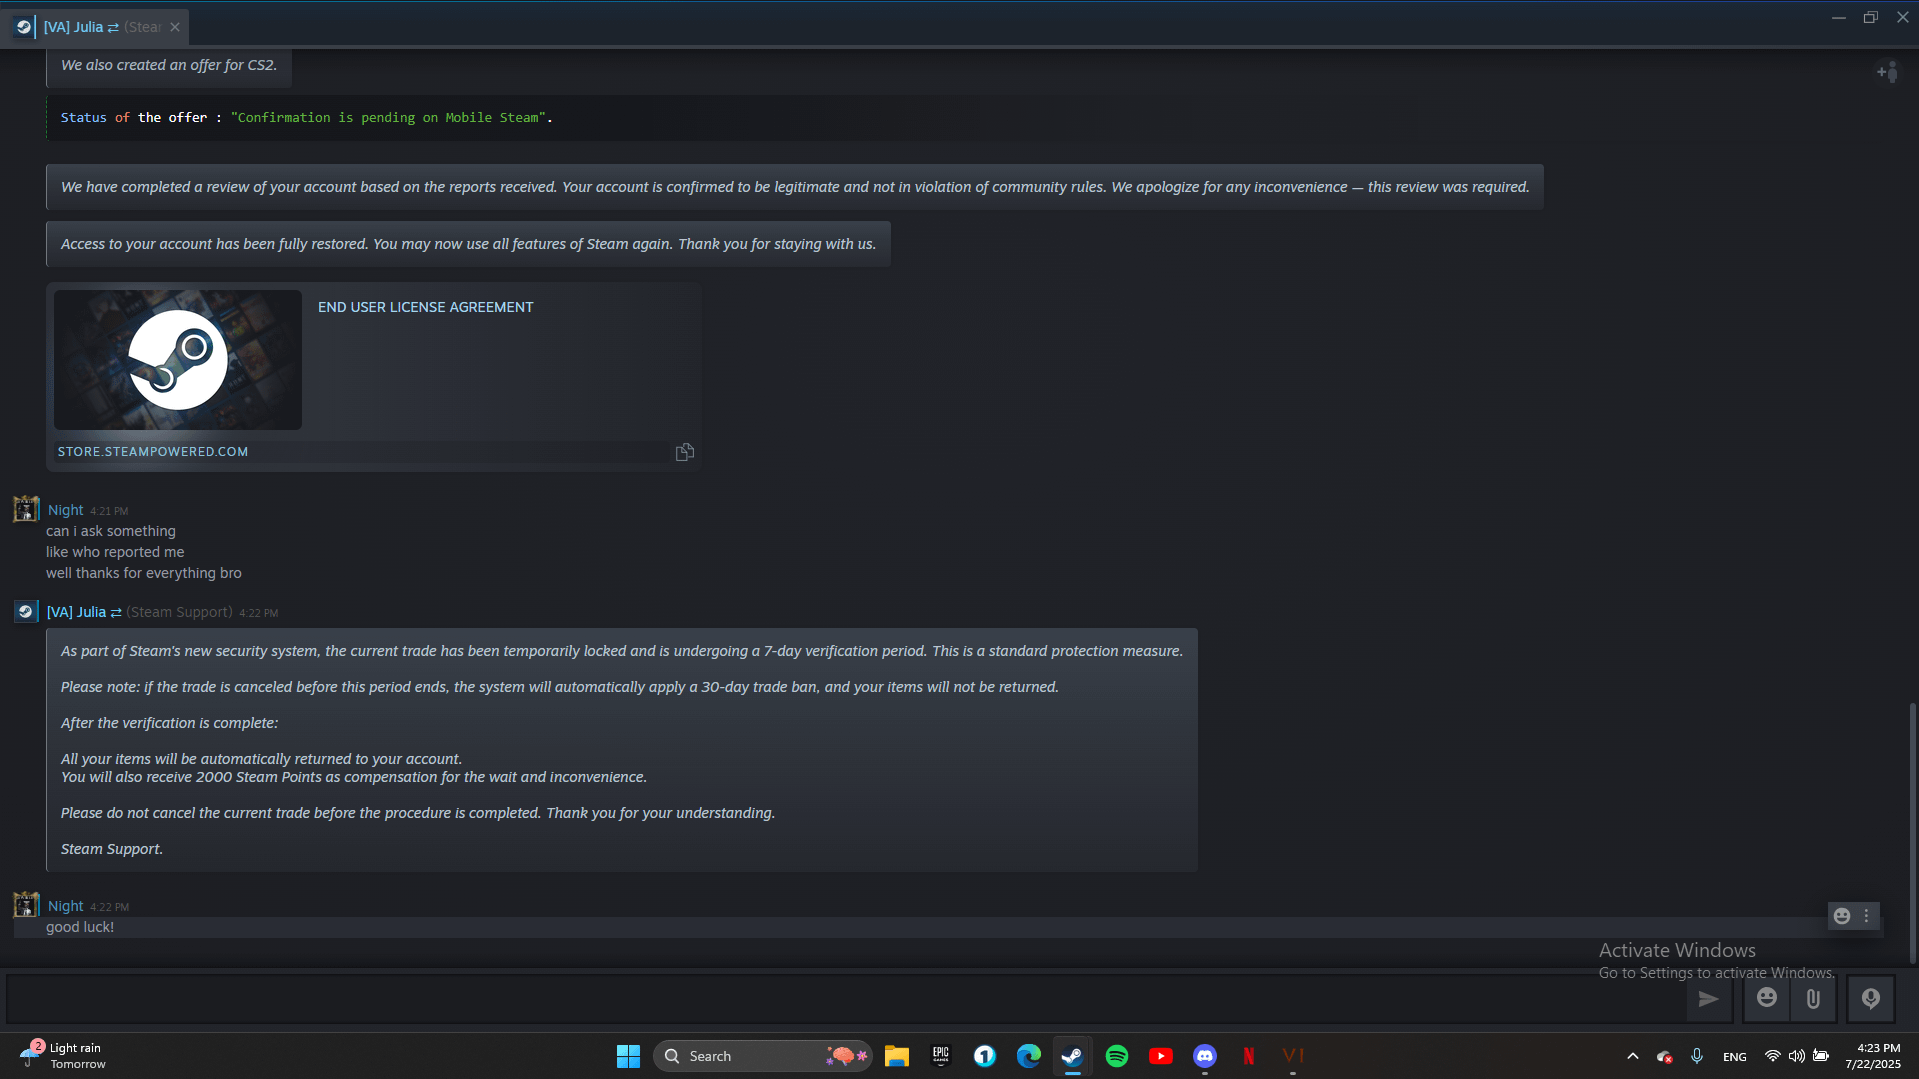
scam: [WARNING] Beware of Advanced Steam Support Scams – Don't Lose Your Items! : r/Steam
Source: Reddit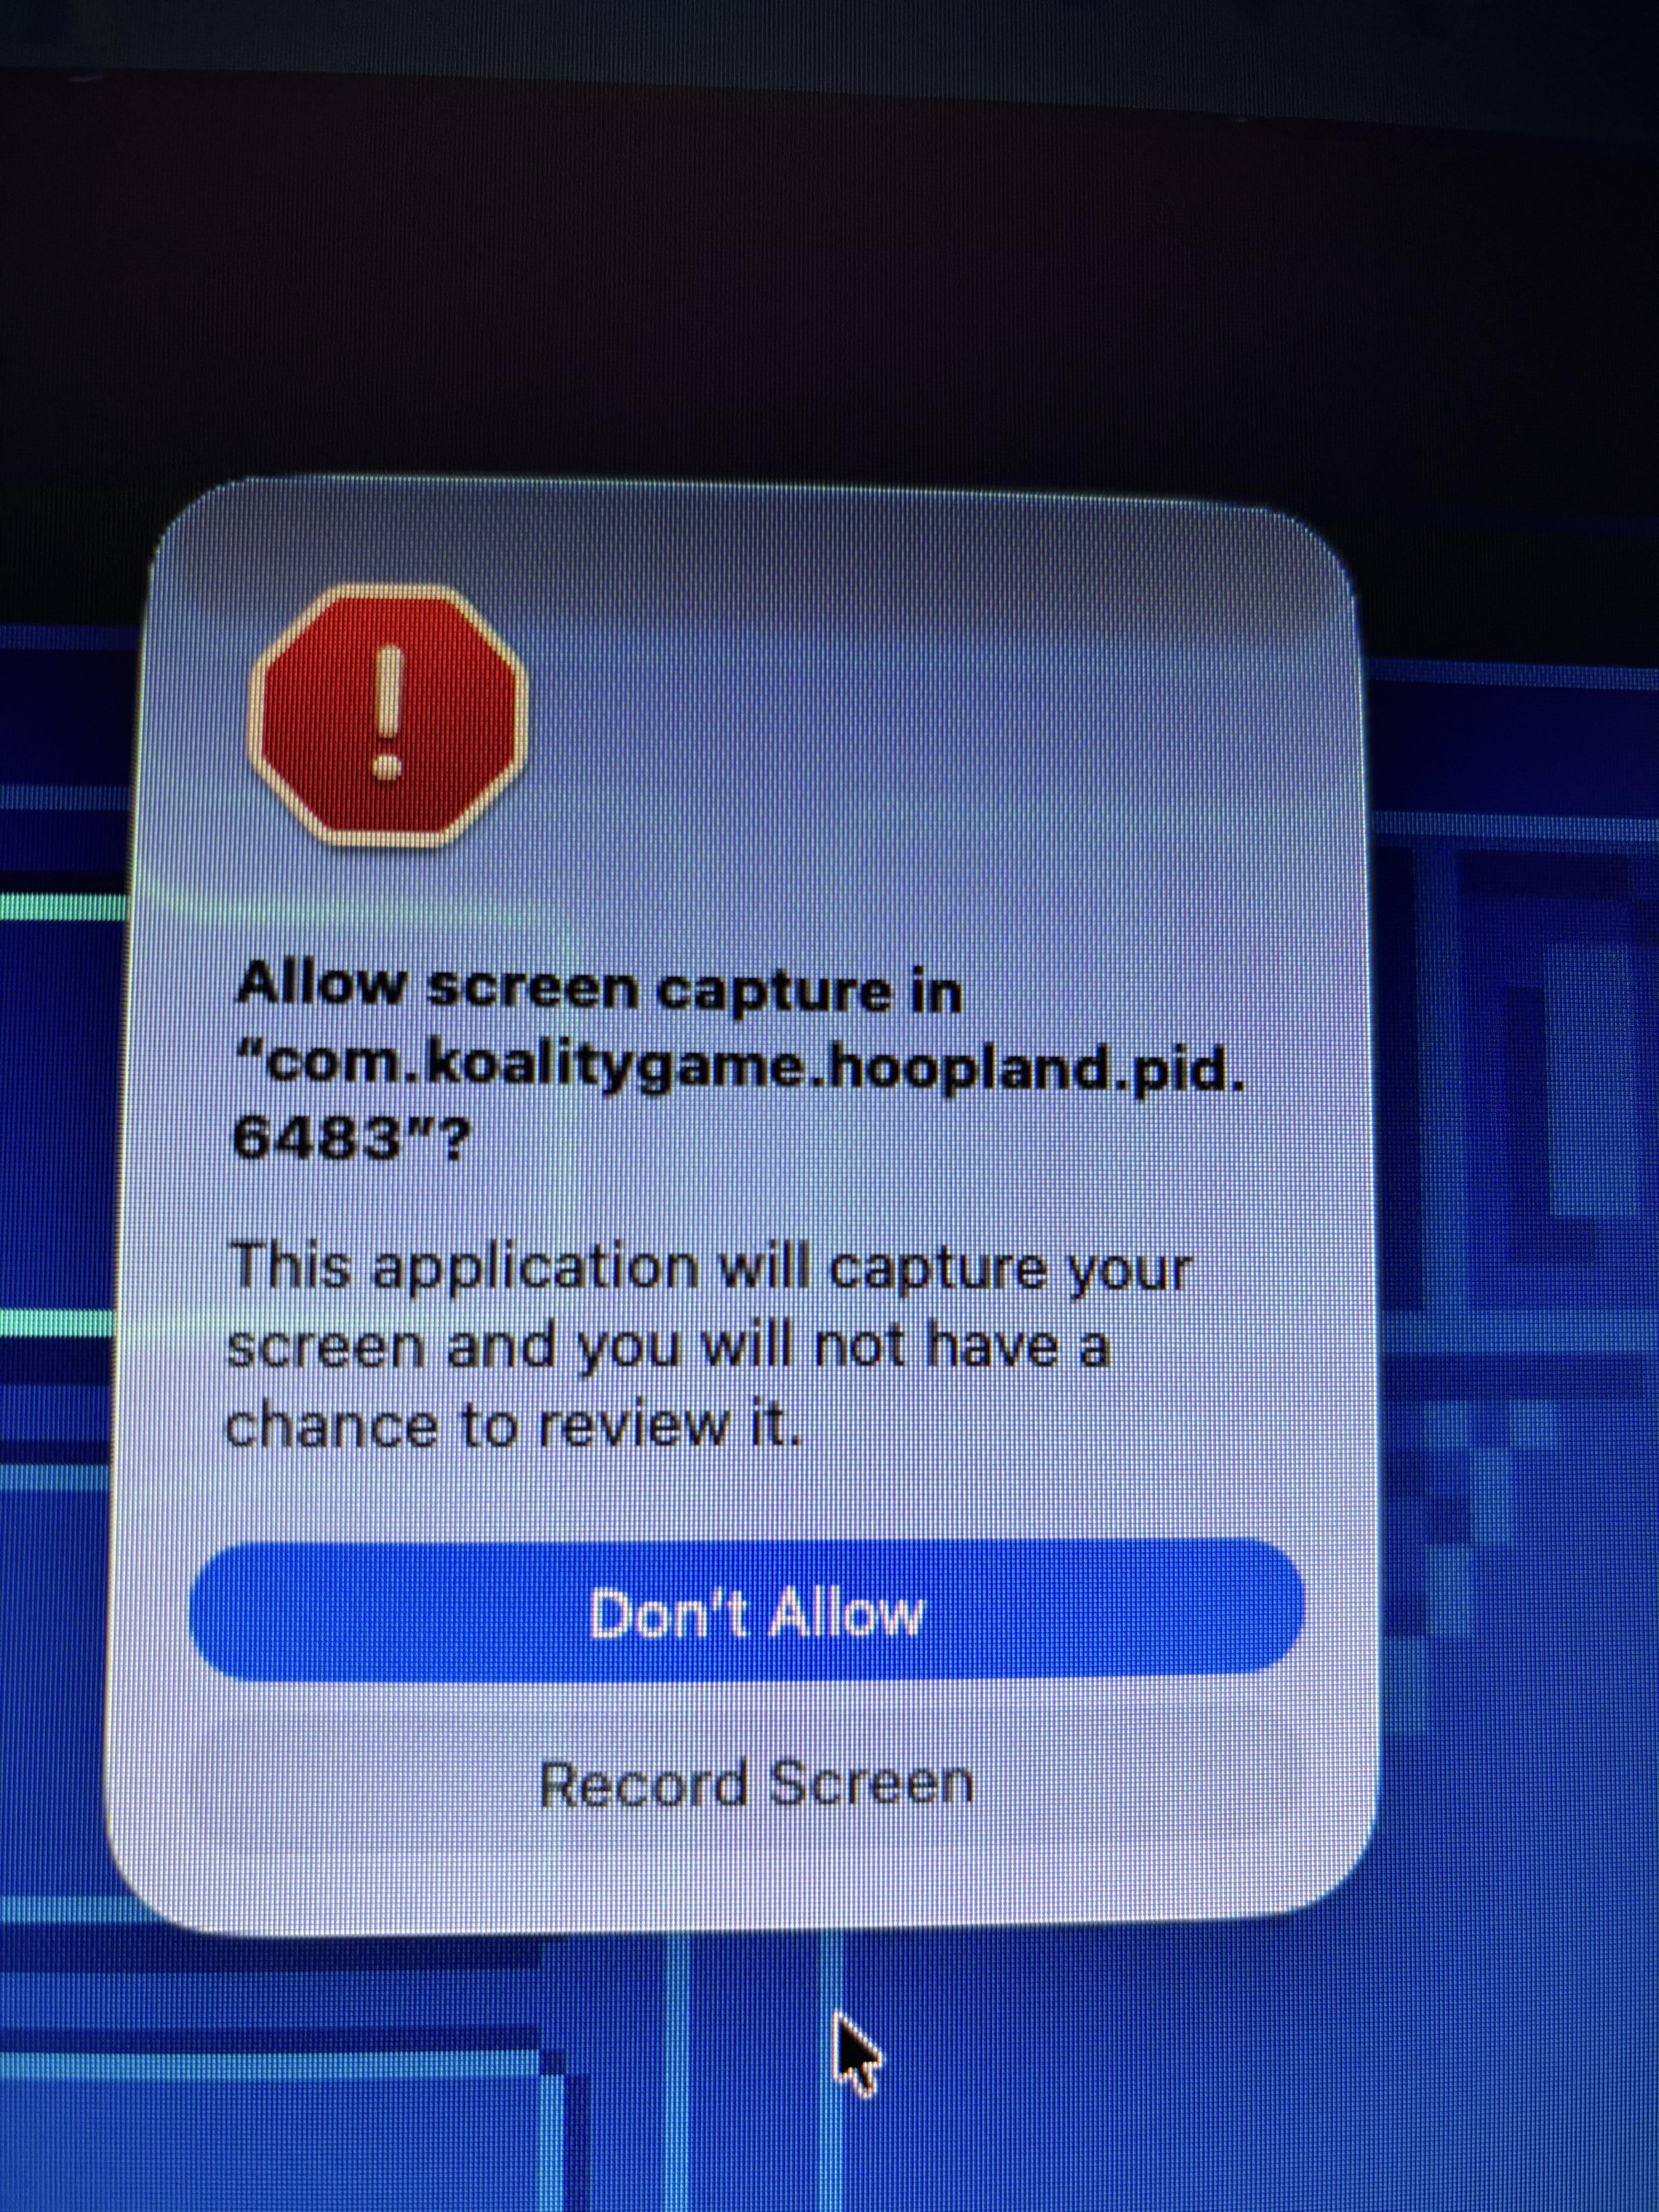
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit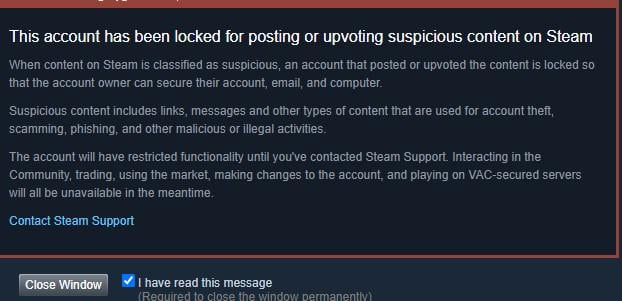
tf?, just got this message today, have not ever posted : r/Steam
Source: Reddit
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit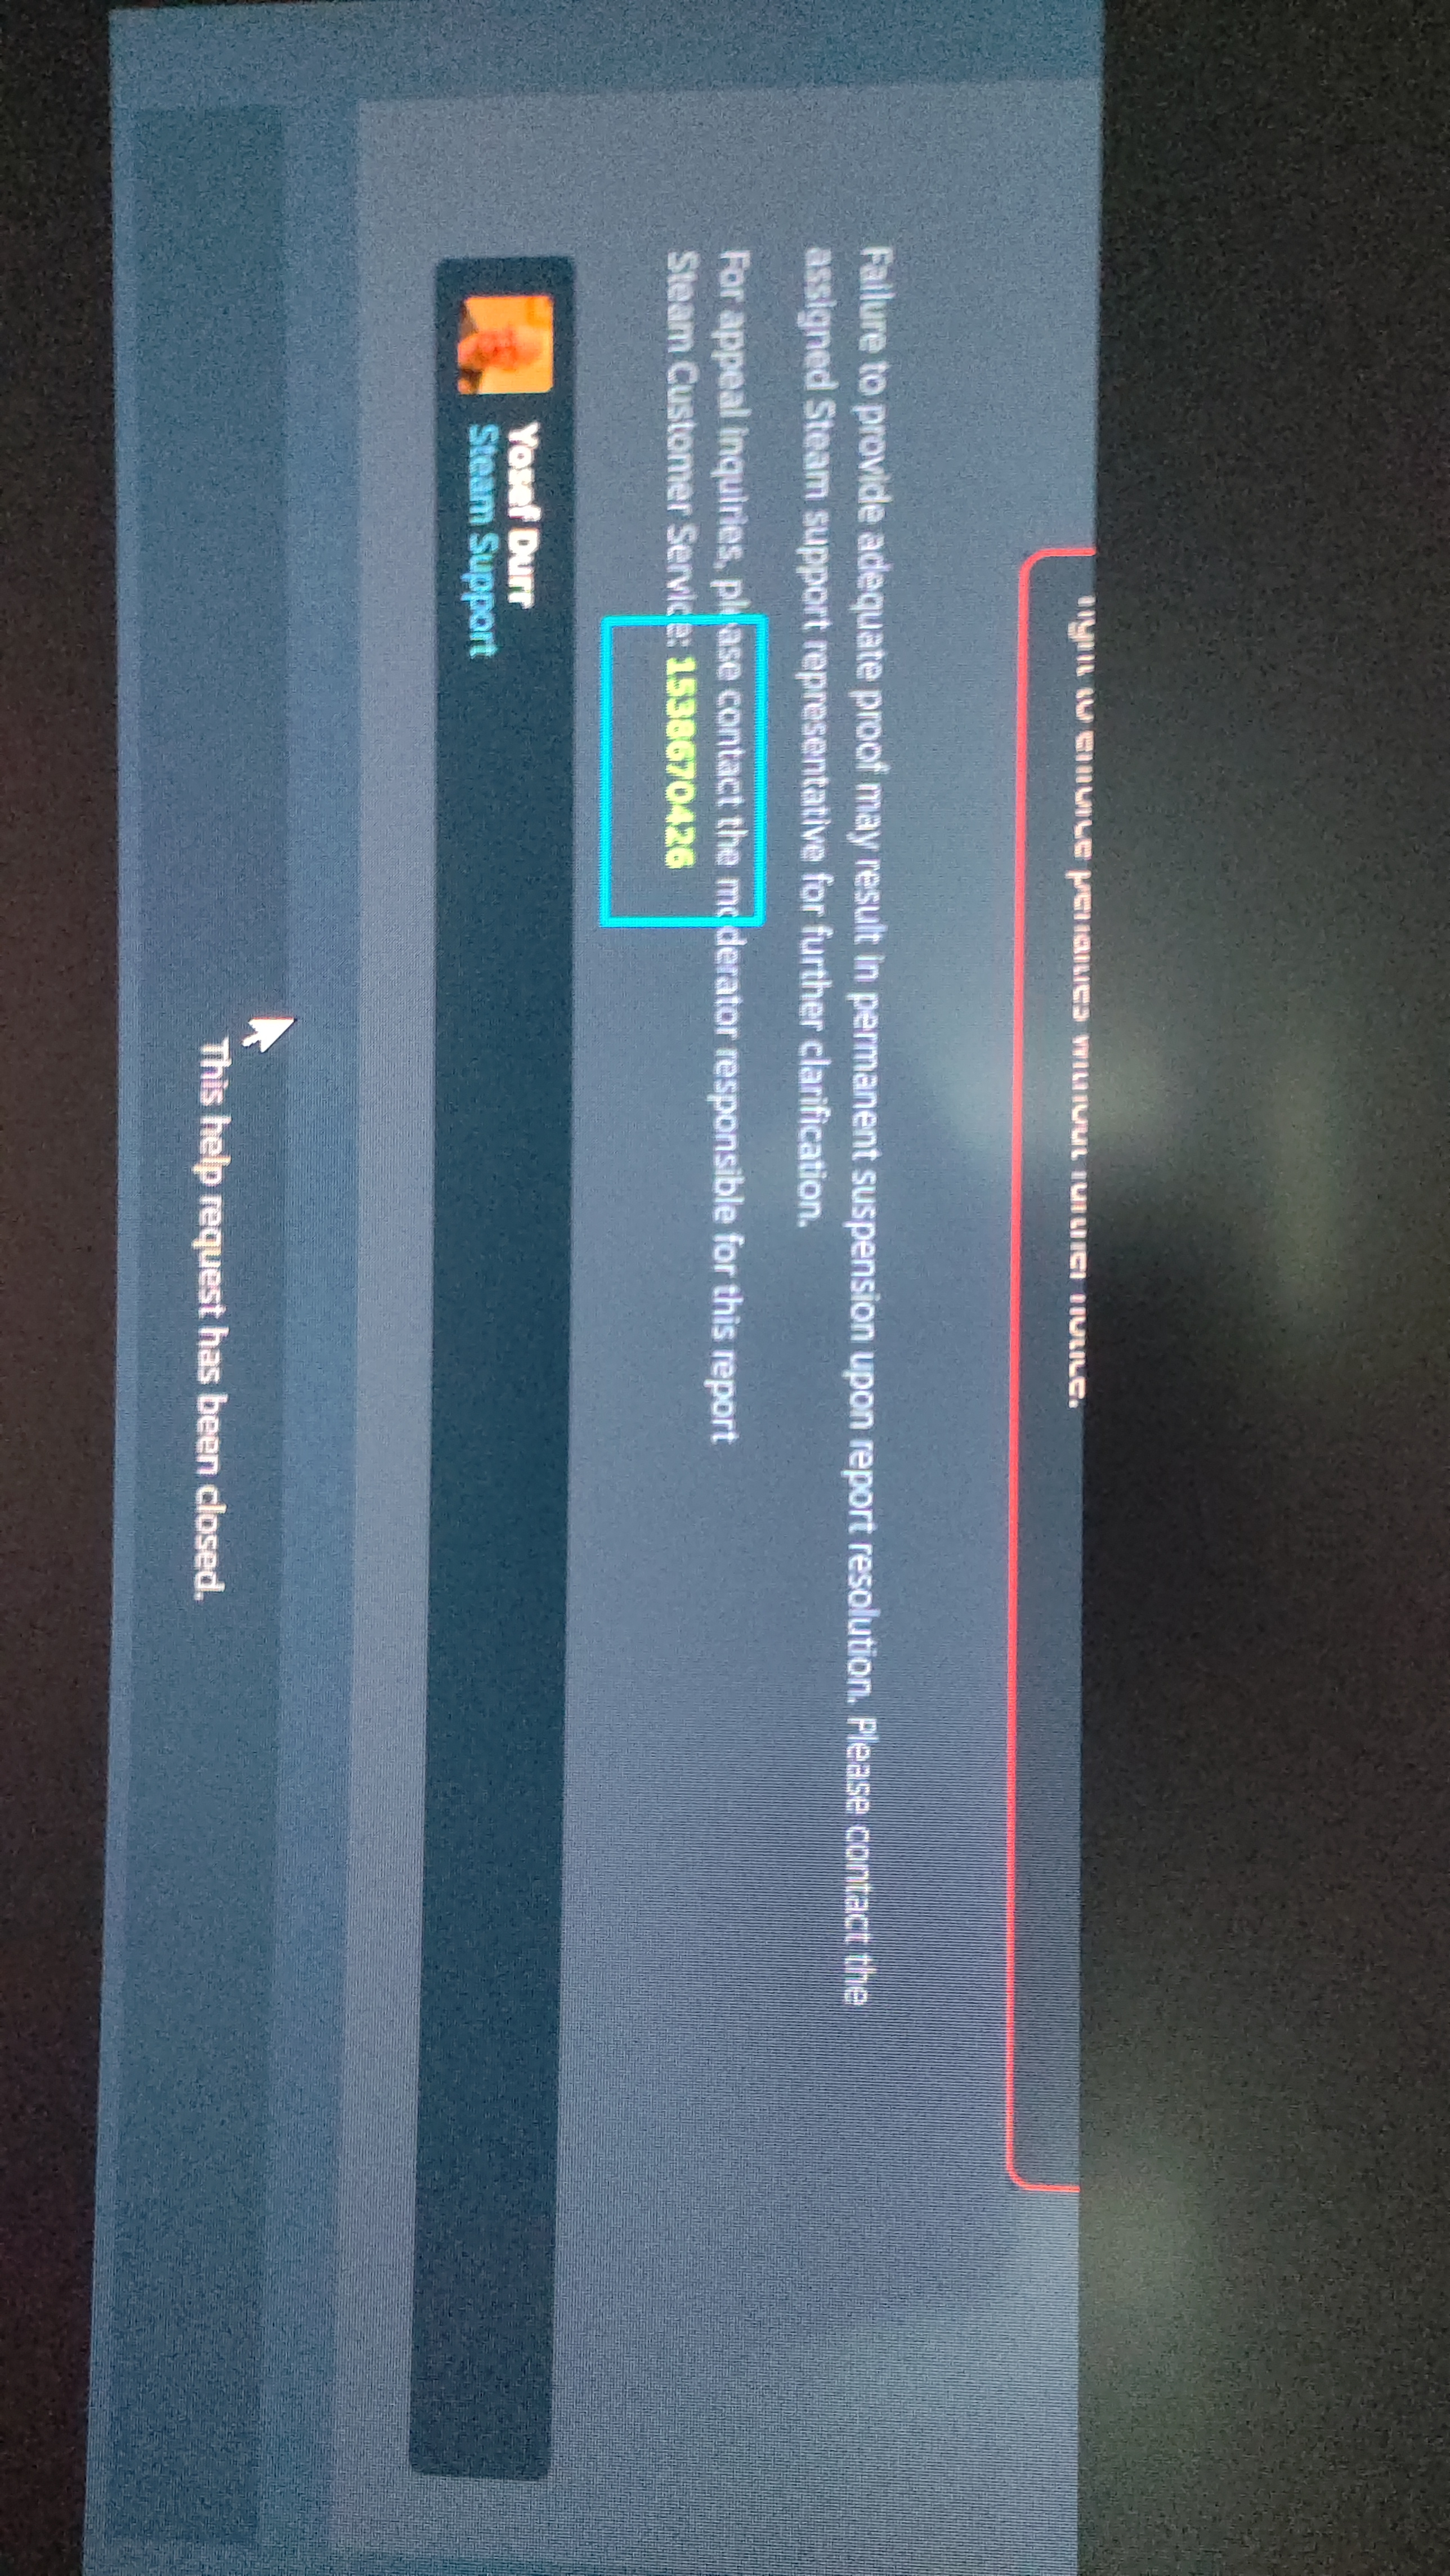
Props to Steam Support: Got my hacked account back in under 6 hours : r/Steam
Source: Reddit
Joining a family, where does this confirmation request get sent? : r/Steam
Source: Reddit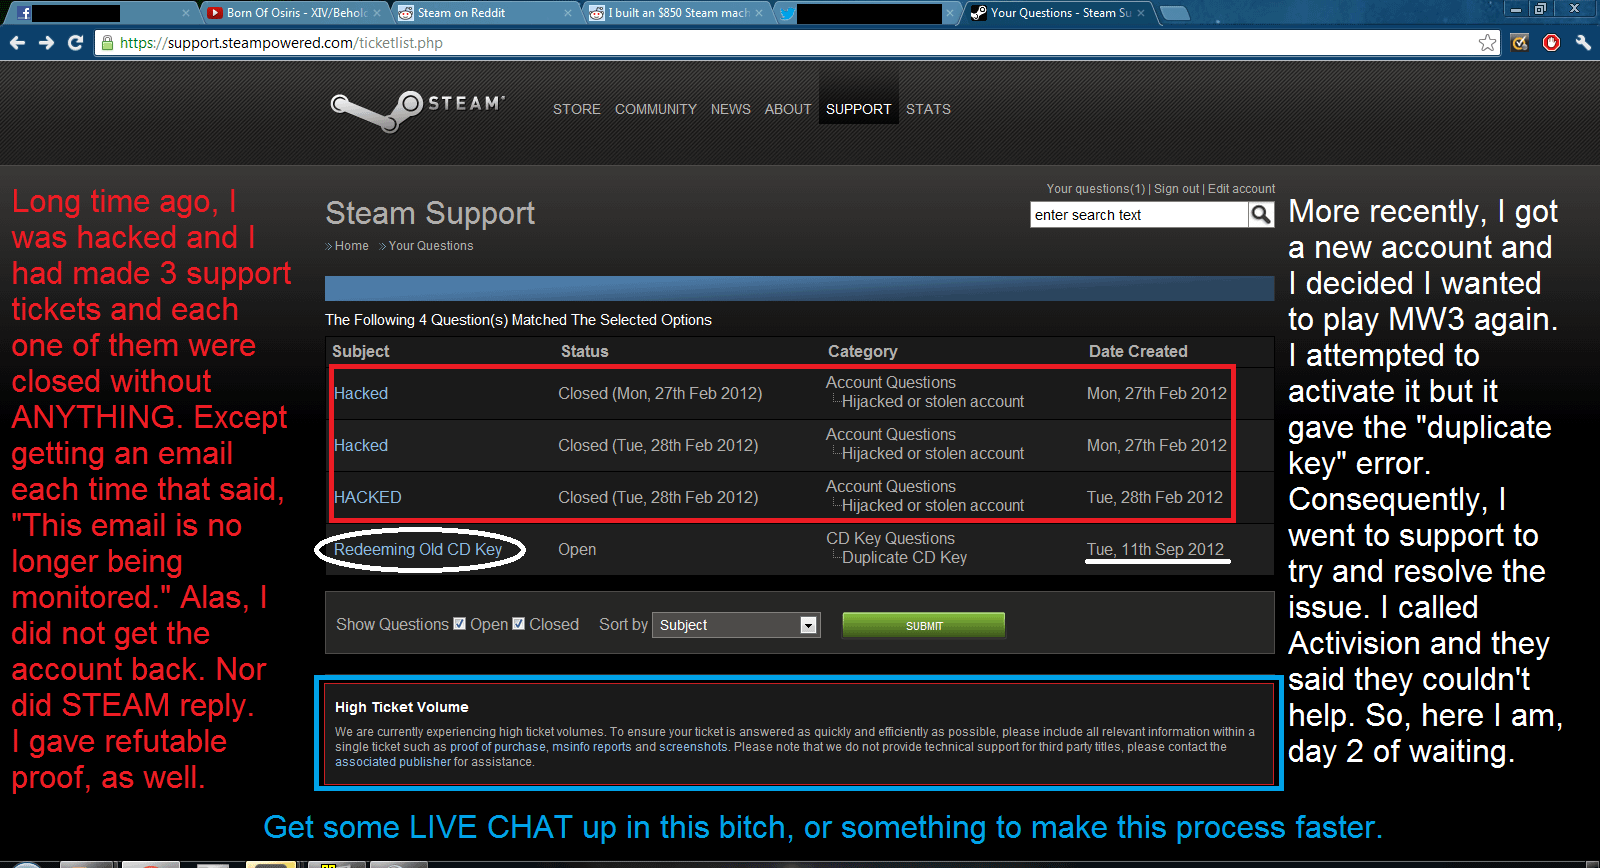
STEAM support is getting terrible. : r/Steam
Source: Reddit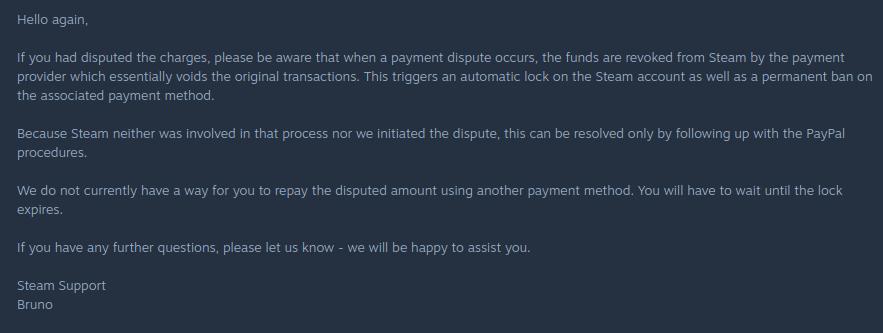
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit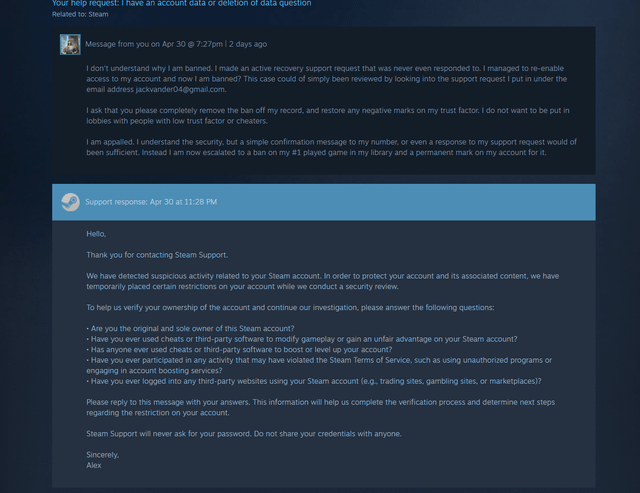
Steam Support Ticket Possibly Compromised ( HELP ) : r/cs2
Source: Reddit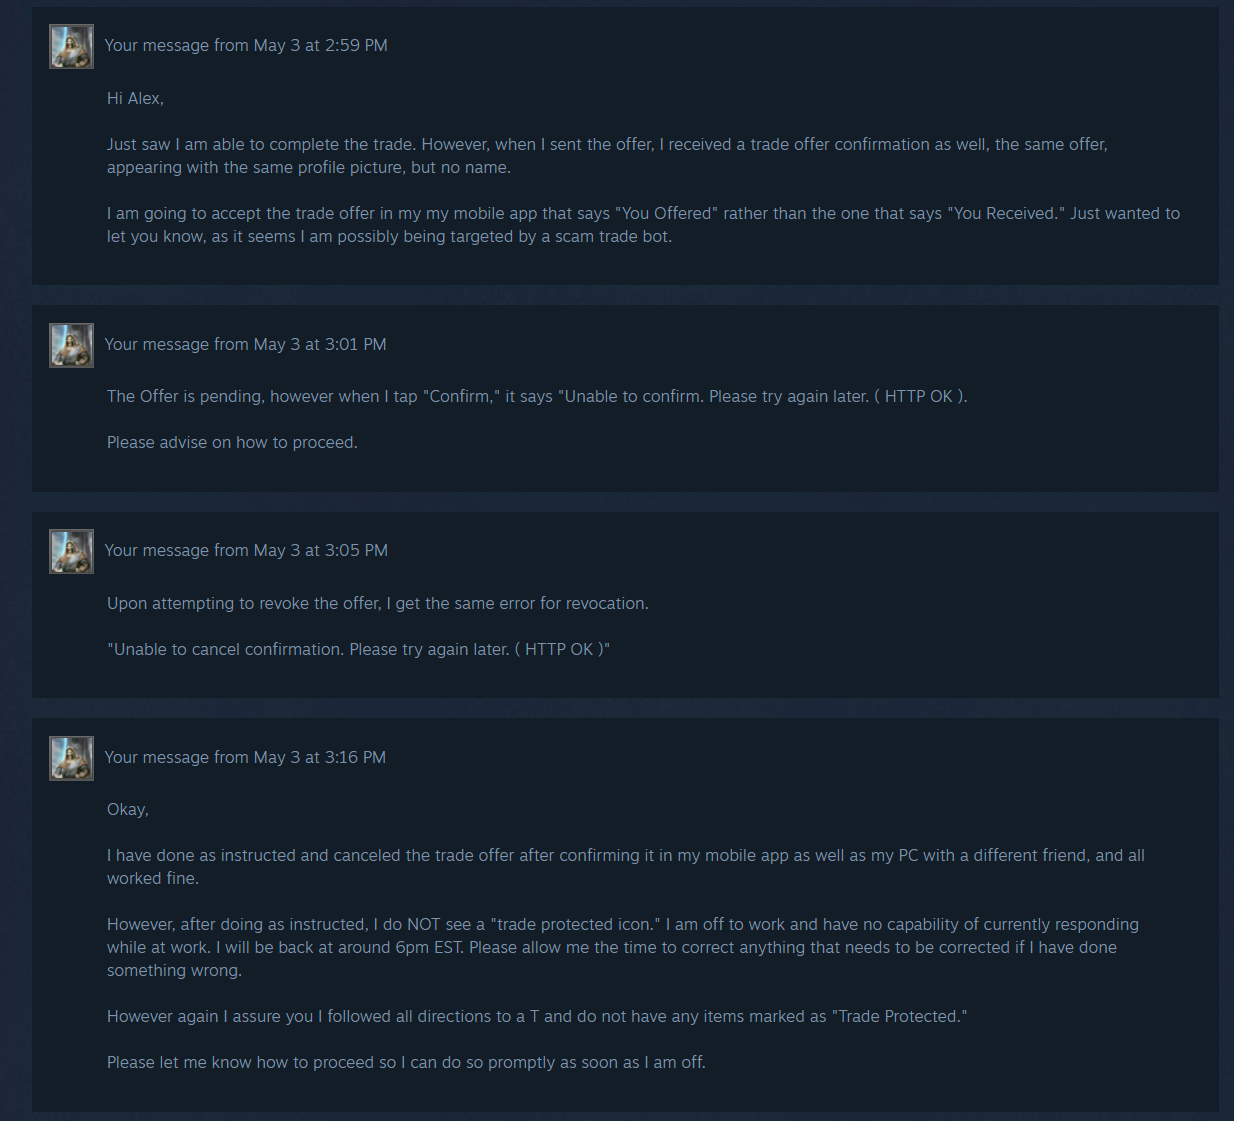
Steam Support Ticket Possibly Compromised ( HELP ) : r/cs2
Source: Reddit
Discord Steam Scam: Signs & What to Do
Source: VanishInbox
Welcome to Doll Town (@lifeindolltown) / X
Source: X
How To Contact Steam Support (Quick Tutorial)
Source: YouTube
Steam Community :: Guide :: YIIN Defense Of YIIK: A Postmodern Review; ABSOLUTE TRUTH
Source: Steam Community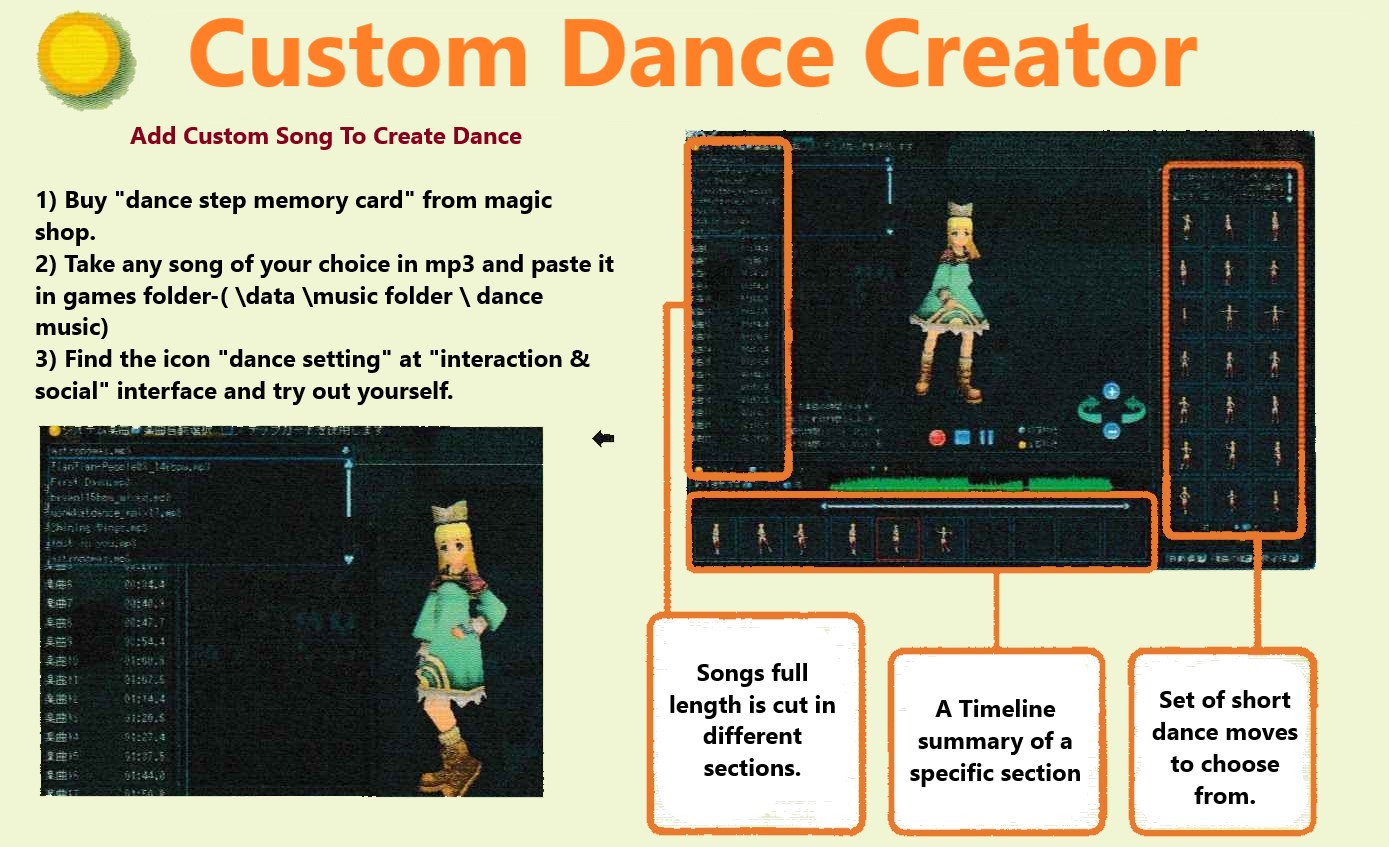
Steam Community :: Guide :: Road Map To Everything (still underway)
Source: Steam Community
Ladies and Gentlemen, you’re officially Welcome to Doll Town. 🤍, https://t.co/054pxvD0Uk
Source: X
Age Check Requirement to Chat Now Live Globally - Page 3 - Announcements - Developer Forum | Roblox
Source: Developer Forum | Roblox
Part2 of: I got low priority after only 4 games. This time, Steam support provided me the match ID : r/DotA2
Source: Reddit
Steam Community :: Guide :: Murder at the Birch Tree Theater - Hint Guide
Source: Steam Community
Steam Community :: Guide :: Murder at the Birch Tree Theater - Hint Guide
Source: Steam Community
Steam Community :: Guide :: Murder at the Birch Tree Theater - Hint Guide
Source: Steam Community
The fights did last around 17 minutes each though... : r/CalamityMod
Source: Reddit
Steam Community :: Guide :: Murder at the Birch Tree Theater - Hint Guide
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
The Game Awards 2016 : r/Steam
Source: Reddit
Steam-fællesskab :: Guide :: Guide for Moon [2020 updated]
Source: Steam Community
Comunidade Steam :: Black Squad
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Steam-Community :: Guide :: Guide for Origins [2020 updated]
Source: Steam Community
Steam-fællesskab :: Guide :: Guide for Moon [2020 updated]
Source: Steam Community
Steam-fællesskab :: Guide :: Guide for Moon [2020 updated]
Source: Steam Community
Steam-fællesskab :: Guide :: Guide for Moon [2020 updated]
Source: Steam Community
Steam Community :: Guide :: General Tips and Hard to Find Information
Source: Steam Community
Steam-Community :: Guide :: Guide for Origins [2020 updated]
Source: Steam Community
Thoughts about the game (Spoiler heavy) :: True Fear: Forsaken Souls Part 2 Allgemeine Diskussionen
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Part2 of: I got low priority after only 4 games. This time, Steam support provided me the match ID : r/DotA2
Source: Reddit
Сообщество Steam :: Black Squad
Source: Steam Community
Crashing after certain enemies :: GRANDIA II HD Remaster General Discussions
Source: Steam Community
Сообщество Steam :: Black Squad
Source: Steam Community
Part2 of: I got low priority after only 4 games. This time, Steam support provided me the match ID : r/DotA2
Source: Reddit
Haunted Arcade bei Steam
Source: Steam
Steam Community :: Guide :: Card Tier List and Effectiveness
Source: Steam Community
Haunted Arcade bei Steam
Source: Steam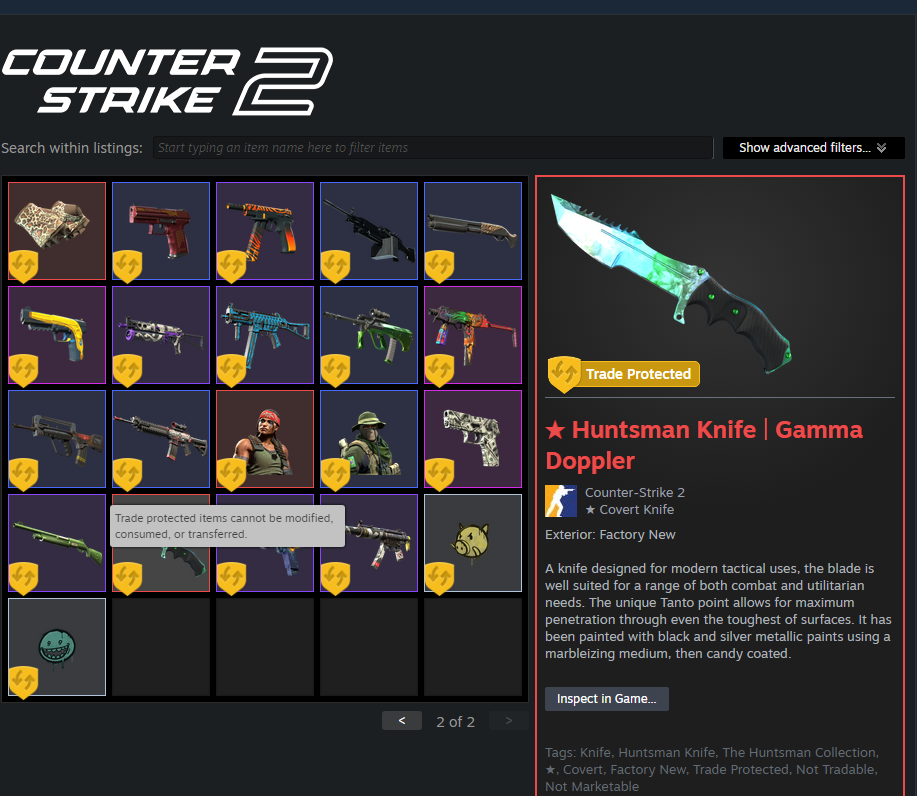
scam steam support nuked my cs2 inventory? : r/SteamScams
Source: Reddit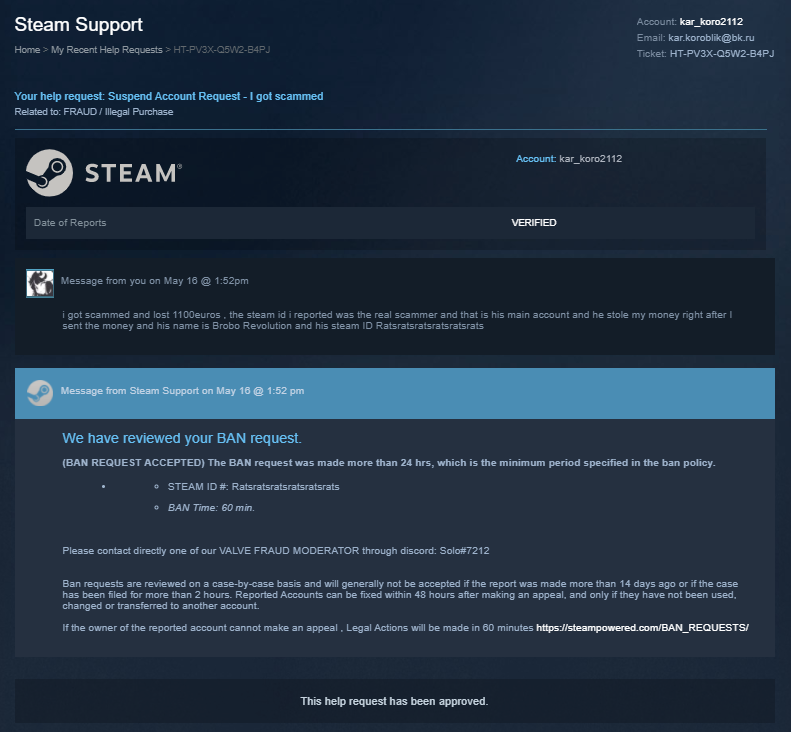
Is this a real message from steam support? : r/SteamScams
Source: Reddit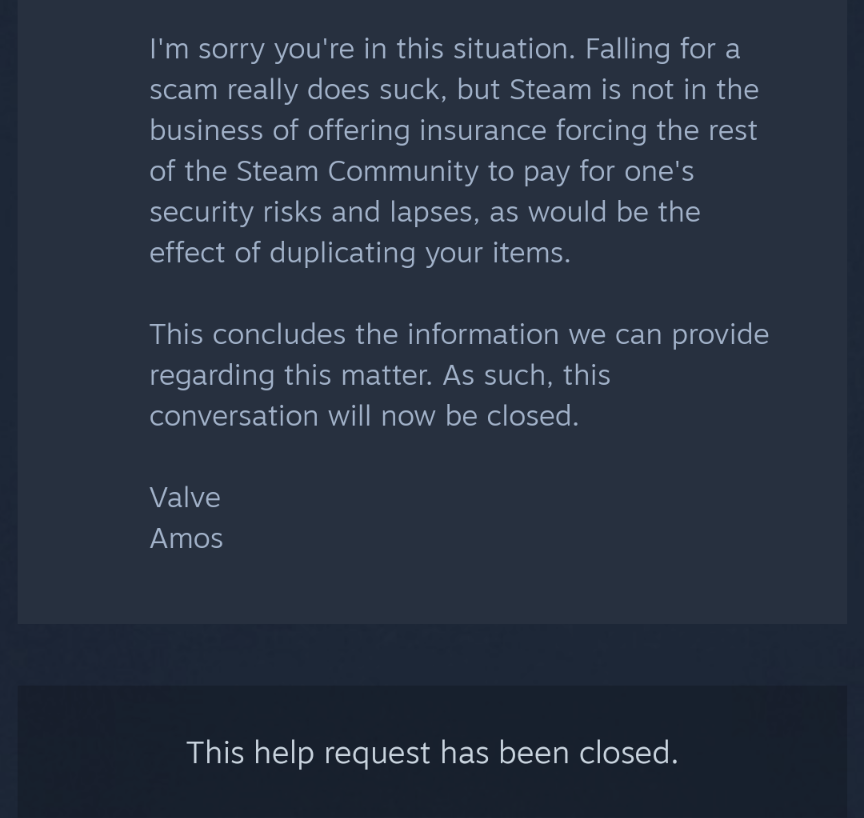
I was in contact with Steam Support for days because my account was hacked and they stole all of my items and this was their final response before closing my ticket after
Source: Reddit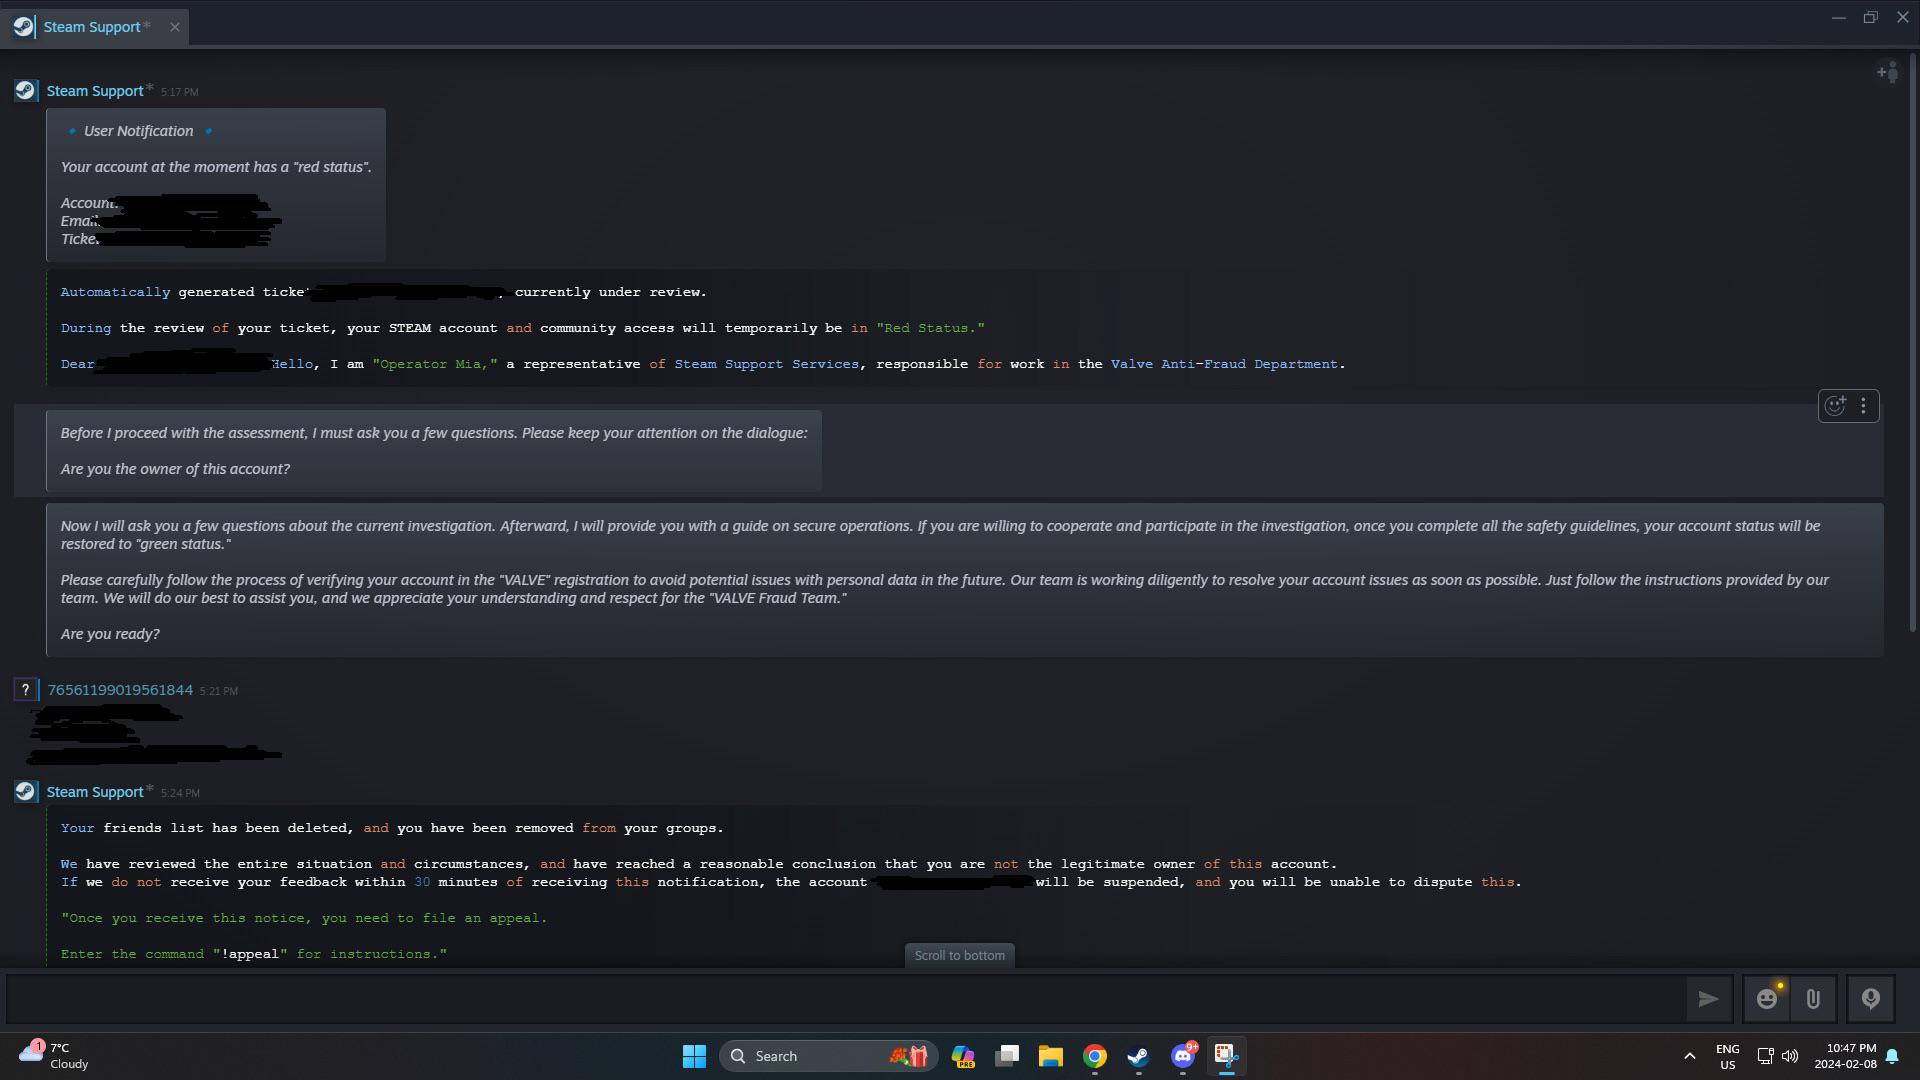
Real message from steam support? : r/SteamScams
Source: Reddit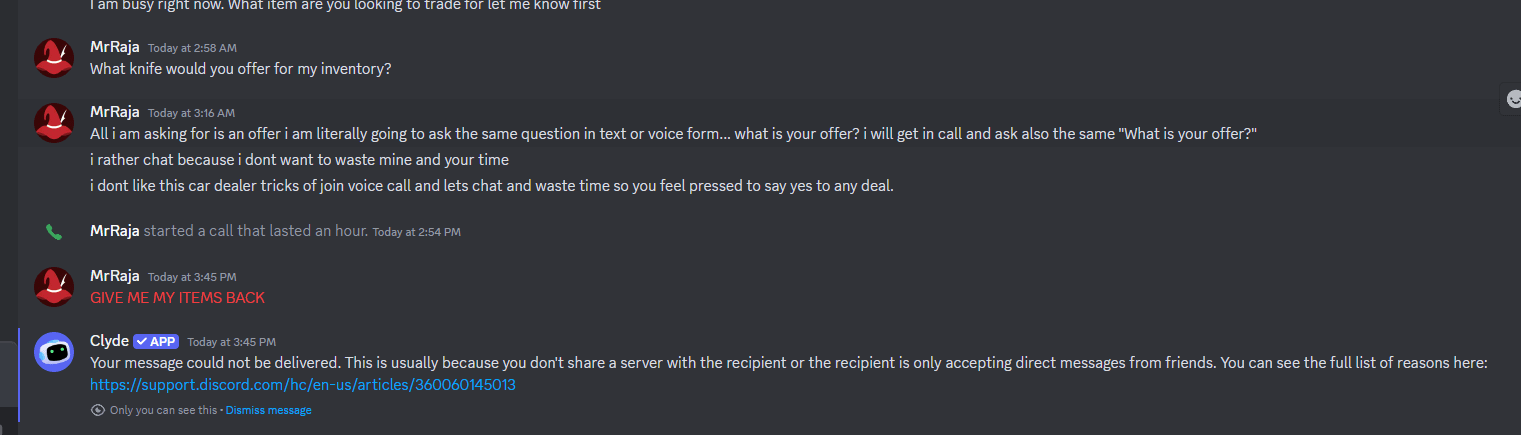
It finally happened to me... i lost my knife and many more items... I hope Steam Support returns them to me. : r/SteamScams
Source: Reddit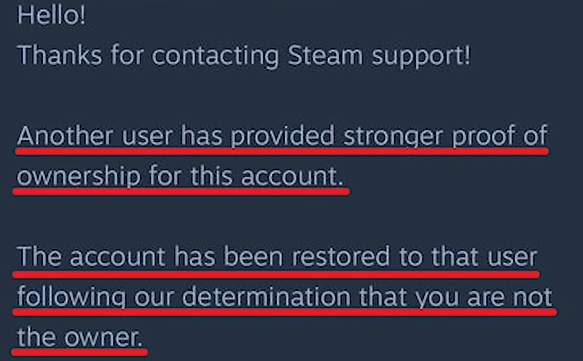
Steam support is stealing accounts again. : r/cs2
Source: Reddit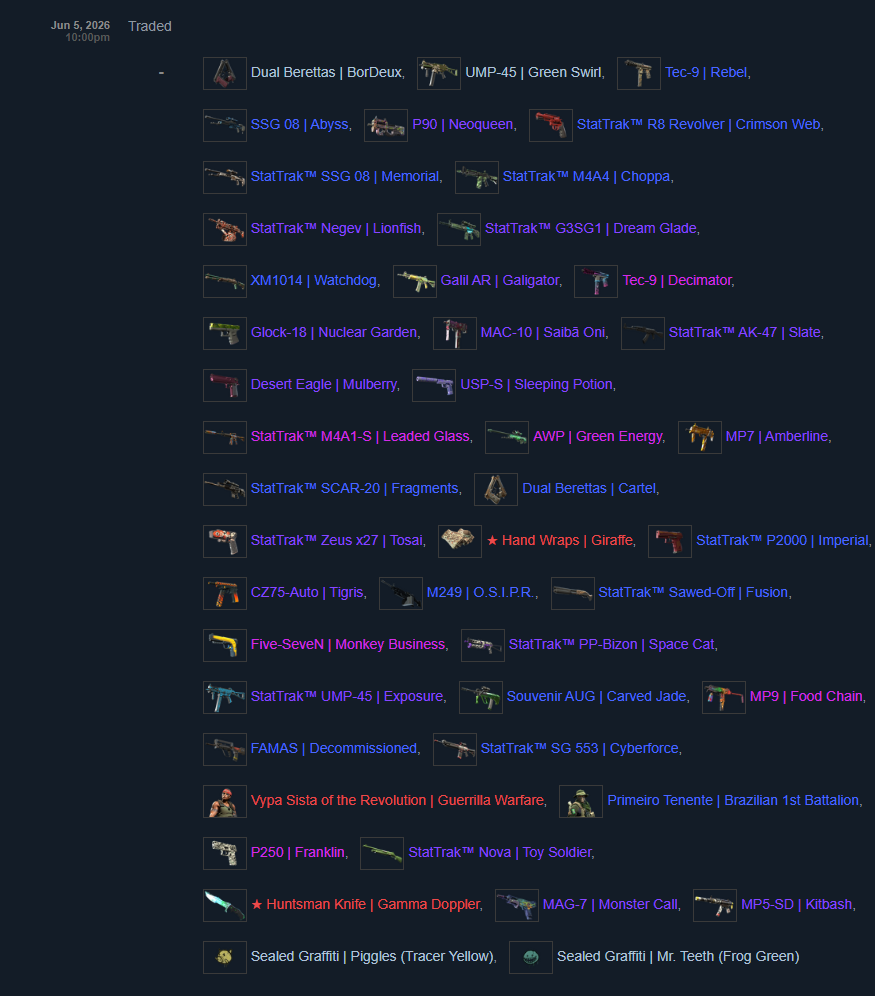
scam steam support nuked my cs2 inventory? : r/SteamScams
Source: Reddit